

Des hackers ont découvert une vulnérabilité dans Windows permettant des attaques via le navigateur Internet Explorer, vieux et désactivé, malgré les mesures de sécurité de Microsoft. Cela implique l'utilisation de fichiers avec des extensions .url et .hta. Si l'utilisateur confirme leur ouverture, un logiciel malveillant est immédiatement téléchargé sur son ordinateur.
Des experts en cybersécurité de Check Point ont trouvé un nouveau schéma d'attaques contre les ordinateurs sous Windows 10 et Windows 11, exploitant une vulnérabilité dans l'ancien navigateur Internet Explorer. PCMag. Bien que Microsoft ait officiellement cessé de supporter Internet Explorer et l'ait définitivement désactivé dans son système d'exploitation l'année dernière, des hackers ont trouvé un moyen d'installer des logiciels malveillants par son intermédiaire.
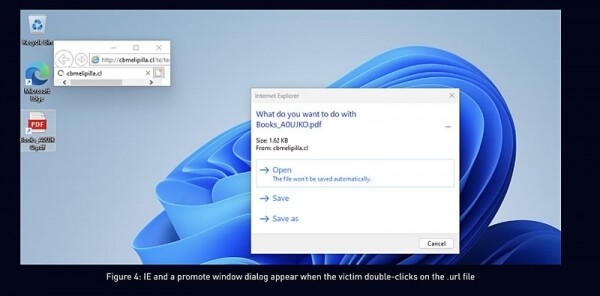
Le chercheur de Check Point Haifei Li , a déclaré que les cybercriminels utilisent des fichiers de raccourcis Windows avec l'extension .url, configurables pour lancer Internet Explorer. Notons que cette méthode ne permettra pas de contourner le système moderne de protection présent dans des navigateurs plus récents, comme Chrome ou Edge.
L'attaque est particulièrement efficace lorsqu'elle utilise des courriers électroniques de phishing ou des pièces jointes malveillantes. Li a découvert que les hackers déguisent les raccourcis en fichiers PDF. Lorsqu'un tel raccourci est ouvert, Internet Explorer télécharge le logiciel malveillant sous forme de fichier .hta, si l'utilisateur confirme toutes les demandes.
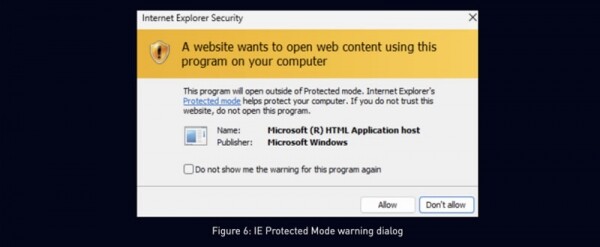
Will Dormann, expert en sécurité, a noté que les navigateurs modernes bloquent le téléchargement de fichiers .hta, tandis qu'Internet Explorer se contente d'afficher un avertissement texte, que les utilisateurs peuvent facilement ignorer par ignorance. Un danger particulier réside dans le fait que Microsoft a cessé de publier des mises à jour de sécurité pour Internet Explorer, ce qui permet aux hackers d'exploiter des vulnérabilités non corrigées via ce navigateur.
Une étude de Check Point a révélé que ces attaques se produisent depuis au moins janvier 2023. La bonne nouvelle est qu'en réponse à la vulnérabilité découverte, Microsoft a publié un patch empêchant le lancement d'Internet Explorer via des fichiers de raccourcis. Les experts recommandent également aux utilisateurs de Windows d'être particulièrement prudents lors de la manipulation de fichiers avec l'extension .url provenant de sources non fiables.
Source :
Source : 3dnews.ru
