

Google a publié la version 128 de son navigateur web Chrome. Simultanément, une version stable du projet open-source Chromium, qui sert de base à Chrome, est disponible. Le navigateur Chrome se distingue de Chromium par l'utilisation de logos Google, la présence d'un système d'envoi de notifications en cas de crash, des modules pour lire du contenu vidéo protégé par des droits d'auteur (DRM), un système de mise à jour automatique, l'activation permanente de l'isolation par Sandbox, la livraison de clés pour l'API Google, et la transmission des paramètres RLZ lors des recherches. Pour ceux qui ont besoin de plus de temps pour effectuer des mises à jour, une version Extended Stable est également disponible pendant 8 semaines. La prochaine version de Chrome 129 est prévue pour le 17 septembre.
Principales modifications dans Chrome 128 :
- Il est désormais possible de rechercher dans l'historique des visites en tenant compte du contenu des pages ouvertes, et non seulement des URL et des titres. À ce stade, cette fonctionnalité est uniquement disponible pour les utilisateurs anglophones des États-Unis. La fonctionnalité de recherche de contenu est réalisée grâce à un système d'apprentissage automatique côté Google, pour l'entraînement et l'optimisation duquel des données pertinentes peuvent être envoyées à serveurs Google (l'envoi peut être désactivé dans les paramètres).
- Un nouveau parseur pour le format JSON a été déployé, réécrit en Rust à partir de C++, offrant une sécurité accrue grâce à une réduction des erreurs lors de la gestion de la mémoire. Il est à noter que le passage à ce nouveau parseur pourrait empêcher l'analyse de certains contenus JSON mal formés, mais il résout également des problèmes liés au JSON incorrect qui entraînaient auparavant un plantage, et qui maintenant aboutissent à un code d'erreur.
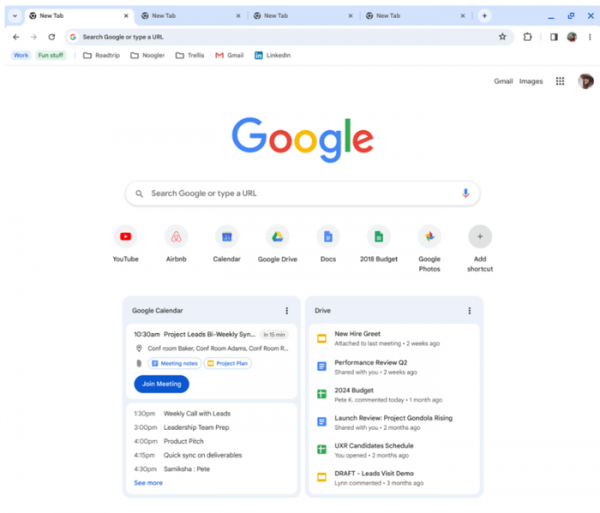
- Sur la page affichée lors de l'ouverture d'un nouvel onglet, une section a été ajoutée pour afficher les données de Google Calendar, permettant de garder à l'esprit les prochains rendez-vous et événements.

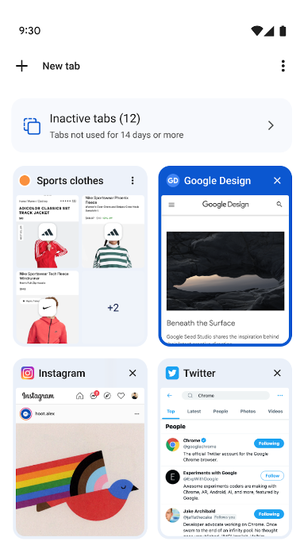
- Dans Chrome pour Android, une nouvelle section a été ajoutée à l'interface de changement d'onglets, dans laquelle les onglets inactifs ouverts depuis plus de 60 jours sont automatiquement déplacés. Il est possible de fermer tous les anciens onglets d'un coup. Par défaut, cette nouvelle fonctionnalité est activée pour 1 % des utilisateurs.

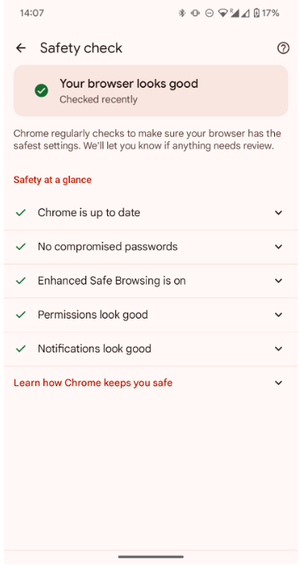
- Dans Chrome pour Android, un soutien a été ajouté pour les vérifications préventives de sécurité (Safety Check), qui vérifient périodiquement la présence de problèmes dans le navigateur et informent l'utilisateur en cas de menaces nécessitant une attention particulière. De plus, la mise en page de la page Safety Check dans les paramètres a été modifiée (chrome://settings/safetyCheck).

- Dans le composant WebView de Chrome pour Android, il a été décidé de désactiver temporairement le soutien à la technologie CHIPS (Cookies Having Independent Partitioned State), développée dans le cadre de l'initiative Privacy Sandbox, permettant d'isoler les Cookies en fonction de un domaine premier niveau, en utilisant l'attribut « Partitioned ». La raison de cette désactivation est liée à des problèmes d'accès aux Cookies sectionnés à l'aide de l'API CookieManager fournie par la plateforme Android.
- Dans les systèmes gérés de manière centralisée, l'administrateur dispose de la possibilité de créer ses propres raccourcis de recherche rapide via la barre d'adresse (il est possible de créer un raccourci « @nom » pour rechercher sur un site spécifique), ainsi que de gérer les mots de passe non déchiffrables dans le gestionnaire de mots de passe intégré (par exemple, il est possible de configurer la suppression de ces mots de passe restants après la migration vers un autre appareil à l'aide de logiciels tiers).
- Dans la version pour Chrome OS, un soutien a été ajouté pour le mécanisme de lancement des applications web autonomes IWA (Isolated Web Apps), qui étend les PWA (Progressive Web Apps) en appliquant une isolation plus stricte de l'application en cas de compromission du serveur. L'isolation est réalisée par l'authentification du paquet de l'application par une signature numérique, protégeant contre les modifications externes apportées au paquet, ce qui permet de distribuer l'application via des canaux tiers sans maintenir son propre serveur.
- La propriété CSS position-try-options a été renommée en position-try-fallbacks, conformément à la recommandation du groupe de travail CSSWG (CSS working group), car le mot « options » est trompeur et ne reflète pas la véritable nature de la propriété.
- L'élément HTML , qui permet d'ajouter une annotation au texte affichée au-dessus, en dessous ou à côté du texte, par exemple pour clarifier la prononciation ou la signification des idéogrammes, permet désormais la synchronisation des sauts de ligne lors du retour à la ligne de longs textes de base et d'annotations, qui ne tenaient pas sur une seule ligne et étaient auparavant retournés séparément. La propriété CSS ruby-align a également été ajoutée pour contrôler l'alignement du texte de base et des annotations.
- La méthode Promise.try() a été ajoutée, permettant de transformer le résultat de n'importe quel appel de callback en Promise pour simplifier la gestion des erreurs lors de l'exécution de fonctions, que ce soit en mode asynchrone ou synchrone.
- L'interface PointerEvent a ajouté un nouvel attribut PointerEvent.deviceProperties, qui permet d'identifier séparément différents stylets numériques utilisés avec une table graphique (par exemple, chaque appareil peut avoir sa propre couleur et forme de stylet).
- La mise en œuvre de la propriété CSS zoom a été adaptée pour être conforme à la spécification, permettant de réduire ou d'augmenter l'échelle de certains éléments.
- Le mode « Origin trials » a ajouté un support expérimental pour l'API Digital Credentials, permettant aux sites de demander les informations d'identification nécessaires à l'identification à partir d'applications de portefeuille mobiles, en utilisant le système IdentityCredential CredMan fourni dans Android.
- WebGPU a ajouté un support expérimental pour les sous-groupes, permettant d'utiliser le principe SIMD (Single instruction, multiple data) pour le parallélisme des calculs.
- Une possibilité expérimentale de bloquer l'accès à l'IP 0.0.0.0 a été mise en œuvre pour prévenir les attaques sur les services locaux.
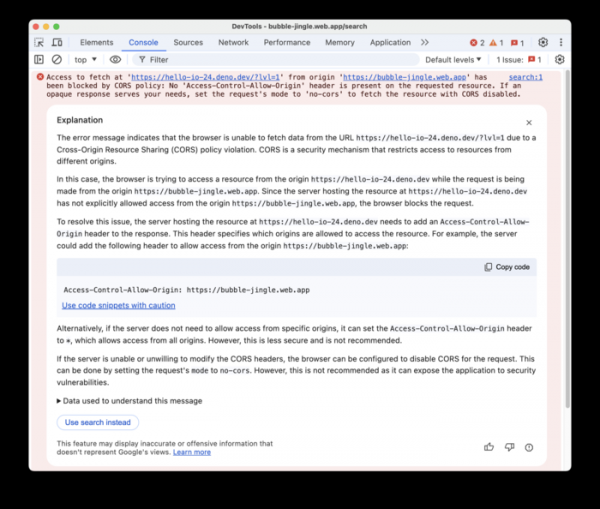
- Des améliorations ont été apportées aux outils pour les développeurs web. Dans le panneau d'inspection des animations, la possibilité de capturer l'animation et de modifier les images clés à la volée a été ajoutée. Les capacités du panneau d'analyse des performances ont été considérablement étendues. Pour la plupart des pays européens, la possibilité d'afficher dans la console web des explications sur la nature des erreurs générées par l'utilisation du grand modèle AI de langage Gemini a été incluse.

En plus des innovations et des corrections de bogues, la nouvelle version a corrigé 38 vulnérabilités. Beaucoup des vulnérabilités ont été identifiées grâce à des tests automatisés utilisant les outils AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer et AFL. 7 problèmes ont été classés comme ayant un niveau de gravité élevé. Aucune vulnérabilité critique permettant de contourner tous les niveaux de protection du navigateur et d'exécuter du code en dehors de l'environnement sandbox n'a été découverte. Dans le cadre du programme de récompense pour la découverte de vulnérabilités pour la version actuelle, Google a versé 20 primes d'un montant de 95 000 dollars (une prime de 36 000 $, une de 10 000 $, une de 5 000 $ et une de 2 000 $, ainsi que deux primes de 11 000 $, 7 000 $ et 500 $, et quatre primes de 1 000 $). Le montant de 5 primes n'a pas encore été déterminé.
Source : opennet.ru
