

Des chercheurs de l'entreprise watchTowr Labs ont publié les résultats d'une expérience sur la prise de contrôle du service WHOIS obsolète du registre de domaine « .MOBI ». L'étude a été motivée par le fait que le registraire a changé l'adresse du service WHOIS, le déplaçant du domaine whois.dotmobiregistry.net vers le nouvel hôte whois.nic.mobi. Le domaine dotmobiregistry.net n'étant plus utilisé, il a été libéré en décembre 2023 et est devenu disponible à l'enregistrement.
Les chercheurs ont dépensé 20 dollars pour acheter ce domaine, après quoi ils ont lancé leur propre service WHOIS fictif whois.dotmobiregistry.net sur leur serveur. Il a été surprenant de constater que de nombreux systèmes ne se sont pas basés sur le nouvel hôte whois.nic.mobi et ont continué à utiliser l'ancien nom. Entre le 30 août et le 4 septembre de cette année, 2,5 millions de requêtes ont été enregistrées avec l'ancien nom, envoyées par plus de 135 000 systèmes uniques.
Parmi les expéditeurs des requêtes figuraient des e-mails serveurs d'organisations gouvernementales et militaires vérifiant les domaines mentionnés dans les e-mails via WHOIS, ainsi que des sociétés spécialisées dans la sécurité et les plateformes de sécurité (VirusTotal, Group-IB), ainsi que des centres d'autorisation, des services de vérification de domaines, des services SEO et des bureaux d'enregistrement de domaines (par exemple, domain.com, godaddy.com, who.is, whois.ru, smallseo.tools, seocheki.net, centralops.net, name.com, urlscan.io et webchart.org).
La possibilité d'envoyer des données en réponse à une requête adressée à l'ancien service WHOIS du domaine « .MOBI » a été exploitée pour développer plusieurs types d'attaques contre les expéditeurs de requêtes. Le premier type d'attaque était fondé sur l'hypothèse selon laquelle si quelqu'un continuait à envoyer des requêtes à un service anciennement remplacé, il le faisait probablement avec un outil obsolète, contenant des vulnérabilités.
Par exemple, une vulnérabilité CVE-2015-5243 a été découverte dans phpWHOIS en 2015, permettant l'exécution de code de l'attaquant lors de l'analyse de données spécialement formatées retournées par le serveur WHOIS. Un autre exemple est la vulnérabilité CVE-2021-32749 découverte en 2021 dans le paquet Fail2Ban, permettant d'exécuter du code externe lors du retour de données incorrectes par le service WHOIS utilisé dans le processus de génération d'alertes de blocage (Fail2Ban déterminait l'email de l'administrateur de l'hôte via WHOIS et l'indiquait lors de l'exécution de la commande mail sans le bon échappement des caractères spéciaux).
La deuxième attaque repose sur le fait que certains centres de certification offrent la possibilité de vérifier la propriété d'un domaine par e-mail, indiqué dans la base du registraire de domaine accessible via le protocole WHOIS. Il s'est avéré que plusieurs centres de certification prenant en charge ce mode de vérification continuent d'utiliser un ancien serveur WHOIS pour la zone de domaine «.MOBI».
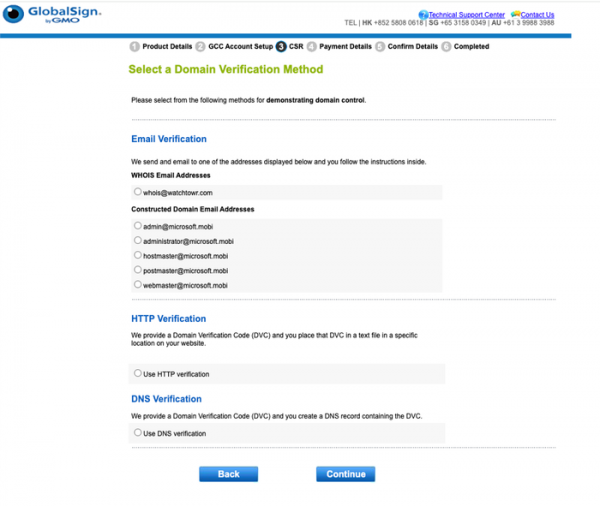
Ainsi, en prenant le contrôle du nom whois.dotmobiregistry.net, les attaquants peuvent retourner leurs données, effectuer la confirmation et obtenir Certificat TLS pour n'importe quel domaine dans la zone .MOBI». Par exemple, lors d'une expérience, les chercheurs ont demandé à l'enregistreur GlobalSign un certificat TLS pour le domaine microsoft.mobi et l'e-mail fictif «whois@watchTowr.com» retourné par le service WHOIS a été affiché dans l'interface comme disponible pour l'envoi du code de confirmation de la propriété du domaine.
Source : opennet.ru
