

La sortie du navigateur web Firefox 132 a eu lieu, ainsi que des mises à jour des versions précédentes avec un long support — 115.17.0 et 128.4.0. La branche Firefox 133 a été mise en phase de test bêta, avec un lancement prévu pour le 26 novembre.
Les principales nouveautés de Firefox 132 :
- En mode de protection renforcée (strict) contre le suivi des mouvements (ETP, Enhanced Tracking Protection) et en ouvrant des pages en mode navigation privée, le blocage de l'accès à tous les cookies tiers, émis lors de l'accès à des domaines différents de de domaine la page actuelle, est activé. Par exemple, alors qu'auparavant un code tiers du site « C », intégré via un iframe sur les sites « A » et « B », pouvait traiter des cookies communs à ces sites, désormais les cookies émis par le site « C », lors du chargement du code depuis les sites « A » et « B », ne seront pas accessibles. Les cookies tiers sont utilisés pour suivre les mouvements des utilisateurs entre les sites dans le code des réseaux publicitaires, des widgets de médias sociaux et des systèmes d'analyse web.
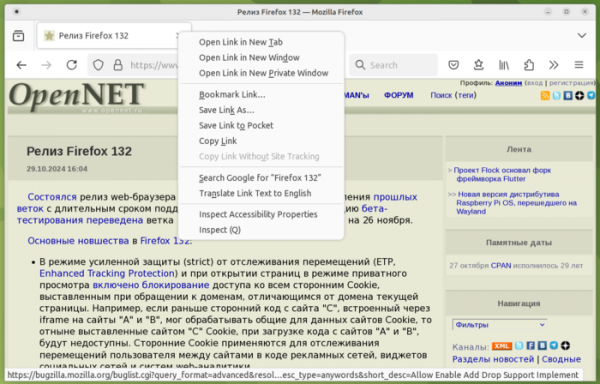
- L'option « Copier sans suivi de site » est désormais assombrie dans le menu contextuel, si le lien sélectionné ne contient pas de paramètres pour suivre les transitions entre les sites. Le spectre des paramètres pris en charge pour le suivi des transitions dans l'URL a été élargi, par exemple, la coupure des paramètres utilisés sur les sites LinkedIn et Shopee est désormais assurée.

- La logique de traitement des icônes favicon lors du remplacement automatique du protocole HTTP par HTTPS a été modifiée. Si l'icône est uniquement disponible via HTTP, son téléchargement sera désormais bloqué.
- TLS 1.3 a ajouté la prise en charge d'un algorithme hybride d'échange de clés « mlkem768x25519 », résistant au craquage par ordinateur quantique, qui combine X25519 ECDH et l'algorithme ML-KEM (CRYSTALS-Kyber), récemment standardisé par le National Institute of Standards and Technology (NIST) des États-Unis. ML-KEM utilise des méthodes cryptographiques basées sur des problèmes de théorie des réseaux, dont le temps de résolution ne diffère pas entre les ordinateurs classiques et quantiques.
- La prise en charge de l'extension TLS pour la compression des certificats au stade de l'établissement des connexions (RFC 8879) a été mise en œuvre, ce qui permet d'accélérer l'établissement de la connexion, car la transmission des données des certificats représente une part importante du trafic à ce stade.
- Pour l'API EME (Encrypted Media Extensions), un module a été mis en œuvre avec le support de la technologie de protection contre la copie PlayReady développée par Microsoft, fournissant des éléments DRM (Digital Rights Management) pour la visualisation de contenus vidéo chiffrés en qualité 1080p et 4K Ultra HD sur les plateformes de streaming prenant en charge PlayReady. La possibilité d'utiliser PlayReady est initialement activée pour un petit pourcentage d'utilisateurs, mais la couverture des utilisateurs sera progressivement étendue.
- L'API WebRender pour les filtres SVG eBlend, feColorMatrix, feComponentTransfer, feComposite, feDropShadow, feFlood, feGaussianBlur, feMerge et feOffset inclut l'accélération matérielle du rendu, permettant une amélioration des performances lors du traitement de certains types de contenus graphiques.
- Pour les plateformes Windows et macOS, le support de l'espace colorimétrique Large gamme a été implémenté, qui est actuellement limité aux profils P3 avec une représentation de couleur de 8 bits par canal.
- Dans les builds pour macOS, les outils pour la récupération de session ont été améliorés (Firefox redémarre maintenant automatiquement si la session est interrompue à cause d'un redémarrage système) et une option de partage d'écran a été ajoutée.
- L'API HTMLVideoElement a ajouté la méthode requestVideoFrameCallback(), permettant d'organiser un traitement vidéo image par image.
- L'API MediaStreamTrack a ajouté la méthode getCapabilities() pour déterminer la gamme des valeurs admissibles des propriétés liées au contenu audio et vidéo (fréquence d'échantillonnage, latences, nombre de canaux, rapport d'aspect, taille, FPS, etc.) ;
- Dans les éléments <link>, <script> и <img> добавлен атрибут «fetchpriority», позволяющий выставить относительный приоритет загрузки того или иного ресурса, который будет учтён при планировании порядка загрузки ресурсов, загружаемых через HTTP/2 и HTTP/3. Для установки приоритетов в API HTMLLinkElement, HTMLScriptElement и HTMLImageElement также реализовано свойство fetchPriority, а в конструктор Request() добавлена поддержка параметра «options.priority». Среди допустимых значений приоритета: auto, low и high.
- Comme d'autres navigateurs, Firefox a cessé de prendre en charge la technologie Server Push, définie dans les normes HTTP/2 et HTTP/3, permettant au serveur d'envoyer des ressources au client sans attendre leur demande explicite.
- Dans les outils pour les développeurs web, la possibilité de déboguer des appareils externes connectés via USB a été restaurée. Dans la console web, le support de la journalisation du fonctionnement des Service Workers a été rétabli, utilisant l'API console.log.
- Dans la version pour Android, la barre d'adresse par défaut est désormais déplacée en haut de l'écran pour les nouvelles installations. Pour la déplacer vers le bas, vous pouvez utiliser le paramètre « Customize > Toolbar ». Dans la balise meta « viewport », la valeur par défaut pour le paramètre « interactive-widget » est maintenant définie sur « resizes-visual », ce qui signifie que l'apparition du clavier à l'écran modifie la taille de la zone visible (visual viewport), mais ne change pas la taille de la zone de rendu (layout viewport), évitant ainsi le besoin de redessiner le contenu de manière gourmande en ressources.
En plus des nouveautés et des corrections de bugs, Firefox 132 a résolu 17 vulnérabilités. Deux des vulnérabilités sont signalées comme critiques, mais il y en a aussi 7 liées à des problèmes de gestion de la mémoire sous CVE-2024-10467, tels que des débordements de tampon et des accès à des zones de mémoire déjà libérées. Ces problèmes peuvent potentiellement permettre l'exécution de code malveillant lors de l'ouverture de pages spécialement conçues.
Dans la version de Firefox 133 entrée en phase de bêta-test, il est désormais possible de visualiser les onglets d'autres appareils via le menu en haut à droite. Dans les builds pour la plateforme Linux, un support pour des gestes supplémentaires sur le pavé tactile a été ajouté (par exemple, un toucher à deux doigts pour suspendre le défilement inerte). Dans la version pour Android, le mode bureau est activé par défaut sur les appareils avec de grands écrans.
Source : opennet.ru
