

L'organisation Linux Foundation, en collaboration avec le laboratoire d'innovations en science de Harvard, a préparé une nouvelle édition de l'étude Census III, visant à identifier les projets open source les plus largement utilisés qui nécessitent un audit de sécurité prioritaire. L'étude a analysé le code open source partagé, utilisé de manière implicite dans divers projets d'entreprise sous forme de dépendances téléchargées à partir de dépôts externes. Plus de 12 millions de bibliothèques open source, utilisées dans des applications au sein de 10 000 entreprises différentes, ont été examinées.
Sur la base des statistiques collectées, des listes de 500 bibliothèques les plus fréquemment utilisées ont été établies, dont la sécurité et la qualité du support nécessitent une attention particulière, car les vulnérabilités et la compromission des développeurs de dépendances tierces peuvent annuler tous les efforts pour améliorer la sécurité du produit principal. Au total, 8 listes ont été proposées, dont le contenu est classé en fonction de divers critères, tels que la disponibilité dans les dépôts NPM et la présence d'informations sur les versions lors de la définition des dépendances.
Quelques conclusions :
- 17% des 50 projets les plus populaires, non référencés dans le dépôt NPM, n'ont qu'un seul développeur, et 40% n'ont qu'un ou deux développeurs ayant réalisé 80% des commits.
- Comparé au rapport précédent de 2022, l'utilisation de packages pour interagir avec des services cloud a augmenté parmi les paquets importants.
- La migration des projets de Python 2 vers Python 3 se poursuit.
- La popularité des packages Maven est maintenue, tandis que l'utilisation de packages provenant des dépôts PIP (Python), Cargo (Rust) et NuGet (.NET) est en hausse.
- Comme auparavant, le besoin d'utiliser des schémas de nommage normalisés pour les composants logiciels demeure.
- L'importance de la protection des comptes développeurs a augmenté. Beaucoup des packages les plus demandés sont hébergés sous des comptes de développeurs spécifiques, qui sont moins sécurisés que les comptes créés sous des projets d'organisations.
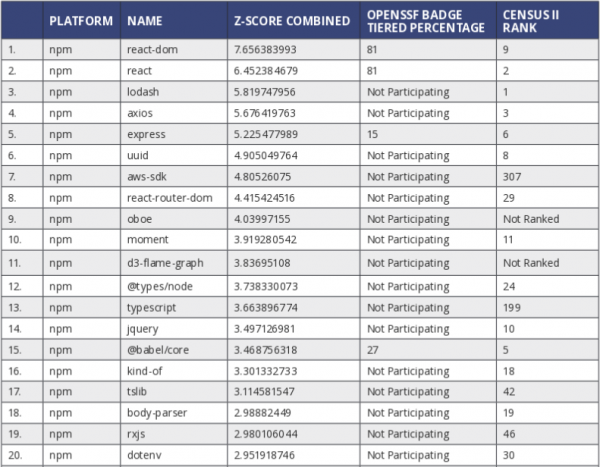
- Les 20 packages JavaScript les plus utilisés du dépôt NPM, téléchargés par des applications sans attache à une version :

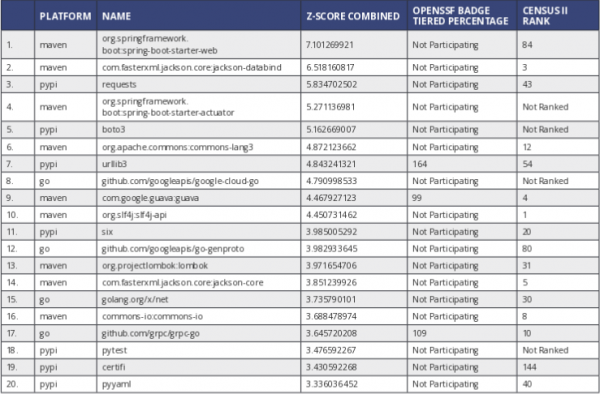
- Les 20 packages les plus utilisés provenant de dépôts autres que NPM, téléchargés par des applications sans attache à une version :

Source : opennet.ru
