

La version du système Kali Linux 2024.4 a été publiée, basée sur le dépôt de paquets Debian, et destinée à tester la sécurité des systèmes, à réaliser des audits de sécurité, à analyser les informations résiduelles et à identifier les conséquences des attaques. Tous les développements originaux créés pour cette distribution sont sous licence GPL et disponibles via un dépôt Git public. Des images ISO de 600 Mo et 4,1 Go sont prêtes à être téléchargées. Les compilations sont disponibles pour les architectures x86_64, ARM (armhf et armel, Raspberry Pi, Banana Pi, Chromebook ARM, Odroid). Les environnements de bureau Xfce, KDE et GNOME sont proposés.
Kali propose une sélection d'outils pour les spécialistes de la sécurité informatique, allant des outils de test d'applications web et d'attaques sur les réseaux sans fil jusqu'aux programmes pour lire les données des puces RFID d'identification. Le package comprend une collection d'exploits et environ 400 utilitaires spécialisés pour vérifier la sécurité, tels que Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. De plus, la distribution inclut des outils pour le craquage de mots de passe (Multihash CUDA Brute Forcer) et des clés WPA (Pyrit) utilisant les GPU NVIDIA et AMD pour l'accélération.
Dans cette nouvelle version :
- La formation des compilations de la distribution et des paquets du noyau Linux pour l'architecture i386 a été arrêtée. Les paquets qui peuvent être utilisés pour exécuter des programmes 32 bits dans des environnements 64 bits sont conservés dans le dépôt.
- Python 3.12 est utilisé par défaut.
- Le client SSH a arrêté le support des clés basées sur l'algorithme DSA (au début de l'année prochaine, le code pour le support DSA sera retiré d'OpenSSH). Un utilitaire ssh1, compilé à partir d'OpenSSH 7.5, permettant de se connecter à d'anciens serveurs et continuant de supporter le protocole SSH1, a été ajouté à la distribution de base.
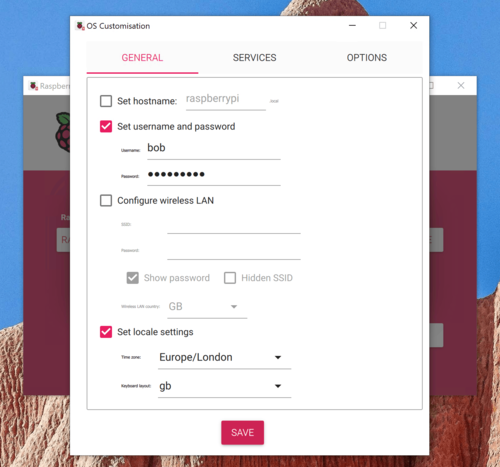
- Il est maintenant possible de configurer des images système pour les cartes Raspberry Pi en utilisant l'utilitaire Raspberry Pi Imager. Par exemple, lors de l'installation sur une carte SD, il est possible d'ajouter des utilisateurs, de configurer le fuseau horaire, de copier vos clés SSH, d'activer le service SSH et de définir la configuration pour la connexion à un réseau sans fil. Le support de la carte Raspberry Pi 5 a été étendu et le support de l'ordinateur Raspberry Pi 500 a été ajouté.

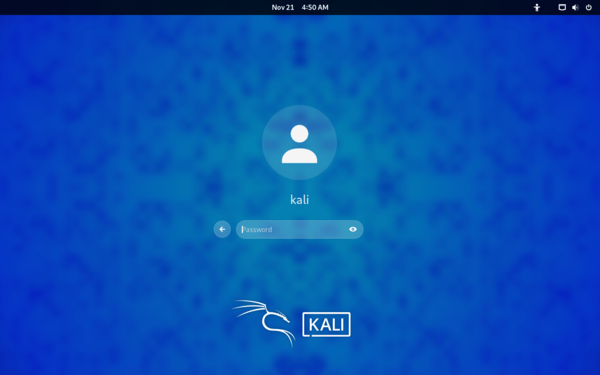
- L'environnement de bureau GNOME a été mis à jour vers la version 47. Un nouveau thème pour l'écran de connexion a été intégré.

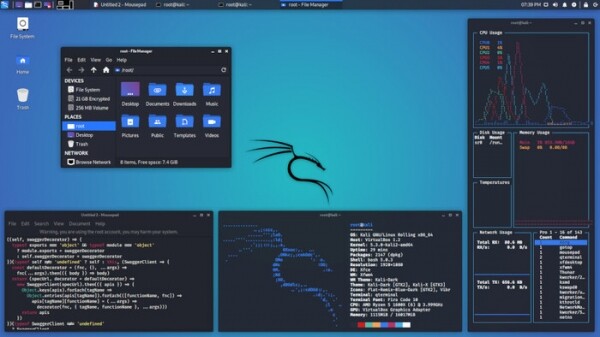
- Un nouvel applet pour surveiller l'état du système a été ajouté.

Les utilitaires suivants sont inclus :
- bloodyad — un outil pour tester la sécurité d'Active Directory.
- certi — un utilitaire pour travailler avec les certificats ADCS (Active Directory Certificate Services).
- chainsaw — recherche d'artefacts lors de l'analyse criminelle des systèmes Windows.
- findomain — un utilitaire pour déterminer par essais les sous-domaines utilisés.
- hexwalk — un éditeur hexadécimal.
- linkedin2username — générateur de liste d'utilisateurs potentiellement associés à un compte d'entreprise sur LinkedIn.
- mssqlpwner — un outil d'attaque sur MSSQL.
- proximoth — réalisation d'attaques sur des appareils sans fil.
- python-pipx — exécution de fichiers exécutables à partir de paquets Python dans un environnement isolé.
- sara — inspection de la sécurité de RouterOS.
- web-cache-vulnerability-scanner — réalisation d'attaques sur les systèmes front-end back-end.
- xsrfprobe — vérification des vulnérabilités de type CSRF/XSRF (Cross Site Request Forgery).
- zenmap — GUI pour nmap.
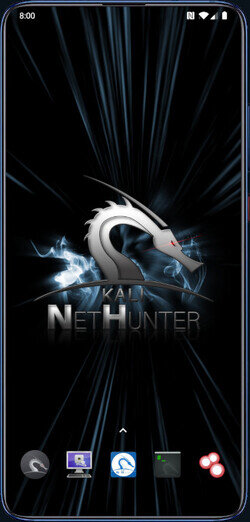
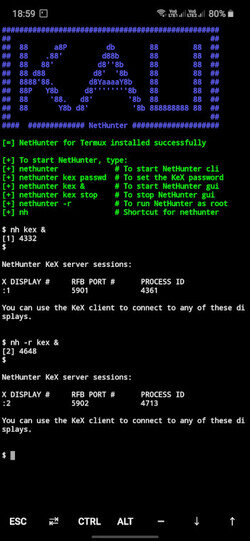
- L'environnement pour les appareils mobiles basé sur la plateforme Android — NetHunter, a été mis à jour avec un ensemble d'outils pour tester les systèmes à la recherche de vulnérabilités. Avec NetHunter, il est possible de vérifier la réalisation d'attaques spécifiques aux appareils mobiles, par exemple, en émulating le fonctionnement des dispositifs USB (BadUSB et HID Keyboard — émulation d'un adaptateur USB réseau, qui peut être utilisé pour des attaques MITM, ou d'un clavier USB effectuant une substitution de caractères) et en créant de faux points d'accès (MANA Evil Access Point). NetHunter est installé dans l'environnement standard de la plateforme Android sous forme d'une image chroot, dans laquelle une version spécialement adaptée de Kali Linux s'exécute.
La nouvelle version comprend l'outil Wifipumpkin3 pour créer des points d'accès sans fil factices. Le répertoire des applications mobiles Kali NetHunter store a été mis à jour. Les capacités de l'installeur ont été élargies. Le support des appareils Xiaomi Mi A3 (Android 15), Realme X7 Max 5G et Xiaomi Mi 9 Lite/CC9 a été ajouté. Le support pour Nokia 6.1/6.1 Plus, Realme C11, Xiaomi Mi 9T, Xiaomi Mi A3 et Xiaomi Pocophone F1 a été mis à jour.
Source : opennet.ru
