

Les résultats de l'étude sur la sécurité de l'environnement isolé pour l'exécution de code Python, appliqué par Google dans le chatbot Gemini, ont été publiés. Le chatbot Gemini fournit des outils pour générer du code à partir d'une description de tâche et, pour le langage Python, permet d'exécuter immédiatement le code créé afin d'éviter aux développeurs des actions supplémentaires lors de sa vérification. Le code s'exécute dans un environnement isolé, coupé du monde extérieur, et n'autorise que l'exécution de l'interprète Python. Pour déterminer la composition de l'environnement sandbox, les chercheurs ont réussi à exécuter un code utilisant les capacités de la bibliothèque Python os pour parcourir le contenu de tous les répertoires et construire une carte du système de fichiers.
Un intérêt particulier a été suscité par le fichier exécutable /usr/bin/entry/entry_point, qui pesait 579 Mo. Pour extraire ce fichier, les chercheurs ont créé un script qui affichait progressivement son contenu au format Base64. De leur côté, ils ont automatisé l'assemblage des segments de données à l'aide de l'outil Caido et ont obtenu une copie du fichier sur leur système.
Pour analyser le fichier exécutable obtenu, l'outil binwalk a été utilisé, conçu pour extraire des fichiers intégrés dans des firmwares. Parmi les données extraites se trouvait le répertoire google3, qui, selon les noms de fichiers, contenait du code Python avec différents composants pour assurer le fonctionnement du service, par exemple, RPC pour l'interaction du modèle AI Gemini avec des services externes de Google tels que YouTube, Google Flights et Google Maps.
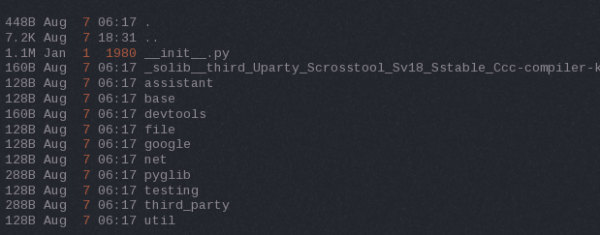
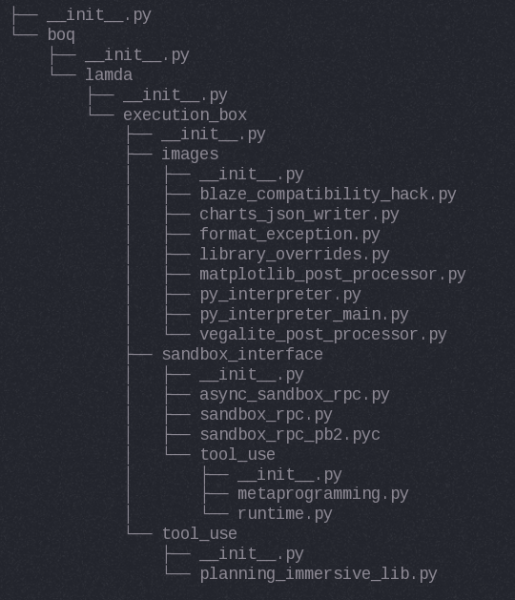
L'examen du contenu des fichiers a montré qu'il ne s'agissait pas de code confidentiel et qu'il avait été approuvé pour un accès public par le service de sécurité de Google. Cependant, une analyse ultérieure du dump a révélé la présence de fichiers proto (Protocol Buffer) avec des spécifications de structures de données internes, permettant de comprendre les subtilités de l'échange de données entre divers services Google. L'utilité d'obtenir les proto-files révélés est douteuse, car ces fichiers proto avaient déjà été extraits il y a sept ans par d'autres chercheurs de Google App Engine.
Source : opennet.ru
