

La société Google a publié la version du navigateur web Chrome 141. En même temps, une version stable du projet libre Chromium, qui constitue la base de Chrome, est également disponible. Le navigateur Chrome diffère de Chromium par l'utilisation des logos Google, la présence d'un système d'envoi de notifications en cas de crash, des modules pour la lecture de contenu vidéo protégé contre la copie (DRM), un système de mise à jour automatique, une activation permanente de l'isolement Sandbox, la fourniture de clés pour l'API Google et la transmission des paramètres RLZ lors de la recherche. Pour ceux qui ont besoin de plus de temps pour les mises à jour, une branche Extended Stable est également prise en charge pendant 8 semaines. La prochaine version de Chrome 142 est prévue pour le 28 octobre.
Principales modifications de Chrome 141 :
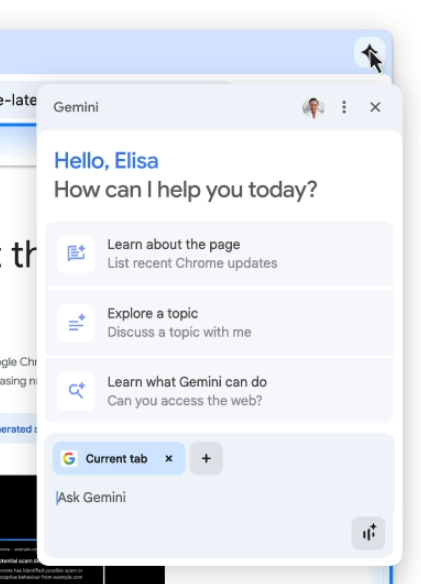
- Pour certains utilisateurs, un chatbot intégré appelé Gemini, capable d'expliquer le contenu de la page consultée et de répondre aux questions liées, a été activé sans changer d'onglet. Pour invoquer Gemini, un bouton a été ajouté dans le coin supérieur droit de l'écran, permettant d'ouvrir un dialogue dans lequel l'utilisateur peut poser des questions en langage naturel et sélectionner les onglets dont le contenu sera pris en compte par l'IA lors de la formulation de la réponse. La communication avec le bot est possible via texte et voix. Cette fonctionnalité est disponible pour les utilisateurs aux États-Unis ayant accès à l'application Gemini sur les plateformes macOS, iOS et Windows.

- Une protection contre l'accès au système local (loopback, 127.0.0.0/8) ou au réseau interne (192.168.0.0/16, 10.0.0.0/8, etc.) lors d'interactions avec des sites publics a été mise en place. Lorsqu'une tentative de chargement de ressources internes est détectée, le navigateur affichera désormais une boîte de dialogue demandant la confirmation de l'opération. L'accès aux ressources internes est utilisé par des attaquants pour réaliser des attaques CSRF sur des routeurs, des points d'accès, des imprimantes, des interfaces web d'entreprise et d'autres dispositifs et services qui acceptent des requêtes uniquement depuis un réseau local. De plus, le scan des ressources internes peut être utilisé pour une identification indirecte ou pour collecter des informations sur le réseau local.
- Le passage à un modèle d'isolation des processus plus granulaire — « Origin Isolation » — a commencé, dans lequel chaque source de contenu (origin — combinaison de protocole, de domaine Et du port, par exemple, «https://foo.example.com»), est isolé dans un processus de rendu distinct. Comme l'augmentation de la fragmentation de l'isolation peut entraîner une consommation de mémoire accrue et une augmentation de la charge CPU, ce nouveau mode d'isolation est activé uniquement sur les systèmes ayant plus de 4 Go de RAM. Sur les appareils moins puissants, l'ancienne méthode d'isolation sera maintenue, où tous les différentes sources de contenu liées à un même site (par exemple, foo.example.com et bar.example.com) sont isolées dans un processus distinct. Actuellement, cette possibilité est activée pour une partie des utilisateurs, et la couverture sera progressivement augmentée.
- L'application de la politique «Same Origin» pour l'API Storage Access API est activée. L'appel «document.requestStorageAccess()» à partir du code chargé via un iframe d'un autre site couvrira désormais par défaut uniquement le site à partir duquel cet iframe a été chargé, et non le site où l'iframe est hébergé.
- Une heuristique a été ajoutée pour détecter sur le côté client l'interception ou la redirection vers des sites externes des requêtes de recherche saisies dans la barre d'adresse ou sur la page affichée lors de l'ouverture d'un nouvel onglet. Ce type d'interception est appliqué par certaines extensions malveillantes. La vérification est effectuée en faisant correspondre les requêtes saisies par l'utilisateur avec l'apparition d'une page de résultats de recherche. En cas de détection d'une substitution en mode Safe Browsing sur serveur Google envoie des télémetries pour une analyse plus détaillée, tenant compte des télémetries provenant de différents utilisateurs.
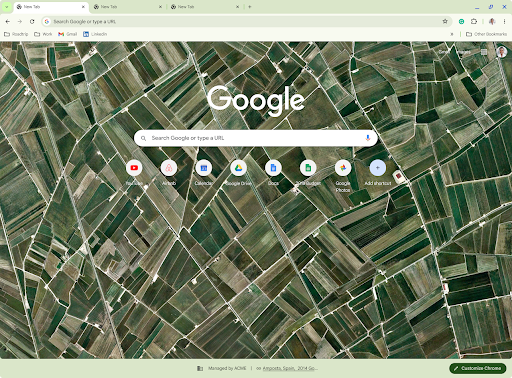
- Sur la page d'ouverture d'un nouvel onglet, dans la barre inférieure, où sont affichées des informations sur les extensions influençant le contenu de la page de nouvel onglet, des informations sur les performances sur l'appareil soumis à une gestion centralisée sont fournies.

- Sur les systèmes avec des profils utilisateur liés à des fournisseurs d'authentification tiers, il est désormais possible d'exécuter des commandes d'administration à distance, par exemple pour vider le cache ou les cookies.
- L'API IndexedDB dispose de la méthode getAllRecords(), qui permet d'extraire toutes les entrées du magasin d'objets (IDBObjectStore) et de l'index (IDBIndex). getAllRecords() combine la fonctionnalité des méthodes getAllKeys() et getAll() pour extraire à la fois les clés principales et les valeurs associées. Les méthodes getAll() et getAllKeys() ont reçu le paramètre « direction » pour définir le sens de l'extraction des données, ce qui accélère certaines opérations de lecture par rapport à l'utilisation de curseurs.
- Ajout de l'API « WebRTC Encoded Transform » pour traiter les données multimédias encodées transmises via RTCPeerConnection.
- Ajout de la prise en charge des attributs « width » et « height » pour les éléments imbriqués , dont la taille peut être contrôlée via CSS ou le balisage SVG.
- Améliorations apportées aux outils pour les développeurs web. Ajout d'un serveur MCP (Model Context Protocol) expérimental, permettant d'accéder aux fonctionnalités de Chrome DevTools depuis des assistants AI externes.
Les informations sur les vulnérabilités corrigées ne sont pas disponibles dans l'annonce et le suivi des changements au moment de la rédaction de l'actualisation.
Complément : Un jour après la publication, des informations sur les vulnérabilités corrigées ont été révélées. Chrome 141 corrige 21 vulnérabilités. Nombre d'entre elles ont été détectées grâce à des tests automatisés réalisés avec les outils AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer et AFL. Aucune problématique critique permettant de contourner tous les niveaux de protection du navigateur et d'exécuter du code en dehors de l'environnement sandbox n'a été identifiée. Dans le cadre du programme de récompense pour la découverte de vulnérabilités, Google a distribué 12 primes totalisant 50 000 dollars (une prime de 25 000 dollars, une de 5 000 dollars, une de 4 000 dollars et une de 2 000 dollars, quatre primes de 3 000 dollars et deux de 1 000 dollars). Le montant d'une récompense n'a pas encore été déterminé.
Source : opennet.ru
