

Un groupe de chercheurs de quatre universités américaines a développé une technique d'attaque nommée Pixnapping (CVE-2025-48561), permettant à des applications Android non privilégiées, ne demandant pas de permissions supplémentaires, de déterminer le contenu affiché à l'écran par d'autres applications. Par exemple, l'attaque a démontré la possibilité de déterminer les codes de vérification en deux étapes affichés par l'application Google Authenticator. Il a également été montré comment cette attaque peut être utilisée pour extraire des données sensibles affichées à l'écran lors de l'utilisation de Gmail, Signal, Venmo et Google Maps.
Pour déterminer le contenu de l'écran, une méthode d'analyse pixel par pixel a été mise en œuvre en 2023 par la même équipe de chercheurs lors de l'attaque par canaux auxiliaires GPU.zip, décrite pour la première fois en 2013. Le principe de cette méthode repose sur le fait que, en raison des optimisations présentes dans le GPU, le rendu d'un pixel ayant une couleur identique à celle déjà affichée à l'écran est plus rapide que celui d'un pixel d'une autre couleur. En évaluant la différence de temps de rendu des pixels, il est possible de reconstituer le contenu déjà affiché à l'écran et de créer une sorte de capture d'écran.
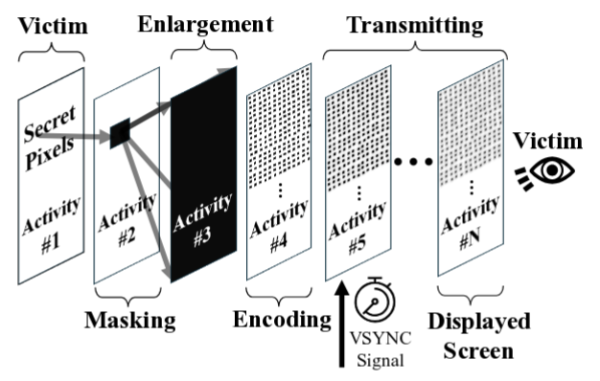
L'attaque Pixnapping consiste à appeler l'application cible, à superposer sa propre fenêtre au-dessus et à effectuer une recherche pixel par pixel du contenu en analysant le temps d'exécution des opérations graphiques sur chaque pixel. Ce type de recherche permet de déterminer avec une grande probabilité quels pixels ont une couleur de fond blanche et lesquels sont utilisés pour afficher des caractères. Pour cacher les manipulations de pixels à l'utilisateur, des couches avec des masques sont superposées — pendant l'attaque, le contenu de la fenêtre de l'application ciblée continue d'être affiché visuellement à l'écran.
Pour activer l'application ciblée et faire passer les pixels de sa fenêtre dans le pipeline de rendu, un changement entre les activités Android est effectué à l'aide de requêtes intent. Des fenêtres semi-transparentes sont affichées au-dessus de la fenêtre de l'application ciblée, mettant en évidence des pixels individuels et initiant l'exécution d'opérations graphiques avec l'API Window Blurs. Des appels de rappel liés à VSync sont utilisés pour mesurer le temps de rendu exact d'un pixel.
La méthode GPU.zip proposée précédemment avait une faible performance : lors d'une attaque sur le navigateur, la détermination du nom avec lequel l'utilisateur s'était connecté à Wikipedia dans un autre onglet prenait 30 minutes sur un GPU AMD Ryzen 7 4800U et 215 minutes sur un GPU Intel i7-8700 avec une précision de 97-98%. Pour s'adapter à l'intervalle de mise à jour de 30 secondes des codes dans Google Authenticator, la méthode a été améliorée et optimisée. Le nombre de vérifications de chaque pixel a été réduit de 64 à 16, et le délai entre le traitement des pixels a été réduit de 1,5 seconde à 70 millisecondes. Le scan ne concernait pas l'ensemble de l'écran, mais uniquement la zone où Google Authenticator affiche le code.
La méthode a été testée sur les smartphones Pixel 6, 7, 8 et 9 avec les versions Android 13-16 pour déterminer les 106 codes à six chiffres de l'authentification à deux facteurs générés dans Google Authenticator. La précision de la détermination des codes sur les smartphones testés était de 73%, 53%, 29% et 53%, tandis que le temps de détermination était de 14,3, 25,8, 24,9 et 25,3 secondes, respectivement. Sur le smartphone Samsung Galaxy S25, les chercheurs n'ont pas pu respecter l'intervalle de 30 secondes en raison du bruit généré par d'autres applications, mais des options d'attaque sur d'autres applications ont été montrées, pour lesquelles il n'y avait pas de restrictions de temps. Les mécanismes utilisés dans l'attaque ne sont pas spécifiques à des modèles de smartphones particuliers et l'attaque pourrait potentiellement toucher n'importe quel appareil Android.
Google a ajouté dans ses correctifs de vulnérabilités de septembre une protection initiale contre l'attaque basée sur l'interdiction d'appliquer l'opération de flou à un grand nombre de couches. En réponse, les chercheurs ont trouvé un moyen de contourner cette limitation, c'est pourquoi Google prévoit de mettre en œuvre une protection plus complète dans la mise à jour d'Android de décembre. Les fabricants de GPU n'ont pas encore annoncé leur intention de remédier au canal d'exfiltration, bien que la méthode d'attaque soit connue depuis plus de 12 ans.Un groupe de chercheurs de quatre universités américaines a développé une technique d'attaque appelée Pixnapping (CVE-2025-48561), permettant d'extraire des données d'applications Android non privilégiées, n'exigeant pas d'autorisations supplémentaires.
Source : opennet.ru
