

La sortie du navigateur web Firefox 147 a eu lieu et des mises à jour des anciennes branches avec un support à long terme ont été formées — 140.7.0 et 115.32.0. La branche Firefox 148 est maintenant en phase de bêta-test, avec une sortie prévue pour le 24 février.
Principales nouveautés dans Firefox 147 (1, 2, 3) :
- Ajout du support de la spécification Freedesktop.org XDG Base Directory et possibilité d'utiliser le répertoire «~/.config/mozilla» pour le stockage des profils, des extensions, des paramètres et des bases de données internes. Le support du stockage des données dans l'ancien répertoire «~/.mozilla» est conservé en tant qu'option, activable lors du lancement avec la variable d'environnement «MOZ_LEGACY_HOME=1».
- Ajout du support du mécanisme «Compression Dictionary Transport» (RFC 9842), permettant de réduire la taille des données transférées entre le client et serveur, grâce à l'utilisation des algorithmes de compression Zstandard (Content-Encoding: dcz) et Brotli (Content-Encoding: dcb) en combinaison avec la compression de structures typiques utilisant des dictionnaires. Deux scénarios d'utilisation du Compression Dictionary Transport sont disponibles — compression de contenu à l'aide de dictionnaires préalablement transmis par le serveur et utilisation du contenu précédemment transmis comme dictionnaire pour compresser sa nouvelle version (compression delta, où seules les modifications par rapport à la version existante sont transmises).
Par exemple, lors d'une requête «GET /index.html», le serveur peut transmettre des informations sur la présence d'un dictionnaire, en renvoyant le chemin vers celui-ci dans l'en-tête ‘Link: ; rel="compression-dictionary"‘. Lorsque le dictionnaire «…/dict» est chargé par le client, le serveur fournira des informations sur son utilisation pour les fichiers HTML, en affichant l'en-tête ‘Use-As-Dictionary: match="/*html"‘. Lors de la prochaine requête de ressource html, par exemple «GET /index2.html», le client indiquera qu'il dispose d'un dictionnaire via l'en-tête ‘Available-Dictionary: hash_dictionnaire‘. Si le serveur a ce dictionnaire sur son côté avec le hachage donné, il retournera le contenu de index2.html, compressé à l'aide de ce dictionnaire.
Pour la compression delta de différentes versions de fichiers JavaSсript en réponse à une requête «GET /app.v1.js», le serveur peut afficher l'en-tête ‘Use-As-Dictionary: match="/app*js"‘, indiquant que le contenu renvoyé peut être utilisé comme dictionnaire pour les chemins «/app*js». Lors de la requête suivante d'un fichier correspondant à ce masque, par exemple «GET /app.v2.js», le client transmettra le hachage du dictionnaire existant via l'en-tête «Available-Dictionary:», et le serveur ne retournera que les modifications entre les fichiers app.v1.js et app.v2.js.
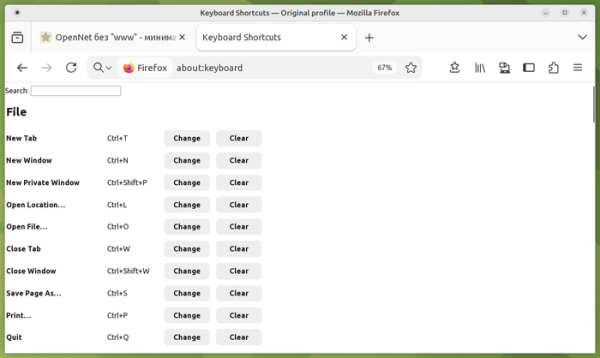
- Ajout de la page about:keyboard pour configurer les combinaisons de touches et redéfinir les raccourcis existants, par exemple, pour définir des options plus familières ou éviter les conflits avec d'autres programmes.

- Amélioration de la lecture vidéo avec l'utilisation de l'accélération matérielle de décodage sur les GPU AMD. Sur les systèmes dotés d'un GPU AMD, la vidéo décodée matériellement est désormais lue sans copie de données supplémentaire (mode zero-copy), comme cela avait été précédemment réalisé pour les systèmes avec GPU Intel et NVIDIA.
- Pour la version 5, la mise en œuvre du protocole Safe Browsing a été mise à jour, utilisée pour vérifier les URL contre les listes de ressources dangereuses (sites de phishing, pages contenant des logiciels malveillants, etc.) fournies par Google. La nouvelle version du protocole permet de télécharger des listes de blocage pour une utilisation sur le système local (BD avec des préfixes de hachages SHA256 des URL problématiques), qui sont maintenant appliquées dans Firefox.
- Ajout d'une option pour reprendre automatiquement la lecture vidéo en mode « image dans l'image » lors du changement d'onglet.
- En mode de protection renforcée contre le suivi des mouvements (ETP, Enhanced Tracking Protection => Strict), l'application de la spécification LNA (Local Network Access) est activée par défaut pour limiter les accès au système local (loopback, 127.0.0.0/8) ou au réseau interne (192.168.0.0/16, 10.0.0.0/8, etc.) lors des interactions avec des sites publics. L'accès aux ressources internes est utilisé par les attaquants pour réaliser des attaques CSRF sur les routeurs, les points d'accès, les imprimantes, les interfaces web d'entreprise et d'autres dispositifs et services acceptant des requêtes uniquement depuis le réseau local. De plus, le scan des ressources internes peut être utilisé pour une identification indirecte ou pour recueillir des informations sur le réseau local.
- Sur les systèmes Linux avec GNOME et le serveur composite Mutter, un problème d'affichage flou du contenu lors de l'utilisation d'un niveau de mise à l'échelle fractionnel a été résolu.
- Sur les ordinateurs Apple dotés de puces Apple Silicon et du système d'exploitation macOS, la prise en charge de l'API WebGPU a été activée.
- Les priorités de langue dans l'en-tête HTTP Accept-Language (paramètres q) sont synchronisées avec les valeurs définies par d'autres navigateurs, ce qui a résolu certains problèmes de portabilité. Par exemple, pour la deuxième langue, la priorité est maintenant définie à q=0.9 au lieu de q=0.5, et pour chaque langue suivante, la priorité diminue de 0.1.
- La bibliothèque ICU a été mise à jour vers la version 78 avec prise en charge de Unicode 17 et mise à jour des données de localisation.
- L'utilisation de modules JavaScript ESM (ECMAScript Module) est maintenant autorisée dans les Service Workers, avec des importations et exportations via les expressions import et export.
- Ajout de la prise en charge de la spécification CSS Module Scripts, permettant d'utiliser le système de modules JavaScript pour importer des ressources CSS. Par exemple : import styles from "./styles.css" with { type: "css" };
- Dans le pseudo-élément «::marker», qui permet de personnaliser les paramètres des numéros et des puces pour les listes dans les blocs
- et
- , l'utilisation des propriétés CSS «counter-*» et «quotes» est autorisée.
- Dans l'API CompressionStream et DecompressionStream, le support du format de compression Brotli a été ajouté.
- Dans l'API View Transitions, utilisée pour créer des effets d'animation lors du changement entre différents états du DOM, une propriété «type» a été ajoutée, contenant un tableau avec les types de transitions. Un sélecteur CSS correspondant «:active-view-transition-type» et une propriété document.activeViewTransition, retournant une instance de l'objet ViewTransition actif pour le document, ont également été ajoutés.
- Un ensemble de propriétés CSS pour gérer l'affichage des éléments liés à la position d'autres éléments (CSS Anchor Positioning) a été inclus, sans utiliser JavaScript, par exemple pour attacher des éléments de fenêtres contextuelles (popover) apparaissant de manière similaire aux infobulles.
- La spécification «Storage Access Headers», définissant l'en-tête de requête «Sec-Fetch-Storage-Access» et l'en-tête de réponse «Activate-Storage-Access» pour accéder aux cookies tiers sans appeler la méthode document.requestStorageAccess(). Le serveur peut demander l'accès aux cookies via l'en-tête «Activate-Storage-Access» et cela sera envoyé par le client si l'utilisateur a précédemment confirmé la fourniture d'accès au stockage des cookies via l'API Storage Access.
- La propriété CSS «root-font-relative» a été enrichie du support des unités de mesure relatives rcap, rch, rex et ric.
- L'API Navigation a été implémenté, permettant aux applications web d'intercepter les opérations de navigation dans la fenêtre, d'initier des transitions et d'analyser l'historique des actions de l'application. L'API offre une alternative aux propriétés window.history et window.location, optimisée pour les applications web à page unique.
- Dans les outils pour développeurs web, la section des règles CSS prend désormais en charge l'édition et l'ajout de sélecteurs de pseudo-éléments. Une option a été ajoutée à l'interface de visualisation des données au format JSON pour importer les ressources dans le système de profilage (Firefox Profiler) afin de déterminer les informations sur leur taille. Les panneaux d'inspection des éléments HTML et des animations affichent désormais les pseudo-éléments View Transitions. Une fonction d'affichage des règles @position-try a été intégrée pour gérer l'affichage des éléments liés à la position d'autres éléments (CSS Anchor Positioning).
- Dans la version de Firefox pour Android, protection contre les attaques par des canaux tiers, comme Spectre, qui est utilisé pour contourner l'isolation entre les sites. Auparavant, une telle protection n'était disponible que dans les versions de bureau.
En plus des nouveautés et des corrections de bogues dans Firefox 147, 23 vulnérabilités ont été corrigées. Dix vulnérabilités sont dues à des problèmes de gestion de la mémoire, tels que les débordements de tampon et l'accès à des zones de mémoire déjà libérées. Ces problèmes peuvent potentiellement permettre l'exécution de code malveillant lors de l'ouverture de pages spécialement conçues. Trois vulnérabilités permettent de contourner l'isolation sandbox en raison d'une vérification incorrecte des limites et d'un débordement d'entier dans le composant graphique.
Source : opennet.ru
