

Le premier lancement de la version Linux du pare-feu d'applications Little Snitch, populaire auprès des utilisateurs de la plateforme macOS, a été présenté. Little Snitch offre une interface graphique qui permet de suivre de manière interactive l'activité réseau des applications et de bloquer le trafic réseau indésirable. Pour inspecter et bloquer le trafic sous Linux, le sous-système eBPF est utilisé. Les programmes eBPF chargés dans le noyau, la bibliothèque de fonctions et l'interface web sont distribués sous la licence GPLv2. Le processus en arrière-plan est écrit en Rust et est distribué sous une licence propriétaire, permettant la distribution et l'utilisation gratuite.
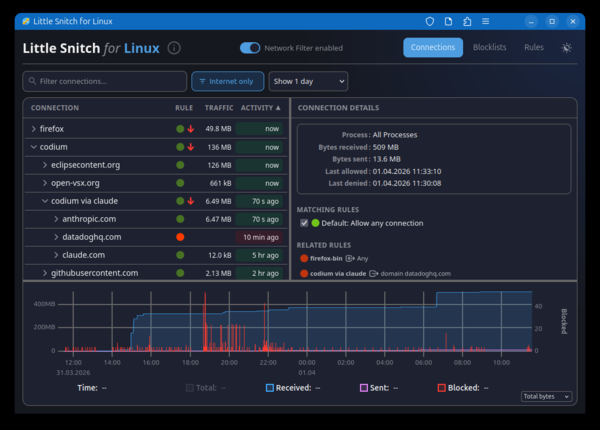
Le logiciel permet d’évaluer visuellement à quels hôtes les applications de ce système accèdent actuellement, de consulter l’historique de l’activité réseau et de suivre le volume du trafic. Il est possible de bloquer les connexions indésirables et de connecter des listes de blocage, qu'elles soient personnelles ou externes, telles que oisd.nl, destinées à bloquer la publicité, les services de suivi, les systèmes de collecte de télémétrie, le phishing et d'autres activités indésirables. Les listes externes peuvent être mises à jour automatiquement. Le blocage se fait au niveau des adresses IP, des sous-réseaux et complets. Un liste blanche d'applications peut être créée, permettant l'activité réseau.
Le programme comprend un gestionnaire BPF chargé dans le noyau Linux et un processus en arrière-plan littlesnitch. La gestion se fait via une interface web accessible en ouvrant la page «http://localhost:3031/» dans un navigateur. Il est possible d'utiliser l'interface web comme une application web isolée (PWA — Progressive Web App). Le fonctionnement est pris en charge sur les systèmes avec un noyau Linux 6.12 et plus récent. 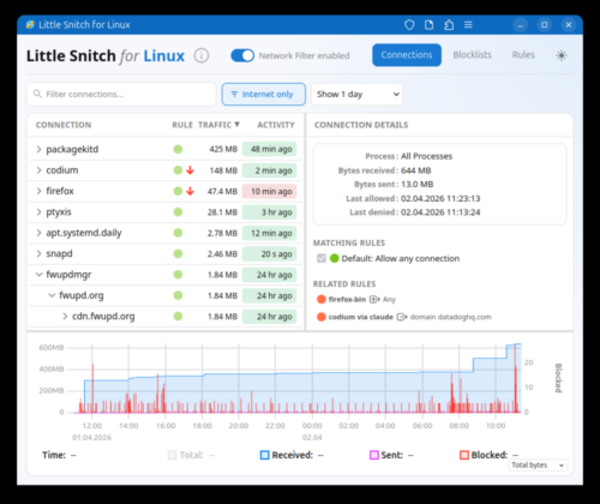
Il est également à noter qu'il existe une alternative open source à Little Snitch pour Linux, appelée OpenSnitch, qui permet de suivre de manière interactive l'activité réseau des applications. Lorsque des applications tentent d'établir des connexions réseau qui ne sont pas couvertes par les autorisations précédemment établies, OpenSnitch affiche une boîte de dialogue à l'utilisateur lui proposant de décider s'il souhaite autoriser ou bloquer l'activité réseau. Christian Starkjohann, le développeur de la version Linux de Little Snitch, a souligné qu'OpenSnitch ne lui convenait pas pour surveiller les connexions réseau établies par les processus et bloquer les connexions d'un simple clic.
Source : opennet.ru
