

Les développeurs du noyau Linux ont officiellement approuvé une politique d'utilisation de l'intelligence artificielle (IA) après des mois de débats intenses. Linus Torvalds et ses partenaires industriels ont trouvé un accord qui permet l'utilisation d'assistants IA, mais impose des règles strictes de divulgation et place l'entière responsabilité de toute erreur sur les développeurs humains.
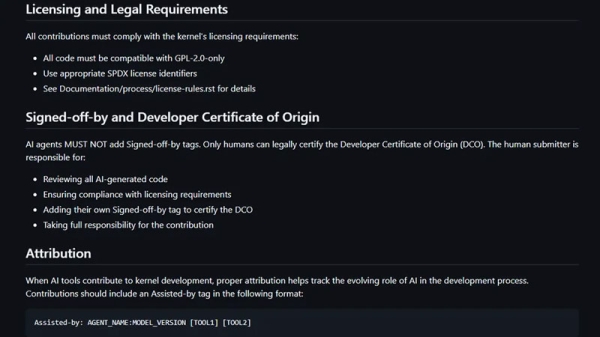
Les nouvelles règles interdisent l'utilisation du tag légalement contraignant « Signed-off-by » pour le code généré par des systèmes IA, le remplaçant par un nouveau tag « Assisted-by » afin d'assurer la transparence de l'origine des modifications. Cette décision, comme le souligne Tom’s Hardware, est une réponse à la tension croissante dans la communauté, provoquée par le flot de code de mauvaise qualité et l'utilisation cachée des réseaux neuronaux. Désormais, chaque bogue ou vulnérabilité dans ce code sera légalement attribué à une personne spécifique ayant publié les modifications. Cela exclura la possibilité de rejeter la responsabilité sur des algorithmes et permettra d'intégrer des outils modernes dans le flux de travail sans enfreindre les principes du Developer Certificate of Origin (DCO).
Les débats concernant l'intégration de l'IA ont atteint leur paroxysme en janvier, lorsque des représentants d'Intel et d'Oracle ont publiquement affronté des questions de régulation des réseaux neuronaux dans le projet. Dans ce contexte, Torvalds a vivement critiqué les idées de leur interdiction totale, les qualifiant d'inutiles, et a insisté sur le fait que l'IA n'est qu'un outil, comme tout autre logiciel. Il a souligné que les malfaiteurs ne liront de toute façon pas la documentation, donc il est plus efficace de contrôler le résultat par la responsabilité de personnes spécifiques, plutôt que de tenter d'interdire les technologies sur les machines locales des développeurs.
Avant l'adoption d'une politique uniforme, de grands projets de logiciels libres ont montré différentes approches face au problème, allant jusqu'à des interdictions totales. Par exemple, les distributions Gentoo et NetBSD avaient précédemment bloqué l'acceptation de code généré par l'IA, arguant que les données utilisées pour former les modèles contiennent souvent du code sous licence restrictive, rendant le résultat juridiquement problématique. Les spécialistes de Red Hat, quant à eux, ont averti que l'utilisation de tels outils pourrait, sans le vouloir, violer les licences GNU GPL et compromettre l'ensemble du système DCO, car le développeur ne peut garantir la pureté de l'origine de chaque ligne de code.
Outre les risques juridiques, la communauté a été confrontée à un problème de volume énorme de modifications de mauvaise qualité, surnommées AI slop. Les créateurs de projets populaires, tels que cURL et tldraw, ont été contraints de fermer leurs programmes de récompenses ou de rejeter automatiquement les demandes externes en raison de spam contenant du code issu des hallucinations de l'IA. Dans le cas du noyau Linux, la situation a été aggravée par un incident retentissant impliquant le mainteneur Sasha Levin, ingénieur chez Nvidia, qui a intégré un patch pour le noyau 6.15, entièrement écrit par un modèle d'IA sans en avoir informé. Le code était fonctionnel, mais contenait une régression des performances, bien qu'il ait été vérifié et testé.
Le problème de méfiance dû à l'utilisation secrète de l'IA a touché non seulement la programmation système, mais aussi d'autres domaines, comme la communauté des moddeurs de Doom. En particulier, le leader du projet GZDoom, Christoph Oelckers, a été confronté à une désertion massive de participants après avoir utilisé des patches IA sans divulguer cette information et avoir refusé de faire des compromis avec les critiques. En conséquence, la plupart des contributeurs ont quitté le projet original pour créer un fork, UZDoom, démontrant l'importance de la transparence et de l'honnêteté envers la communauté.
Source :
Source : 3dnews.ru
