

Mozilla a présenté un nouveau produit : Firefox Enterprise, une version distincte de Firefox conçue pour une utilisation en entreprise, offrant des fonctionnalités avancées pour la gestion centralisée et le contrôle des actions des employés. La version de Firefox Enterprise 158 est basée sur le lancement de Firefox 158, dont la sortie est prévue ce soir. La gestion des navigateurs sur les postes de travail se fait via une console d'administration web, pouvant être lancée sur du matériel propre sans dépendance à des services cloud externes.
La transmission des informations sur les événements vers des plateformes d'analyse des événements de sécurité déployées en entreprise (SIEM - Security Information and Event Management) est prise en charge, ainsi que la définition des règles d'accès en fonction des utilisateurs et des appareils, l'authentification via des systèmes de connexion unique (SSO), la restriction de l'accès au niveau des domaines et des actions dans le navigateur (par exemple, désactiver certaines fonctionnalités liées à l'IA), la gestion de l'installation des extensions et de la distribution des mises à jour, la modification à distance des paramètres et la collecte de télémétrie.
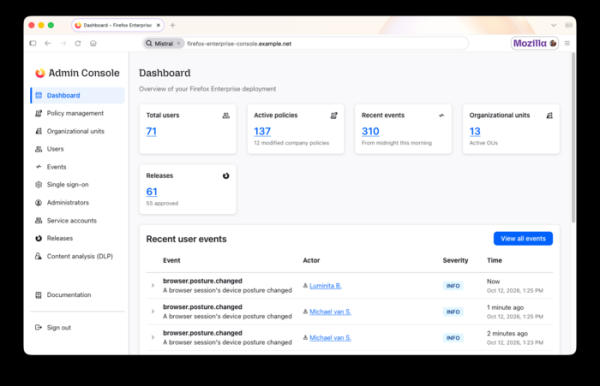
Les principales caractéristiques de Firefox Enterprise :
- Gestion des utilisateurs et des sessions via la console d'administration. Regroupement d'utilisateurs en groupes avec différents niveaux d'accès. Création de règles d'analyse de contenu et révision des journaux d'audit.
- Possibilité d'utiliser le navigateur uniquement après une authentification avec son compte d'entreprise. L'intégration avec SSO et des fournisseurs d'authentification utilisant le protocole est prise en charge.
OpenID Connect (OIDC). L'application de l'authentification à deux facteurs est possible. Après un redémarrage ou la fermeture du navigateur, la session se termine et une nouvelle connexion est requise. L'administrateur peut interromptre une session à distance, par exemple, en cas de vol d'ordinateur portable.
- Un thème distinct pour l'interface et des éléments de marque. Personnalisation de l'interface en tenant compte du style d'entreprise et affichage du logo de l'entreprise dans le navigateur.
- Désactivation des appels aux services Mozilla au profit des propres services de l'entreprise, assurant la gestion du navigateur et des mises à jour.
- Transmission des données d'état de l'appareil dans la console d'administration, y compris les informations sur le système d'exploitation, le chiffrement des disques, les programmes en cours d'exécution pour maintenir la sécurité, la connexion au domaine Active Directory, les extensions installées et les détails de la connexion réseau. L'administrateur peut lier la possibilité de travailler dans le navigateur aux paramètres de l'environnement système.
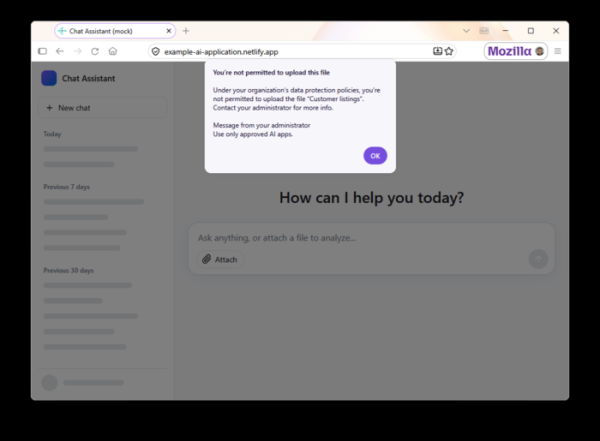
- Fonctionnalités pour prévenir les fuites de données (DLP - Data Loss Prevention) - l'administrateur peut configurer le blocage ou l'affichage d'un avertissement lors des tentatives de collage à partir du presse-papiers, de téléchargement et de chargement de fichiers, d'impression de pages à partir de certains sites. Par exemple, le collage à partir du presse-papiers dans des outils AI non autorisés peut être interdit. Des vérifications DLP intégrées sont effectuées côté navigateur sur l'appareil de l'utilisateur, c'est-à-dire que le contenu n'est pas envoyé pour inspection sur le réseau, mais il est possible de connecter et d'envoyer des données vers des systèmes DPL externes. Les violations de règles détectées sont reflétées dans la console de l'administrateur.

- Ajout de filigranes sur des pages importantes, contenant l'email de l'employé et l'heure de l'opération. De telles étiquettes peuvent être utilisées lors de l'enquête sur la source de la fuite d'informations. Les paramètres des filigranes et les sites sur lesquels ils sont ajoutés sont configurés par l'administrateur.
- Mode de protection renforcée (Lockdown), dans lequel l'accès à des sites non dignes de confiance désactive la compilation JIT JavaScript, bloque l'exécution des Workers, interdit les appels non chiffrés via HTTP et assure l'isolement du travail avec le site dans un conteneur séparé.
- Chiffrement des données de profil, telles que l'historique de navigation, les données des web-formulaires, les identifiants et les jetons de sessions TLS. L'accès au profil chiffré copié n'est possible qu'en possession de la clé fournie par l'administrateur.
- Possibilité d'accéder aux sites internes et applications web de l'entreprise à partir des appareils personnels de l'utilisateur sans installation séparée VPN, en utilisant un proxy déployé sur site.
- Plus de 130 politiques gérées de manière centralisée, dont beaucoup peuvent être modifiées sans redémarrer le navigateur. Par exemple, ces politiques permettent de modifier les paramètres liés aux proxies, à la filtration des sites, aux cookies, à l'utilisation uniquement via HTTPS, au mode Lockdown et aux paramètres des extensions.
- Possibilité de définir la version minimale du navigateur et de suivre l'installation des mises à jour sur les systèmes des employés.
- Support de la transmission d'informations sur des événements tels que le téléchargement de fichiers, l'impression, l'installation d'extensions, l'accès à des sites non sécurisés et les tentatives de consultation de sites bloqués figurant dans la base de données Safe Browsing. Un rapport sur de tels événements est affiché dans l'interface d'administration.
- L'administrateur peut bloquer et autoriser l'utilisation des extensions du navigateur en fonction de leur type, des sites et des autorisations des utilisateurs. Il est également possible d'interdire la désactivation de la mise à jour automatique des extensions, d'utiliser un serveur pour livrer de nouvelles versions des extensions, d'interdire la modification des paramètres des extensions pour des sites spécifiques et de choisir avec quels sites appliquer certaines extensions.
Source : opennet.ru
