

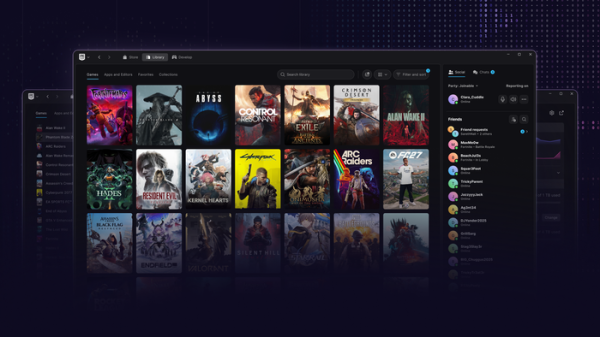
La société Epic Games a présenté une version bêta de son nouveau Epic Games Launcher, qui intègre le support promis de la plateforme Linux. Dans cette nouvelle version, l'interface a également été mise à jour, le temps de démarrage a été réduit, un chat vocal intégré a été ajouté, une page unique pour gérer le lancement des jeux a été proposée, il est possible d'épingler ses applications et jeux sur la barre, la recherche a été élargie et un suivi de la vitesse et de l'activité des téléchargements a été assuré.
De plus, une version du jeu en ligne Fortnite pour Linux a été annoncée. Dans le cadre de ce projet, le système de protection EAC (Easy Anti-Cheat) est en cours de modernisation pour les distributions Linux, et des contacts sont établis avec les développeurs pour réaliser les fonctionnalités nécessaires pour le système anti-triche sur Linux. Il est noté que l'ancienne mise en œuvre de l'EAC pour Linux ne fournit pas un niveau adéquat de protection anti-triche, ce qui fait que de nombreux développeurs de jeux n'ajoutent pas de support pour Linux. Dans la nouvelle version de l'EAC, au lieu d'un module noyau propriétaire, les mécanismes de sécurité fournis par le noyau Linux sont utilisés, et le système anti-triche s'exécute en tant que service systemd.
Parmi les exigences à respecter dans les distributions pour utiliser l'EAC :
- Démarrage en mode Secure Boot avec un noyau et des pilotes signés par des clés approuvées. Un niveau de démarrage vérifié est déjà assuré dans Ubuntu, Fedora, Bazzite, Bluefin, Debian, openSUSE, SUSE, Rocky Linux et AlmaLinux.
- Activation du TPM 2.0 dans le BIOS pour créer un journal de démarrage vérifiable.
- Utilisation de loaders tels que systemd-boot et GRUB, qui supportent le mode de démarrage mesuré (measured boot), permettant de confirmer l'authenticité de la configuration et des composants chargés.
- Activation dans le BIOS et le noyau de la technologie IOMMU, empêchant l'accès des dispositifs matériels de triche à la mémoire du jeu.
- Activation dans le noyau du mode Lockdown, qui limite l'accès de l'utilisateur root au noyau et bloque les voies de contournement du Secure Boot UEFI (limite l'accès à /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, mode débogage de kprobes, mmiotrace, tracefs, BPF, CIS PCMCIA (Card Information Structure), certains interfaces ACPI et registres MSR du CPU, bloque les appels kexec_file et kexec_load, interdit la mise en veille, limite l'utilisation de DMA pour les périphériques PCI, interdit l'importation de code ACPI à partir de variables EFI, et interdit la manipulation des ports d'entrée/sortie).
- Désactivation dans le noyau du mécanisme Kexec, utilisé pour lancer un nouveau noyau à partir d'un ancien sans redémarrer complètement le système.
- Prise en charge des hooks LSM (Linux Security Module) dans BPF pour connecter des programmes eBPF, contrôlant l'accès et surveillant l'activité des processus (pour bloquer la lecture et la modification de la mémoire du jeu, ainsi que vérifier l'activité des systèmes anti-triche).
Les développeurs d'Ubuntu ont déjà commencé à discuter des exigences publiées, en tenant compte de l'expérience négative passée en matière de violations de la confidentialité des utilisateurs sur Windows (EAC exécute secrètement du code en anneau zéro, transférant des données à l'extérieur sans le consentement explicite de l'utilisateur et restant dans le système après la suppression du jeu). serveurs Des inquiétudes sont également soulevées concernant l'augmentation de la surface d'attaque par des logiciels malveillants et le lien avec l'entreprise chinoise Tencent (détenant 40 % des actions d'Epic Games), qui pourrait être intéressée par la surveillance des utilisateurs. Il est suggéré de ne pas distribuer les paquets EAC via les principaux dépôts, d'informer les utilisateurs des risques potentiels et de fournir une configuration de démarrage séparée pour ceux qui ont besoin de lancer EAC.
Source : opennet.ru
