

Bonjour Habr ! Je suis une personne qui consomme des produits IT à travers l'App Store, Sberbank Online, Delivery Club et qui a un lien avec l'industrie IT dans une certaine mesure. En bref, la spécificité de mon activité professionnelle est de fournir des services de conseil aux entreprises de restauration pour l'optimisation et le développement des processus d'affaires. Récemment, j'ai reçu un grand nombre de commandes de la part de propriétaires d'établissements dont l'objectif est de mettre en place un système de sécurité de l'information au sein de leur entreprise.
Commençons par quelques histoires amusantes. Histoire numéro un. Dans un café du genre casual dining, les gestionnaires changeaient tous les trois mois. Un jour, le tout premier gestionnaire, grand amateur d'histoire soviétique, a créé le mot de passe «07111917» et l'a indiqué sur toutes les ressources avec lesquelles il avait un lien : programme de comptabilité automatisé IIKO, accès au programme de fidélité Plazius, installation des systèmes de sécurité et de protection contre les incendies. Un jour, ce gestionnaire a été pris en flagrant délit de vente des données personnelles des clients à des concurrents et a été licencié. Cependant, le mot de passe révolutionnaire «07111917» a continué de circuler, passant d'un gestionnaire à l'autre. Au final, chaque serveur de l'établissement savait comment se connecter au Wi-Fi du bureau. De plus, les clients ont également appris ce mot de passe, car les serveurs, par bonté d'âme, leur recommandaient de se connecter à un internet plus «rapide» nommé «internet_office».
Dans la restauration, le personnel utilise souvent les failles de la sécurité de l'information à des fins égoïstes
Histoire numéro deux. Un jeune homme sympathique en blazer bleu se rencontre avec le directeur général d'un grand groupe de restauration. Voici le dialogue qui s'ensuit :
— Notre entreprise se spécialise dans les produits d'information. Aujourd'hui, je vous propose d'envisager l'achat du gestionnaire de mots de passe de nouvelle génération « Œil de Faucon »[1]. Il est unique en ce sens qu'il offre un niveau de fiabilité élevé, tant pour la version cloud que pour la version en boîte. Le chiffrement est effectué selon l'algorithme AES-256. En plus des fonctionnalités standard de tout gestionnaire de mots de passe, l'Œil de Faucon dispose de sauvegardes avancées et d'un audit de sécurité. Qu'en pensez-vous ?
— Constantin, merci pour l'information, mais quelle est la différence entre la version en boîte et la version cloud, et pourquoi ai-je besoin de tout cela ?
Les deux histoires mentionnées concernent un même problème : le faible niveau de sensibilisation des décideurs sur le rôle et l'importance de la sécurité de l'information dans le fonctionnement des entreprises. Cependant, il y a un aspect supplémentaire. La manière dont les représentants des entreprises informatiques présentent leurs offres contribue également peu à la compréhension des décideurs concernant la nécessité des produits informatiques. Au cours de mes années de pratique en conseil, j'en suis venu à la conviction que le segment HoReCa est un marché peu exploité parmi les fournisseurs d'outils informatiques pour l'implémentation et le maintien des principes de la sécurité de l'information. Dans ce texte, je souhaite partager un extrait d'une petite étude que nous avons réalisée auprès des managers d'établissements de restauration afin de déterminer leur niveau de sensibilisation concernant l'implémentation et l'utilisation des produits informatiques. Tout d'abord, je veux mettre l'accent sur l'utilisation des gestionnaires de mots de passe. J'ajouterai que la réalisation de cette étude a été motivée par le désir de mieux comprendre la pensée des décideurs afin de promouvoir plus efficacement mes services de conseil.
Brève présentation de la méthodologie. Une stratégie de collecte de données qualitative a été choisie. Nous avons mené douze entretiens non formalisés avec des directeurs et leurs adjoints dans six établissements de restauration. Le questionnaire des entretiens comprenait vingt questions portant sur la philosophie générale de la sécurité de l'information, la connaissance de la réglementation, le traitement des données personnelles, les capacités techniques des systèmes de protection dans certaines entreprises, et les produits informatiques utilisés, y compris le travail avec des gestionnaires de mots de passe. Tous les entretiens ont été transcrits et les résultats ont été résumés.
Chacun a déjà été dans une situation où il ne peut pas se souvenir du mot de passe de son compte.
Si l'on commence par des questions conceptuelles, la plupart des répondants associent la sécurité de l'information des entreprises uniquement à la conservation des données personnelles de leurs employés. Les gestionnaires ne s'enlisent pas dans les détails techniques. Ils se préoccupent de savoir dans quelle mesure tel ou tel logiciel pourra économiser du temps, aider à stocker les données de manière sécurisée, et à quel point il sera convivial. De plus, les priorités sont établies dans cet ordre : (1) – le temps – (2) – la sécurité – (3) – l'ergonomie.
« Écoutez, je dois préparer des tableaux, des graphiques, rédiger des rapports pour les propriétaires. Il y a toujours quelque chose qui tombe en panne dans le restaurant. Je manque désespérément de temps pour configurer le logiciel, le réinstaller. Nous n'avons pas d'informaticien dans notre équipe. S'il peut y avoir quelque chose de rapide et d'aisé, alors je suis prêt à essayer. » (homme, 41 ans)
« La sécurité de l'information ici se limite au fait que les livres de travail sont conservés dans un coffre-fort, et que les données de passeport sont là-haut sur l'étagère près du comptable. C'est mauvais et je le comprends. Mais configurer la sécurité intelligemment prend du temps, et je n'en ai pas en ce moment. Nous avons eu une expérience dans l'établissement d'achats d'un antivirus avancé, nous avons même acheté une licence. Il y avait constamment des notifications qui arrivaient, c'était gênant et cela nous distrayait du travail. » (homme, 35 ans)
«Il y a environ six mois, un séminaire sur la loi fédérale 152 a été organisé pour nous dans un incubateur d'entreprises. À l'époque, et même maintenant, je comprends peu de choses sur les données personnelles. L'essentiel, et je l'ai dit au propriétaire, c'est qu'il faut remettre de l'ordre dans notre comptabilité du personnel. J'ai accès à ces données, le comptable, en accord avec moi, et c'est tout. Actuellement, c'est le désordre ici » (femme, 34 ans).
Comme l'ont montré les résultats des entretiens, cinq des six établissements n'ont pas de normes et de procédures pour assurer la sécurité de l'information, et il n'y a pas de responsables. De plus, il n'y a pas d'unité ou de spécialiste sous contrat qui s'occupe de la configuration et du contrôle du système de sécurité. Comme l'a dit un des interviewés :
« Nous avons un garçon qui ajoute des informations sur le site du restaurant. En théorie, il pourrait s'occuper de tout cela » (femme, 35 ans).
L'inquiétude des dirigeants concernant la sécurité des données personnelles est tout à fait compréhensible. De plus en plus de dossiers sont ouverts avec des sanctions administratives et , les exigences en matière de vérifications des opérateurs Dans le secteur de la restauration, ce sujet devient de plus en plus pertinent, car en plus des accès internes aux comptes, la plupart des établissements ont des programmes de fidélité, où le nombre de résidents s'élève à des milliers.
À mon avis, actuellement, les représentants de l'industrie informatique ont une bonne chance d'accéder à un marché où il existe un problème clairement défini et un besoin de solution. Au cours des trois prochaines années, la demande pour la mise en place d'un système de sécurité de l'information dans la restauration ne fera qu'augmenter. Surtout dans les régions.
Néanmoins, malgré une compréhension superficielle de la façon dont un système de sécurité de l'information devrait être organisé, tous les répondants utilisent des gestionnaires de mots de passe. De plus, certains d'entre eux obligent leurs sous-traitants, chefs cuisiniers et administrateurs à les utiliser. La première question que nous avons posée aux répondants était : quels gestionnaires de mots de passe utilisez-vous dans vos établissements :
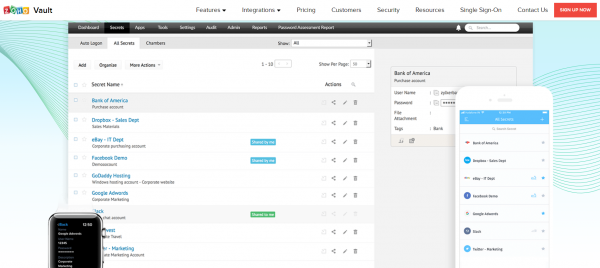
« Je ne sais pas si je vais le prononcer correctement ou non, mais maintenant j'utilise Zoho[2]. Étrangement, je peux voir le mot de passe même depuis mon téléphone et mon ordinateur de travail. La seule chose, c'est que je dois me souvenir du mot de passe principal pour y accéder. Donc, je l'ai noté dans mon carnet » (femme, 32 ans).
«J'ai commencé à utiliser un gestionnaire de mots de passe par hasard. Un ami de l'université travaille dans une banque et m'a laissé essayer. Ça s'appelle Passwork[3], et pour l'instant, c'est pratique, ça me fait gagner du temps. Nous avons eu un problème quand un employé licencié s'est connecté au système de comptabilité et a consulté nos recettes. Nous avons découvert par hasard que les mots de passe actifs au restaurant avaient été créés par lui. Il a donc fallu tout refaire d'urgence. C'est ainsi qu'est née notre nécessité d'un gestionnaire.» (homme, 41 ans)
«J'ai étudié un peu pour devenir informaticien dans notre école technique. Lorsque j'ai pensé à un gestionnaire de mots de passe, je me suis arrêté sur CommonKey[4], car il gère bien l'administration des profils personnels des employés. C'est très pratique pour notre réseau de pizzerias.» (homme, 38 ans)
Je tiens à souligner que j'ai choisi les commentaires les plus pertinents des répondants. La plupart des personnes interrogées ne se souvenaient pas exactement du nom de leurs gestionnaires. Pour certains, le gestionnaire de mots de passe est uniquement associé au stockage des données dans le navigateur. En général, les répondants, lors du choix d'un produit, ne se posent pas la question du mécanisme de cryptographie à la base du gestionnaire de mots de passe. Leur priorité est la rapidité et la facilité d'utilisation.
Bien qu'il y ait une compréhension générale parmi les interrogés quant à l'utilité d'un gestionnaire de mots de passe, ils les utilisent de façon occasionnelle. Comme l'a dit une femme interrogée :
«Quand d'un côté, tu es sollicité par un client pour des banquets, de l'autre par un fournisseur, et qu'en plus, le personnel te demande quand sera le salaire, et que pendant ce temps, tu crées un compte pour un nouvel employé, la seule chose qui te reste à faire, c'est de noter le login et le mot de passe sur un bout de papier.» (femme, 41 ans)
Cependant, certaines pratiques existent. Il y a un certain nombre de problèmes qui ont conduit à l'utilisation des gestionnaires de mots de passe dans le secteur de la restauration. Quels sont ces problèmes ?
Tout d'abord, l'accès aux programmes de fidélité. Pour les initiés, il n'est un secret pour personne que le personnel manipule les réductions, les cashback sont crédités sur des cartes plastiques liées aux membres de la famille et aux amis du personnel, etc. Le moyen le plus efficace de prévenir la fraude est de surveiller régulièrement l'activité des comptes en arrière-plan du programme de fidélité. La situation est compliquée par le fait qu'au moins trois personnes doivent avoir accès au programme : le responsable, le marketeur (pour les envois SMS et push) et l'opérateur qui gère le programme de fidélité (en cas de pannes techniques ou de connexions d'options supplémentaires).
«La seule fois où j'essaie de ne pas oublier mon gestionnaire de mots de passe, c'est lorsque je travaille avec notre base de clients. En plus d'accéder aux données personnelles des clients, cette base permet de créditer ou de débiter de l'argent virtuel. Une fois par mois, je change le mot de passe et classe les accès en fonction du statut de l'utilisateur. Donc, l'information doit être constamment mise à jour. Le gestionnaire de mots de passe facilite le travail à cet égard» (homme, 48 ans).
Deuxièmement, dans chaque entreprise, il existe des cartes magnétiques pour le personnel permettant d'accéder aux systèmes automatisés de comptabilité (par exemple, IIKO ou R-Keeper). Il y a des cas intéressants. Un serveur démissionne et quitte avec sa carte. Essentiellement, le serveur qui est parti connaît le mot de passe d'accès au système où sont affichés les résultats financiers de l'entreprise, les plats sont supprimés et débités, et le temps de travail du personnel est enregistré.
«Il y a eu une histoire où un employé licencié a conspiré avec un barman pour frauder les frais de représentation. D'une manière étrange, ce gars avait une carte non bloquée et l'utilisait» (homme, 38 ans).
Troisièmement, les gestionnaires vont et viennent, mais les comptes restent. L'adaptation professionnelle d'un nouveau manager est retardée lorsqu'il est devant son écran d'ordinateur et essaie de contacter l'ancien responsable pour connaître le nom d'utilisateur et le mot de passe de l'e-mail, des systèmes Mercure et EGAIS, et de son espace personnel sur le portail de l'entreprise METRO, etc.
«Je ne pouvais pas résoudre les problèmes correctement, car je n'avais pas accès aux comptes d'utilisateur actifs. L'ancien gestionnaire a mal quitté le propriétaire et ne m'a rien transmis. J'ai dû tout récupérer, parcourir ses brouillons et convaincre quelqu'un de partager des informations. Après cela, j'ai décidé fermement que je stockerais tous les mots de passe dans un programme spécial» (femme, 29 ans).
Ne répétez pas cette erreur , utilisez un gestionnaire de mots de passe
Toutes les situations mentionnées peuvent être utiles aux représentants des développeurs IT pour formuler correctement des propositions commerciales aux représentants du secteur de la restauration. Je souligne à nouveau que le marché de la restauration est prêt à consommer des produits informatiques. Cela concerne non seulement les gestionnaires de mots de passe, mais aussi les logiciels antivirus, les systèmes de vidéosurveillance et l'optimisation des processus commerciaux.
En rédigeant ce texte, j'ai réalisé les réelles perspectives commerciales de l'implémentation de normes de sécurité de l'information pour les restaurants, cafés et bars. Je demande donc à tous ceux qui sont intéressés d'écrire dans les commentaires quel logiciel vous conseilleriez aux représentants de la restauration pour construire un système de sécurité de l'information fiable. Pour finir sur le sujet des gestionnaires de mots de passe, je vous invite à participer au sondage ci-dessous. Je vous serais très reconnaissant pour des commentaires détaillés concernant votre choix.
[1] Le nom est fictif. Toute ressemblance avec d'autres gestionnaires de mots de passe n'est qu'une coïncidence.
[2] Le répondant fait référence au gestionnaire de mots de passe Zoho Vault :
[3] Le répondant fait référence au gestionnaire de mots de passe Passwork :
[4] Le répondant fait référence au gestionnaire de mots de passe CommonKey :
Seuls les utilisateurs enregistrés peuvent participer au sondage. , s'il vous plaît.
Quel gestionnaire de mots de passe utilisez-vous dans vos entreprises ?
CommonKey
Passwork
Vaultier
SimpliSafe
Autre
8 utilisateurs ont voté. 1 utilisateur s'est abstenu.
Source : habr.com
