

Bonjour, chers lecteurs de Habr ! C'est le blog d'entreprise de la société . Nous sommes un intégrateur de systèmes et nous nous spécialisons principalement dans les solutions de sécurité pour les infrastructures IT (, ) et les systèmes d'analyse de données machine (). Nous commencerons notre blog par une brève introduction aux technologies Check Point.
Nous avons longtemps réfléchi à la pertinence de cet article, car il n'apporte rien de nouveau que l'on ne puisse trouver sur Internet. Cependant, malgré la profusion d'informations, lors de nos interactions avec les clients et partenaires, nous entendons souvent les mêmes questions. Il a donc été décidé de rédiger une introduction au monde des technologies Check Point et d'exposer la nature de l'architecture de leurs solutions. Le tout dans le cadre d'un
UTM/NGFW
Pour entamer la discussion sur Check Point, la première chose à expliquer est ce que sont UTM, NGFW et en quoi ils diffèrent. Nous allons le faire de manière concise, afin que l'article ne devienne pas trop long (nous pourrions envisager d'explorer ce sujet plus en détail à l'avenir).
UTM — Gestion Unifiée des Menaces
Pour faire court, l'essence de l'UTM est la consolidation de plusieurs moyens de protection en une seule solution. C'est-à-dire tout en un ou un concept de tout inclus. Que signifie
- Méthode de traitement des paquets. Les premières versions des solutions UTM traitaient les paquets de manière séquentielle, par chaque "module". Par exemple : d'abord, le paquet est traité par le pare-feu, ensuite par l'IPS, puis il est vérifié par l'Antivirus, et ainsi de suite. Naturellement, un tel mécanisme entraînait des délais sérieux dans le trafic et consommait énormément de ressources système (processeur, mémoire).
- Matériel faible. Comme mentionné précédemment, le traitement séquentiel des paquets épuisait fortement les ressources, et le matériel de l'époque (1995-2005) n'arrivait tout simplement pas à gérer un grand volume de trafic.
Mais le progrès ne s'arrête pas. Depuis, les capacités matérielles ont largement augmenté, et le traitement des paquets a évolué (il faut reconnaître que ce n'est pas le cas de tous les fournisseurs) et permet maintenant une analyse presque simultanée dans plusieurs modules (MÉ, IPS, Antivirus, etc.). Les solutions UTM modernes peuvent "digérer" des dizaines, voire des centaines de gigabits en mode d'analyse approfondie, ce qui permet de les utiliser dans le secteur des grandes entreprises ou même des centres de données.
Ci-dessous se trouve le célèbre quadrant magique de Gartner pour les solutions UTM d'août 2016 :
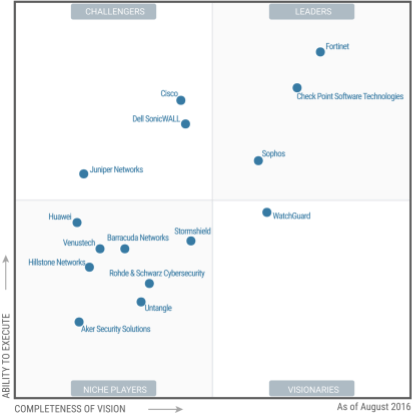
Je ne vais pas commenter cette image en détail, je dirai simplement que les leaders se trouvent dans le coin supérieur droit.
NGFW — Pare-feu de nouvelle génération
Le nom parle de lui-même — pare-feu de nouvelle génération. Ce concept est apparu beaucoup plus tard que l’UTM. L'idée principale du NGFW est l'analyse approfondie des paquets (DPI) à l'aide d'un IPS intégré et la séparation des accès au niveau des applications (Contrôle d'application). Dans ce cas, l'IPS est justement nécessaire pour identifier une application particulière dans le flux de paquets, ce qui permet de l'autoriser ou de l'interdire. Exemple : Nous pouvons autoriser l'utilisation de Skype, mais interdire le transfert de fichiers. Nous pouvons interdire l'utilisation de Torrent ou de RDP. Les applications web sont également prises en charge : Vous pouvez autoriser l'accès à VK.com, mais interdire les jeux, les messages ou la visualisation de vidéos. En gros, la qualité du NGFW dépend du nombre d'applications qu'il peut identifier. Beaucoup estiment que l'apparition du concept NGFW n'était qu'une manœuvre marketing derrière laquelle a commencé la croissance fulgurante de l'entreprise Palo Alto.
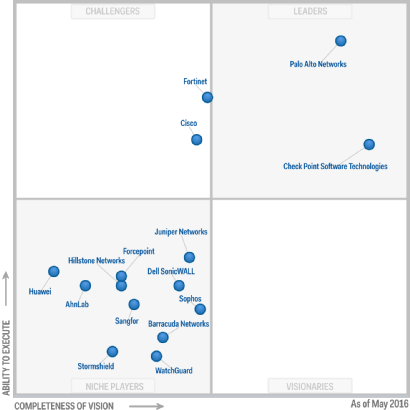
Quadrant magique de Gartner pour NGFW de mai 2016 :
UTM contre NGFW
Une question très fréquente est de savoir ce qui est mieux ? Il n'y a pas de réponse définitive et cela ne peut pas exister. Surtout si l'on considère le fait que presque toutes les solutions UTM modernes contiennent des fonctionnalités de NGFW et que la majorité des NGFW contiennent des fonctions propres à l'UTM (Antivirus, VPN, Anti-Bot, etc.). Comme toujours, "le diable est dans les détails" ; il faut donc d'abord déterminer ce dont vous avez besoin, définir votre budget. Sur cette base, vous pouvez choisir plusieurs options. Et tout doit absolument être testé, sans croire aux supports marketing.
De notre côté, à travers plusieurs articles, nous tenterons de parler de Check Point, comment vous pouvez l'essayer et quels sont les aspects que vous pouvez explorer (pratiquement toutes les fonctionnalités).
Trois entités Check Point
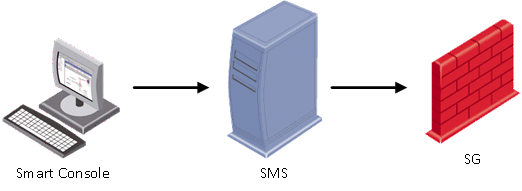
Lorsque vous travaillez avec Check Point, vous serez inévitablement confronté à trois composantes de ce produit :
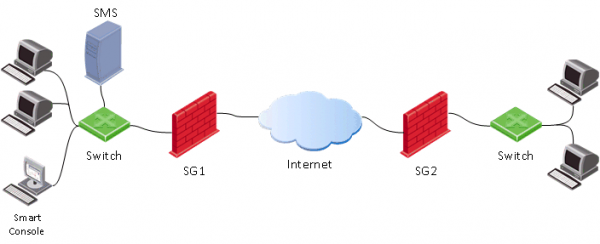
- Security Gateway (SG) — le véritable passerelle de sécurité, qui est généralement placée à la périphérie du réseau et remplit les fonctions de pare-feu, d'antivirus en temps réel, d'anti-bot, d'IPS, etc.
- Security Management Server (SMS) — le serveur de gestion des passerelles. Pratiquement tous les paramètres sur la passerelle (SG) sont configurés via ce serveur. Le SMS peut également servir de serveur de logs et les traiter avec son système d'analyse et de corrélation d'événements — Smart Event (similaire à un SIEM pour Check Point), mais nous en reparlerons un peu plus tard. Le SMS est utilisé pour la gestion centralisée de plusieurs passerelles (le nombre de passerelles dépend du modèle de SMS ou de la licence), cependant, vous devez l'utiliser, même si vous n'avez qu'une seule passerelle. Il est à noter que Check Point a été l'un des premiers à adopter un tel système de gestion centralisée, qui est reconnu depuis des années comme le "standard d'or" selon les rapports de l'entreprise Gartner. Il y a même une blague : "Si Cisco avait un bon système de gestion, Check Point ne serait jamais apparu."
- Smart Console — la console client pour se connecter au serveur de gestion (SMS). Elle est généralement installée sur l'ordinateur de l'administrateur. C'est par cette console que tous les changements sur le serveur de gestion sont effectués, et ce n'est qu'ensuite que les paramètres peuvent être appliqués aux passerelles de sécurité (Installer la politique).

Système d'exploitation Check Point
En parlant du système d'exploitation Check Point, on peut immédiatement évoquer trois : IPSO, SPLAT et GAIA.
- IPSO — système d'exploitation de la société Ipsilon Networks, qui appartenait à Nokia. En 2009, Check Point a acquis cette entreprise. N'est plus en développement.
- SPLAT — développement propriétaire de Check Point, basé sur le noyau RedHat. N'est plus en développement.
- Gaia — système d'exploitation actuel de Check Point, né de la fusion d'IPSO et de SPLAT, intégrant le meilleur des deux. Apparue en 2012 et continue de se développer activement.
En parlant de Gaia, il convient de mentionner que la version la plus répandue actuellement est la R77.30. Récemment, la version R80 est apparue, qui se distingue considérablement de la précédente (tant en termes de fonctionnalités que de gestion). Nous consacrerons un post séparé à ces différences. Un autre point important : à l'heure actuelle, seul la version R77.10 possède le certificat FSTEC et la version R77.30 est en cours de certification.
Options de déploiement (Check Point Appliance, Machine Virtuelle, OpenServer)
Il n'y a rien d'étonnant, comme beaucoup de vendeurs, Check Point propose plusieurs variantes de produit :
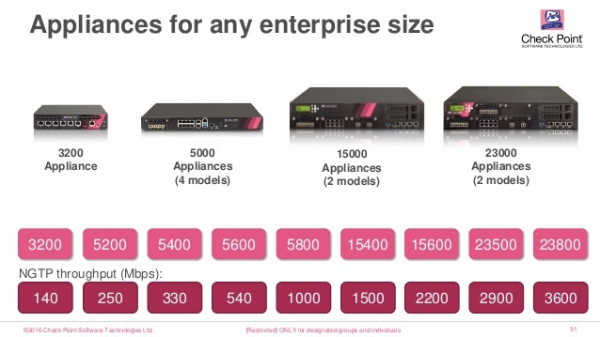
- Appliance — dispositif matériel et logiciel, c'est-à-dire leur propre « machine ». Il existe de nombreux modèles, qui diffèrent par performance, fonctionnalités et mise en œuvre (il y a des options pour les réseaux industriels).

- Machine Virtuelle — machine virtuelle Check Point avec le système d'exploitation Gaia. Supporte les hyperviseurs ESXi, Hyper-V, KVM. Licences en fonction du nombre de cœurs de processeur.
- OpenServer — installation de Gaia directement sur un serveur en tant que système d'exploitation principal (ce qu'on appelle le « Bare metal »). Seul un matériel spécifique est pris en charge. Il existe des recommandations relatives à ce matériel qui doivent être respectées, sinon des problèmes de pilotes peuvent survenir et le support technique peut refuser de fournir un service.
Options de mise en œuvre (Distributed ou Standalone)
Nous avons déjà discuté des passerelles (SG) et du serveur de gestion (SMS). Maintenant, examinons les options de mise en œuvre. Il existe deux principales méthodes :
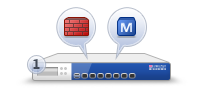
- Standalone (SG+SMS) — option où la passerelle et le serveur de gestion sont installés sur un seul dispositif (ou machine virtuelle).

Cette option convient lorsque vous n'avez qu'une seule passerelle, peu sollicitée par le trafic utilisateur. C'est la solution la plus économique, car il n'est pas nécessaire d'acheter un serveur de gestion (SMS). Cependant, en cas de forte charge de la passerelle, vous pourriez rencontrer un système de gestion « ralentissant ». Par conséquent, avant de choisir une solution autonome, il est préférable de consulter un spécialiste ou même de tester cette option. - Distribué — le serveur de gestion est installé séparément de la passerelle.

C'est l'option optimale en termes de commodité et de performance. Elle est utilisée lorsque plusieurs passerelles doivent être gérées simultanément, par exemple, une centrale et des filiales. Dans ce cas, l'achat d'un serveur de gestion (SMS) est nécessaire, qui peut également être sous forme d'appliance (matériel) ou de machine virtuelle.
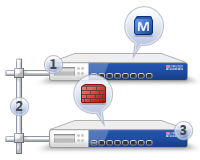
Comme je l'ai mentionné précédemment, Check Point dispose de son propre système SIEM — Smart Event. Vous ne pourrez l'utiliser que dans le cas d'une installation distribuée.
Modes de fonctionnement (Bridge, Routed)
La passerelle de sécurité (SG) peut fonctionner en deux modes principaux :
- Routed — l'option la plus répandue. Dans ce cas, la passerelle est utilisée comme appareil L3 et elle route le trafic, c'est-à-dire que Check Point est la passerelle par défaut pour le réseau protégé.
- Bridge — mode transparent. Dans ce cas, la passerelle est installée comme un simple « pont » et laisse passer le trafic au niveau 2 (OSI). Cette option est généralement appliquée lorsqu'il n'est pas possible (ou souhaité) de modifier l'infrastructure existante. Vous n'aurez pratiquement pas besoin de changer la topologie du réseau ni de vous soucier de la mutation de l'adressage IP.
Il convient de noter qu'en mode Bridge, certaines limitations fonctionnelles sont présentes, c'est pourquoi, en tant qu'intégrateur, nous conseillons à tous nos clients d'utiliser le mode Routed, bien entendu si cela est possible.
Blades logiciels (Check Point Software Blades)
Nous avons atteint l'un des sujets centraux de Check Point, qui suscite le plus de questions chez les clients. Que sont ces « blades logiciels » ? Par blades, on entend certaines fonctionnalités de Check Point.
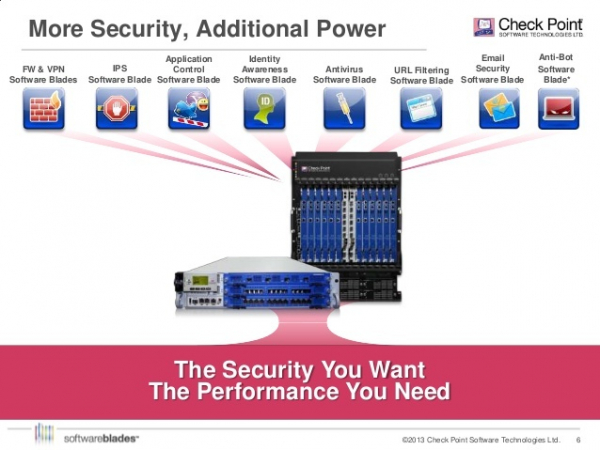
Ces fonctions peuvent être activées ou désactivées en fonction des besoins. Certaines blades ne peuvent être activées que sur la passerelle (Network Security) et d'autres uniquement sur le serveur de gestion (Management). Les images ci-dessous montrent des exemples pour les deux cas :
1) Pour la sécurité du réseau (fonctionnalité du pare-feu)
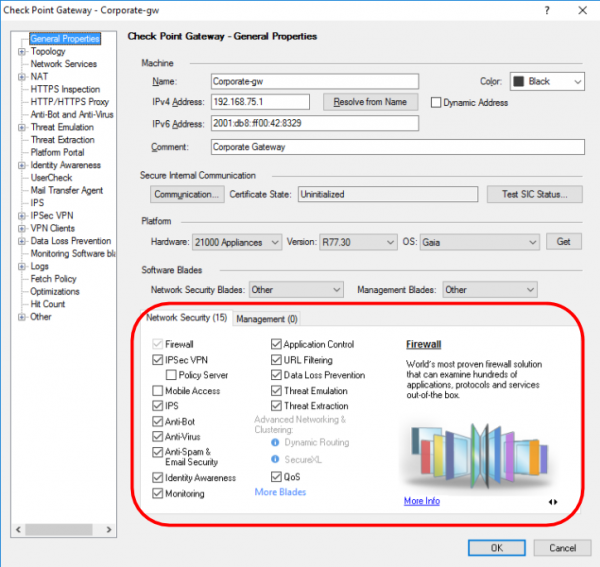
Nous allons décrire brièvement, car chaque blade mérite un article séparé.
- Pare-feu — fonctionnalité du pare-feu;
- VPN IPSec — création de réseaux privés virtuels;
- Accès mobile — accès à distance depuis des appareils mobiles;
- IPS — système de prévention des intrusions;
- Anti-Bot — protection contre les réseaux de botnets;
- AntiVirus — antivirus en streaming;
- AntiSpam & sécurité des e-mails — protection du courrier électronique d'entreprise;
- Sensibilisation à l'identité — intégration avec le service Active Directory;
- Surveillance — surveillance de presque tous les paramètres du pare-feu (charge, bande passante, état VPN, etc.)
- Contrôle des applications — pare-feu de niveau applicatif (fonctionnalité NGFW);
- Filtrage des URL — sécurité Web (+ fonctionnalité proxy);
- Prévention des pertes de données — protection contre les fuites d'informations (DLP);
- Émulation de menaces — technologie des bacs à sable (SandBox);
- Extraction de menaces — technologie de nettoyage des fichiers;
- QoS — priorisation du trafic.
Dans quelques articles, nous examinerons en détail les blades Émulation de menaces et Extraction de menaces, je suis sûr que ce sera intéressant.
2) Pour la gestion (fonctionnalité du serveur de gestion)
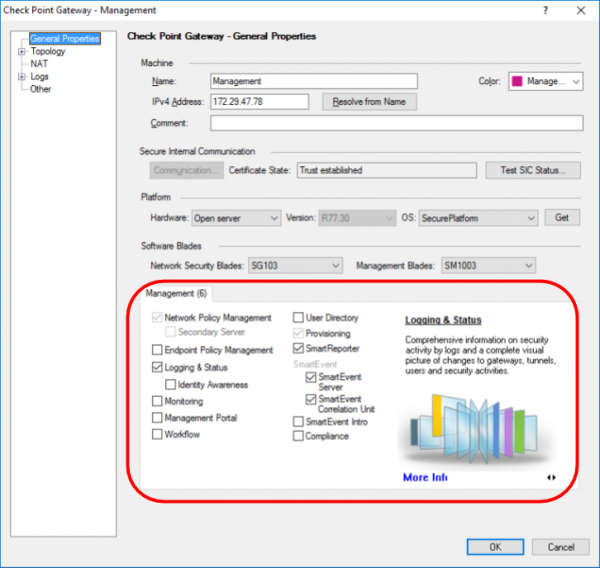
- Gestion des politiques réseau — gestion centralisée des politiques;
- Gestion des politiques des points de terminaison — gestion centralisée des agents Check Point (oui, Check Point produit des solutions non seulement pour la protection du réseau, mais aussi pour la protection des stations de travail (PC) et des smartphones);
- Journalisation & statut — collecte et traitement centralisés des journaux;
- Portail de gestion — gestion de la sécurité depuis un navigateur;
- Flux de travail — contrôle des modifications de politiques, audit des changements, etc.;
- Répertoire des utilisateurs — intégration avec LDAP;
- Provisioning — automatisation de la gestion des pare-feux;
- Smart Reporter — système de reporting;
- Smart Event — analyse et corrélation des événements (SIEM);
- Conformité — vérification automatique des paramètres et délivrance de recommandations.
Nous n'allons pas aborder en détail les questions de licence maintenant, afin de ne pas gonfler l'article et de ne pas embrouiller le lecteur. Il est probable que nous en ferons un post séparé.
L'architecture des blades permet d'utiliser uniquement les fonctionnalités vraiment nécessaires, ce qui impacte le budget de la solution et la performance globale de l'appareil. Il est logique que plus vous activez de blades, moins le trafic peut être "traité". C'est pourquoi chaque modèle Check Point est accompagné du tableau de performances suivant (nous avons pris en exemple les caractéristiques du modèle 5400):
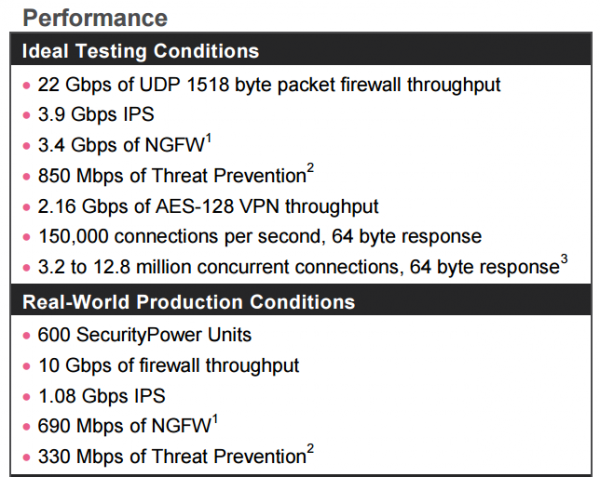
Comme vous pouvez le constater, il existe deux catégories de tests : sur le trafic synthétique et sur le trafic réel - mixte. En règle générale, Check Point est contraint de publier des tests synthétiques, car certains fournisseurs utilisent de tels tests comme références, sans examiner la performance de leurs solutions sur un trafic réel (ou cachent intentionnellement ces données en raison de leur insatisfaction).
Dans chaque type de test, vous pouvez remarquer plusieurs variantes :
- test uniquement pour le pare-feu ;
- test pare-feu + IPS ;
- test pare-feu + IPS + NGFW (contrôle des applications) ;
- test pare-feu + contrôle des applications + filtrage d'URL + IPS + Antivirus + Anti-Bot + SandBlast (bac à sable)
Faites attention à ces paramètres lors du choix de votre solution, ou demandez une .
Je pense que nous pouvons conclure cet article d'introduction consacré aux technologies Check Point. Ensuite, nous examinerons comment tester Check Point et comment lutter contre les menaces modernes à la sécurité de l'information (virus, phishing, ransomware, zero-day).
P.S. Point important. Malgré son origine étrangère (israélienne), la solution est certifiée en Russie par les autorités de surveillance, ce qui légalise automatiquement leur présence dans les institutions gouvernementales (commentaire de ).
Seuls les utilisateurs enregistrés peuvent participer au sondage. , s'il vous plaît.
Quels outils UTM/NGFW utilisez-vous ?
Check Point
Cisco Firepower
Fortinet
Palo Alto
Sophos
Dell SonicWALL
Huawei
WatchGuard
Juniper
UserGate
Traffic inspector
Rubikon
Ideco
Solution OpenSource
Autre
134 utilisateurs ont voté. 78 utilisateurs se sont abstenus.
Source : habr.com
