

Après une courte pause, nous revenons à NSX. Aujourd'hui, je vais vous montrer comment configurer NAT et le pare-feu.
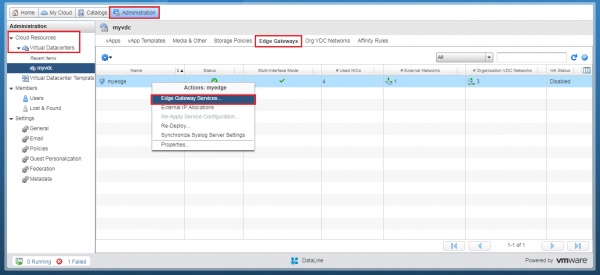
Dans l'onglet Administration accédez à votre centre de données virtuel – Ressources Cloud – Centres de données virtuels.
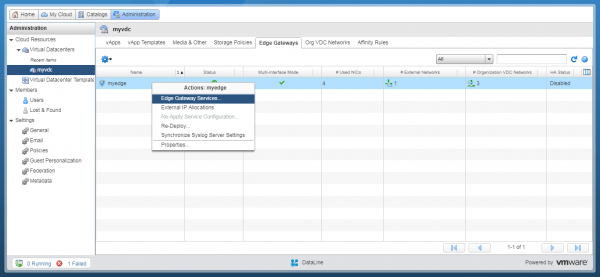
Sélectionnez l'onglet Passerelles Edge et faites un clic droit sur le NSX Edge souhaité. Dans le menu contextuel, sélectionnez l'option Services de la passerelle Edge. Le tableau de bord NSX Edge s'ouvrira dans un nouvel onglet.
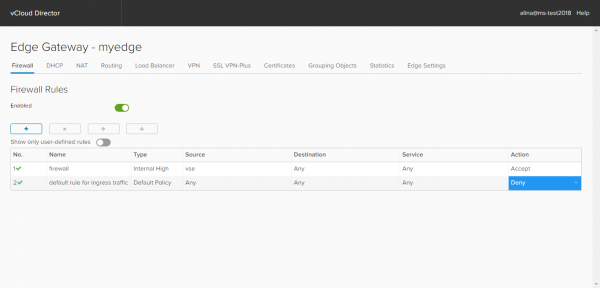
Configuration des règles de pare-feu
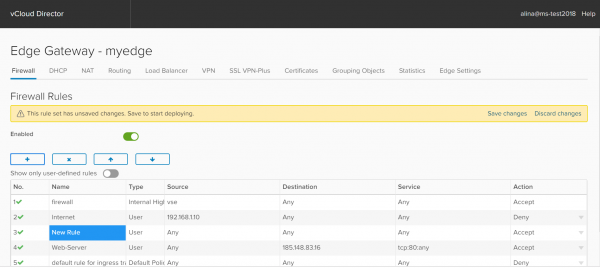
Par défaut, l'option règle par défaut pour le trafic entrant est réglée sur Refuser, c'est-à-dire que le pare-feu bloquera tout le trafic.
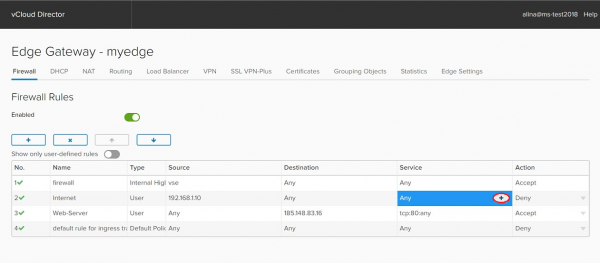
Pour ajouter une nouvelle règle, cliquez sur +. Une nouvelle entrée avec le nom Nouvelle règle. Modifiez ses champs en fonction de vos besoins.
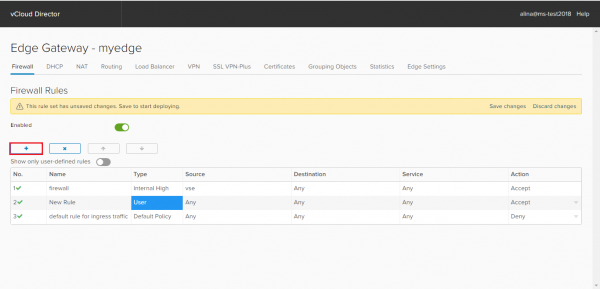
Dans le champ Nom donnez un nom à la règle, par exemple Internet.
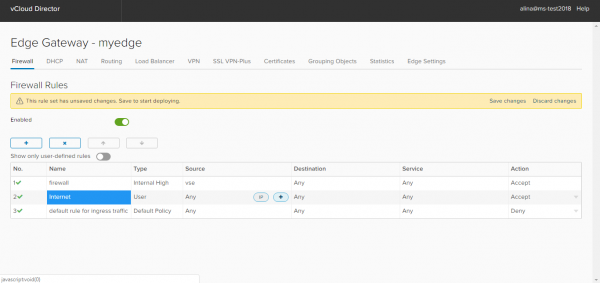
Dans le champ Source entrez les adresses sources nécessaires. Avec le bouton IP, vous pouvez spécifier une seule adresse IP, une plage d'adresses IP, CIDR.
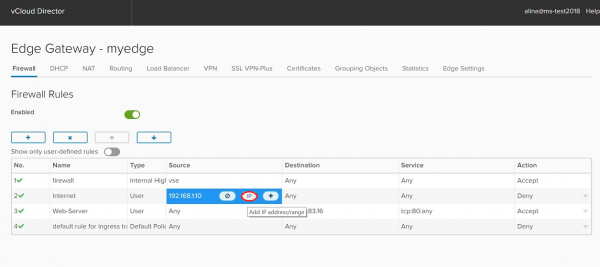
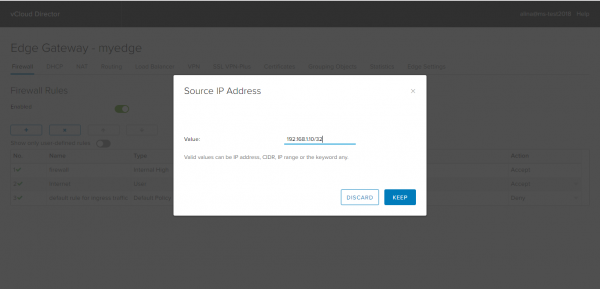
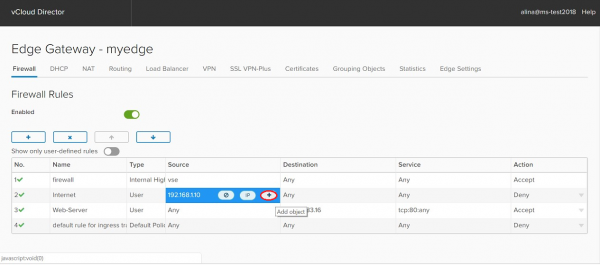
Avec le bouton +, vous pouvez spécifier d'autres objets :
- Interfaces de passerelle. Tous les réseaux internes (Internal), tous les réseaux externes (External) ou Tout.
- Machines virtuelles. Liez des règles à une machine virtuelle spécifique.
- OrgVdcNetworks. Réseaux au niveau de l'organisation.
- Ensembles d'IP. Groupe d'adresses IP préalablement créé par l'utilisateur (créé dans l'objet de regroupement).
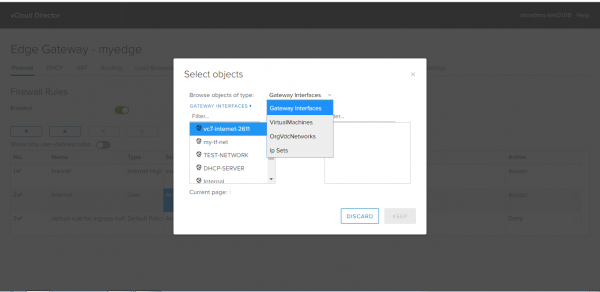
Dans le champ Destination indiquez l'adresse du destinataire. Il y a les mêmes options que dans le champ Source.
Dans le champ Service vous pouvez choisir ou spécifier manuellement le port du destinataire (Destination Port), le protocole requis (Protocol), le port source (Source Port). Cliquez sur Conserver.
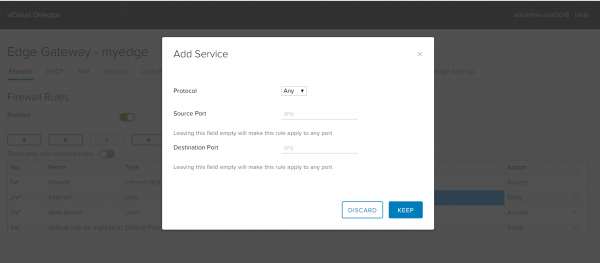
Dans le champ Action sélectionnez l'action requise : autoriser le passage du trafic correspondant à cette règle ou le refuser.
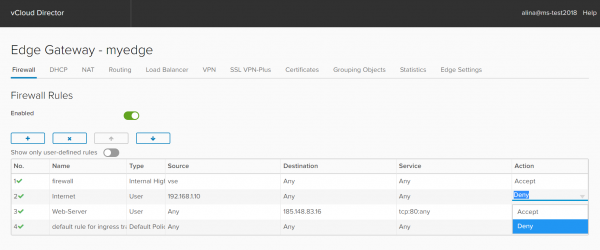
Appliquez la configuration saisie en sélectionnant l'option Sauvegarder les modifications.
Exemples de règles
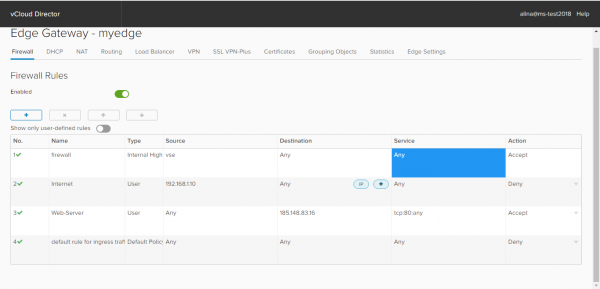
Règle 1 pour le pare-feu (Internet) permet l'accès à Internet par tous les protocoles à un serveur ayant l'IP 192.168.1.10.
Règle 2 pour le pare-feu (Serveur Web) permet l'accès depuis Internet via le protocole TCP, port 80, à votre adresse externe. Dans ce cas – 185.148.83.16:80.
Configuration NAT
NAT (Translation d'adresses réseau) – traduction des adresses IP privées (gris) vers des adresses externes (blancs) et vice versa. Grâce à ce processus, la machine virtuelle accède à Internet. Pour configurer ce mécanisme, vous devez configurer les règles SNAT et DNAT.
Important ! NAT ne fonctionne que lorsque le pare-feu est activé et que les règles de manière appropriée sont définies.
Création de la règle SNAT. SNAT (Source Network Address Translation) – mécanisme dont le principe consiste à remplacer l'adresse source lors de l'envoi d'un paquet.
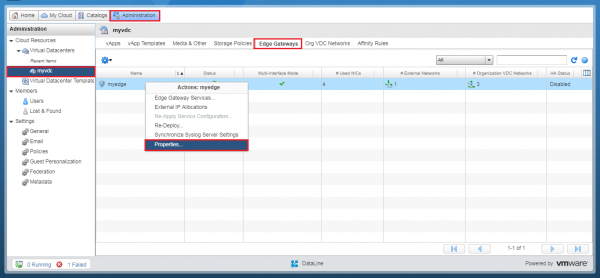
La première étape consiste à connaître notre adresse IP externe ou notre plage d'adresses IP disponible. Pour ce faire, accédez à la section Administration et double-cliquez sur le centre de données virtuel. Dans le menu des paramètres qui apparaît, allez à l'onglet Edge Gateways. Sélectionnez le NSX Edge souhaité et faites un clic droit dessus. Choisissez l'option Propriétés.
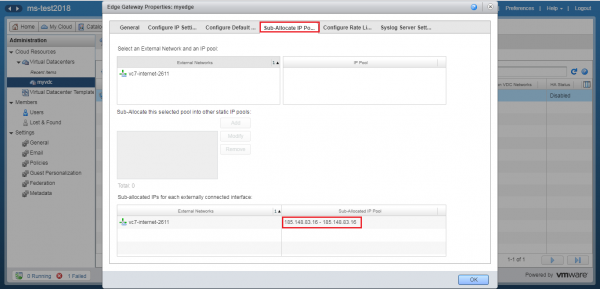
Dans la fenêtre qui s'ouvre, sous l'onglet Sub-Allocate IP Pools vous pourrez voir l'adresse IP externe ou la plage d'adresses IP. Notez-la ou mémorisez-la.
Ensuite, faites un clic droit sur le NSX Edge. Dans le menu qui apparaît, sélectionnez l'option Services de la passerelle Edge. Et nous revenons à le panneau de contrôle NSX Edge.
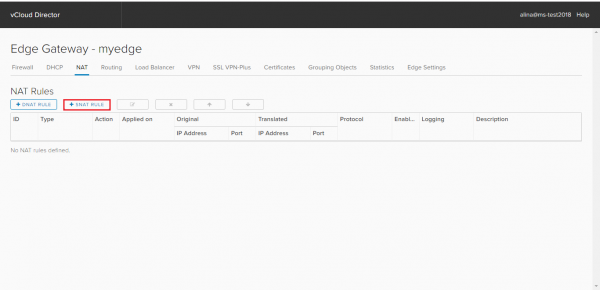
Dans la fenêtre qui s'ouvre, allez à l'onglet NAT et cliquez sur Ajouter SNAT.
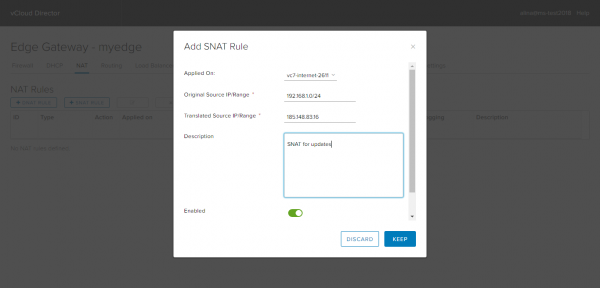
Dans la nouvelle fenêtre, indiquez :
- dans le champ Applied on – le réseau externe (pas le réseau de niveau organisationnel !);
- Original Source IP/range – la plage d'adresses internes, par exemple, 192.168.1.0/24;
- Translated Source IP/range – l'adresse externe à travers laquelle l'accès à Internet sera effectué et que vous avez consultée sous l'onglet Sub-Allocate IP Pools.
Cliquez sur Garder.
Création d'une règle DNAT. Le DNAT est un mécanisme qui modifie l'adresse de destination d'un paquet ainsi que le port de destination. Il est utilisé pour rediriger les paquets entrants depuis une adresse/port externe vers une adresse/port IP privé à l'intérieur d'un réseau privé.
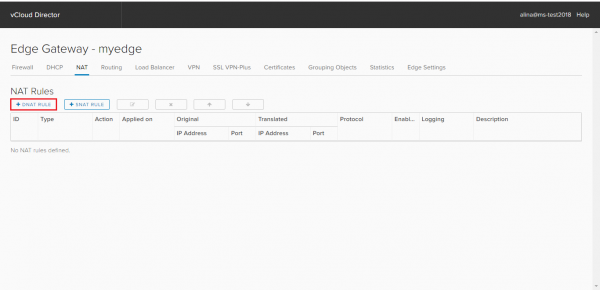
Sélectionnez l'onglet NAT et cliquez sur Ajouter DNAT.
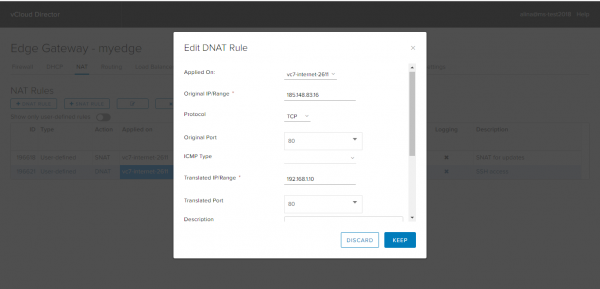
Dans la fenêtre qui s'ouvre, indiquez :
— dans le champ Applied on – le réseau externe (pas le réseau de niveau organisationnel !);
— Original IP/range – l'adresse externe (adresse de l'onglet Sub-Allocate IP Pools);
— Protocol – protocole;
— Original Port – port pour l'adresse externe;
— Translated IP/range – l'adresse IP interne, par exemple, 192.168.1.10
— Translated Port – port pour l'adresse interne, vers lequel le port de l'adresse externe sera traduit.
Cliquez sur Garder.
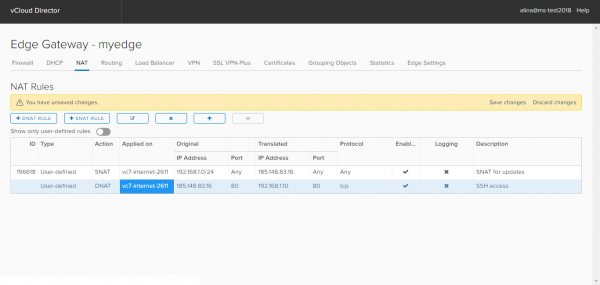
Appliquez la configuration saisie en sélectionnant l'option Sauvegarder les modifications.
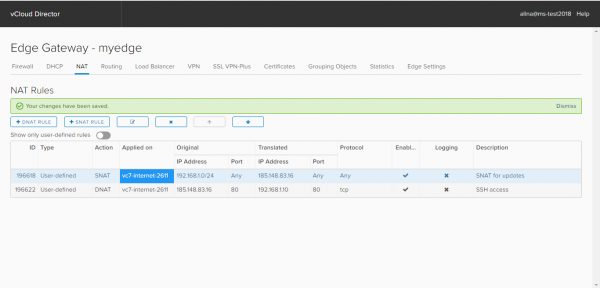
C'est fait.
Ensuite, nous avons les instructions sur le DHCP, y compris la configuration des liaisons et du relais DHCP.
Source : habr.com
