

Le contrôle de toutes les informations circulant dans l'organisation est l'une des principales tâches lors de la mise en œuvre pratique des documents organisationnels et réglementaires (politique de sécurité de l'information et autres documents internes de niveau inférieur) de l'organisation.
Les systèmes de prévention des fuites d'informations confidentielles des systèmes d'information (Data Leak Prevention, DLP) sont principalement capables de résoudre ce problème.
Il existe aujourd'hui suffisamment de variétés de ces systèmes sur le marché, comme : SearchInform DLP, Infowatch Traffic Monitor DLP, Zecurion DLP, Symantec DLP et d'autres. Mais cet article portera aujourd'hui sur le produit de la société LLC « SörchInform ».
Le contour de sécurité de l'information SearchInform (KIB SörchInform) est un ensemble logiciel sérieux et flexible, qui, grâce à sa fonctionnalité et à ses vastes outils analytiques, crée une concurrence sérieuse aux autres entreprises dans ce domaine. Cependant, comme pour tous les produits, le KIB SörchInform a l'un de ses défauts, dont nous allons parler maintenant.
Figure 1 – Logo de KIB SörchInform
Dans KIB SörchInform, l'une des sources de collecte d'informations est l'agent (Windows/Linux). L'agent pour le système d'exploitation Windows, tout comme pour le système d'exploitation Linux, possède un système modulaire de collecte d'informations, qui peut être activé ou désactivé si nécessaire. Nous examinerons le module Device (contrôle des périphériques externes, des dispositifs réseau, des processus, etc.). Une version de démonstration de ce produit peut être obtenue officiellement via le site du développeur (avec toutes les fonctionnalités). Les prochaines étapes seront réalisées à l'aide de la clé de licence obtenue — version du programme EndPointController 5.51.0.9 (version de l'agent 5.51.0.9).
Le principal problème dans le fonctionnement de ce module est l'algorithme de cryptage des informations sur les dispositifs amovibles externes. Examinons le principe de fonctionnement de l'algorithme de cryptage dans KIB SörchInform.
Nous installons l'agent sur la station de travail et configurons le contrôle des dispositifs externes (module Device) dans la section « Environnement réseau » d'EndPointController 5.51.0.9.
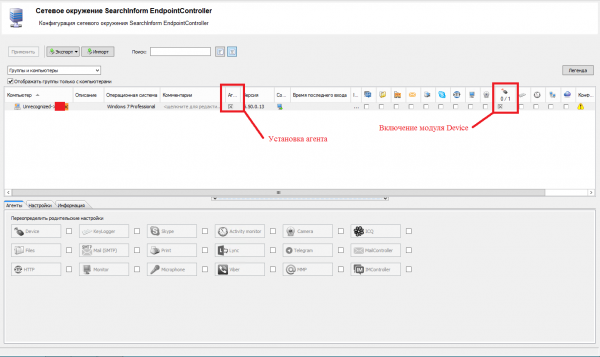
Figure 2 – Installation et activation du module
Nous configurons le chiffrement dans les paramètres du module Device de l'onglet « Chiffrement » : nous générons une clé et activons le chiffrement pour tous les supports (il est possible d'activer le chiffrement seulement pour certains supports d'information).
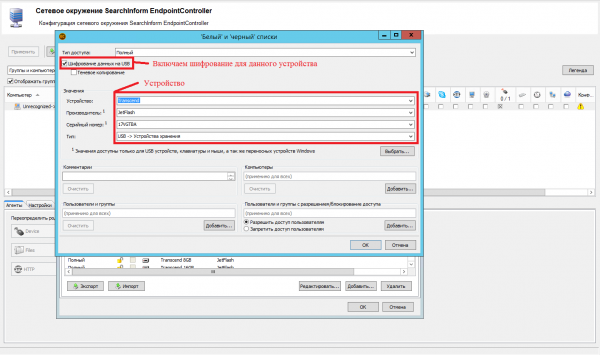
Figure 3 – Configuration de la liste blanche
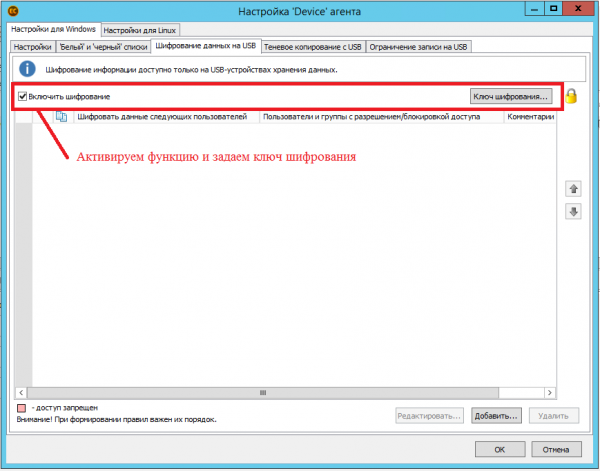
Figure 4 – Configuration du chiffrement
Nous passons maintenant à l'analyse de l'algorithme de chiffrement des fichiers avec ce produit. Nous allons copier les fichiers « Install.exe » et « Principes du droit.rtf » de la station de travail contrôlée « WINOC » vers le support amovible « Disque amovible (E:) ». Comme montré sur la figure 5, des objets « Install.exe » et « Principes du droit.rtf » ont été créés dans le dossier caché « System Volume Information ». Ainsi, on peut conclure que le dossier « System Volume Information » contient une liste des objets chiffrés sur le support amovible.
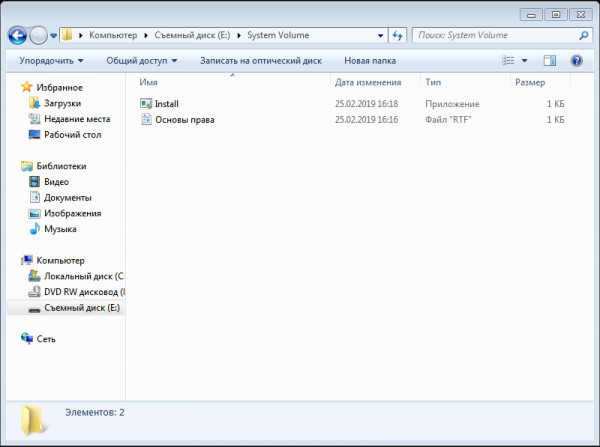
Figure 5 – dossier « System Volume Information »
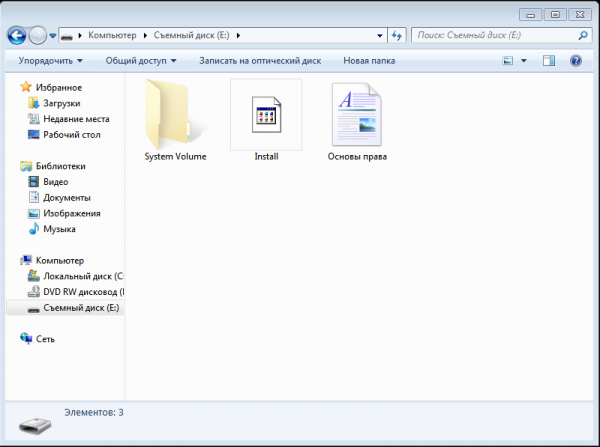
Figure 6 – Dossier racine du support d'information amovible
Comme on le sait, il existe trois aspects sur lesquels repose la sécurité de l'information : l'intégrité, la disponibilité et la confidentialité. Ces aspects sont compromis par cette approche de chiffrement, car l'information système sur l'objet chiffré ou non doit se trouver dans l'en-tête même de l'objet.
Avec l'architecture actuelle de l'algorithme, des modifications/suppressions aléatoires des objets dans le dossier « System Volume Information » sur le support amovible sont possibles, entraînant une perte des objets chiffrés d'origine, ainsi qu'une modification des objets eux-mêmes sur des stations non contrôlées (par exemple : renommer l'objet « Install.exe » avec le chemin réseau « E:Install.exe » sur un ordinateur sans agent, tout en gardant le fichier d'information du produit KIB SearchInform dans le dossier « System Volume Information » « Install.exe » avec le chemin réseau « E:System Volume InformationInstall.exe » inchangé, car il n'y a pas d'agent pour modifier les informations de service, rendant ainsi impossible l'ouverture de ce fichier).
Nous espérons que le développeur prendra en compte ce défaut dans la fonction de chiffrement des supports d'information amovibles dans le produit KIB SearchInform et modifiera son algorithme.
Source : habr.com
