

Statistiques des 24 heures suivant l'installation du honeypot sur le serveur Digital Ocean à Singapour
Piu-piu ! Commençons tout de suite avec la carte des attaques
Notre carte super classe montre les ASN uniques qui se sont connectés à notre honeypot Cowrie au cours des 24 dernières heures. Le jaune correspond aux connexions SSH, et le rouge - aux connexions Telnet. De telles animations impressionnent souvent le conseil d'administration de l'entreprise, permettant ainsi d'obtenir plus de financements pour la sécurité et les ressources. Cependant, la carte a une certaine valeur, montrant clairement la répartition géographique et organisationnelle des sources d'attaque sur notre hôte en seulement 24 heures. Le volume de trafic de chaque source n'est pas reflété dans l'animation.
Qu'est-ce que la carte Pew Pew ?
Carte Pew Pew — ce sont des , généralement animée et très belle. C'est une manière tendance de vendre votre produit, tristement célèbre pour avoir été utilisée par la société Norse Corp. Cette dernière a mal fini : il s'est avéré que leurs belles animations étaient leur unique atout, et pour l'analyse, ils utilisaient des données fragmentaires.
Fait avec Leafletjs
Pour ceux qui souhaitent développer une carte des attaques pour un grand écran dans le centre d'opérations (votre patron adorera), il existe une bibliothèque . Nous l'associons avec le plugin , le service Maxmind GeoIP - .
WTF : qu'est-ce que le honeypot Cowrie ?
Un honeypot est un système qui est déployé dans le réseau spécifiquement pour attirer les attaquants. Les connexions au système sont généralement illégales et permettent de détecter l'attaquant grâce à des logs détaillés. Les logs conservent non seulement des informations classiques sur la connexion, mais aussi des informations de session, révélant la technique, la tactique et les procédures (TTP) de l'attaquant.
est conçu pour enregistrer les connexions SSH et Telnet. Ces honeypots sont souvent exposés sur Internet pour suivre les outils, scripts et hôtes des attaquants.
Mon message aux entreprises qui pensent qu'elles ne sont pas attaquées : « Vous cherchez mal ».
— James Snook
Qu'est-ce qu'il y a dans les logs ?
Nombre total de connexions
De nombreux hôtes ont soumis plusieurs tentatives de connexion. C'est normal, car les scripts d'attaquants contiennent une liste de données d'identification et ils essaient différentes combinaisons. Le honeypot Cowrie est configuré pour accepter des combinaisons spécifiques de nom d'utilisateur et de mot de passe. Cela se configure dans fichier user.db.
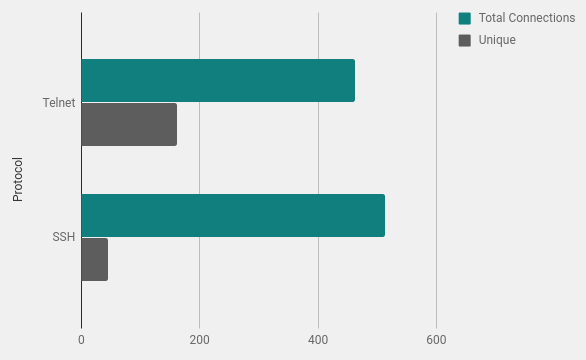
Géographie des attaques
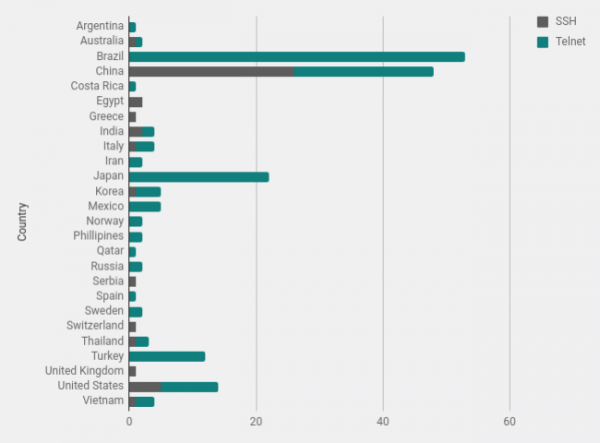
D'après les données de géolocalisation Maxmind, j'ai compté le nombre de connexions par pays. Le Brésil et la Chine arrivent largement en tête, venant souvent de ces pays, on observe un fort bruit provenant de scanners.
Propriétaire du bloc réseau
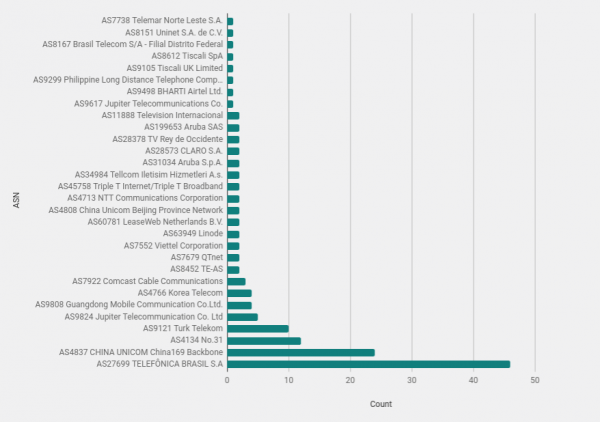
L'étude des propriétaires de blocs réseaux (ASN) peut mettre en évidence des organisations avec un grand nombre d'hôtes attaquants. Bien sûr, dans ces cas, il convient toujours de garder à l'esprit que de nombreuses attaques proviennent d'hôtes compromis. On peut raisonnablement supposer que la plupart des malfaiteurs ne sont pas assez stupides pour scanner le réseau depuis un ordinateur domestique.
Ports ouverts sur les systèmes attaquants (données de Shodan.io)
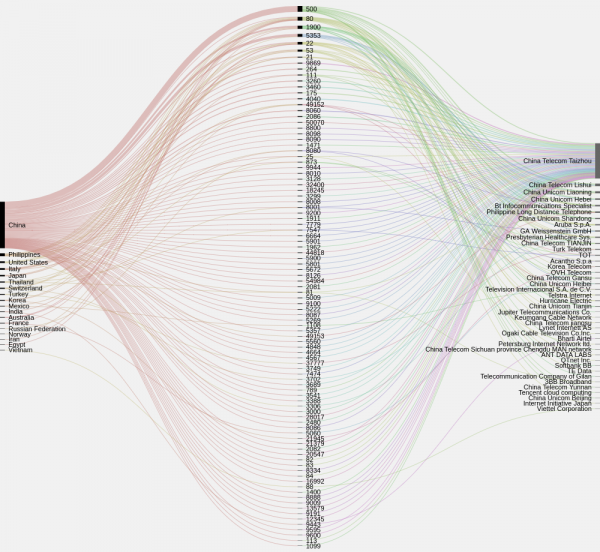
Passage de la liste IP par le détermine rapidement les systèmes avec des ports ouverts et quels sont ces ports. Le graphique ci-dessous montre la concentration des ports ouverts par pays et organisations. On aurait pu identifier des blocs de systèmes compromis, mais dans un échantillon petit rien d'exceptionnel n'est visible, à part un grand nombre de ports ouverts 500 en Chine.
Une découverte intéressante - un grand nombre de systèmes au Brésil, dont les ports 22, 23 ne sont pas ouverts ou autres ports, selon Censys et Shodan. À première vue, ce sont des connexions provenant des ordinateurs des utilisateurs finaux.
Bots ? Pas nécessairement
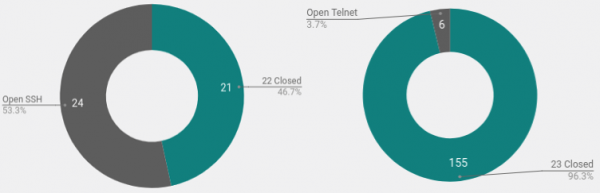
Données pour les ports 22 et 23 ce jour-là a montré des comportements étranges. Je pensais que la plupart des scans et des attaques par mot de passe provenaient de bots. Un script se propage à travers les ports ouverts, essayant des mots de passe, puis se copie depuis un nouveau système et continue de se propager par le même moyen.
Mais ici, il est clair que seuls quelques hôtes scannant telnet ont le port 23 ouvert vers l'extérieur. Cela signifie que les systèmes sont soit compromis d'une autre manière, soit les malfaiteurs exécutent des scripts manuellement.
Connexions domestiques
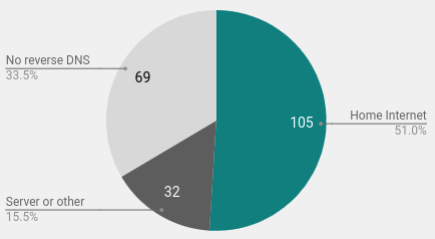
Une autre découverte intéressante a été le grand nombre d'utilisateurs domestiques dans l'échantillon. Grâce à la recherche inversée j'ai identifié 105 connexions provenant d'ordinateurs personnels spécifiques. Pour de nombreuses connexions domestiques, la recherche DNS inversée affiche un nom d'hôte avec les mots dsl, home, cable, fibre, etc.
Apprenez et explorez : mettez en place votre propre honeypot
Récemment, j'ai écrit un bref manuel sur comment . Comme mentionné précédemment, dans notre cas, nous avons utilisé un VPS Digital Ocean à Singapour. Après 24 heures d'analyse, le coût a été littéralement de quelques centimes, et le temps nécessaire pour mettre en place le système a été de 30 minutes.
Au lieu de lancer Cowrie sur Internet et de subir tout le bruit, vous pouvez tirer parti du honeypot dans un réseau local. Il vous suffit de mettre en place une notification si des requêtes arrivent sur certains ports. Cela pourrait être soit un attaquant à l'intérieur du réseau, soit un employé curieux, soit un scan de vulnérabilités.
Conclusions
Après avoir observé les actions des attaquants pendant une journée, il est clair qu'il est impossible d'isoler une source évidente des attaques provenant d'une organisation, d'un pays ou même d'un système d'exploitation.
La large dispersion des sources montre que le bruit de scan est constant et n'est pas associé à une source particulière. Quiconque travaille sur Internet doit s'assurer que son système dispose de plusieurs niveaux de sécurité. Un moyen courant et efficace de SSH renforcer la sécurité serait de déplacer le service vers un port élevé aléatoire. Cela n'élimine pas la nécessité d'une protection par mot de passe stricte et d'une surveillance, mais cela garantit au moins que les journaux ne sont pas saturés par un scan constant. Les connexions à un port élevé sont plus susceptibles d'être des attaques ciblées qui peuvent vous intéresser.
Souvent, les ports Telnet ouverts se trouvent sur des routeurs ou d'autres appareils, donc il n'est pas facile de les déplacer vers un port élevé. et sont le seul moyen de s'assurer que ces services sont protégés par un pare-feu ou désactivés. Dans la mesure du possible, n'utilisez pas du tout Telnet, car ce protocole n'est pas chiffré. S'il est nécessaire et que cela ne peut pas être évité, surveillez-le attentivement et utilisez des mots de passe fiables.
Source : habr.com
