

Chaque passage à un nouveau standard de communication mobile signifie non seulement une augmentation de la vitesse de transmission des données, mais permet également de rendre la connexion plus fiable et sécurisée contre les accès non autorisés. Pour cela, les vulnérabilités identifiées dans les protocoles précédents sont prises en compte et de nouvelles méthodes de vérification de la sécurité sont mises en œuvre. Dans ce sens, la communication via le protocole 5G promet d'être plus fiable que celle utilisant le protocole 4G (LTE), ce qui ne prévient cependant pas la possibilité de découvrir des vulnérabilités dans le futur pour la « 5G ». De même, les années d'exploitation de la 4G n'ont pas exempté ce protocole de la découverte de nombreuses nouvelles vulnérabilités. Un exemple récent qui illustre cette affirmation est l'étude menée par des spécialistes sud-coréens de la sécurité, qui ont découvert 36 nouvelles vulnérabilités dangereuses dans le protocole 4G.
Les spécialistes de l'institut Korea Advanced Institute of Science and Technology (KAIST) ont appliqué la même méthode de recherche de vulnérabilités dans le protocole (en réseau) LTE que celle utilisée pour identifier les solutions problématiques dans les logiciels pour PC et serveurs. C'est ce qu'on appelle la méthode de fuzzing, où le système est attaqué (surchargé) par une série de données incorrectes, inattendues ou aléatoires. Après la charge, la réponse du système est étudiée et des scénarios de protection ou d'approfondissement de l'attaque sont élaborés. Ce travail peut être effectué en mode semi-automatique, en confiant au système l'injection du processus de transmission et de réception des données, tandis que les scénarios d'attaque et l'analyse des données obtenues sont construits manuellement. Par exemple, les spécialistes de KAIST ont développé un utilitaire nommé LTEFuzz pour tester la sécurité du protocole LTE et rechercher des vulnérabilités, mais promettent de ne pas le rendre public, le transmettant uniquement aux fabricants d'équipements et aux opérateurs de communication.
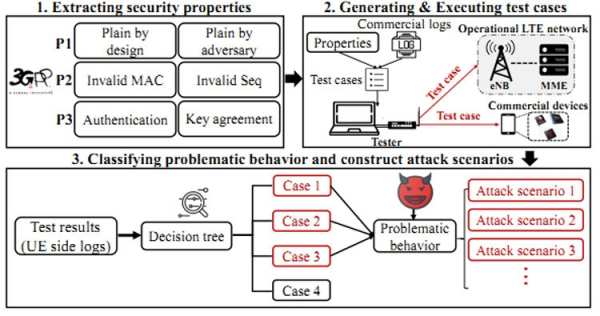
Avec LTEFuzz, plus de 50 vulnérabilités ont été découvertes, dont 36 étaient complètement nouvelles. La méthode a permis d'identifier 15 vulnérabilités déjà connues, ce qui a confirmé la validité de la technologie choisie (si elles sont connues, pourquoi ne sont-elles pas patchées ?). Les tests ont été effectués sur les réseaux de deux opérateurs non divulgués et en collaboration avec eux, donc les utilisateurs ordinaires n'ont pas été affectés. De nombreuses découvertes intéressantes ont été faites. Il a été possible d'écouter les abonnés, de collecter des données lors des échanges entre les stations de base et les dispositifs, d'envoyer de faux SMS, de bloquer les appels entrants, de déconnecter des abonnés du réseau, de gérer le trafic et de faire beaucoup d'autres choses. Les spécialistes de KAIST ont informé les fournisseurs et les organisations 3GPP et GSMA de toutes les vulnérabilités découvertes, y compris des failles dans les équipements des stations de base de téléphonie mobile.
Source : 3dnews.ru
