

À quelle fréquence achetez-vous quelque chose de manière impulsive, influencé par une publicité alléchante, puis cet objet tant désiré prend la poussière dans un placard, une cave ou un garage jusqu'à un prochain grand nettoyage ou un déménagement ? En conséquence, il y a une déception due aux attentes non satisfaites et à de l'argent gaspillé. C'est encore pire lorsque cela arrive avec une entreprise. Très souvent, les astuces marketing sont si convaincantes que les entreprises achètent des solutions coûteuses sans avoir une vue d'ensemble claire de leur application. Pendant ce temps, le test de la solution aide à comprendre comment préparer l'infrastructure pour l'intégration, quelle fonctionnalité et dans quelle mesure il convient de mettre en œuvre. Ainsi, on peut éviter un grand nombre de problèmes dus à un choix de produit « à l'aveuglette ». De plus, une mise en œuvre après un « pilote » bien exécuté donnera aux ingénieurs beaucoup moins de cellules nerveuses détruites et de cheveux gris. Voyons pourquoi le test pilote est si important pour le succès d'un projet, à travers l'exemple d'un outil populaire pour le contrôle d'accès au réseau d'entreprise : Cisco ISE. Nous examinerons à la fois des cas d'utilisation typiques et des options très non standards que nous avons rencontrées dans notre pratique.
Cisco ISE — « Serveur Radius sur stéroïdes »
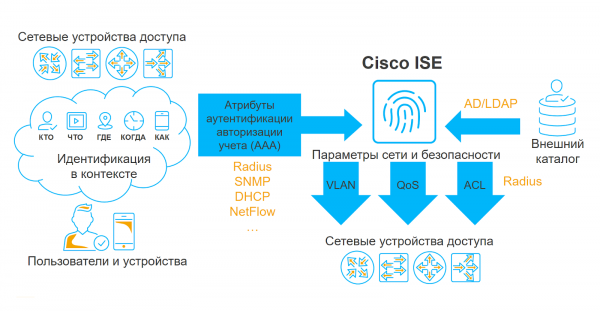
Cisco Identity Services Engine (ISE) est une plateforme permettant de créer un système de contrôle d'accès au réseau local de l'organisation. Dans la communauté d'experts, le produit a été surnommé « serveur Radius sur stéroïdes » en raison de ses caractéristiques. Pourquoi cela ? En réalité, la solution est un serveur Radius auquel on a ajouté un grand nombre de services et « fonctionnalités » supplémentaires, permettant d'obtenir un grand volume d'informations contextuelles et d'appliquer cet ensemble de données dans les politiques d'accès.
Comme tout autre serveur Radius, Cisco ISE interagit avec le matériel réseau de niveau d'accès, collecte des informations sur toutes les tentatives de connexion au réseau d'entreprise et, sur la base de politiques d'authentification et d'autorisation, laisse entrer ou non les utilisateurs dans le LAN. Cependant, la possibilité de profilage, de segmentation et d'intégration avec d'autres solutions de sécurité informatique permet de compliquer considérablement la logique de la politique d'autorisation et de résoudre ainsi des problèmes assez difficiles et intéressants.
Il ne faut pas attendre pour piloter : pourquoi le test est-il nécessaire ?
La valeur des tests pilotes réside dans la démonstration de toutes les capacités du système au sein de l'infrastructure spécifique d'une organisation donnée. Je suis convaincu que le pilotage de Cisco ISE avant son déploiement est bénéfique pour tous les participants au projet, et voici pourquoi.
Pour les intégrateurs, cela offre une vision claire des attentes du client et aide à formuler un cahier des charges précis, contenant beaucoup plus de détails que la phrase banale « faites en sorte que tout soit bien ». Le « pilote » nous permet de ressentir toute la douleur du client, de comprendre quelles tâches lui sont prioritaires et lesquelles sont secondaires. C'est une excellente occasion pour nous de déterminer à l'avance quel matériel est utilisé dans l'organisation, comment se déroulera le déploiement, sur quels sites, où ils se trouvent, etc.
Les clients, quant à eux, voient un système réel en action pendant le test pilote, se familiarisent avec son interface, peuvent vérifier sa compatibilité avec leur matériel existant et obtenir une vision globale de son fonctionnement après un déploiement complet. Le « pilote » est ce moment où l'on peut identifier tous les « pièges » potentiels qui pourraient surgir lors de l'intégration, et décider combien de licences il est nécessaire d'acquérir.
Qu'est-ce qui peut « émerger » pendant le « pilote » ?
Alors, comment bien se préparer à la mise en œuvre de Cisco ISE ? D'après notre expérience, nous avons identifié quatre points principaux à prendre en compte lors des tests pilotes du système.
Forme
Tout d'abord, il faut déterminer quel type de forme sera utilisé pour le système : appliance physique ou virtuelle. Chaque option possède des avantages et des inconvénients. Par exemple, le point fort de l'appliance physique est la performance prévisible, néanmoins, il ne faut pas oublier que ces appareils vieillissent avec le temps. Les appliances virtuelles sont moins prévisibles, car elles dépendent du matériel sur lequel l'environnement de virtualisation est déployé, mais elles ont un avantage non négligeable : si elles sont soutenues, elles peuvent toujours être mises à jour vers la dernière version.
Votre équipement réseau est-il compatible avec Cisco ISE ?
Bien sûr, le scénario idéal serait de connecter tout l'équipement au système en même temps. Cependant, ce n'est pas toujours possible, car de nombreuses organisations utilisent encore des commutateurs non gérés ou des commutateurs qui ne prennent pas en charge certaines technologies sur lesquelles fonctionne Cisco ISE. Il ne s'agit pas seulement des commutateurs, mais aussi de contrôleurs de réseau sans fil, VPN-concentrateurs et tout autre équipement auquel les utilisateurs se connectent. Dans ma pratique, il y a eu des cas où, après avoir démontré le système pour un déploiement complet, le client mettait à jour presque toute sa gamme de commutateurs de niveau d'accès avec du matériel Cisco moderne. Pour éviter les mauvaises surprises, il vaut mieux déterminer à l'avance la part de l'équipement non pris en charge.
Tous vos appareils sont-ils standards ?
Dans tout réseau, il existe des appareils standards avec lesquels il ne devrait pas y avoir de difficultés de connexion : postes de travail automatisés, téléphones IP, points d'accès Wi-Fi, caméras vidéo, etc. Mais il arrive aussi que des appareils non standards doivent être connectés au LAN, par exemple des convertisseurs de signaux RS232/Ethernet, des interfaces de sources d'alimentation sans interruption, divers équipements technologiques, etc. Il est important de définir cette liste d'appareils à l'avance, afin que vous ayez déjà une idée de la façon dont ils fonctionneront techniquement avec Cisco ISE au stade de l'implémentation.
Dialogue constructif avec les informaticiens
Souvent, les départements de sécurité sont les clients de Cisco ISE, tandis que la configuration des commutateurs de niveau d'accès et d'Active Directory est généralement prise en charge par les départements informatiques. Par conséquent, une interaction productive entre les responsables de la sécurité et les informaticiens est l'une des conditions importantes pour une mise en œuvre fluide du système. Si ces derniers perçoivent l'intégration avec méfiance, il vaut mieux leur expliquer comment la solution sera bénéfique pour le département informatique.
Top 5 des cas d'utilisation de Cisco ISE
D'après notre expérience, les fonctionnalités nécessaires du système sont également identifiées lors de la phase de test pilote. Ci-dessous, quelques-uns des cas d'utilisation les plus populaires et moins fréquents de la solution.
Accès sécurisé au LAN par câble avec EAP-TLS
D'après les résultats des recherches de nos testeurs de pénétration, les cybercriminels utilisent souvent des prises standards pour accéder au réseau d'une entreprise, où sont connectés des imprimantes, des téléphones, des caméras IP, des points d'accès Wi-Fi et d'autres dispositifs réseau non personnels. Par conséquent, même si l'accès au réseau est basé sur la technologie dot1x, l'utilisation de protocoles alternatifs sans certificats d'authentification des utilisateurs augmente considérablement le risque d'attaques réussies par interception de session et par brute force des mots de passe. Dans le cas de Cisco ISE, forcer un certificat sera beaucoup plus difficile — les hackers auront besoin de bien plus de puissance de calcul, rendant ce cas très efficace.
Accès sans fil Dual-SSID
L'essence de ce scénario réside dans l'utilisation de 2 identifiants de réseau (SSID). L'un d'eux peut être qualifié de « invité ». Par son intermédiaire, tant les invités que les employés de l'entreprise peuvent se connecter au réseau sans fil. Ces derniers, lors de leur tentative de connexion, sont redirigés vers un portail spécial où se déroule le provisioning. C'est-à-dire qu'un certificat est délivré à l'utilisateur et la configuration de son appareil personnel est effectuée pour se reconnecter automatiquement au second SSID, où EAP-TLS est déjà utilisé avec tous les avantages du premier cas.
MAC Authentication Bypass et profilage
Un autre cas populaire consiste à identifier automatiquement le type d'appareil connecté et à appliquer les bonnes restrictions. Pourquoi est-ce intéressant ? En effet, il existe encore de nombreux appareils ne supportant pas l'authentification via le protocole 802.1X. C'est pourquoi ces appareils doivent être autorisés sur le réseau par adresse MAC, qui est assez facile à usurper. Ici, Cisco ISE entre en jeu : grâce au système, on peut observer le comportement de l'appareil sur le réseau, établir son profil et l'associer à un groupe d'autres appareils, comme un téléphone IP et un poste de travail. Si un attaquant tente de falsifier l'adresse MAC et de se connecter au réseau, le système détectera que le profil de l'appareil a changé, enverra un signal de comportement suspect et n'autorisera pas l'utilisateur suspect à entrer dans le réseau.
EAP-Chaining
La technologie EAP-Chaining implique une authentification séquentielle du poste de travail et du compte utilisateur. Ce cas est largement répandu, car dans de nombreuses entreprises, la connexion des appareils personnels des employés au réseau local de l'entreprise n'est toujours pas encouragée. En utilisant cette approche d'authentification, il est possible de vérifier si une station de travail spécifique est membre du domaine, et si le résultat est négatif, l'utilisateur ne pourra pas accéder au réseau ou le fera avec certaines restrictions.
Posturing
Dans ce cas, il est question d'évaluer la conformité des logiciels installés sur la station de travail aux exigences de sécurité informatique. Cette technologie permet de vérifier si le logiciel sur la station est à jour, si les outils de protection sont installés, si le pare-feu hôte est configuré, etc. Il est intéressant de noter que cette technologie permet également de résoudre d'autres problèmes non liés à la sécurité, comme vérifier la présence de fichiers nécessaires ou l'installation de logiciels système.
On rencontre moins fréquemment des scénarios d'utilisation de Cisco ISE tels que le contrôle d'accès avec authentification de domaine en mode passif (Passive ID), la micro-segmentation basée sur SGT et la filtrage, ainsi que l'intégration avec des systèmes de gestion des appareils mobiles (MDM) et des scanners de vulnérabilités (Vulnerability Scanner).
Projets atypiques : pourquoi Cisco ISE peut-il encore être nécessaire, ou 3 cas rares de notre pratique
Contrôle d'accès aux serveurs basés sur Linux
Un jour, nous avons traité un cas assez complexe pour un de nos clients, qui avait déjà mis en place le système Cisco ISE : nous devions trouver un moyen de contrôler les actions des utilisateurs (principalement des administrateurs) sur des serveurs fonctionnant sous Linux. En cherchant une solution, nous avons eu l'idée d'utiliser le logiciel libre PAM Radius Module, qui permet de se connecter à des serveurs Linux avec une authentification sur un serveur RADIUS externe. Tout aurait été parfait s'il n'y avait pas un « mais » : le serveur RADIUS, en répondant à la demande d'authentification, ne renvoie que le nom du compte et le résultat — assess accepted ou assess rejected. Pourtant, pour l'autorisation sous Linux, il faut au minimum assigner un autre paramètre — le home directory, afin que l'utilisateur puisse accéder à quelque part. Nous n'avons pas trouvé de moyen de fournir cela en tant qu'attribut RADIUS, alors nous avons écrit un script spécial pour la création à distance de comptes sur les hôtes en mode semi-automatique. Cette tâche était tout à fait réalisable, étant donné que nous gérions des comptes d'administrateurs, dont le nombre n'était pas si élevé. Ensuite, les utilisateurs se connectaient à l'appareil requis, après quoi ils se voyaient attribuer l'accès nécessaire. Une question légitime se pose : est-il obligatoire d'utiliser Cisco ISE dans de tels cas ? En réalité, non — n'importe quel serveur RADIUS ferait l'affaire, mais puisque le client avait déjà ce système, nous avons simplement ajouté une nouvelle fonctionnalité à celui-ci.
Inventaire du matériel et des logiciels dans le réseau local
Un jour, nous avons travaillé sur un projet de fourniture de Cisco ISE à un client sans pilotage préalable. Il n'y avait pas d'exigences claires pour la solution, et de plus, nous avions affaire à un réseau plat et non segmenté, ce qui compliquait notre tâche. Au cours du projet, nous avons configuré toutes les méthodes de profilage possibles supportées par le réseau : NetFlow, DHCP, SNMP, intégration avec AD, etc. Finalement, l'accès a été configuré par MAR, permettant d'entrer dans le réseau même en cas d'authentification échouée. Cela signifie que même si l'authentification n'était pas réussie, le système laissait l'utilisateur accéder au réseau, recueillait des informations sur lui et les archivaient dans la base de données ISE. Cette surveillance réseau pendant plusieurs semaines nous a permis d'identifier les systèmes connectés et les appareils non personnalisés, et d'élaborer une approche pour leur segmentation. Par la suite, nous avons également configuré le partage pour l'installation de l'agent sur les postes de travail afin de recueillir des informations sur les logiciels installés. Quelles en ont été les conséquences ? Nous avons réussi à segmenter le réseau et à dresser une liste des logiciels à supprimer des postes de travail. Je ne cacherai pas que les tâches ultérieures de répartition des utilisateurs dans les groupes de domaine et de restriction des droits d'accès nous ont pris pas mal de temps, mais de cette manière, nous avons obtenu une vue d'ensemble de quel matériel se trouvait sur le réseau du client. D'ailleurs, ce n'était pas difficile grâce à une bonne performance de profilage "prête à l'emploi". Là où le profilage n'a pas aidé, nous avons regardé nous-mêmes, en isolant le port du commutateur auquel le matériel était connecté.
Installation distante de logiciels sur des postes de travail
Ce cas est l'un des plus étranges de ma pratique. Un jour, un client est venu nous crier à l'aide : lors de l'implémentation de Cisco ISE, quelque chose s'est mal passé, tout a été cassé, et personne n'avait plus accès au réseau. Nous avons commencé à examiner la situation et avons découvert ce qui suit. L'entreprise comptait 2000 ordinateurs, dont la gestion se faisait sous le compte d'administrateur faute de contrôleur de domaine. Pour le compte-rendu, l'organisation a déployé Cisco ISE. Il fallait au moins déterminer si un antivirus était installé sur les ordinateurs existants, si l'environnement logiciel était à jour, etc. Étant donné que l'équipement réseau avait été introduit dans le système par des administrateurs informatiques, il était logique qu'ils y aient accès. Après avoir vu son fonctionnement et effectué un certain nombre de contrôles sur leurs ordinateurs, les administrateurs ont eu l'idée d'installer des logiciels sur les stations de travail des employés à distance, sans visites personnelles. Imaginez combien d'étapes cela permettrait d'économiser dans une journée ! Les administrateurs ont effectué plusieurs vérifications sur les postes de travail pour détecter un fichier spécifique dans le répertoire C:Program Files, et en son absence, une remédiation automatique était lancée avec un lien menant à un stockage de fichiers contenant le fichier d'installation .exe. Cela a permis aux utilisateurs ordinaires d'accéder au partage de fichiers et de télécharger le logiciel nécessaire. Malheureusement, l'administrateur connaissait mal le système ISE et a endommagé les mécanismes de rapport — il a mal rédigé la politique, ce qui a conduit à un problème nécessitant notre intervention. Personnellement, je suis sincèrement étonné de cette approche créative, car il aurait été beaucoup moins coûteux et moins coûteux en main-d'œuvre de créer un contrôleur de domaine. Mais en tant que preuve de concept, cela a fonctionné.
Pour en savoir plus sur les nuances techniques rencontrées lors de l'implémentation de Cisco ISE, lisez l'article de mon collègue. .
Artem Bobrikov, ingénieur concepteur au Centre de sécurité de l'information de la société « Infosytemes Jet »
Postface:
Bien que ce poste traite du système Cisco ISE, les problèmes décrits sont pertinents pour l'ensemble de la classe des solutions NAC. Peu importe quel fournisseur de solution est prévu pour l'implémentation, une grande partie de ce qui a été dit restera applicable.
Source : habr.com
