

En mars 2019, un nouvel échantillon de malware pour macOS du groupe cybercriminel OceanLotus a été téléchargé sur VirusTotal, un service de scan en ligne populaire. Le fichier exécutable de ce backdoor possède les mêmes capacités que la version précédente de malware pour macOS que nous avons étudiée, mais sa structure a changé et il est devenu plus difficile à détecter. Malheureusement, nous n'avons pas pu trouver le dropper associé à cet échantillon, donc nous ne connaissons pas encore le vecteur d'infection.
Nous avons récemment publié et comment les opérateurs essaient d'assurer la persistance, d'accélérer l'exécution du code et de minimiser les traces de présence dans les systèmes Windows. Il est également connu que ce groupe cybercriminel possède un composant pour macOS. Ce post décrit en détail les changements dans la dernière version du malware pour macOS par rapport à la version précédente (), ainsi que la manière dont on peut automatiser la décryptage des chaînes lors de l'analyse à l'aide de l'API IDA Hex-Rays.
Analyse
Les trois parties suivantes décrivent l'analyse de l'échantillon avec le hachage SHA-1 E615632C9998E4D3E5ACD8851864ED09B02C77D2. Le fichier s'appelle flashlightd, les produits antivirus ESET le détectent comme OSX/OceanLotus.D.
Anti-debugging et protection contre les sandbox
Comme tous les binaires macOS d'OceanLotus, cet échantillon est compressé avec UPX, mais la plupart des outils d'identification de packagers ne le reconnaissent pas comme tel. Probablement parce qu'ils contiennent principalement une signature dépendant de la présence de la chaîne « UPX », en outre, les signatures Mach-O sont rencontrées moins fréquemment et sont mises à jour moins souvent. Cette caractéristique complique la détection statique. Fait intéressant, après décompression, le point d'entrée se trouve au début de la section __cfstring dans le segment .TEXT. Dans cette section, il y a des attributs flag, comme montré dans l'image ci-dessous.
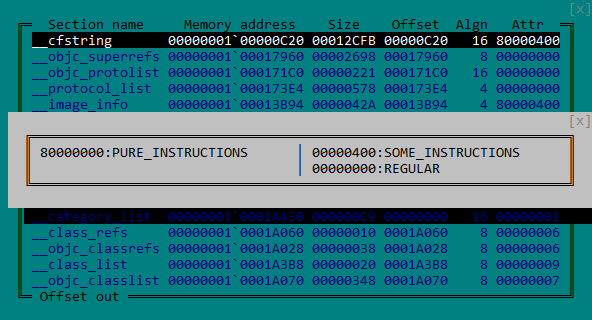
Figure 1. Attributs de la section MACH-O __cfstring
Comme indiqué dans la Figure 2, les emplacements de code dans la section __cfstring permettent de tromper certains outils de désassemblage en affichant le code sous forme de chaînes.
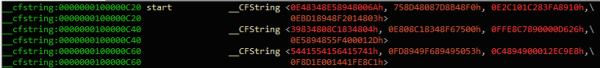
Figure 2. Le code du backdoor est identifié par IDA comme des données
Après l'exécution, le binaire crée un thread comme moyen de protection contre le débogage, dont le seul objectif est de vérifier en permanence la présence d'un débogueur. Pour cela, le thread :
— Tente de détacher tout débogueur en appelant ptrace avec PT_DENY_ATTACH comme paramètre de requête
— Vérifie si certains ports d'exception sont ouverts en appelant la fonction task_get_exception_ports
— Vérifie si le débogueur est connecté, comme le montre l'image ci-dessous, en vérifiant la présence d'un drapeau P_TRACED dans le processus actuel
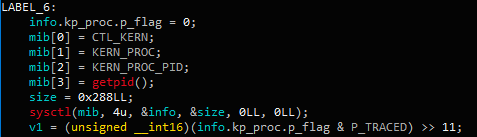
Figure 3. Vérification de la connexion du débogueur via la fonction sysctl
Si le schéma de surveillance détecte la présence d'un débogueur, la fonction est appelée exit. En outre, l'énorme vérifie ensuite l'environnement en exécutant deux commandes :
ioreg -l | grep -e "Manufacturer" et sysctl hw.model
Après cela, l'énorme vérifie la valeur retournée par une liste codée en dur de chaînes de systèmes de virtualisation connus : acle, vmware, virtualbox ou parallels. Enfin, la commande suivante vérifie si la machine est l'une des suivantes : “MBP”, “MBA”, “MB”, “MM”, “IM”, “MP” et “XS”. Ce sont des codes de modèle système, par exemple, “MBP” signifie MacBook Pro, “MBA” – MacBook Air, etc.
system_profiler SPHardwareDataType 2>/dev/null | awk '/Boot ROM Version/ {split($0, line, ":");printf("%s", line[2]);}'
Extensions principales
Bien que les commandes de backdoor n'aient pas changé depuis l'étude de Trend Micro, nous avons remarqué quelques autres modifications. Les serveurs C&C utilisés dans cet échantillon sont relativement nouveaux, leur date de création étant le 22.10.2018.
— daff.faybilodeau[.]com
— sarc.onteagleroad[.]com
— au.charlineopkesston[.]com
L'URL de la ressource a changé en /dp/B074WC4NHW/ref=gbps_img_m-9_62c3_750e6b35.
Le premier paquet envoyé au serveur C&C contient plus d'informations sur la machine hôte, y compris toutes les données collectées par les commandes du tableau ci-dessous.
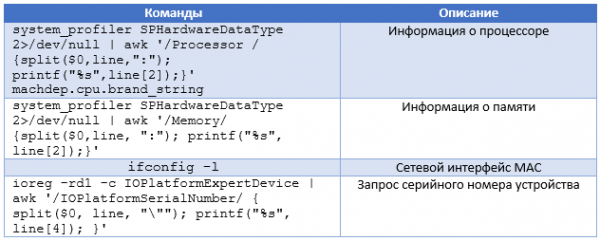
En outre, pour les changements de configuration, l'échantillon utilise pour le filtrage réseau non la bibliothèque , mais une bibliothèque externe. Pour la trouver, le backdoor essaie de déchiffrer chaque fichier dans le répertoire actuel en utilisant AES-256-CBC avec la clé gFjMXBgyXWULmVVVzyxy, complétée par des zéros. Chaque fichier est déchiffré et enregistré sous le nom /tmp/store, et une tentative de le charger en tant que bibliothèque est faite en utilisant la fonction . Lorsque l'essai de déchiffrement mène à un appel réussi dlopen, le backdoor extrait les fonctions exportées Boriry et ChadylonV, qui semblent être responsables de l'interaction réseau avec le serveur. Nous n'avons pas de dropper ni d'autres fichiers de l'emplacement source de l'échantillon, donc nous ne pouvons pas analyser cette bibliothèque. De plus, comme le composant est chiffré, la règle YARA basée sur ces chaînes ne correspondra pas au fichier trouvé sur le disque.
Comme décrit dans l'article mentionné ci-dessus, un cliendID. Cet identifiant est un hachage MD5 de la valeur retournée par l'une des commandes suivantes :
— ioreg -rd1 -c IOPlatformExpertDevice | awk '/IOPlatformSerialNumber/ { split($0, line, ""); printf("%s", line[4]); }'
— ioreg -rd1 -c IOPlatformExpertDevice | awk '/IOPlatformUUID/ { split($0, line, ""); printf("%s", line[4]); }'
— ifconfig en0 | awk '/ether /{print $2}' (obtenir l'adresse MAC)
— commande inconnue («x1ex72x0a«), qui est utilisée dans les exemples précédents
Avant le hachage, un caractère «0» ou «1» est ajouté à la valeur retournée pour indiquer la présence de privilèges root. Ce clientID est stocké dans /Library/Storage/File System/HFS/25cf5d02-e50b-4288-870a-528d56c3cf6e/pivtoken.appex, si le code est exécuté avec root ou dans ~/Library/SmartCardsServices/Technology/PlugIns/drivers/snippets.ecgML dans tous les autres cas. Le fichier est généralement caché à l'aide de la fonction , son horodatage est modifié à l'aide de la commande touch -t avec une valeur aléatoire.
Déchiffrement des chaînes
Comme dans les versions précédentes, les chaînes sont chiffrées à l'aide de l'AES-256-CBC (clé hexadécimale : 9D7274AD7BCEF0DED29BDBB428C251DF8B350B92 complétée par des zéros, et l'IV est rempli de zéros) par la fonction . La clé a été modifiée par rapport aux versions précédentes, mais comme le groupe utilise toujours le même algorithme pour chiffrer les chaînes, le déchiffrement peut être automatisé. En plus de ce poste, nous publions un script IDA utilisant l'API Hex-Rays pour déchiffrer les chaînes présentes dans le fichier binaire. Ce script peut aider dans l'analyse future d'OceanLotus et dans l'analyse des échantillons existants que nous n'avons pas pu obtenir pour le moment. Le script repose sur une méthode universelle pour obtenir les arguments passés à la fonction. De plus, il recherche les attributions des paramètres. La méthode peut être réutilisée pour obtenir une liste des arguments d'une fonction, puis les transmettre en retour (callback).
Sachant le prototype de la fonction decrypt, le script trouve toutes les références croisées à cette fonction, tous les arguments, puis déchiffre les données et place le texte brut dans un commentaire à l'adresse de la référence croisée. Pour que le script fonctionne correctement, un alphabet personnalisé utilisé par la fonction de décodage base64 doit être défini, et une variable globale contenant la longueur de la clé (dans ce cas DWORD, voir figure 4) doit être définie.
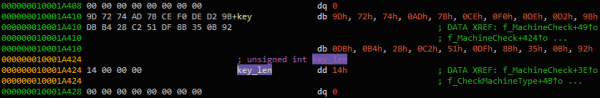
Figure 4. Définition de la variable globale key_len
Dans la fenêtre Function, vous pouvez faire un clic droit sur la fonction de déchiffrement et cliquer sur « Extraire et déchiffrer les arguments ». Le script doit placer les chaînes déchiffrées dans les commentaires, comme indiqué à la figure 5.
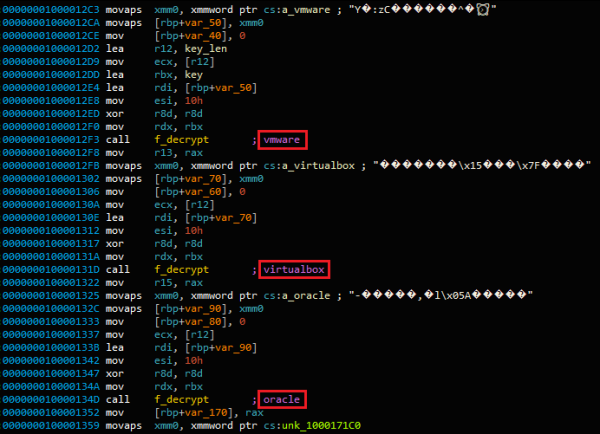
Figure 5. Le texte déchiffré est placé dans les commentaires
Ainsi, les chaînes déchiffrées sont facilement regroupées dans la fenêtre IDA xrefs pour cette fonction, comme montré à la figure 6.
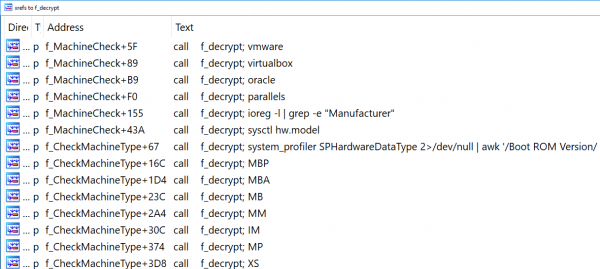
Figure 6. Xrefs de la fonction f_decrypt
La version finale du script peut être trouvée sur .
Sortie
Comme déjà mentionné, OceanLotus améliore et met constamment à jour son ensemble d'outils. Cette fois, le groupe cyber a amélioré le logiciel malveillant pour les utilisateurs de Mac. Le code n'a pas beaucoup changé, mais étant donné que de nombreux utilisateurs de Mac ignorent les produits de sécurité, la protection contre la détection des malwares est moins prioritaire.
Les produits ESET avaient déjà détecté ce fichier au moment de l'étude. Étant donné que la bibliothèque réseau utilisée pour la communication C&C est désormais chiffrée sur le disque, le protocole réseau exact utilisé par les attaquants reste inconnu.
Indicateurs de compromis
Les indicateurs de compromission ainsi que les attributs MITRE ATT&CK sont également disponibles sur .
Source : habr.com
