

Le vendredi 12 avril, l'expert en sécurité informatique John Page a publié des informations sur une vulnérabilité non corrigée dans la version actuelle d'Internet Explorer et a également démontré son exploitation. Cette vulnérabilité pourrait potentiellement permettre à un attaquant d'accéder au contenu des fichiers locaux des utilisateurs des systèmes Windows, contournant ainsi le système de sécurité du navigateur.
La vulnérabilité réside dans la manière dont Internet Explorer traite les fichiers au format MHTML, généralement avec l'extension .mht ou .mhtml. Ce format est utilisé par défaut dans Internet Explorer pour enregistrer des pages web et permet de sauvegarder tout le contenu de la page ainsi que les médias en un seul fichier. Actuellement, la plupart des navigateurs modernes ne sauvegardent plus les pages web au format MHT et utilisent le format standard pour le WEB — HTML, bien qu'ils continuent à prendre en charge le traitement des fichiers dans ce format et puissent l'utiliser pour enregistrer selon les paramètres appropriés ou à l'aide d'extensions.
La vulnérabilité découverte par John appartient à la catégorie des vulnérabilités XXE (XML eXternal Entity) et est due à une mauvaise configuration du traitement du code XML dans Internet Explorer. « Cette vulnérabilité permet à un attaquant distant d'accéder aux fichiers locaux de l'utilisateur et, par exemple, d'extraire des informations sur la version des logiciels installés dans le système », explique Page. « Ainsi, une requête pour 'c:Python27NEWS.txt' retournera la version de ce programme (l'interpréteur Python dans ce cas) ».
Comme tous les fichiers MHT sous Windows s'ouvrent par défaut dans Internet Explorer, l'utilisation de cette vulnérabilité est une tâche triviale, car l'utilisateur n'a qu'à double-cliquer sur un fichier dangereux reçu par e-mail, sur les réseaux sociaux ou dans les messageries.
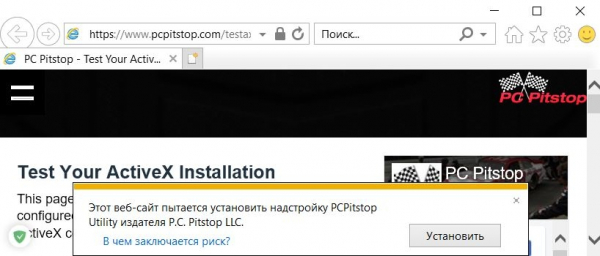
«En général, lors de la création d'une instance d'objet ActiveX, tel que Microsoft.XMLHTTP, l'utilisateur reçoit un avertissement du système de sécurité dans Internet Explorer, demandant confirmation pour activer le contenu bloqué», explique le chercheur. «Cependant, lors de l'ouverture d'un fichier .mht préparé à l'avance en utilisant des balises de marquage spécialement formulées , l'utilisateur ne recevra pas d'avertissement concernant un contenu potentiellement dangereux».
Selon Page, il a réussi à tester la vulnérabilité dans la version actuelle du navigateur Internet Explorer 11 avec toutes les dernières mises à jour de sécurité sur les systèmes Windows 7, Windows 10 et Windows Server 2012 R2.
Probablement la seule bonne nouvelle concernant la divulgation de cette vulnérabilité au public est le fait que la part de marché autrefois dominante d'Internet Explorer a maintenant chuté à environ 7,34 %, selon NetMarketShare. Mais comme Windows utilise Internet Explorer comme application par défaut pour ouvrir les fichiers MHT, les utilisateurs ne sont pas obligés de définir IE comme navigateur par défaut, et ils restent vulnérables tant qu'IE est toujours présent sur leurs systèmes et qu'ils ne prêtent pas attention au format des fichiers téléchargés sur Internet.
Le 27 mars, John a informé Microsoft de cette vulnérabilité dans son navigateur, mais le 10 avril, le chercheur a reçu une réponse de la société indiquant qu'elle ne considérait pas ce problème comme critique.
«Le correctif ne sera publié qu'avec la prochaine version du produit», indique la lettre de Microsoft. «Actuellement, nous ne prévoyons pas de solution pour ce problème».
Après la réaction claire de Microsoft, le chercheur a publié les détails de la vulnérabilité zéro jour sur son site, ainsi que le code de démonstration et une vidéo sur YouTube.
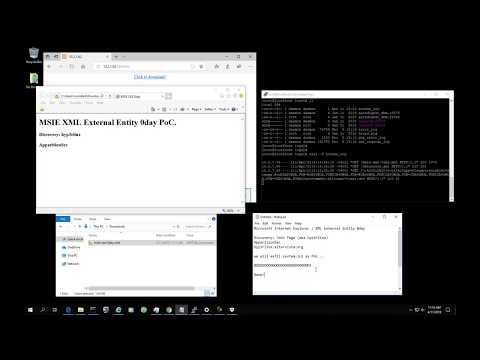
Bien que l'exploitation de cette vulnérabilité ne soit pas si simple et nécessite d'une manière ou d'une autre de convaincre l'utilisateur d'exécuter un fichier inconnu au format MHT, cette vulnérabilité ne doit pas être prise à la légère, malgré l'absence de réaction de Microsoft. Des groupes de hackers ont déjà utilisé des fichiers MHT pour du phishing et la diffusion de logiciels malveillants dans le passé, rien n'empêche de le faire à nouveau.
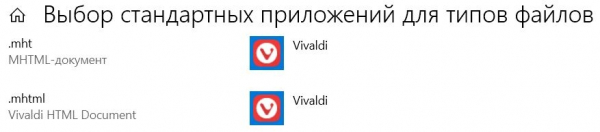
Cependant, pour éviter cette vulnérabilité et bien d'autres similaires, il suffit de prêter attention aux extensions des fichiers que vous recevez d'Internet et de les vérifier avec un antivirus ou sur le site VirusTotal. En outre, pour une sécurité supplémentaire, définissez votre navigateur préféré, autre qu'Internet Explorer, comme application par défaut pour les fichiers .mht ou .mhtml. Par exemple, sous Windows 10, cela se fait assez facilement dans le menu « Choix des applications par défaut pour les types de fichiers ».
Source : 3dnews.ru
