

J'ai récemment partagé dans notre organisation. Dans les commentaires, une question sérieuse concernant la sécurité des informations des solutions matérielles USB over IP a été soulevée, ce qui nous préoccupe également.
Alors, d'abord, déterminons les conditions de base.
- Un grand nombre de clés de protection électronique.
- Un accès à celles-ci est nécessaire depuis différents endroits géographiques.
- Nous ne considérons que les solutions matérielles USB over IP et essayons de sécuriser cette solution en prenant des mesures organisationnelles et techniques supplémentaires (nous n'examinons pas encore d'alternatives).
- Dans le cadre de cet article, je ne vais pas détailler complètement les modèles de menace que nous étudions (beaucoup peut être consulté dans ), mais je vais brièvement m'arrêter sur deux points. Nous excluons du modèle l'ingénierie sociale et les actes illégaux des utilisateurs eux-mêmes. Nous examinons les possibilités d'accès non autorisé aux appareils USB depuis n'importe quel réseau sans disposer des données d'identification standard.
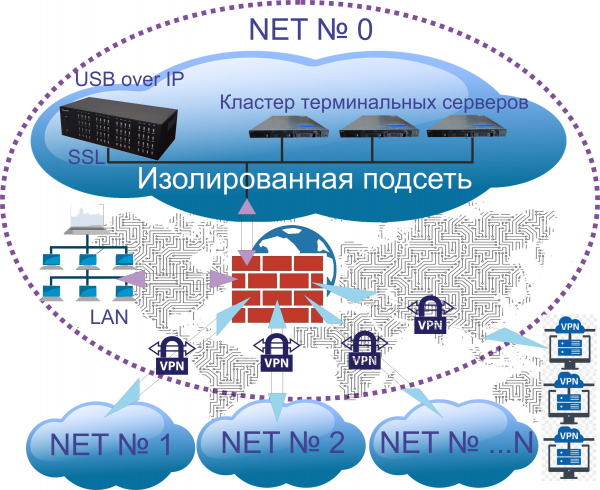
Pour garantir la sécurité de l'accès aux appareils USB, des mesures organisationnelles et techniques ont été prises :
1. Mesures organisationnelles de sécurité.
Un concentrateur USB over IP géré est installé dans une armoire serveur fermant correctement à clé. L'accès physique à celui-ci est organisé (Système de Contrôle d'Accès dans la salle, vidéosurveillance, clés et droits d'accès réservés à un cercle très restreint).
Tous les appareils USB utilisés dans l'organisation sont conditionnellement divisés en 3 groupes :
- Critiques. Les signatures électroniques financières – utilisées conformément aux recommandations des banques (pas via USB over IP)
- Importants. Les signatures électroniques pour les places de marché, les services, l'échange électronique de documents, la comptabilité, etc., ainsi qu'un certain nombre de clés pour des logiciels – utilisées avec un concentrateur USB over IP géré.
- Non critiques. Un certain nombre de clés pour des logiciels, caméras, plusieurs clés USB et disques avec des informations non critiques, modems USB – utilisés avec un concentrateur USB over IP géré.
2. Mesures techniques de sécurité.
L'accès au concentrateur USB over IP géré est autorisé uniquement à l'intérieur d'un sous-réseau isolé. L'accès au sous-réseau isolé est accordé :
- depuis la ferme de serveurs terminales,
- via VPN (certificat et mot de passe) à un nombre limité d'ordinateurs et de portables, des adresses fixes leur sont attribuées via VPN.
- via des tunnels VPN reliant les bureaux régionaux.
Sur le concentrateur USB over IP DistKontrolUSB entièrement géré, les fonctionnalités sont configurées à l'aide de ses outils natifs :
- Pour accéder aux périphériques USB du concentrateur USB over IP, nous utilisons le cryptage (le cryptage SSL est activé sur le concentrateur), bien que cela puisse déjà être superflu.
- Une « restriction d'accès aux périphériques USB par adresse IP » a été configurée. En fonction de l'adresse IP, l'utilisateur se voit accorder ou non l'accès aux périphériques USB assignés.
- Une « restriction d'accès au port USB par login et mot de passe » a été configurée. Les utilisateurs se voient alors attribuer des droits d'accès aux périphériques USB.
- Nous avons décidé de ne pas utiliser « la restriction d'accès au périphérique USB par login et mot de passe », car toutes les clés USB sont connectées au concentrateur USB over IP de manière fixe et ne sont pas déplacées d'un port à l'autre. Il est plus logique pour nous d'accorder l'accès aux utilisateurs au port USB où un dispositif USB y est installé de manière prolongée.
- L'activation et la désactivation physiques des ports USB se fait :
- Pour les clés de logiciel et EDO — à l'aide du planificateur de tâches et des tâches assignées au concentrateur (certaines clés sont programmées pour s'activer à 9h00 et se désactiver à 18h00, d'autres de 13h00 à 16h00);
- Pour les clés de marketplaces et plusieurs logiciels – par les utilisateurs disposant d'une autorisation via l'interface WEB;
- Les caméras, quelques clés USB et disques contenant des informations non critiques – sont toujours activés.
Nous supposons qu'une telle organisation de l'accès aux périphériques USB assure leur utilisation sécurisée :
- des bureaux régionaux (conditionnellement NET n°1 …… NET n°N),
- pour un ensemble limité d'ordinateurs et d'ordinateurs portables connectant des périphériques USB via le réseau mondial,
- pour les utilisateurs publiés sur les serveurs terminaux d'applications.
Dans les commentaires, nous aimerions entendre des mesures pratiques concrètes qui améliorent la sécurité de l'information lors de l'accès global aux périphériques USB.
Source : habr.com
