

Bienvenue dans la 8e leçon. C'est une leçon très importante, car à son terme, vous pourrez déjà configurer l'accès à Internet pour vos utilisateurs ! Il faut admettre que beaucoup se contentent de cette configuration 🙂 Mais nous ne sommes pas de ceux-là ! Et nous avons encore beaucoup de choses intéressantes à découvrir. Passons maintenant au sujet de notre leçon.
Comme vous l'avez probablement deviné, aujourd'hui, nous allons parler de NAT. Je suis sûr que tous ceux qui regardent cette leçon savent ce qu'est le NAT. Donc, nous n'allons pas détailler comment cela fonctionne. Je répète simplement que le NAT est une technologie de traduction d'adresses, conçue pour économiser les adresses IP publiques, c'est-à-dire les adresses qui sont routables sur Internet.
Dans la leçon précédente, vous avez certainement remarqué que le NAT fait partie de la politique de contrôle d'accès. C'est tout à fait logique. Dans SmartConsole, les paramètres NAT sont regroupés dans un onglet séparé. Nous allons y jeter un œil aujourd'hui. En général, dans cette leçon, nous discuterons des types de NAT, configurerons l'accès à Internet et examinerons un exemple classique de redirection de port. C'est-à-dire la fonctionnalité souvent utilisée dans les entreprises. Commençons.
Deux méthodes de configuration du NAT
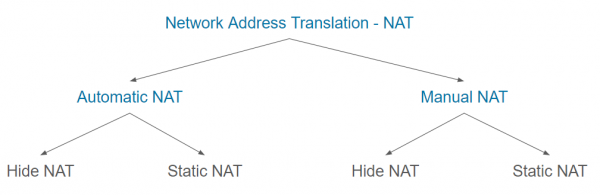
Check Point prend en charge deux méthodes de configuration du NAT : NAT automatique et NAT manuel. Pour chacune de ces méthodes, il existe deux types de traduction : Hide NAT et NAT statique. En vue générale, cela ressemble à cette image :
Je comprends que cela peut sembler compliqué pour le moment, donc examinons chaque type un peu plus en détail.
NAT automatique
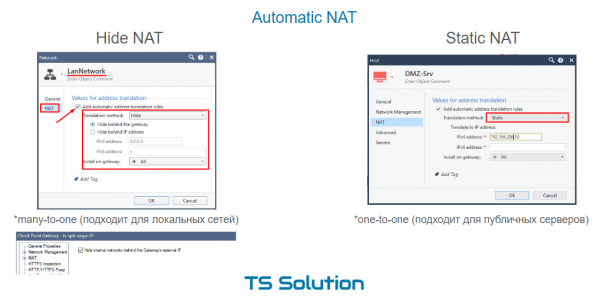
C'est le moyen le plus rapide et le plus simple. La configuration du NAT se fait littéralement en deux clics. Il suffit d'ouvrir les propriétés de l'objet souhaité (qu'il s'agisse d'un gateway, d'un réseau, d'un hôte, etc.), de passer à l'onglet NAT et de cocher la case “Ajouter des règles de traduction d'adresses automatiques”. Ici, vous verrez également le champ - méthode de traduction. Comme mentionné précédemment, il y en a deux.
1. NAT masqué automatique
Par défaut, il s'agit de Hide. Dans ce cas, notre réseau sera “caché” derrière une adresse IP publique. L'adresse peut être obtenue à partir de l'interface externe du gateway, ou vous pouvez spécifier une autre adresse. Ce type de NAT est souvent appelé dynamique ou many-to-one, car plusieurs adresses internes sont traduites en une seule adresse externe. Cela est bien sûr possible grâce à l'utilisation de différents ports lors de la traduction. Le Hide NAT fonctionne uniquement dans un sens (de l’intérieur vers l’extérieur) et est idéal pour les réseaux locaux, lorsqu'il faut simplement garantir un accès à Internet. Si le trafic est initié depuis un réseau externe, le NAT ne fonctionnera naturellement pas. Cela constitue en quelque sorte une protection supplémentaire pour les réseaux internes.
2. NAT statique automatique
Le Hide NAT est excellent, mais vous pourriez avoir besoin d'un accès depuis l'extérieur à un serveur interne. Par exemple, un serveur DMZ, comme dans notre exemple. Dans ce cas, le NAT statique peut nous aider. Il se configure également assez facilement. Il suffit de changer la méthode de traduction en Statique dans les propriétés de l'objet et d'indiquer l'adresse IP publique qui sera utilisée pour le NAT (voir l'image ci-dessus). C'est-à-dire que si quelqu'un du réseau externe demande cette adresse (sur n'importe quel port !), la requête sera redirigée vers le serveur avec son adresse IP interne. De plus, si ce serveur doit également sortir sur Internet, son adresse IP sera changée pour celle que nous avons spécifiée. C'est-à-dire que c'est un NAT dans les deux sens. On l'appelle aussi un à un et est parfois utilisé pour des serveurs publics. Pourquoi 'parfois' ? Parce qu'il a un grand inconvénient : l'adresse IP publique est entièrement réservée (tous les ports). On ne peut pas utiliser une seule adresse publique pour différents serveurs internes (avec des ports différents). Par exemple HTTP, FTP, SSH, SMTP, etc. Ce problème peut être résolu par le NAT manuel.
NAT manuel
La caractéristique du NAT manuel est qu'il faut créer soi-même les règles de traduction. Dans l'onglet NAT dans la Politique de Contrôle d'Accès. Le NAT manuel permet également de créer des règles de traduction plus complexes. Vous avez accès à des champs tels que : Source originale, Destination originale, Services originaux, Source traduite, Destination traduite, Services traduits.
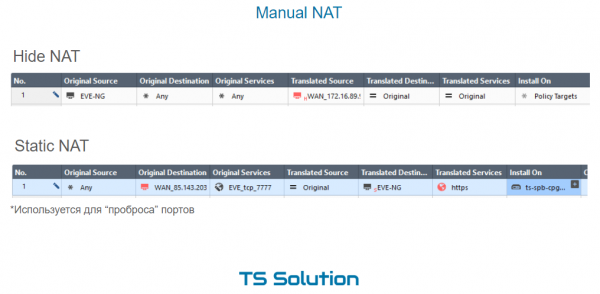
Deux types de NAT sont également possibles ici : Hide et Statique.
1. NAT Hide manuel
Le Hide NAT peut être utilisé dans différentes situations. Voici quelques exemples :
- Lorsque vous accédez à une ressource spécifique depuis un réseau local, vous souhaitez utiliser une autre adresse pour la traduction (différente de celle utilisée pour tous les autres cas).
- Dans un réseau local, il y a un grand nombre d'ordinateurs. L'Automatic Hide NAT ne convient pas ici, car avec cette configuration, il est possible de n'attribuer qu'une seule adresse IP publique, derrière laquelle se "cachent" les ordinateurs. Il se peut qu'il n'y ait simplement pas assez de ports pour la traduction. Comme vous le savez, il y en a un peu plus de 65 000. Dans ce cas, chaque ordinateur peut générer des centaines de sessions. Manual Hide NAT permet de définir un pool de publics dans le champ Translated Source. d'adresses ip. Ainsi, le nombre possible de traductions NAT augmente.
2. Manual Static NAT
Le Static NAT est beaucoup plus utilisé lors de la création manuelle de règles de traduction. Un exemple classique est le transfert de ports. C'est le cas où, depuis un réseau externe, on accède à une adresse IP publique (qui peut appartenir à une passerelle) sur un port spécifique, et la demande est traduite vers une ressource interne. Dans notre travail de laboratoire, nous allons transférer le port 80 vers un serveur DMZ.
Leçon vidéo
chaîne YouTube 🙂
Source : habr.com
