

95 % des menaces à la sécurité de l'information sont connues, et il est possible de s'en protéger par des moyens traditionnels tels que les antivirus, les pare-feu, les IDS et les WAF. Les autres 5 % de menaces sont inconnues et les plus dangereuses. Elles représentent 70 % des risques pour l'entreprise car il est très difficile de les détecter et encore plus de s'en protéger. Des exemples sont les épidémies de ransomwares WannaCry, NotPetya/ExPetr, les cryptomineurs, l'« arme cybernétique » Stuxnet (qui a frappé des installations nucléaires en Iran) et de nombreuses autres attaques (quelqu'un se souvient-il encore de Kido/Conficker ?) contre lesquelles il est difficile de se protéger avec des moyens de protection classiques. Nous souhaitons parler de la façon de faire face à ces 5 % de menaces avec la technologie Threat Hunting.
Le développement continu des cyberattaques nécessite une détection et une réaction constantes, ce qui nous amène finalement à la réflexion sur une course aux armements sans fin entre les malfaiteurs et les défenseurs. Les systèmes de protection classiques ne parviennent plus à assurer un niveau de sécurité acceptable, où le niveau de risque n'impacte pas les indicateurs clés de l'entreprise (économiques, politiques, réputation) sans être adaptés à l'infrastructure spécifique, mais en général, ils comblent une partie des risques. Déjà lors de leur mise en œuvre et configuration, les systèmes de protection modernes se retrouvent dans un rôle de suiveur et doivent répondre aux défis des temps nouveaux.
L'une des réponses aux défis modernes pour un professionnel de la sécurité informatique pourrait être la technologie Threat Hunting. Le terme Threat Hunting (ci-après TH) est apparu il y a quelques années. La technologie elle-même est assez intéressante, mais n'a pas encore de normes et de règles largement acceptées. De plus, la diversité des sources d'information et le nombre limité de sources d'information en russe sur ce sujet compliquent encore davantage les choses. En conséquence, nous, à « LANIT-Intégration », avons décidé d'écrire un certain aperçu de cette technologie.
Pertinence
La technologie TH repose sur des processus de surveillance de l'infrastructure.. L'alerte (type de service MSSP) est une méthode traditionnelle consistant à rechercher des signatures et des indicateurs d'attaques préalablement développés et à y réagir. Ce scénario est efficacement exécuté par des outils de protection par signature traditionnels. La chasse (service de type MDR) est une méthode de surveillance qui répond à la question « D'où proviennent les signatures et les règles ? ». C'est un processus de création de règles de corrélation par l'analyse d'indicateurs et d'indices d'attaques dissimulés ou auparavant inconnus. C'est ce type de surveillance qui correspond à la chasse aux menaces.
Ce n'est qu'en combinant les deux types de surveillance que nous obtenons une protection proche de l'idéale, mais il subsiste toujours un certain niveau de risque résiduel.
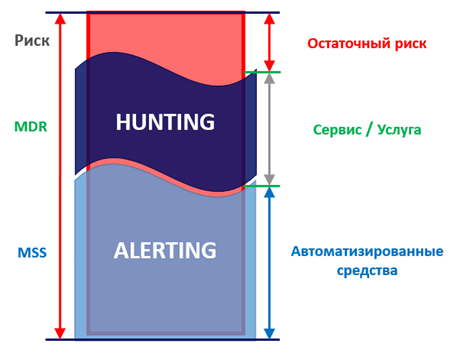 Protection utilisant deux types de surveillance
Voici pourquoi la TH (et la chasse dans son ensemble !) sera de plus en plus pertinente :
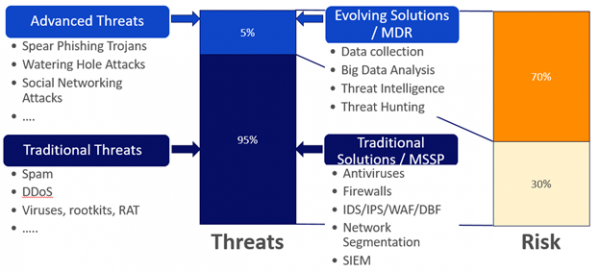 Menaces, moyens de protection, risques.
. Cela inclut des types tels que le spam, les DDoS, les virus, les rootkits et d'autres malwares classiques. La protection contre ces menaces peut être assurée par les mêmes outils classiques de protection.
Lors de la réalisation de tout projet, tandis que les 20% restants du travail prennent 80% du temps. De manière similaire, parmi tout le paysage des menaces, 5% des menaces de nouveau type représenteront 70% du risque pour l'entreprise. Dans une entreprise où des processus de gestion de la sécurité de l'information sont organisés, 30% du risque lié aux menaces connues peut être géré d'une manière ou d'une autre, en évitant (en renonçant complètement aux réseaux sans fil), en acceptant (en mettant en œuvre les moyens de protection nécessaires) ou en transférant (par exemple, sur les épaules de l'intégrateur) ce risque. Se protéger contre, les attaques APT, le phishing,, les opérations de cyberspionnage et nationales, ainsi que contre un grand nombre d'autres attaques, est déjà beaucoup plus difficile. Les conséquences de ces 5% de menaces seront bien plus graves (), que les conséquences du spam ou des virus, contre lesquels protège le logiciel antivirus.
Ces 5% de menaces doivent être rencontrés pratiquement par tous. Récemment, nous avons eu à installer une solution open-source utilisant une application du dépôt PEAR (PHP Extension and Application Repository). La tentative d'installer cette application via pear install a échoué car était inaccessible (il a maintenant un message d'attente), j'ai dû l'installer depuis GitHub. Et il y a peu, il est apparu que PEAR était victime.
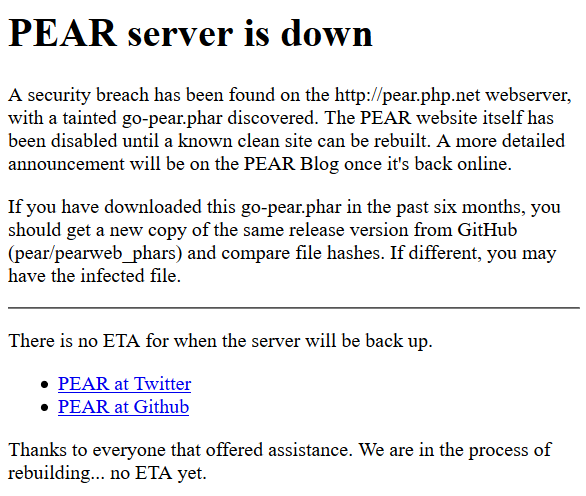
On peut également se souvenir, de l'épidémie de ransomware NePetya via le module de mise à jour du logiciel de comptabilité. Les menaces deviennent de plus en plus sophistiquées, et se pose la question logique : « Comment faire face à ces 5 % de menaces ? »
Définition de la chasse aux menaces
Ainsi, la chasse aux menaces est le processus proactif et itératif de recherche et de détection des menaces avancées, qui ne peuvent être détectées par des moyens de protection traditionnels. Les menaces avancées incluent, par exemple, des attaques telles que APT, les attaques sur des vulnérabilités 0-day, Living off the Land, etc.
On peut également reformuler que TH est un processus de vérification des hypothèses. C'est principalement un processus manuel avec des éléments d'automatisation, au cours duquel l'analyste, s'appuyant sur ses connaissances et sa qualification, filtre de grands volumes d'informations à la recherche de signes de compromission correspondant à une hypothèse initialement définie concernant la présence d'une menace particulière. Sa caractéristique distinctive est la diversité des sources d'information.
Il convient de noter que la chasse aux menaces n'est pas un produit logiciel ou matériel. Ce ne sont pas des alertes que l'on peut voir dans une solution quelconque. Ce n'est pas un processus de recherche d'IOC (identificateurs de compromission). Et ce n'est pas une activité passive qui se déroule sans la participation d'analystes en sécurité informatique. La chasse aux menaces est avant tout un processus.
Composants de la chasse aux menaces
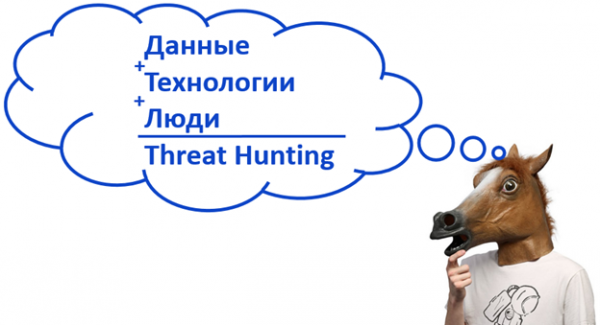
Trois composants principaux de la chasse aux menaces : données, technologies, personnes.
Données (quoi ?), y compris le Big Data. Tous les flux de trafic possibles, les informations sur les APT précédemment menés, l'analyse, les données sur l'activité des utilisateurs, les données réseau, les informations des employés, des informations du dark web et bien d'autres.
Technologies (comment ?) de traitement de ces données – tous les moyens possibles de traiter ces données, y compris l'apprentissage automatique.
Personnes (qui ?) Ceux qui ont une grande expérience dans l'analyse de diverses attaques, une intuition développée et la capacité de détecter une attaque. Ce sont généralement des analystes en sécurité de l'information qui doivent être capables de générer des hypothèses et d'en trouver la validation. Ils représentent le maillon essentiel du processus.
Modèle PARIS
Adam Beitman Le modèle PARIS pour un processus TH idéal. Le nom fait presque référence à un célèbre monument de France. Ce modèle peut être envisagé dans deux directions – de haut en bas et de bas en haut.
Dans le processus de chasse aux menaces, en suivant le modèle de bas en haut, nous allons avoir affaire à de nombreuses preuves d'activités malveillantes. Chaque preuve a un certain degré de confiance – une caractéristique qui reflète le poids de cette preuve. Il existe des témoins « solides » et directs d'activités malveillantes, qui nous permettent de remonter immédiatement au sommet de la pyramide et de créer une alerte factuelle sur une infection connue avec certitude. Et il y a des preuves indirectes, dont la somme peut également nous conduire au sommet de la pyramide. Comme toujours, il y a beaucoup plus de preuves indirectes que directes, donc elles doivent être triées et analysées, nécessitant des recherches supplémentaires et idéalement leur automatisation.
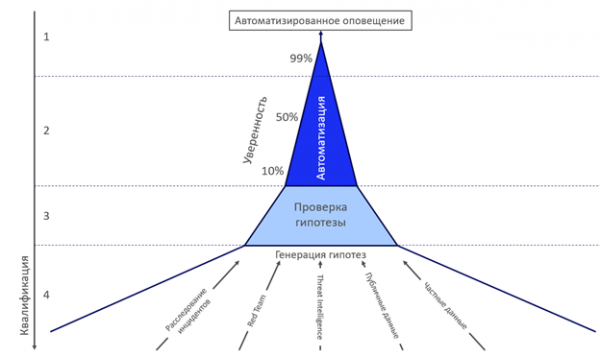 Modèle PARIS.
La partie supérieure du modèle (1 et 2) est basée sur des technologies d'automatisation et des analyses variées, tandis que la partie inférieure (3 et 4) repose sur des personnes possédant des qualifications spécifiques qui gèrent le processus. On peut envisager le modèle de haut en bas, où dans la partie supérieure de couleur bleue, nous avons des alertes provenant d'outils de protection traditionnels (antivirus, EDR, pare-feu, signatures) avec un degré de confiance et de fiabilité élevé, et en dessous des indicateurs (IOC, URL, MD5, etc.) qui ont un degré de confiance plus faible et nécessitent un examen supplémentaire. Et le niveau le plus bas et le plus large (4) – la génération d'hypothèses, la création de nouveaux scénarios de fonctionnement pour les outils de protection traditionnels. Ce niveau n'est pas limité uniquement aux sources d'hypothèses indiquées. Plus le niveau est bas, plus les exigences concernant les qualifications de l'analyste augmentent.
Il est très important que les analystes ne se contentent pas de valider un ensemble fixe d'hypothèses prédéfinies, mais travaillent constamment à générer de nouvelles hypothèses et des moyens de les tester.
Modèle de maturité de l'utilisation de TH
Dans un monde idéal, TH serait un processus continu. Mais, puisque le monde idéal n'existe pas, analysons et les méthodes à travers les personnes, les processus et les technologies utilisées. Considérons le modèle idéal de TH sphérique. Il existe 5 niveaux d'utilisation de cette technologie. Examinons-les à travers l'évolution d'une équipe d'analystes.
Niveaux de maturité
Les gens
Processus
Technologies
Niveau 0
Analystes SOC
24/7
Outils traditionnels :
Traditionnel
Ensemble d'alertes
Surveillance passive
IDS, AV, Sandboxing,
Sans TH
Gestion des alertes
outils d'analyse par signature, données Threat Intelligence.
Niveau 1
Analystes SOC
TH ponctuel
EDR
Expérimental
Connaissances de base en criminalistique
Recherche d'IOC
Couverture partielle des données des appareils réseau
Expérimentations avec TH
Bonne connaissance des réseaux et de l'application
Application partielle
Niveau 2
Engagement temporaire
Sprints
EDR
Périodique
Connaissances intermédiaires en criminalistique
Semaine par mois
Application complète
TH temporaire
Excellente connaissance des réseaux et de l'application
TH régulier
Automatisation complète de l'utilisation des données EDR
Utilisation partielle des fonctionnalités avancées de l'EDR
Niveau 3
Équipe dédiée à TH
24/7
Capacité partielle à vérifier les hypothèses TH
Préventif
Excellentes connaissances en criminalistique et en logiciels malveillants
TH préventif
Utilisation complète des fonctionnalités avancées de l'EDR
Cas particuliers de TH
Excellente connaissance du côté attaquant
Cas particuliers de TH
Couverture complète des données des appareils réseau
Configuration selon les besoins
Niveau 4
Équipe dédiée à TH
24/7
Capacité complète à vérifier les hypothèses TH
Leader
Excellentes connaissances en criminalistique et en logiciels malveillants
TH préventif
Niveau 3, plus :
Utilisation de TH
Excellente connaissance du côté attaquant
Vérification, automatisation et vérification des hypothèses TH
intégration étroite des sources de données ;
Capacité de recherche
développement selon les besoins et utilisation non standard des API.
Niveaux de maturité de TH à travers les personnes, les processus et les technologies
Niveau 0 : traditionnel, sans utilisation de TH. Les analystes ordinaires travaillent avec un ensemble standard d'alertes en mode surveillance passive en utilisant des outils et technologies standards : IDS, AV, sandbox, outils d'analyse par signature.
Niveau 1 : expérimental, utilisant TH. Les mêmes analystes, ayant des connaissances de base en forensic et une bonne compréhension des réseaux et de la partie appliquée, peuvent effectuer une chasse aux menaces ponctuelle en recherchant des indicateurs de compromission. Les outils incluent EDR avec une couverture partielle des données provenant des dispositifs réseau. Les outils sont partiellement appliqués.
Niveau 2 : périodique, TH temporaire. Les mêmes analystes qui ont déjà amélioré leurs connaissances en forensic, réseaux et partie appliquée sont chargés d'effectuer régulièrement (un sprint) des opérations de Threat Hunting, par exemple, une semaine par mois. Les outils incluent une recherche complète des données provenant des dispositifs réseau, l'automatisation de l'analyse des données à partir d'EDR et une utilisation partielle des fonctionnalités avancées d'EDR.
Niveau 3 : préventif, cas fréquents de TH. Nos analystes se sont organisés en une équipe dédiée, devenant experts en forensic et en logiciels malveillants, ainsi qu'en méthodes et tactiques de l'attaquant. Le processus est déjà en cours en mode 24/7. L'équipe est capable de vérifier partiellement des hypothèses de TH, en utilisant pleinement les fonctionnalités avancées d'EDR avec une couverture complète des données provenant des dispositifs réseau. Les analystes sont également capables de configurer les outils selon leurs besoins.
Niveau 4 : leader, utilisation de TH. La même équipe a acquis la capacité de mener des recherches, de générer et d'automatiser le processus de vérification des hypothèses de TH. Maintenant, les outils incluent une intégration étroite des sources de données, le développement de logiciels en fonction des besoins et une utilisation non standard des API.
Techniques de Threat Hunting
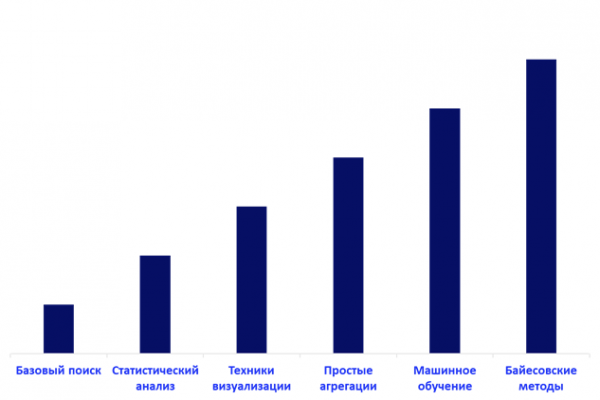 Techniques de base de Threat Hunting
Aux TH, par ordre de maturité de la technologie utilisée, comprennent : recherche de base, analyse statistique, techniques de visualisation, agrégations simples, apprentissage automatique et méthodes bayésiennes.
La méthode la plus simple est la recherche de base, utilisée pour réduire le champ d'étude à l'aide de requêtes spécifiques. L'analyse statistique est appliquée, par exemple, pour construire une activité utilisateur ou réseau typique sous forme de modèle statistique. Les techniques de visualisation sont utilisées pour afficher clairement et simplifier l'analyse des données sous forme de graphiques et de diagrammes, où il est beaucoup plus facile d'identifier des motifs dans l'échantillon. La technique des agrégations simples par champs clés est utilisée pour optimiser la recherche et l'analyse. Plus le processus de TH dans l'organisation atteint un niveau de maturité élevé, plus l'utilisation des algorithmes d'apprentissage automatique devient pertinente. Ils sont également largement utilisés, notamment pour le filtrage des spams, la détection de trafic malveillant et la détection d'activités frauduleuses. Un type d'algorithme d'apprentissage automatique plus avancé est les méthodes bayésiennes, qui permettent de réaliser la classification, la réduction de la dimension des échantillons et la modélisation thématique.
Le modèle diamant et les stratégies de TH
Sergio Kaltagirone, Andrew Pendergast et Christopher Betz, dans leur travail «», ont montré les principales composantes clés de toute activité malveillante et le lien de base entre elles.
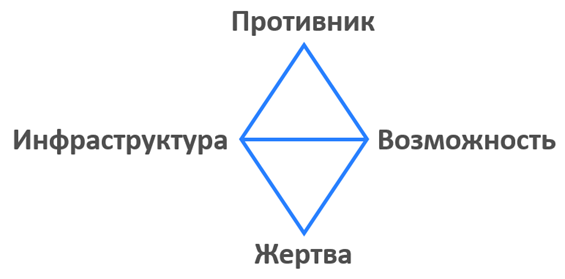 Le modèle diamant pour l'activité malveillante
Conformément à ce modèle, il existe 4 stratégies de Threat Hunting qui reposent sur les composantes clés correspondantes.
1. La stratégie axée sur la victime. Nous supposons que la victime a des adversaires qui fourniront des "opportunités" par le biais d'e-mails. Nous recherchons des données de l'ennemi dans les e-mails. Recherche de liens, de pièces jointes, etc. Nous recherchons des confirmations de cette hypothèse sur une période déterminée (un mois, deux semaines), si nous ne trouvons pas, alors l'hypothèse est fausse.
2. La stratégie axée sur l'infrastructure. Il existe plusieurs méthodes d'utilisation de cette stratégie. Selon l'accès et la visibilité, certaines d'entre elles sont plus faciles que d'autres. Par exemple, nous surveillons les serveurs de noms de domaine connus pour héberger des domaines malveillants. Ou nous effectuons un suivi de toutes les nouvelles inscriptions de noms de domaine pour détecter des motifs connus utilisés par l'adversaire.
3. Stratégie axée sur les capacités. En plus de la stratégie axée sur les victimes, utilisée par la plupart des défenseurs réseau, il existe une stratégie axée sur les capacités. C'est la deuxième plus populaire et elle se concentre sur la détection des opportunités de l'adversaire, à savoir les « malwares » et la possibilité pour l'adversaire d'utiliser des outils légitimes tels que psexec, powershell, certutil et d'autres.
4. Stratégie axée sur l'adversaire. L'approche axée sur l'adversaire se concentre sur l'adversaire lui-même. Elle inclut l'utilisation d'informations ouvertes provenant de sources publiques (OSINT), la collecte de données sur l'adversaire, ses techniques et méthodes (TTP), l'analyse des incidents précédents, des données de Threat Intelligence, etc.
Sources d'information et hypothèses dans TH
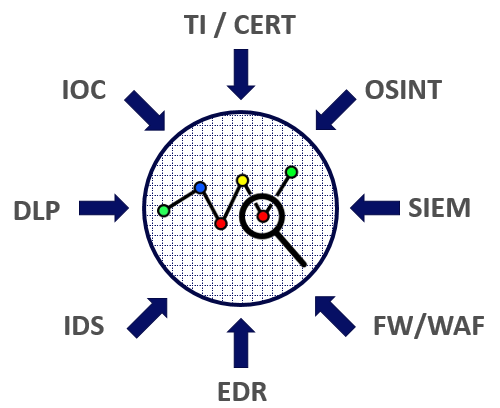 Certaines sources d'information pour la Threat Hunting
Il peut y avoir de très nombreuses sources d'information. Un analyste idéal doit être capable d'extraire des informations de tout ce qui l'entoure. Les sources typiques dans pratiquement toute infrastructure seront les données provenant des outils de protection : DLP, SIEM, IDS/IP, WAF/FW, EDR. Des sources d'information typiques comprendront également divers indicateurs de compromission, des services de Threat Intelligence, des données CERT et OSINT. De plus, il est possible d'utiliser des informations provenant du dark web (par exemple, une commande soudaine pour pirater la boîte mail d'un responsable d'organisation, ou une activité suspecte d'un candidat au poste d'ingénieur réseau), des informations obtenues par les RH (retours sur un candidat de son ancien lieu de travail), des informations du service de sécurité (par exemple, les résultats d'une vérification d'un interlocuteur).
Mais avant d'utiliser toutes les sources disponibles, il est nécessaire d'avoir au moins une hypothèse.
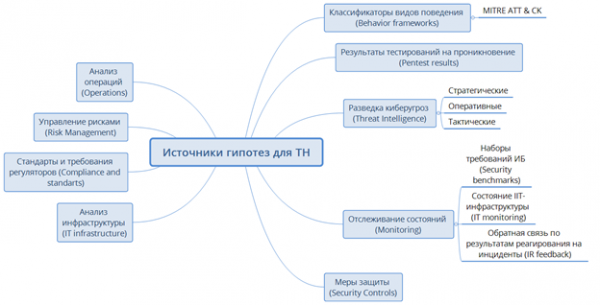
Pour tester des hypothèses, il est d'abord nécessaire de les formuler. Et pour formuler de nombreuses hypothèses de qualité, il est essentiel d'appliquer une approche systématique. Le processus de génération d'hypothèses est décrit plus en détail dans, il est très pratique de prendre ce schéma comme base pour le processus de formulation d'hypothèses.
La principale source d'hypothèses sera la matrice ATT&CK (Adversarial Tactics, Techniques and Common Knowledge). Elle constitue en fait une base de connaissances et un modèle pour évaluer le comportement des cybercriminels qui mènent leurs activités lors des dernières étapes d'une attaque, généralement décrite par le concept de Kill Chain. Cela signifie aux étapes qui suivent l'intrusion d'un agresseur dans le réseau interne d'une entreprise ou sur un appareil mobile. Au départ, cette base de connaissances comprenait la description de 121 tactiques et techniques utilisées lors d'attaques, chacune étant détaillée au format Wiki. Une analyse variée de la Threat Intelligence constitue une bonne source pour générer des hypothèses. Il convient de souligner tout particulièrement les résultats de l'analyse de l'infrastructure et des tests d'intrusion – ce sont les données les plus précieuses qui peuvent nous fournir des hypothèses solides, car elles reposent sur une infrastructure concrète avec ses spécificités.
Processus de vérification des hypothèses
Sergueï Soldatov a présenté avec une description détaillée du processus, il illustre le processus de vérification des hypothèses TH dans un système particulier. Je vais indiquer les principales étapes avec une brève description.
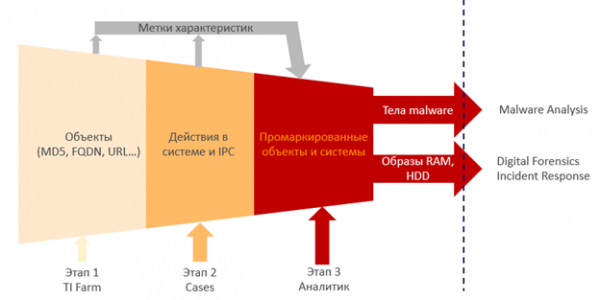
Étape 1 : TI Farm
À ce stade, il est nécessaire d'identifier les objets (en les analysant avec toutes les données sur les menaces) en leur assignant des étiquettes de caractéristiques. Cela peut être un fichier, une URL, un MD5, un processus, un utilitaire, un événement. En les passant par des systèmes de Threat Intelligence, il est nécessaire de leur attribuer des étiquettes. Cela signifie que ce site a été observé dans le CNC à une certaine année, ce MD5 était lié à un certain malware, ce MD5 a été téléchargé depuis un site qui distribuait des malwares.
Étape 2 : Cas
À la deuxième étape, nous examinons l'interaction entre ces objets et identifions les relations entre tous ces objets. Nous obtenons des systèmes étiquetés qui effectuent quelque chose de malveillant.
Étape 3 : Analyste
À la troisième étape, l'affaire est transmise à un analyste expérimenté, ayant une vaste expérience en analyse, qui rendra le verdict. Il décompose au byte près ce que fait ce code, d'où cela provient, comment et pourquoi. Ce corps était malveillant, cet ordinateur était contaminé. Il révèle les relations entre les objets, vérifie les résultats du passage en sandbox.
Les résultats du travail de l'analyste sont transmis par la suite. La criminalistique numérique examine les images, l'analyse des malwares étudie les « corps » trouvés, et l'équipe de réponse aux incidents peut se rendre sur place pour examiner quelque chose déjà là. Le résultat de ce travail sera une hypothèse confirmée, une attaque identifiée et des moyens d'y faire face.
Résultats
La chasse aux menaces est une technologie assez jeune, capable de faire face efficacement aux menaces personnalisées, nouvelles et non standards, qui a de grandes perspectives compte tenu de la croissance de telles menaces et de la complexité des infrastructures d'entreprise. Elle nécessite trois éléments : des données, des outils et des analystes. L'avantage de la chasse aux menaces ne se limite pas à la prévention de la mise en œuvre des menaces. N'oublions pas qu'au cours de la recherche, nous plongeons dans notre infrastructure et ses points faibles à travers les yeux d'un analyste en sécurité et pouvons renforcer ces points.
Les premières étapes que, selon nous, il faut entreprendre pour initier le processus de chasse aux menaces dans votre organisation.
- S'assurer de la protection des points finaux et de l'infrastructure réseau. Veiller à la visibilité (NetFlow) et au contrôle (pare-feu, IDS, IPS, DLP) de tous les processus dans votre réseau. Connaître votre réseau depuis le routeur de bord jusqu'à l'hôte le plus distant.
- Étudier.
- Effectuer régulièrement des tests d'intrusion sur au moins les ressources externes clés, analyser les résultats, identifier les principales cibles d'attaque et corriger leurs vulnérabilités.
- Mettre en place un système d'intelligence sur les menaces à code source ouvert (par exemple, MISP, Yeti) et effectuer l'analyse des journaux en conjointe avec celui-ci.
- Mettre en place une plateforme de réponse aux incidents (IRP) : R-Vision IRP, The Hive, une sandbox pour analyser les fichiers suspects (FortiSandbox, Cuckoo).
- Automatiser les processus routiniers. L'analyse des journaux, la création d'incidents, l'information du personnel constituent un vaste domaine pour l'automatisation.
- Apprendre à interagir efficacement avec les ingénieurs, les développeurs et le support technique pour collaborer sur les incidents.
- Documenter tout le processus, les points clés, les résultats obtenus, afin de pouvoir y revenir ou de partager ces informations avec des collègues ;
- Se rappeler de l'aspect social : soyez au courant de ce qui se passe avec vos employés, qui vous recrutez et à qui vous donnez accès aux ressources d'information de l'organisation.
- Rester informé des tendances en matière de nouvelles menaces et de méthodes de protection, améliorer son niveau de compétences techniques (y compris dans le travail des services IT et des sous-systèmes), assister à des conférences et échanger avec des collègues.
Prêt à discuter de l'organisation du processus TH dans les commentaires.
Ou venez travailler avec nous !
Sources et matériaux pour l'étude
Source : habr.com
