

La boîte à outils du testeur de pénétration débutant : voici un résumé des principaux outils qui seront utiles lors d'un test de pénétration sur un réseau interne. Ces outils sont déjà largement utilisés par un grand nombre de professionnels, il est donc bénéfique de connaître leurs capacités et de les maîtriser.
Contenu :
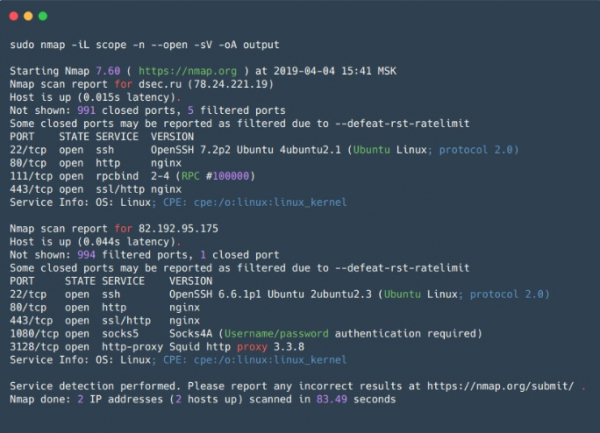
Nmap
– un utilitaire open source pour le scan des réseaux, est l'un des outils les plus populaires parmi les spécialistes de la sécurité et les administrateurs systèmes. Il est principalement utilisé pour le scan de ports, mais il possède de nombreuses fonctions utiles, ce qui en fait, en réalité, un super-combineur. pour l'exploration de réseaux. En plus de vérifier les ports ouverts/fermés, Nmap peut identifier le service écoutant sur un port ouvert et sa version, et parfois aider à déterminer le système d'exploitation. Nmap prend en charge des scripts pour le scan (NSE — Nmap Scripting Engine). Grâce aux scripts, il est possible de vérifier des vulnérabilités pour différents services (s'il existe bien un script pour ceux-ci, sinon il est toujours possible d'en écrire un soi-même) ou de brute-forcer les mots de passe de divers services.
Ainsi, Nmap permet de dresser une carte détaillée du réseau, d'obtenir un maximum d'informations sur les services actifs sur les hôtes du réseau, ainsi que de vérifier préventivement certaines vulnérabilités. Nmap dispose également de réglages flexibles de scan, permettant de configurer la vitesse de scan, le nombre de threads, le nombre de groupes à scanner, etc.
Il est pratique pour scanner de petits réseaux et indispensable pour le scan ciblé d'hôtes spécifiques.
Il fonctionne rapidement avec un petit nombre d'hôtes ;
Avantages :
- Flexibilité des réglages — il est possible de combiner les options de manière à obtenir les données les plus informatives dans un temps acceptable ;
- Scan parallèle — la liste des hôtes cibles est divisée en groupes, chaque groupe étant ensuite scanné successivement, avec un scan parallèle à l'intérieur de chaque groupe. Toutefois, la division en groupes représente également un petit inconvénient (voir ci-dessous) ;
- Ensembles de scripts prédéfinis pour différentes tâches — il n'est pas nécessaire de passer beaucoup de temps à trouver des scripts spécifiques, il suffit de spécifier des groupes de scripts ;
- Sortie des résultats — 5 formats différents, y compris XML, qui peut être importé dans d'autres outils ;
- Exportation des résultats dans 5 formats différents, y compris XML, qui peut être importé dans d'autres outils;
Inconvénients :
- Le scan du groupe d'hôtes - les informations sur un hôte sont indisponibles jusqu'à ce que le scan de tout le groupe soit terminé. Cela peut être résolu en définissant dans les options la taille maximale du groupe et la durée d'attente maximale pour une réponse à la demande avant d'arrêter les tentatives ou de faire une autre demande;
- Lors du scan, Nmap envoie des paquets SYN au port cible et attend tout paquet de réponse ou un délai d'attente en cas d'absence de réponse. Cela affecte négativement les performances du scanner en général, par rapport aux scanners asynchrones (comme zmap ou masscan);
- Lors du scan de grands réseaux en utilisant des drapeaux pour accélérer le scan (—min-rate, —min-parallelism), cela peut donner des résultats faux-négatifs, en omettant les ports ouverts sur l'hôte. Il est également conseillé d'utiliser ces options avec prudence, car un taux de paquets élevé peut entraîner un DoS involontaire.
Zmap
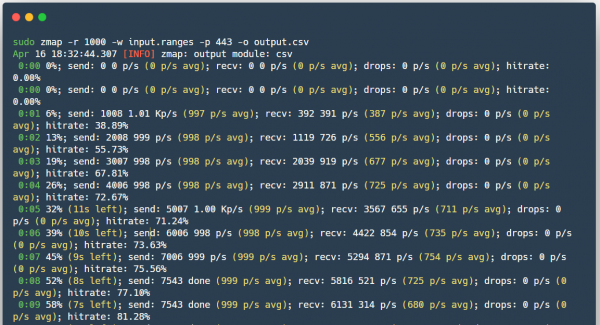
(ne pas confondre avec ZenMap) - est également un scanner open source, créé comme une alternative plus rapide à Nmap.
Contrairement à Nmap, Zmap, lors de l'envoi de paquets SYN, n'attend pas le retour d'une réponse, mais continue à scanner tout en attendant les réponses de tous les hôtes. Ainsi, il ne maintient en fait pas l'état de la connexion. Lorsque la réponse au paquet SYN arrive, Zmap déduit, à partir du contenu du paquet, quel port était ouvert et sur quel hôte. De plus, Zmap n'envoie qu'un seul paquet SYN au port scanné. Il est également possible d'utiliser PF_RING pour un scan rapide de grands réseaux, si vous disposez d'un interface 10 Gigabit et d'une carte réseau compatible.
Avantages :
- Vitesse de scan;
- Zmap génère des trames Ethernet en contournant la pile TCP/IP système;
- Possibilité d'utiliser PF_RING;
- ZMap randomise les cibles pour une répartition uniforme de la charge du côté scanné;
- Possibilité d'intégration avec ZGrab (outil pour collecter des informations sur les services au niveau applicatif L7).
Inconvénients :
- Peut causer des pannes de l'équipement réseau, par exemple, mettre hors d'état de fonctionner des routeurs intermédiaires, malgré la charge répartie, car tous les paquets passeront par un seul routeur.
Masscan
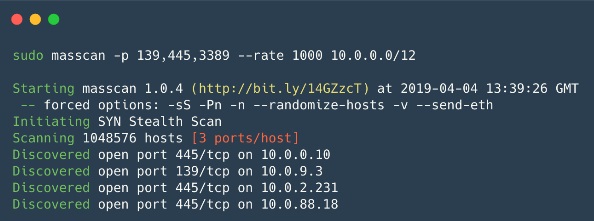
— c'est surprenant, mais c'est aussi un scanner open source qui a été conçu dans un seul but : scanner Internet encore plus rapidement (en moins de 6 minutes à une vitesse d'environ 10 millions de paquets/s). En essence, il fonctionne presque comme Zmap, mais encore plus vite.
Avantages :
- La syntaxe est similaire à Nmap, et le programme prend également en charge certaines options compatibles avec Nmap ;
- La vitesse de fonctionnement — l'un des scanners asynchrones les plus rapides.
- Mécanisme de scan flexible — reprise d'un scan interrompu, répartition de la charge sur plusieurs appareils (comme avec Zmap).
Inconvénients :
- Tout comme avec Zmap, la charge sur le réseau lui-même est extrêmement élevée, ce qui peut entraîner un DoS ;
- Par défaut, il n'est pas possible de scanner au niveau applicatif L7 ;
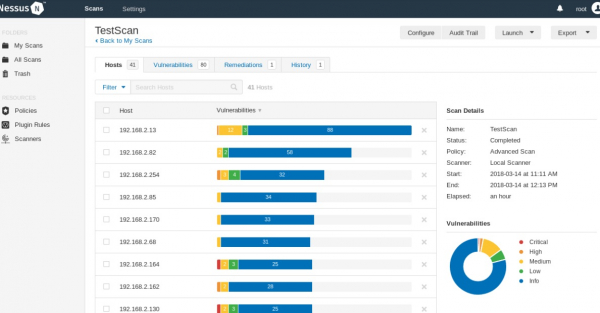
Nessus
— un scanner pour automatiser la vérification et la détection de vulnérabilités connues dans le système. Le code source est fermé, il existe une version gratuite de Nessus Home, qui permet de scanner jusqu'à 16 adresses IP avec la même vitesse et le même niveau d'analyse détaillée que dans la version payante.
Capable de déterminer les versions vulnérables des services ou serveurs, de détecter les erreurs de configuration système, d’effectuer un bruteforce de mots de passe. Peut être utilisé pour vérifier la validité des paramètres des services (email, mises à jour, etc.), ainsi que lors de la préparation à un audit PCI DSS. De plus, dans Nessus, il est possible de transmettre des identifiants pour l'hôte (SSH ou identifiant de domaine dans Active Directory) et le scanner aura accès à l'hôte et effectuera des vérifications directement dessus, cette option s'appelle le scan par identifiants. Pratique pour les entreprises réalisant des audits de leurs propres réseaux.
Avantages :
- Des scénarios distincts pour chaque vulnérabilité, dont la base est constamment mise à jour ;
- Sortie des résultats — texte brut, XML, HTML et LaTeX ;
- L'API de Nessus — permet d'automatiser les processus de scan et d'obtention de résultats ;
- Scan par identifiants, il est possible d'utiliser des identifiants Windows ou Linux pour vérifier les mises à jour ou d'autres vulnérabilités ;
- Possibilité d'écrire ses propres modules de sécurité intégrés — le scanner dispose d'un langage de script propre, le NASL (Nessus Attack Scripting Language) ;
- Il est possible de programmer des scans réguliers du réseau local — cela permet au Service de Sécurité de l'Information de rester au courant de tous les changements dans la configuration de sécurité, de l'apparition de nouveaux hôtes et de l'utilisation de mots de passe par dictionnaire ou de mots de passe par défaut.
Inconvénients :
- Des interruptions de service peuvent se produire sur les systèmes analysés - il faut travailler prudemment avec l'option de vérification des sécurités désactivée;
- La version autorisant une utilisation commerciale n'est pas gratuite.
Net-Creds
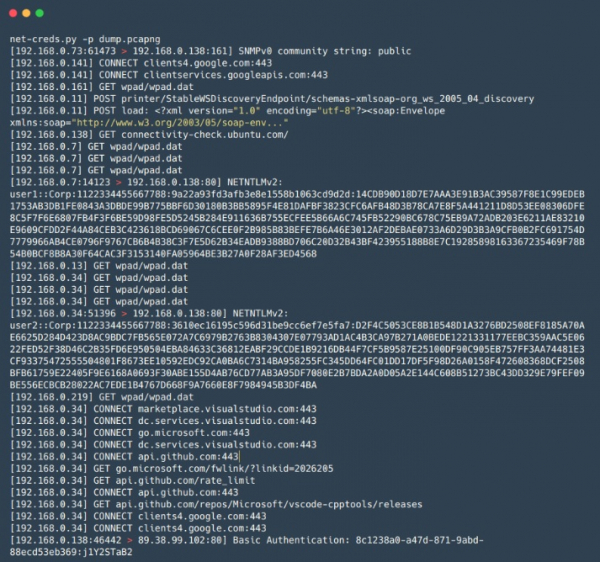
— un outil en Python pour collecter des mots de passe et des hashes, ainsi que d'autres informations, comme les URL visitées, les fichiers téléchargés et d'autres informations du trafic, à la fois en temps réel lors d'une attaque MiTM et à partir de fichiers PCAP préenregistrés. Il convient pour une analyse rapide et superficielle de grands volumes de trafic, par exemple lors d'attaques MiTM, lorsque le temps est limité et que l'analyse manuelle avec Wireshark prend beaucoup de temps.
Avantages :
- L'identification des services est basée sur l'analyse des paquets plutôt que sur la détermination du service par le numéro de port utilisé;
- Facile à utiliser;
- Large éventail de données extraites - y compris identifiants et mots de passe pour FTP, POP, IMAP, SMTP, protocoles NTLMv1/v2, ainsi que des informations provenant des requêtes HTTP, comme des formulaires de connexion et une authentification de base;
network-miner
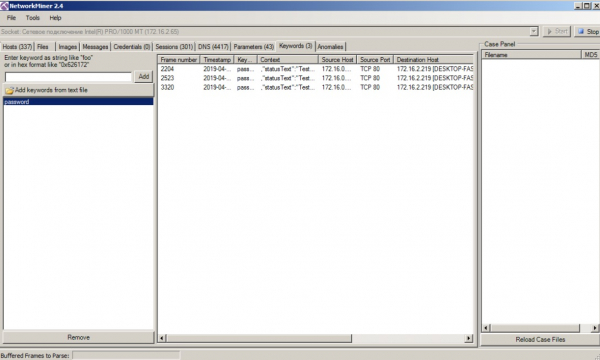
— analogue de Net-Creds en termes de fonctionnement, mais avec plus de fonctionnalités, par exemple la possibilité d'extraire des fichiers transmis par les protocoles SMB. Comme Net-Creds, il est pratique lorsqu'il faut analyser rapidement un grand volume de trafic. Dispose également d'une interface graphique conviviale.
Avantages :
- Interface graphique;
- Visualisation et classification des données par groupes - simplifie l'analyse du trafic et la rend rapide.
Inconvénients :
- La version d'essai a certaines fonctionnalités limitées.
mitm6
— un outil pour mener des attaques sur IPv6 (attaque SLAAC). IPv6 est prioritaire dans les systèmes d'exploitation Windows (en général, et dans les autres systèmes d'exploitation aussi), et par défaut, l'interface IPv6 est activée, ce qui permet à un attaquant de définir son propre serveur DNS sur la machine victime en utilisant des paquets Router Advertisement, après quoi l'attaquant peut remplacer le DNS de la victime. Idéal pour réaliser une attaque de relais avec l'outil ntlmrelayx, permettant d'attaquer avec succès les réseaux Windows.
Avantages :
- Fonctionne parfaitement dans de nombreux réseaux en raison des configurations standard des hôtes Windows et des réseaux;
Responder
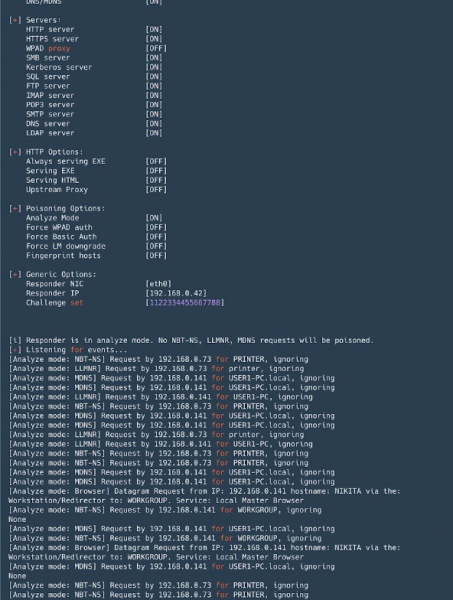
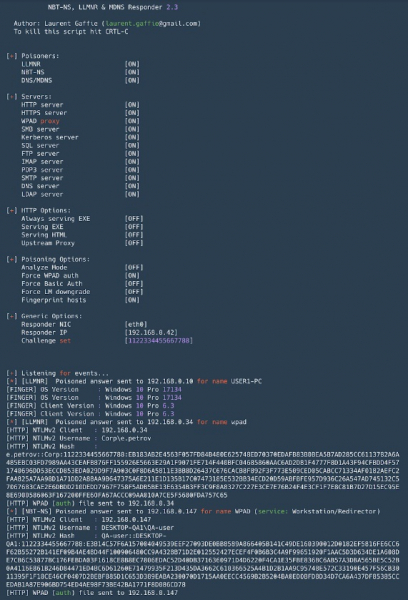
— un outil pour le spoofing des protocoles de résolution de noms de diffusion (LLMNR, NetBIOS, MDNS). Outil indispensable dans les réseaux Active Directory. En plus du spoofing, il peut intercepter l'authentification NTLM, et est livré avec un ensemble d'outils pour la collecte d'informations et la mise en œuvre d'attaques NTLM-Relay.
Avantages :
- Par défaut, il lève plusieurs serveurs avec le support de l'authentification NTLM : SMB, MSSQL, HTTP, HTTPS, LDAP, FTP, POP3, IMAP, SMTP ;
- Permet de falsifier DNS en cas d'attaques MITM (spouffing ARP, etc.) ;
- Identification des hôtes ayant effectué une requête de diffusion ;
- Mode d'analyse — pour l'observation passive des requêtes ;
- Le format des hachages interceptés lors de l'authentification NTLM est compatible avec John the Ripper et Hashcat.
Inconvénients :
- Lors du lancement sous Windows, le binding du port 445 (SMB) est associé à certaines complexités (nécessite l'arrêt des services correspondants et un redémarrage) ;
Evil_Foca
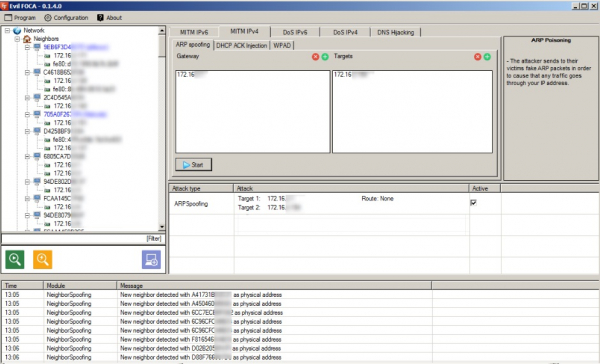
— un outil pour vérifier diverses attaques réseau dans les réseaux IPv4 et IPv6. Il scanne le réseau local, identifiant les appareils, les routeurs et leurs interfaces réseau, après quoi diverses attaques peuvent être menées sur les participants du réseau.
Avantages :
- Utile pour la réalisation d'attaques MITM (spouffing ARP, injections DHCP ACK, attaque SLAAC, spouffing DHCP) ;
- Des attaques DoS peuvent être menées — avec spouffing ARP pour les réseaux IPv4, avec DoS SLAAC dans les réseaux IPv6 ;
- Il est possible d'effectuer un détournement DNS ;
- Simple à utiliser, interface graphique conviviale.
Inconvénients :
- Fonctionne uniquement sous Windows.
Bettercap
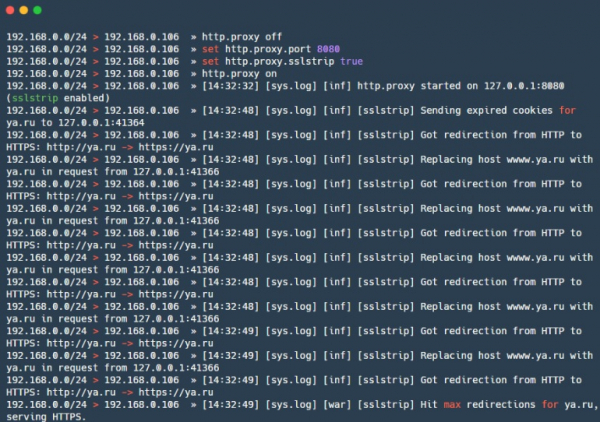
— un puissant cadre pour l'analyse et l'attaque de réseaux, incluant également des attaques sur des réseaux sans fil, BLE (Bluetooth Low Energy) et même des attaques MouseJack sur des appareils HID sans fil. Il contient également des fonctionnalités pour collecter des informations à partir du trafic (similaire à net-creds). En gros, c'est un couteau suisse (tout-en-un). Il a récemment aussi intégré .
Avantages :
- Un sniffer de données d'identification — capable de capturer les URL visitées et les hôtes HTTPS, l'authentification HTTP, les identifiants à travers de nombreux protocoles différents ;
- De nombreuses attaques MITM intégrées ;
- Proxy HTTP(S) transparent modulaire — permettant de gérer le trafic en fonction des besoins ;
- Serveur HTTP intégré ;
- Support des caplets — fichiers permettant de décrire en langage script des attaques complexes et automatisées.
Inconvénients :
- Certains modules — par exemple, ble.enum — ne sont partiellement pas supportés sous macOS et Windows, quelques-uns sont conçus uniquement pour Linux — packet.proxy.
gateway_finder
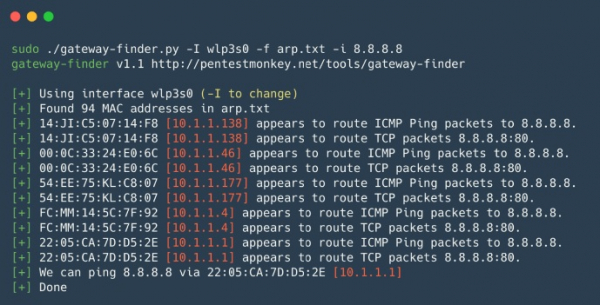
— un script Python qui aide à identifier les gateways possibles dans un réseau. Pratique pour vérifier la segmentation ou trouver des hôtes pouvant router vers le sous-réseau nécessaire ou Internet. Adapté pour des pentests internes, lorsque vous devez rapidement vérifier la présence de routes non autorisées ou de routes vers d'autres réseaux locaux internes.
Avantages :
- Facile à utiliser et à personnaliser.
mitmproxy
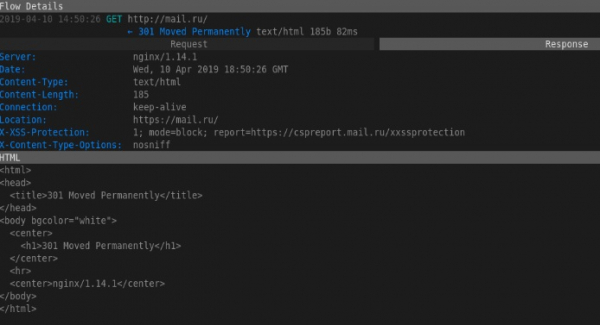
— un outil open source pour l'analyse du trafic protégé par SSL/TLS. mitmproxy est pratique pour intercepter et modifier le trafic sécurisé, bien sûr, avec quelques réserves ; cet outil n'effectue pas d'attaques pour déchiffrer SSL/TLS. Il est utilisé lorsque vous devez intercepter et enregistrer les modifications dans le trafic protégé par SSL/TLS. Il se compose de Mitmproxy — pour le proxy du trafic, mitmdump — similaire à tcpdump, mais pour le trafic HTTP(S), et mitmweb — une interface web pour Mitmproxy.
Avantages :
- Il fonctionne avec divers protocoles et prend également en charge la modification de différents formats, allant de HTML à Protobuf ;
- API pour Python — permet d'écrire des scripts pour des tâches non standard ;
- Peut fonctionner en mode proxy transparent avec interception du trafic.
Inconvénients :
- Le format de dump n'est compatible avec rien — il est difficile d'utiliser grep, il est nécessaire d'écrire des scripts ;
SIET
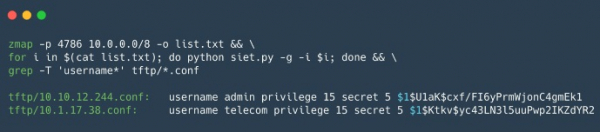
— un outil pour exploiter les capacités du protocole Cisco Smart Install. Il est possible d'obtenir et de modifier la configuration, ainsi que de prendre le contrôle d'un appareil Cisco. Si vous avez pu obtenir la configuration d'un appareil Cisco, vous pouvez la vérifier avec , cet outil est utile pour l'analyse de la sécurité des configurations des appareils Cisco.
Avantages :
L'utilisation du protocole Cisco Smart Install permet :
- De changer l'adresse du serveur tftp sur l'appareil client en envoyant un paquet TCP corrompu ;
- De copier le fichier de configuration de l'appareil ;
- De remplacer la configuration de l'appareil, par exemple, en ajoutant un nouvel utilisateur ;
- De mettre à jour l'image iOS sur l'appareil ;
- D'exécuter un ensemble arbitraire de commandes sur l'appareil. C'est une nouvelle fonction qui ne fonctionne que dans les versions 3.6.0E et 15.2 (2) E d'iOS ;
Inconvénients :
- Fonctionne avec un nombre limité d'appareils Cisco, un IP "blanc" est également nécessaire pour recevoir une réponse de l'appareil, ou il faut être sur le même réseau que l'appareil ;
yersinia
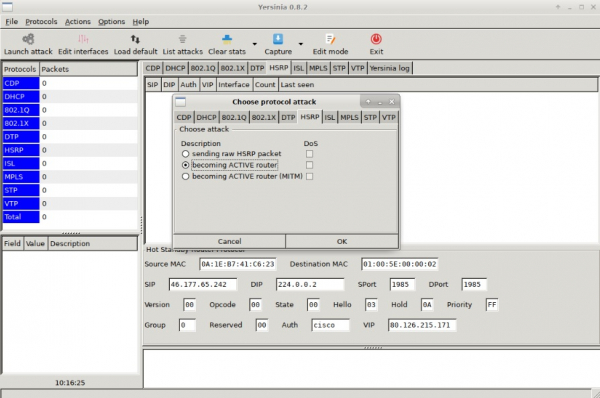
— un framework pour des attaques L2, créé pour exploiter les failles de sécurité dans divers protocoles réseau L2.
Avantages :
- Permet de réaliser des attaques contre les protocoles STP, CDP, DTP, DHCP, HSRP, VTP et d'autres.
Inconvénients :
- Interface pas la plus conviviale.
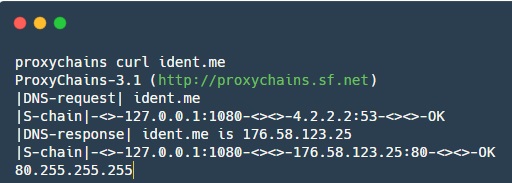
proxychains
— un outil qui permet de rediriger le trafic des applications via un proxy SOCKS spécifié.
Avantages :
- Aide à rediriger le trafic de certaines applications qui, par défaut, ne peuvent pas fonctionner avec un proxy ;
Dans cet article, nous avons brièvement examiné les avantages et les inconvénients des principaux outils pour le pentesting des réseaux internes. Restez à l'écoute, nous prévoyons de publier d'autres sélections : Web, bases de données, applications mobiles — nous en parlerons également.
Partagez vos utilitaires préférés dans les commentaires !
Source : habr.com
