

Aujourd'hui, la question de la sécurité de l'information (ci-après dénommée SI) pour les entreprises est l'une des plus pertinentes au monde. Cela n'est pas surprenant, car dans de nombreux pays, les exigences à l'égard des organisations qui stockent et traitent des données personnelles deviennent de plus en plus strictes. Actuellement, la législation russe exige la conservation d'une part significative des flux documentaires sous forme papier. Cependant, il y a une tendance marquée vers la numérisation : de nombreuses entreprises stockent déjà une grande quantité d'informations confidentielles à la fois au format numérique et sous forme de documents papier.
D'après les résultats du centre d'analyse Anti-Malware, 86 % des répondants ont indiqué qu'au cours de l'année, ils avaient dû résoudre des incidents suite à des cyberattaques ou en raison de violations par les utilisateurs des règlements établis. Dans ce contexte, l'attention prioritaire portée à la sécurité de l'information dans les affaires est devenue une nécessité.
Actuellement, la sécurité de l'information au sein des entreprises ne se limite pas à un ensemble de moyens techniques tels que les antivirus ou les pare-feu ; il s'agit d'une approche globale de la gestion des actifs de l'entreprise dans son ensemble et de l'information en particulier. Les entreprises adoptent des solutions variées à ces problèmes. Aujourd'hui, nous souhaitons parler de la mise en œuvre de la norme internationale ISO 27001 comme solution à un tel problème. Pour les entreprises sur le marché russe, la possession d'un tel certificat facilite l'interaction avec les clients et partenaires étrangers, qui ont des exigences élevées en la matière. L'ISO 27001 est largement appliquée en Occident et couvre les exigences en matière de SI, qui doivent être prises en compte par les solutions techniques mises en œuvre, tout en favorisant l'établissement de processus commerciaux. Ainsi, cette norme peut devenir votre avantage concurrentiel et un point de contact avec des entreprises étrangères.
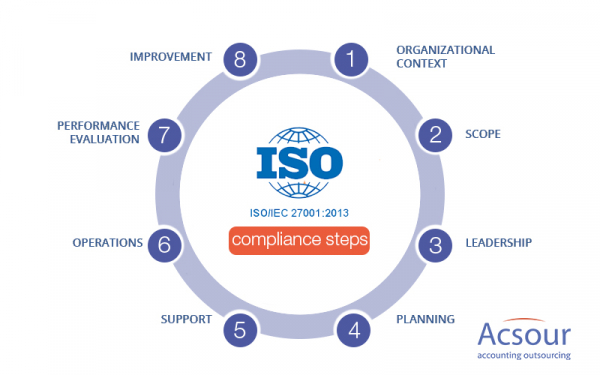
Cette certification du Système de gestion de la sécurité de l'information (ci-après – SGSI) regroupe les meilleures pratiques de conception de SGSI et, ce qui est important, prévoit la possibilité de choisir des outils de gestion pour assurer le fonctionnement du système, ainsi que des exigences concernant la sécurité technologique et même le processus de gestion du personnel dans l'entreprise. En effet, il est essentiel de comprendre que les pannes techniques ne sont qu'une partie du problème. Dans les questions de sécurité de l'information, le facteur humain joue un rôle énorme, dont l'élimination ou la minimisation est bien plus complexe.
Si votre entreprise envisage de passer la certification selon la norme ISO 27001, vous avez peut-être déjà essayé de trouver un moyen facile de le faire. Nous allons devoir vous décevoir : il n'y a pas de chemins faciles ici. Cependant, il existe des étapes spécifiques qui aideront à préparer l'organisation aux exigences internationales en matière de sécurité de l'information :
1. Obtenez le soutien de la direction
Vous pouvez considérer cela comme évident, mais en pratique, ce point est souvent négligé. De plus, c'est l'une des principales raisons pour lesquelles les projets de mise en œuvre de l'ISO 27001 échouent souvent. Sans compréhension de l'importance du projet de mise en œuvre de la norme, la direction ne fournira ni suffisamment de ressources humaines, ni un budget adéquat pour la certification.
2. Élaborer un plan de préparation à la certification
La préparation à la certification selon l'ISO 27001 est une tâche complexe qui nécessite différents types de travaux, implique de nombreuses personnes et peut durer de nombreux mois (voire des années). Il est donc très important d'élaborer un plan de projet détaillé : répartir les ressources, le temps et l'implication des personnes sur des tâches strictement définies et veiller à respecter les délais – sinon, vous risquez de ne jamais finir le travail.
3. Définir le périmètre de la certification
Si vous avez une grande organisation avec une activité diversifiée, il est probablement judicieux de certifier selon l'ISO 27001 uniquement une partie des activités de l'entreprise, ce qui réduira considérablement les risques de votre projet, ainsi que ses délais et coûts.
4. Élaborer une politique de sécurité de l'information
L'un des documents les plus importants est la Politique de sécurité de l'information de l'entreprise. Elle doit refléter les objectifs de votre entreprise en matière de sécurité de l'information et les principes fondamentaux de gestion des SI, qui doivent être respectés par tous les employés. L'objectif de ce document est de définir ce que la direction de l'entreprise souhaite atteindre dans le domaine des SI, ainsi que la manière dont cela sera réalisé et contrôlé.
5. Définir la méthodologie d'évaluation des risques
L'une des tâches les plus difficiles consiste à définir les règles d'évaluation et de gestion des risques. Il est essentiel de comprendre quels risques l'entreprise considère comme acceptables, et lesquels nécessitent des actions immédiates pour les atténuer. Sans ces règles, le SGSI ne pourra pas fonctionner.
Il convient également de garder à l'esprit l'adéquation des mesures adoptées pour réduire les risques. Néanmoins, il ne faut pas trop s'engager dans le processus d'optimisation, car cela peut entraîner d'importants frais temporaires ou financiers, ou peut tout simplement être irréalisable. Nous vous recommandons de suivre le principe de "minima suffisant" lors de l'élaboration des mesures pour réduire les risques.
6. Gérez les risques selon la méthodologie approuvée
L'étape suivante consiste à appliquer systématiquement la méthodologie de gestion des risques, c'est-à-dire à évaluer et à traiter les risques. Ce processus doit être effectué régulièrement avec beaucoup de rigueur. En maintenant le registre des risques SI à jour, vous pourrez efficacement allouer les ressources de l'entreprise et prévenir des incidents graves.
7. Planifiez le traitement des risques
Les risques qui dépassent le niveau acceptable pour votre entreprise doivent absolument être inclus dans le plan de traitement des risques. Ce dernier doit consigner les actions visant à réduire les risques ainsi que les personnes responsables et les délais.
8. Complétez le Règlement d'applicabilité
C'est un document clé qui sera examiné par les experts de l'organisme de certification lors de l'audit. Il doit décrire les mécanismes de contrôle en matière de sécurité de l'information applicables aux activités de votre entreprise.
9. Définissez comment l'efficacité des mesures de contrôle des SI sera mesurée
Toute action doit avoir un résultat, menant à l'accomplissement des objectifs fixés. Il est donc important de définir clairement selon quels critères la réalisation des objectifs sera mesurée, tant pour l'ensemble du système de gestion de la sécurité de l'information que pour chaque mécanisme de contrôle choisi dans l'Annexe sur l'applicabilité.
10. Mettez en œuvre des mesures de contrôle de la sécurité de l'information
Et ce n'est qu'après avoir mis en œuvre toutes les étapes précédentes que vous devez commencer à appliquer les mesures de contrôle de la sécurité de l'information de l'Annexe sur l'applicabilité. La plus grande difficulté ici sera sans aucun doute d'instaurer une toute nouvelle façon d'agir dans de nombreux processus de votre organisation. Les gens ont généralement tendance à résister aux nouvelles politiques et procédures, c'est pourquoi vous devez porter une attention particulière au point suivant.
11. Mettez en œuvre des programmes de formation pour les employés
Tous les points décrits ci-dessus seront sans signification si vos employés ne comprennent pas l'importance du projet et n'agissent pas conformément aux politiques de sécurité de l'information. Si vous souhaitez que votre personnel respecte toutes les nouvelles règles, vous devez d'abord expliquer aux gens pourquoi elles sont nécessaires, puis offrir une formation sur le système de gestion de la sécurité de l'information, en couvrant toutes les politiques importantes que les employés doivent prendre en compte dans leur travail quotidien. Le manque de formation du personnel est une cause fréquente d'échec du projet ISO 27001.
12. Maintenez les processus de gestion de la sécurité de l'information
À ce stade, la norme ISO 27001 devient une routine quotidienne dans votre organisation. Pour confirmer la mise en œuvre des mesures de contrôle de la sécurité de l'information conformément à la norme, les auditeurs devront fournir des enregistrements - des preuves du fonctionnement réel des mécanismes de contrôle. Mais avant tout, ces enregistrements doivent vous aider à suivre si vos employés (et fournisseurs) accomplissent leurs tâches conformément aux règles établies.
13. Surveillez la gestion de la sécurité de l'information
Que se passe-t-il avec votre système de gestion de la sécurité de l'information ? Combien d'incidents avez-vous, de quel type sont-ils ? Toutes les procédures sont-elles correctement suivies ? Avec ces questions, vous devez vérifier si l'entreprise atteint ses objectifs en matière de sécurité de l'information. Si ce n'est pas le cas, vous devez élaborer un plan pour remédier à la situation.
14. Réalisez un audit interne du système de gestion de la sécurité de l'information
L'objectif d'un audit interne est d'identifier les divergences entre les processus réels de l'entreprise et les politiques établies en matière de sécurité de l'information. En grande partie, il s'agit de vérifier dans quelle mesure vos employés respectent les règles. C'est un point très important, car si vous ne contrôlez pas le travail de votre personnel, votre organisation peut subir des dommages (volontaires ou involontaires). Cependant, l'objectif ici n'est pas de trouver des coupables et d'imposer des sanctions disciplinaires pour non-respect des politiques, mais de corriger la situation et de prévenir les problèmes futurs.
15. Organisez une analyse par la direction
La direction ne doit pas configurer votre pare-feu, mais elle doit savoir ce qui se passe dans le SGSI : par exemple, si toutes les responsabilités sont remplies et si le SGSI atteint ses objectifs. Sur cette base, la direction doit prendre des décisions clés pour améliorer le SGSI et les processus commerciaux internes.
16. Mettez en place un système d'actions correctives et préventives
Comme tout standard ISO 27001 exige une « amélioration continue » : correction systématique et prévention des non-conformités dans le système de gestion de la sécurité de l'information. Grâce aux actions correctives et préventives, il est possible de corriger la non-conformité et d'éviter qu'elle ne se reproduise.
En conclusion, il convient de noter qu'obtenir la certification est en réalité beaucoup plus compliqué que cela n'est décrit dans diverses sources. Cela est confirmé par le fait qu'à ce jour en Russie, seulement ont obtenu la certification de conformité. Cela dit, à l'étranger, c'est l'un des standards les plus populaires, répondant aux besoins croissants des entreprises en matière de sécurité de l'information. Une telle demande d'implémentation découle non seulement de l'augmentation et de la complexification des types de menaces, mais aussi des exigences légales et des clients, qui nécessitent une pleine confidentialité de leurs données.
Bien que la certification du SGSI soit une tâche difficile, le simple fait de respecter les exigences de la norme internationale ISO/IEC 27001 peut offrir un réel avantage concurrentiel sur le marché mondial. Nous espérons que notre article a apporté une compréhension initiale des étapes clés pour préparer une entreprise à la certification.
Source : habr.com
