

La question de la résilience dans les systèmes de stockage de données est toujours d'actualité, car à notre époque de virtualisation et de consolidation des ressources, le système de stockage est ce maillon dont la défaillance ne mènera pas simplement à un incident banal, mais à des temps d'arrêt prolongés des services. C'est pourquoi les systèmes de stockage modernes intègrent de nombreux composants redondants (y compris des contrôleurs). Mais cette protection est-elle vraiment suffisante ?
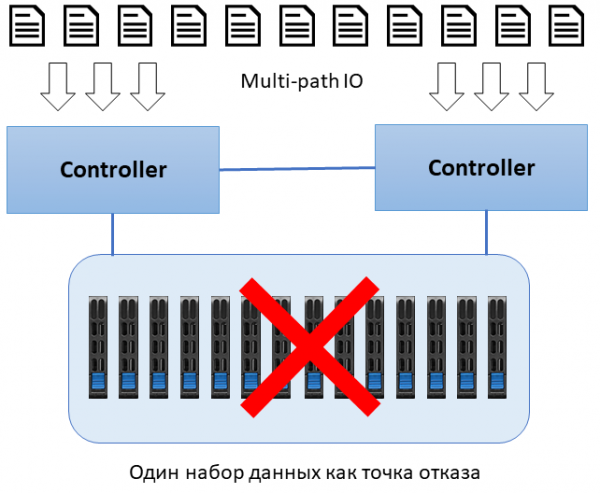
Tous les fournisseurs, en énumérant les caractéristiques de leurs systèmes de stockage, mentionnent systématiquement la haute résilience de leurs solutions, en ajoutant inévitablement le terme « sans point de défaillance unique ». Examinons de plus près un système de stockage typique. Pour éviter les temps d'arrêt liés à la maintenance, les systèmes de stockage multiplient les blocs d'alimentation, les modules de refroidissement, les ports d'entrée/sortie, les disques (en pensant au RAID) et bien sûr les contrôleurs. Si l'on regarde de près cette architecture, on peut noter au moins deux points de défaillance potentiels qui sont habilement omis :
- La présence d'un unique backplane
- La présence d'une seule copie de données
Le backplane est un dispositif techniquement complexe, qui doit impérativement subir des tests rigoureux lors de sa fabrication. C'est pourquoi il est extrêmement rare de rencontrer des cas où il tombe entièrement en panne. Cependant, même en cas de défaillances partielles, comme un slot de disque défectueux, son remplacement nécessitera l'arrêt complet du système de stockage.
La création de plusieurs copies de données ne semble pas poser de problème au premier abord. Par exemple, la fonctionnalité Clone dans le système de stockage, permettant de mettre régulièrement à jour une copie complète des données, est assez largement répandue. Cependant, en cas de problèmes avec le même backplane, la copie sera tout aussi inaccessible que l'original.
Une solution assez évidente pour surmonter ces inconvénients est la réplication sur un autre système de stockage. Si l'on ignore le doublement inévitable du coût du matériel (nous supposons tout de même que ceux qui choisissent cette solution pensent de manière adéquate et acceptent ce fait à l'avance), il restera encore des coûts possibles relatifs à l'organisation de la réplication, tels que les licences, le matériel supplémentaire et les logiciels. Et surtout, il faudra d'une manière ou d'une autre garantir la cohérence des données répliquées. Cela signifie qu'il faut construire un virtualiseur de système de stockage / vSAN / etc., ce qui nécessite également des ressources financières et temporelles.
Lors de la création de leurs systèmes à haute disponibilité, l'objectif a été de se débarrasser des inconvénients mentionnés ci-dessus. Ainsi est née l'interprétation de la technologie Shared Nothing, qui se traduit librement par « sans utilisation de dispositifs partagés ».
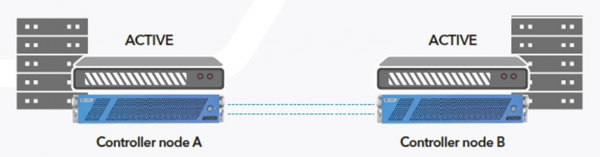
Concept L'architecture consiste en l'utilisation de deux nœuds (contrôleurs) indépendants, chacun ayant son propre ensemble de données. Une réplication synchrone entre les nœuds est effectuée via une interface InfiniBand 56G, totalement transparente pour les logiciels fonctionnant au-dessus du système de stockage. En conséquence, l'utilisation de virtualisateurs de systèmes de stockage, d'agents logiciels, etc. n'est pas nécessaire.
La solution à deux nœuds d'AccelStor peut être réalisée en deux modèles :
- — basée sur des serveurs Twin dans un châssis 2U, si des performances modérées et une capacité allant jusqu'à 22 To sont requises ;
- — basée sur des serveurs 2U séparés, si des performances élevées et une grande capacité (jusqu'à 57 To) sont requises.
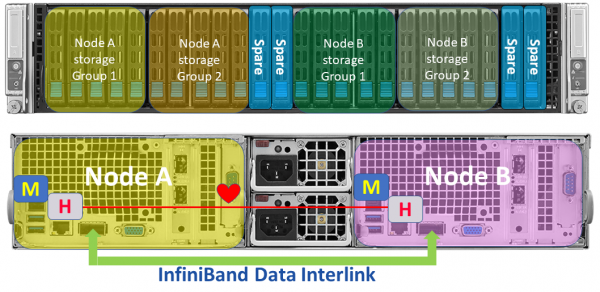
Le modèle H510 basé sur un serveur Twin
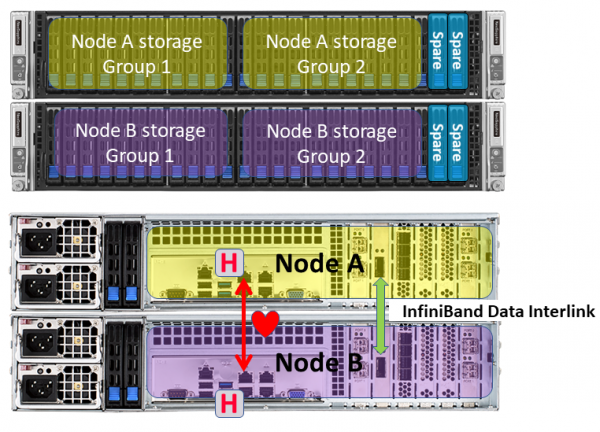
Le modèle H710 basé sur des serveurs séparés
L'utilisation de différentes formes factor est due à la nécessité d'un nombre différent de SSD pour atteindre le volume et les performances requis. De plus, la plateforme Twin est moins chère et permet d'offrir des solutions plus abordables, même si cela comporte un certain « inconvénient » conditionnel sous la forme d'un seul backplane. Tout le reste, y compris les principes de fonctionnement, est entièrement identique pour les deux modèles.
Chaque nœud a deux groupes de données , plus 2 hot spare. Chaque groupe est capable de supporter la défaillance d'un SSD. Toutes les demandes d'écriture vers le nœud sont effectuées selon la FlexiRemap réorganise en chaînes consécutives avec des blocs de 4 Ko, qui sont ensuite écrits sur SSD en mode d'écriture séquentielle le plus adapté. L'hôte ne reçoit la confirmation de l'écriture qu'après le placement physique des données sur le SSD, c'est-à-dire sans mise en cache en RAM. Cela permet d'atteindre des performances impressionnantes allant jusqu'à 600 K IOPS en écriture et plus de 1 M IOPS en lecture (modèle H710).
Comme mentionné précédemment, la synchronisation des ensembles de données se fait en temps réel via l'interface InfiniBand 56 G, qui offre une bande passante élevée et de faibles latences. Pour utiliser au mieux le canal de communication lors de la transmission de petits paquets. Comme il n'y a qu'un seul canal de communication, un lien dédié de 1 GbE est utilisé pour une vérification supplémentaire du pulsar. Seul le heartbeat y est transmis, donc aucune exigence de performance en matière de vitesse n'est requise.
En cas d'augmentation de la capacité du système (jusqu'à 400 To+), grâce à elles sont également connectées par paires pour respecter le concept d'«absence de point de défaillance unique».
Pour une protection supplémentaire des données (en plus des deux copies déjà présentes chez AccelStor), un algorithme spécial de comportement est utilisé en cas de défaillance d'un SSD. Si un SSD tombe en panne, le nœud commencera à reconstruire les données sur l'un des disques de secours. Le groupe FlexiRemap, étant dans un état dégradé, passera en mode lecture seule. Cela se fait pour éviter les interférences entre les opérations d'écriture et la reconstruction sur le disque de secours, ce qui accélère finalement le processus de récupération et réduit le temps pendant lequel le système est potentiellement vulnérable. Une fois la reconstruction terminée, le nœud revient en mode de fonctionnement normal en lecture-écriture.
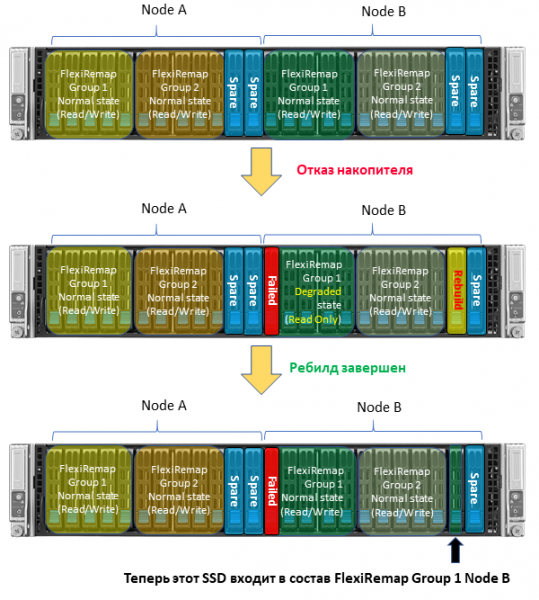
Bien sûr, comme pour tous les systèmes, la performance générale diminue pendant la reconstruction (puisqu'une des groupes FlexiRemap ne fonctionne pas en écriture). Mais le processus de récupération se fait aussi rapidement que possible, ce qui distingue avantageusement les systèmes AccelStor des solutions d'autres fournisseurs.
Une autre caractéristique utile de la technologie Nothing Shared est le fonctionnement des nœuds en mode true active-active. Contrairement à l'architecture «classique», où un contrôleur ne possède qu'un seul volume/pool tandis que l'autre gère simplement les opérations d'entrée/sortie, les systèmes Chaque nœud fonctionne avec son propre ensemble de données et ne transmet pas les requêtes à "son voisin". Cela améliore la performance globale du système grâce à un traitement parallèle des requêtes d'entrée/sortie par les nœuds et un accès aux stockages. Il n'y a également pratiquement pas de notion de basculement, car il n'est tout simplement pas nécessaire de transférer le contrôle des volumes à un autre nœud en cas de défaillance.
Comparée à la technologie Nothing Shared de l'architecture avec une duplication complète de SAN, elle semble, à première vue, légèrement moins flexible en termes de mise en œuvre d'une reprise après sinistre. Cela concerne particulièrement l'organisation de la ligne de communication entre les systèmes de stockage. Ainsi, dans le modèle H710, il est possible de répartir les nœuds jusqu'à 100m grâce à l'utilisation de câbles optiques actifs InfiniBand, qui ne sont pas vraiment bon marché. Même lorsque l'on compare avec une mise en œuvre ordinaire de réplication synchrone par d'autres fournisseurs via FibreChannel accessible, même sur de plus longues distances, la solution d'AccelStor s'avère moins coûteuse et plus simple à installer/exploiter, car il n'est pas nécessaire d'installer des virtualisateurs de SAN et/ou d'intégrer avec des logiciels (ce qui n'est pas toujours possible en principe). De plus, n'oublions pas que les solutions AccelStor sont des matrices All Flash avec des performances supérieures à celles des SAN "classiques" uniquement en SSD.
En utilisant la technologie Nothing Shared de l'architecture AccelStor, il est réellement possible d'obtenir une disponibilité du système de stockage de 99,9999 % à un coût tout à fait raisonnable. Avec la haute fiabilité de la solution, notamment grâce à l'utilisation de deux copies de données, et des performances impressionnantes grâce à des algorithmes propriétaires. , les solutions de sont d'excellents candidats pour des postes clés dans la construction d'un datacenter moderne.
Source : habr.com
