

En février, nous avons publié un article intitulé « Pas que par VPN. Guide sur la façon de vous protéger et de protéger vos données ». nous a incités à rédiger une suite à cet article. Cette partie est une source d'information autonome, mais nous vous recommandons tout de même de consulter les deux publications.
Le nouvel article traite de la sécurité des données (correspondance, photos, vidéos, tout ça) dans les messageries et des appareils eux-mêmes utilisés pour interagir avec les applications.
Messageries
Telegram
Déjà en octobre 2018, Nathaniel Sachi, étudiant en première année au Wake Technical College, a réussi à découvrir que le messager Telegram conserve les messages et les fichiers multimédias sur le disque local de l'ordinateur en clair.
L'étudiant a pu accéder à sa propre correspondance, y compris des textes et des images. Pour cela, il a étudié les bases de données de l'application stockées sur le disque dur. Il s'est avéré que les données étaient difficiles à lire, mais non cryptées. Et il est possible d'y accéder même si l'utilisateur a défini un mot de passe pour l'application.
Les données obtenues contenaient des noms et des numéros de téléphone des interlocuteurs, qui pouvaient être mis en correspondance si nécessaire. Les informations des chats privés sont également conservées en clair.
Plus tard, Durov a déclaré que ce n'était pas un problème, car si un attaquant a accès à l'ordinateur de l'utilisateur, il pourra obtenir les clés de cryptage et décoder sans problème toute la correspondance. Mais de nombreux experts en sécurité de l'information affirment que cela reste sérieux.
De plus, Telegram s'est avéré vulnérable à une attaque d'extraction de clés, ce qui un utilisateur de Habr. Le code local du mot de passe, quelle que soit sa longueur et sa complexité, peut être piraté.
Autant que l'on sache, ce messager conserve également les données sur le disque de l'ordinateur en clair. Par conséquent, si un attaquant a accès à l'appareil de l'utilisateur, toutes les données sont également accessibles.
Mais il existe un problème plus global. Actuellement, toutes les sauvegardes de WhatsApp installées sur des appareils fonctionnant sous Android OS sont stockées sur Google Drive, ce dont Google et Facebook se sont entendu l'année dernière. Cependant, les sauvegardes de la correspondance, des fichiers multimédias, etc. . Autant que l'on peut le juger, les agents des forces de l'ordre aux États-Unis , il existe donc une probabilité que les forces de l'ordre puissent consulter toutes les données enregistrées.
Il est possible de crypter des données, mais aucune des deux entreprises ne le fait. Peut-être simplement parce que les sauvegardes non cryptées peuvent être facilement transférées et utilisées par les utilisateurs eux-mêmes. Il est probable qu'il n'y ait pas de cryptage non pas parce que cela serait techniquement difficile à réaliser : au contraire, protéger les sauvegardes peut être fait sans difficulté. Le problème est que Google a ses raisons de collaborer avec WhatsApp — une entreprise qui, présumément, et les utilise pour afficher des publicités personnalisées. Si Facebook décidait soudainement d'introduire le cryptage pour les sauvegardes de WhatsApp, Google perdrait immédiatement tout intérêt pour ce partenariat, se privant ainsi d'une précieuse source de données sur les préférences des utilisateurs de WhatsApp. Cela n'est bien sûr qu'une supposition, mais elle est très probable dans le monde du marketing high-tech.
En ce qui concerne WhatsApp pour iOS, les sauvegardes sont stockées dans le cloud iCloud. Mais ici aussi, les informations sont conservées en clair, comme indiqué dans les paramètres de l'application. Seule la société sait si Apple analyse ces données ou non. Il est vrai que les Cupertinoens n'ont pas de réseau publicitaire, comme Google, il est donc raisonnable de penser que la probabilité qu'ils analysent les données personnelles des utilisateurs de WhatsApp est considérablement plus faible.
Tout ce qui a été dit peut être formulé de la manière suivante : oui, votre correspondance sur WhatsApp n'est pas uniquement accessible par vous.
TikTok et d'autres messageries
Ce service d'échange de courtes vidéos a pu devenir très vite populaire. Les développeurs promettaient d'assurer la sécurité totale des données de leurs utilisateurs. Il s'est avéré que le service utilisait ces données sans en informer les utilisateurs. Pire encore : le service collectait des données personnelles d'enfants de moins de 13 ans sans le consentement des parents. Les informations personnelles des mineurs — noms, e-mails, numéros de téléphone, photos et vidéos se retrouvaient accessibles au public.
Service à plusieurs millions de dollars, les régulateurs ont également exigé la suppression de toutes les vidéos enregistrées par des enfants de moins de 13 ans. TikTok a obéi. Néanmoins, d'autres messageries et services utilisent les données personnelles à leurs fins, il est donc impossible d'être sûr de leur sécurité.
Cette liste peut se poursuivre indéfiniment — la plupart des messageries présentent une vulnérabilité ou une autre, permettant aux malfaiteurs d'écouter les utilisateurs. — Viber, bien que tout semble maintenant corrigé) ou pour voler leurs données. De plus, presque toutes les applications du top 5 stockent les données des utilisateurs de manière non sécurisée sur le disque dur de l'ordinateur ou dans la mémoire du téléphone. Et ce, sans mentionner les agences de renseignement de différents pays, qui peuvent avoir accès aux données des utilisateurs grâce à la législation. Skype, VKontakte, TamTam et d'autres fournissent toute information sur n'importe quel utilisateur à la demande des autorités (par exemple, en Russie).
Une bonne protection au niveau du protocole ? Pas de problème, nous cassons l'appareil
Il y a quelques années entre Apple et le gouvernement des États-Unis. La corporation refusait de déverrouiller un smartphone chiffré lié à une affaire de terrorisme dans la ville de San Bernardino. À l'époque, cela semblait être un vrai problème : les données étaient bien protégées, et pirater le smartphone était soit impossible, soit très difficile.
Maintenant, la situation est différente. Par exemple, la société israélienne Cellebrite vend à des entités juridiques de Russie et d'autres pays un ensemble logiciel et matériel qui permet de pirater tous les modèles d'iPhone et d'Android. L'année dernière, un avec des informations relativement détaillées à ce sujet.
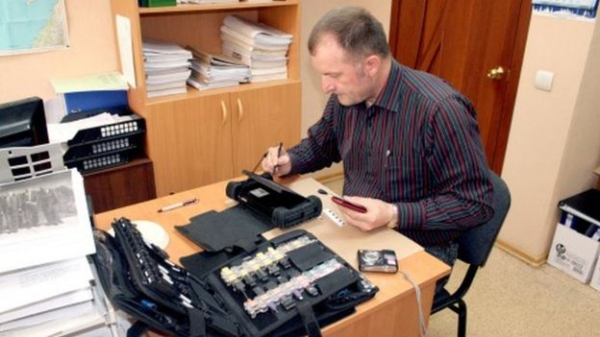
Le détective criminel de Magadan, Popov, pirate un smartphone en utilisant la même technologie que le Federal Bureau of Investigation des États-Unis. Source : BBC
L'appareil coûte relativement peu cher selon les critères de l'État. Pour UFED Touch2, le bureau principal de S.K.R. de Volgograd a payé 800 000 roubles, celui de Khabarovsk — 1,2 million de roubles. En 2017, Alexandre Bastrykin, le chef du comité d'enquête de la Fédération de Russie, a confirmé que son département de la société israélienne.
La banque Sberbank achète également de tels dispositifs — cependant, pas pour mener des enquêtes, mais pour lutter contre les virus sur les appareils sous Android. « En cas de suspicion d'infection des appareils mobiles par un code malveillant inconnu et après avoir obtenu le consentement obligatoire des propriétaires des téléphones infectés, une analyse sera réalisée pour rechercher de nouveaux virus apparaissant et se modifiant en permanence à l'aide de divers outils, y compris l'utilisation de UFED Touch2 », — dans la société.
Les Américains disposent également de technologies permettant de pirater n'importe quel smartphone. La société Grayshift promet de pirater 300 smartphones pour 15 000 dollars américains (c'est 50 $ par unité contre 1500 $ pour Cellbrite).
Il est tout à fait probable que des dispositifs similaires existent également parmi les cybercriminels. Ces appareils sont en constante amélioration — leur taille diminue et leurs performances augmentent.
Actuellement, nous parlons de téléphones relativement connus de grands fabricants qui se soucient de protéger les données de leurs utilisateurs. En revanche, s'il s'agit de sociétés moins importantes ou d'organisations sans nom, dans ce cas, les données sont extraites sans problème. Le mode HS-USB fonctionne même dans les cas où le chargeur est verrouillé. Les modes de service sont généralement des « voies d'accès clandestines » à travers lesquelles on peut extraire des données. Sinon, on peut se connecter à un port JTAG ou carrément retirer la puce eMMC pour l'insérer dans un adaptateur bon marché. Si les données ne sont pas chiffrées, on peut tout extraire du téléphone. tout, y compris les jetons d'authentification qui donnent accès aux stockages en cloud et à d'autres services.
Si quelqu'un a un accès personnel à un smartphone contenant des informations importantes, il est possible de le pirater si on le souhaite, quoi que disent les fabricants.
Il est clair que tout ce qui a été dit concerne non seulement les smartphones, mais aussi les ordinateurs portables fonctionnant sur différents systèmes d'exploitation. Si l'on ne recourt pas à des mesures de protection avancées et se contente de méthodes ordinaires comme un mot de passe et un identifiant, les données resteront en danger. Un hacker expérimenté, en ayant un accès physique à l'appareil, pourra obtenir pratiquement n'importe quelle information — ce n'est qu'une question de temps.
Que faire donc?
Sur Habr, la question de la sécurité des données sur les appareils personnels a été abordée plusieurs fois, donc nous n'allons pas réinventer la roue. Nous indiquerons seulement les principales méthodes qui réduisent la probabilité que des tiers accèdent à vos données :
- Utilisez impérativement le chiffrement des données tant sur le smartphone que sur le PC. Différents systèmes d'exploitation offrent souvent de bons moyens par défaut. Par exemple — le conteneur chiffré dans Mac OS avec les outils fournis.
- Mettez des mots de passe partout, y compris dans l'historique des conversations sur Telegram et d'autres messageries. Naturellement, les mots de passe doivent être complexes.
- L'authentification à deux facteurs — oui, cela peut être inconfortable, mais si la sécurité est la priorité, il faut s'y habituer.
- Contrôlez la sécurité physique de vos appareils. Prendre un PC professionnel dans un café et l'oublier là-bas ? Classique. Les normes de sécurité, y compris celles de l'entreprise, sont écrites avec des larmes des victimes de leur propre imprudence.
Discutons dans les commentaires de vos méthodes qui réduisent la probabilité de vol de données lorsqu'une personne tierce accède à un appareil physique. Nous ajouterons ensuite les méthodes proposées à l'article ou les publierons dans notre , où nous écrivons régulièrement sur la sécurité, des astuces pour l'utilisation de et la censure sur Internet.
Source : habr.com
