

Pour garantir une grande efficacité des moyens de sécurité de l'information, la connexion de ses composants joue un rôle crucial. Cela permet de bloquer non seulement les menaces externes, mais aussi internes. Lors de la conception de l'infrastructure réseau, chaque moyen de protection est important, qu'il s'agisse d'un antivirus ou d'un pare-feu, afin qu'ils fonctionnent non seulement dans le cadre de leur classe (Endpoint security ou NGFW), mais qu'ils aient aussi la capacité d'interagir entre eux pour lutter ensemble contre les menaces.
Un peu de théorie
Il n'est pas surprenant que les cybercriminels d'aujourd'hui soient devenus plus ingénieux. Pour diffuser des logiciels malveillants, ils utilisent toute une gamme de technologies réseau :
L'envoi de phishing par e-mail provoque la « pénétration » de votre réseau par un logiciel malveillant, utilisant des attaques connues ou des « attaques à jour zéro » avec une élévation ultérieure des privilèges, ou un mouvement horizontal au sein du réseau. La présence d'un seul appareil infecté peut signifier que votre réseau peut être exploité à des fins malveillantes.
Dans certains cas, lorsque l'interaction des composants de sécurité de l'information est nécessaire, un audit de la sécurité de l'information de l'état actuel du système ne peut être décrit par un ensemble unique de mesures interconnectées. Dans la plupart des cas, de nombreuses solutions technologiques, concentrées sur la lutte contre un certain type de menaces, ne prévoient pas l'intégration avec d'autres solutions technologiques. Par exemple, les produits de protection des points de terminaison utilisent à la fois une analyse par signature et comportementale pour déterminer si un fichier est infecté ou non. Pour arrêter le trafic malveillant, les pare-feu utilisent d'autres technologies, telles que le filtrage web, l'IPS, le sandboxing, etc. Cependant, dans la plupart des organisations, ces composants de sécurité de l'information ne sont pas interconnectés et fonctionnent de manière isolée.
Tendances dans la mise en œuvre de la technologie Heartbeat
Une nouvelle approche de la cybersécurité implique une protection à chaque niveau, où les solutions utilisées à chacun d'eux sont interconnectées et capables d'échanger des informations. Cela conduit à la création d'un système Sunchronized Security (SynSec). SynSec représente le processus de sécurisation de l'information en tant que système unifié. Dans ce cas, chaque composant de la sécurité de l'information est connecté les uns aux autres en temps réel. Par exemple, la solution est mise en œuvre selon ce principe.
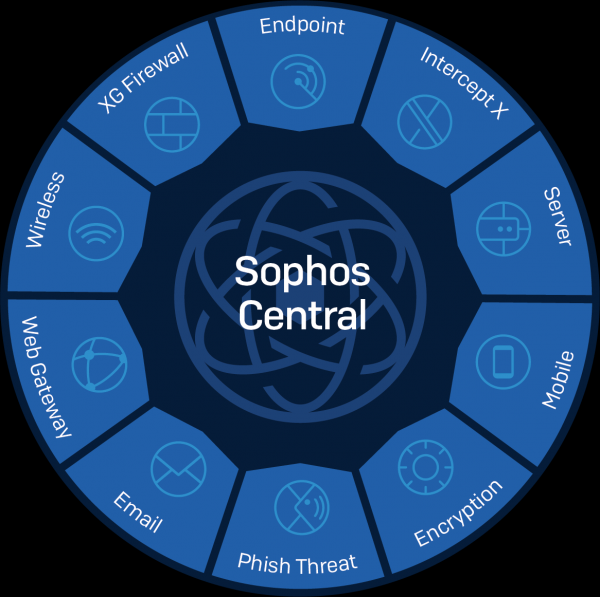
La technologie Security Heartbeat assure la communication entre les composants de sécurité, garantissant le fonctionnement collaboratif du système et sa surveillance. Dans sont intégrées des solutions des catégories suivantes :
- — antivirus classique basé sur des signatures ;
- — antivirus spécialisé pour serveurs ;
- – antivirus de nouvelle génération (sans signatures et utilisant des technologies d'intelligence artificielle) ;
- — pare-feu de nouvelle génération ;
- — gestion des appareils mobiles et contrôle d'accès aux e-mails et fichiers d'entreprise ;
- ;
- — points d'accès gérés à la fois depuis le cloud et localement via Sophos UTM / Sophos XG ;
- — solution classique de filtration du trafic web ;
- — solution anti-spam/antivirus cloud/local ;
- — sensibilisation des employés, réalisation de tests de phishing ;
- — audit des infrastructures cloud.
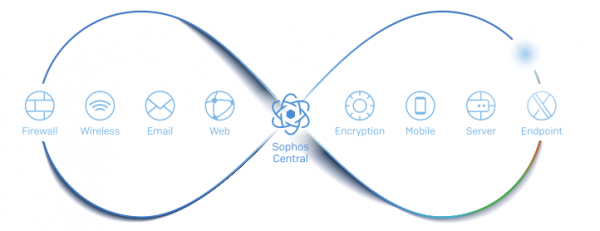
Il est facile de constater que Sophos Central prend en charge une gamme assez large de solutions en matière de sécurité de l'information. Dans Sophos Central, le concept de SynSec repose sur trois principes importants : détection, analyse et réaction. Pour une description détaillée, examinons chacun d'eux.
Concepts de SynSec
DÉTECTION (identification des menaces inconnues)
Les produits Sophos gérés par Sophos Central partagent automatiquement des informations entre eux pour identifier les risques et les menaces inconnues, ce qui inclut :
- l'analyse du trafic réseau avec la possibilité d'identifier les applications à haut risque et le trafic malveillant ;
- la détection des utilisateurs à haut risque par une analyse correlative de leurs actions sur le réseau.
ANALYSE (immédiate et intuitive)
L'analyse des incidents en temps réel permet une compréhension immédiate de la situation actuelle dans le système.
- affichage de la chaîne complète des événements ayant conduit à l'incident, y compris tous les fichiers, clés de registre, URL, etc.
RÉACTION (réaction automatique aux incidents)
La configuration des politiques de sécurité permet de réagir automatiquement en quelques secondes aux infections et incidents. Cela est assuré par :
- l'isolement instantané des appareils infectés et l'arrêt de l'attaque en temps réel (même au sein d'un réseau/domain de diffusion) ;
- la restriction d'accès aux ressources réseau de l'entreprise pour les appareils qui ne respectent pas les politiques ;
- le lancement à distance d'un scan de l'appareil lors de la détection de spam sortant.
Nous avons examiné les principaux principes de protection sur lesquels repose le fonctionnement de Sophos Central. Passons maintenant à la description de la manière dont la technologie SynSec se manifeste en action.
De la théorie à la pratique
Pour commencer, expliquons comment l'interaction des appareils selon le principe SynSec est établie grâce à la technologie Heartbeat. La première étape consiste à enregistrer Sophos XG dans Sophos Central. À cette étape, il obtient un certificat pour l'auto-identification, une adresse IP et un port, par lesquels les appareils finaux interagiront avec lui via la technologie Heartbeat, ainsi qu'une liste d'ID des appareils finaux gérés via Sophos Central et de leurs certificats clients.
Peu de temps après l'enregistrement de Sophos XG, Sophos Central transmettra aux appareils finaux les informations nécessaires pour initier l'interaction via la technologie Heartbeat :
- la liste des autorités de certification utilisées pour délivrer les certificats Sophos XG ;
- la liste des ID des appareils enregistrés dans Sophos XG ;
- l'adresse IP et le port pour l'interaction via la technologie Heartbeat.
Ces informations sont stockées sur l'ordinateur au chemin suivant : %ProgramData%SophosHearbeatConfigHeartbeat.xml et sont régulièrement mises à jour.
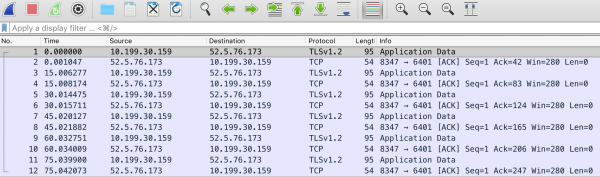
La communication utilisant la technologie Heartbeat s'effectue par l'envoi de messages par le point final vers l'adresse IP magique 52.5.76.173:8347 et vice versa. L'analyse a révélé que les paquets sont envoyés toutes les 15 secondes, comme indiqué par le fournisseur. Il convient de noter que les messages Heartbeat sont traités directement par le XG Firewall — il intercepte les paquets et surveille l'état du point final. Si l'on effectue une capture de paquets sur l'hôte, le flux de trafic ressemblera à une communication avec une adresse IP externe, bien qu'en réalité, le point final interagisse directement avec le pare-feu XG.
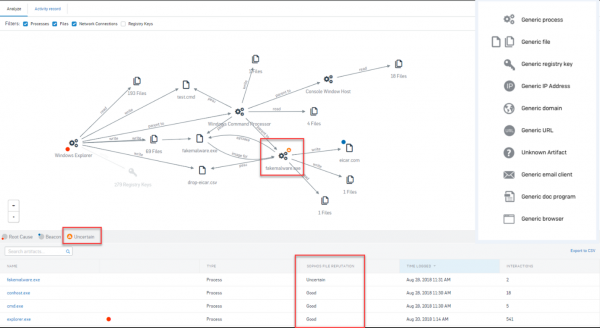
Supposons qu'un logiciel malveillant ait d'une manière ou d'une autre été transféré sur un ordinateur. Sophos Endpoint détecte cette attaque ou nous cessons de recevoir Heartbeat de ce système. L'appareil infecté envoie automatiquement des détails concernant l'infection du système, déclenchant une chaîne d'actions automatiques. Le XG Firewall isole immédiatement l'ordinateur, empêchant la propagation de l'attaque et l'interaction avec les serveurs C&C.
Sophos Endpoint supprime automatiquement le logiciel malveillant. Après sa suppression, le dispositif final se synchronise avec Sophos Central, puis le XG Firewall restaure l'accès au réseau. L'analyse des causes profondes (Root Cause Analysis — RCA ou EDR — Endpoint Detection and Response) permet d'obtenir une vue détaillée de ce qui s'est passé.
Si l'on suppose que l'accès aux ressources d'entreprise se fait via des appareils mobiles et des tablettes, peut-on dans ce cas assurer SynSec ?
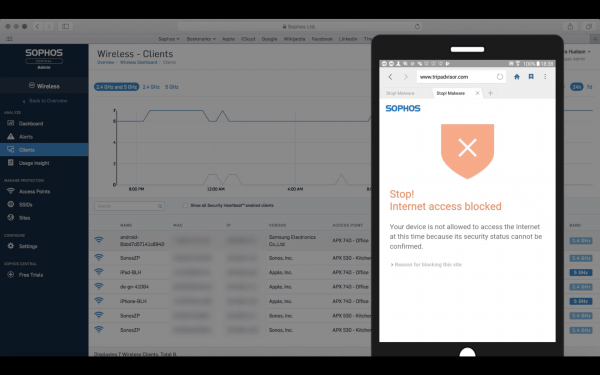
Pour ce scénario, Sophos Central prévoit le support et . Supposons qu'un utilisateur tente de violer la politique de sécurité sur un appareil mobile protégé par Sophos Mobile. Sophos Mobile détecte cette violation de la politique de sécurité et envoie des notifications aux autres composants du système, déclenchant une réponse prédéfinie à l'incident. Si Sophos Mobile a établi des politiques de « prohibition de connexion au réseau », alors Sophos Wireless limitera l'accès au réseau pour cet appareil. Le tableau de bord Sophos Central affichera, dans l'onglet Sophos Wireless, une notification indiquant que l'appareil est infecté. Au moment où l'utilisateur tentera d'accéder au réseau, un écran s'affichera indiquant que l'accès à Internet est restreint.
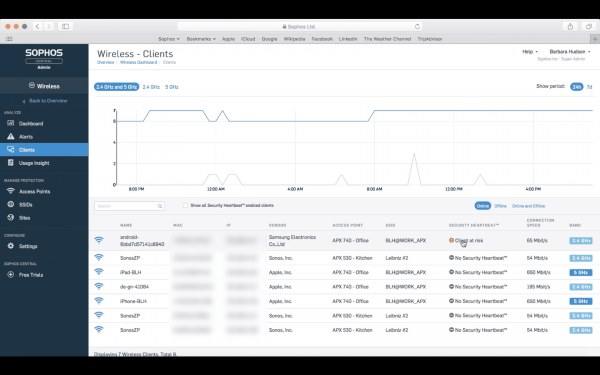
Le point final a plusieurs statuts d'état Heartbeat : rouge, jaune et vert.
Le statut rouge se produit dans les cas suivants :
- un malware actif a été détecté ;
- une tentative de lancement de malware a été détectée ;
- un trafic réseau malveillant a été détecté ;
- le malware n'a pas été supprimé.
Le statut jaune indique qu'un malware inactif ou un PUP (programme potentiellement indésirable) a été détecté sur le point d'extrémité. Le statut vert indique qu'aucun des problèmes mentionnés ci-dessus n'a été détecté.
Après avoir examiné certains scénarios classiques d'interaction des dispositifs protégés avec Sophos Central, nous allons décrire l'interface graphique de la solution et examiner les paramètres principaux et les fonctionnalités prises en charge.
Interface graphique
Le tableau de bord affiche les dernières notifications. Un résumé des diverses composantes de protection est également affiché sous forme de graphiques. Dans ce cas, des données récapitulatives sur la protection des ordinateurs personnels sont présentées. Ce tableau de bord fournit également des informations sur les tentatives d'accès à des ressources dangereuses et à du contenu inacceptable, ainsi que des statistiques d'analyse des e-mails.
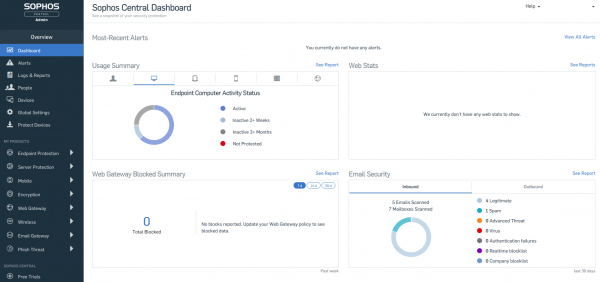
Sophos Central prend en charge l'affichage des notifications par niveau d'importance, ce qui permet à l'utilisateur de ne pas manquer les alertes critiques du système de sécurité. En plus des informations récapitulatives sur l'état du système de protection, Sophos Central prend en charge la journalisation des événements et l'intégration avec les systèmes SIEM. Pour de nombreuses entreprises, Sophos Central est une plateforme tant pour le SOC interne que pour la fourniture de services à leurs clients — MSSP.
Une des fonctionnalités importantes est la prise en charge du cache de mises à jour pour les clients de point d'extrémité. Cela permet d'économiser la bande passante du trafic externe, car dans ce cas, les mises à jour sont téléchargées une seule fois sur l'un des clients de point d'extrémité, puis d'autres dispositifs finaux chargent les mises à jour à partir de celui-ci. En plus de cette possibilité, le point d'extrémité sélectionné peut retransmettre des messages sur des politiques de sécurité et des rapports d'information vers le cloud de Sophos. Cette fonction sera utile pour les dispositifs finaux qui n'ont pas d'accès direct à Internet, mais qui nécessitent une protection. Sophos Central prévoit une option (protection contre la modification) qui interdit de modifier les paramètres de protection de l'ordinateur ou de supprimer l'agent de point d'extrémité.
L'un des composants de la protection des point d'extrémité est l'antivirus de nouvelle génération (NGAV) — . Grâce à des technologies d'apprentissage machine avancées, cet antivirus est capable de détecter des menaces auparavant inconnues sans utiliser de signatures. La précision de détection est comparable à celle des équivalents basés sur des signatures, mais contrairement à ceux-ci, elle offre une protection proactive, empêchant les attaques de type « jour zéro ». Intercept X peut fonctionner en parallèle avec des antivirus basés sur des signatures d'autres fournisseurs.
Dans cet article, nous avons brièvement présenté le concept de SynSec, qui est réalisé dans Sophos Central, ainsi que certaines fonctionnalités de cette solution. Nous expliquerons comment fonctionne chacun des composants de protection intégrés dans Sophos Central dans nos prochains articles. Vous pouvez obtenir une version de démonstration de la solution .
Source : habr.com
