

Un jour, nous avons reçu une demande de services cloud. Nous avons estimé de manière générale ce qui serait nécessaire de notre part et avons envoyé en retour une liste de questions pour clarifier les détails. Ensuite, nous avons analysé les réponses et compris : le client souhaite stocker dans le cloud des données personnelles de deuxième niveau de protection. Nous lui répondons : « Vous avez un niveau de données personnelles de deuxième niveau, désolé, nous ne pouvons fournir qu'un cloud privé. » Et lui de répondre : « Vous savez, dans l'entreprise X, ils peuvent tout mettre dans le public. »
Photo Steve Crisp, Reuters
Étranges histoires ! Nous sommes allés sur le site de l'entreprise X, avons examiné leurs documents d'accréditation, avons secoué la tête et compris : il y a beaucoup de questions ouvertes sur le stockage des données personnelles qui doivent être soigneusement examinées. C'est justement ce que nous allons faire dans cet article.
Comment tout devrait fonctionner
Pour commencer, examinons selon quels critères les données personnelles sont classées dans un niveau de protection particulier. Cela dépend de la catégorie de données, du nombre de sujets de ces données que l'opérateur stocke et traite, ainsi que du type de menaces actuelles.
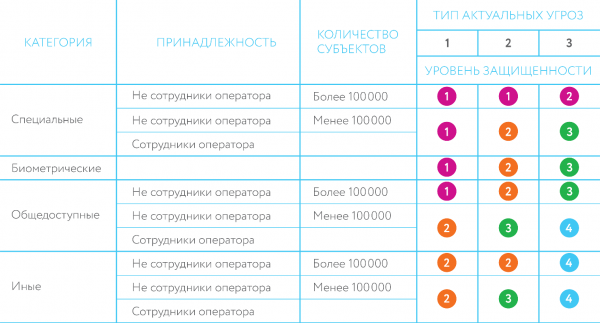
La définition des types de menaces actuelles est donnée dans du 1er novembre 2012 « Sur l'approbation des exigences pour la protection des données personnelles lors de leur traitement dans des systèmes d'information des données personnelles » :
« Les menaces de type 1 sont pertinentes pour un système d'information si pour celui-ci, entre autres sont pertinentes les menaces liées à l'existence de possibilités non documentées (non déclarées) dans le logiciel système, utilisé dans le système d'information.
Les menaces de type 2 sont pertinentes pour un système d'information si pour celui-ci, entre autres sont pertinentes les menaces liées à l'existence de possibilités non documentées (non déclarées) dans le logiciel applicatif, utilisé dans le système d'information.
Les menaces de type 3 sont pertinentes pour un système d'information si pour celui-ci sont pertinentes des menaces non liées à l'existence de possibilités non documentées (non déclarées) dans le logiciel système et applicatif, utilisé dans le système d'information.»
L'essentiel de ces définitions est la présence de capacités non documentées (déclarées). Pour confirmer l'absence de telles capacités dans le logiciel (dans le cas du cloud, cela concerne l'hyperviseur), une certification par le FSTEC de Russie est réalisée. Si l'opérateur des données personnelles (PDn) considère qu'il n'existe pas de telles capacités dans le logiciel, alors les menaces correspondantes ne sont pas pertinentes. Les menaces de 1er et 2e types sont rarement considérées comme pertinentes par les opérateurs de PDn.
En plus de déterminer le niveau de protection des PDn, l'opérateur doit également identifier les menaces spécifiques et pertinentes pour le cloud public et, sur la base du niveau de protection des PDn identifié et des menaces actuelles, définir les mesures et les moyens de protection nécessaires.
Le FSTEC a énuméré toutes les principales menaces de manière claire dans (base de données des menaces). Les fournisseurs et les certificateurs des infrastructures cloud utilisent cette base dans leur travail. Voici des exemples de menaces :
: « La menace réside dans la possibilité d'une violation de la sécurité des données utilisateur par des programmes fonctionnant à l'intérieur d'une machine virtuelle, par des logiciels malveillants fonctionnant en dehors de la machine virtuelle ». Cette menace est causée par la présence de vulnérabilités dans le logiciel de l'hyperviseur, qui assure l'isolement de l'espace d'adressage utilisé pour stocker les données des utilisateurs des programmes fonctionnant à l'intérieur de la machine virtuelle, contre l'accès non autorisé par des logiciels malveillants fonctionnant en dehors de la machine virtuelle.
La réalisation de cette menace est possible si le code malveillant parvient à franchir les frontières de la machine virtuelle, non seulement par l'exploitation des vulnérabilités de l'hyperviseur, mais aussi par l'exécution de telles actions depuis des niveaux de fonctionnement inférieurs (par rapport à l'hyperviseur) dans le système.
: «La menace réside dans la possibilité d'un accès non autorisé aux informations protégées d'un utilisateur de services cloud par un autre. Cette menace est due au fait que, en raison des spécificités des technologies cloud, les utilisateurs de services cloud doivent partager la même infrastructure cloud. La réalisation de cette menace est possible en cas d'erreurs dans la séparation des éléments de l'infrastructure cloud entre les utilisateurs de services cloud, ainsi que dans l'isolement de leurs ressources et la séparation de leurs données».
Pour se protéger contre ces menaces, il est possible uniquement d'utiliser un hyperviseur, puisque c'est lui qui gère les ressources virtuelles. Ainsi, l'hyperviseur doit être considéré comme un moyen de protection.
Et conformément à du 18 février 2013, l'hyperviseur doit être certifié par rapport à l'absence de NDB au niveau 4, sinon l'utilisation de données personnelles de niveau 1 et 2 avec celui-ci sera illégale («p.12. ... Pour garantir les niveaux de protection 1 et 2 des données personnelles, ainsi que pour assurer le niveau de protection 3 des données personnelles dans les systèmes d'information, pour lesquels les menaces de 2ème type sont pertinentes, des moyens de protection de l'information, dont le logiciel a été vérifié à un niveau d'au moins 4 pour le contrôle de l'absence de possibilités non déclarées»).
Le niveau de certification requis, NDB-4, n'est possédé que par un seul hyperviseur, de développement russe — . Pour le dire doucement, ce n'est pas la solution la plus populaire. Les clouds commerciaux sont généralement construits sur la base de VMware vSphere, KVM, Microsoft Hyper-V. Aucun de ces produits n'a de certification NDB-4. Pourquoi ? Probablement, obtenir une telle certification n'est pas encore économiquement justifié pour les fabricants.
Et pour les données personnelles de niveaux 1 et 2 dans le cloud public, il nous reste seulement Horizon VC. Triste mais vrai.
Comment tout cela (à notre avis) fonctionne réellement
À première vue, tout semble assez strict : les menaces énoncées doivent être éliminées par une configuration correcte des mécanismes de protection intégrés de l'hyperviseur, certifié selon NDB-4. Mais il y a une échappatoire. Conformément à l'arrêté de la FSTEK n°21 («p.2 La sécurité des données personnelles lors de leur traitement dans le système d'information des données personnelles (ci-après — système d'information) est assurée par l'opérateur ou la personne effectuant le traitement des données personnelles pour le compte de l'opérateur conformément à de la Fédération de Russie»), les fournisseurs évaluent eux-mêmes la pertinence des menaces potentielles et choisissent en conséquence des mesures de protection. Par conséquent, si les menaces UBI.44 et UBI.101 ne sont pas considérées comme pertinentes, il n'y aura pas non plus de nécessité d'utiliser un hyperviseur certifié selon NDL-4, qui doit justement assurer la protection contre elles. Cela suffira pour obtenir le certificat de conformité public cloud de niveaux 1 et 2 de protection des données personnelles, ce qui satisfera pleinement le Roskomnadzor.
Bien sûr, en plus du Roskomnadzor, la vérification peut être effectuée par le FSTEC — et cette organisation est beaucoup plus pointilleuse sur les questions techniques. Elle s'intéressera sûrement à la raison pour laquelle les menaces UBI.44 et UBI.101 ont été jugées non pertinentes ? Mais généralement, le FSTEC n'effectue une vérification que lorsqu'il reçoit des informations sur un incident marquant. Dans ce cas, le service fédéral se rend d'abord chez l'opérateur de données personnelles — c'est-à-dire le client des services cloud. Dans le pire des cas, l'opérateur reçoit une amende — par exemple, pour Twitter au début de l'année dans un cas similaire était de 5000 roubles. Ensuite, le FSTEC s'adresse au fournisseur de services cloud, qui peut tout à fait perdre sa licence en raison du non-respect des exigences réglementaires — et cela représente déjà des risques très différents pour le fournisseur de cloud ainsi que pour ses clients. Mais, je le répète, une raison précise est généralement nécessaire pour la vérification du FSTEC. Donc, les fournisseurs de cloud sont prêts à prendre des risques. Jusqu'à un incident sérieux.
Il existe également un groupe de fournisseurs « plus responsables » qui estiment qu'il est possible de combler toutes les menaces en ajoutant une surcouche de type vGate au dessus de l'hyperviseur. Cependant, dans un environnement virtuel partagé entre clients, pour certaines menaces (comme celle mentionnée ci-dessus, UBI.101), un mécanisme de protection efficace ne peut être mis en œuvre qu'au niveau d'un hyperviseur certifié selon NDV-4, car toutes les systèmes de surcouche n'influencent pas les fonctions internes de gestion des ressources de l'hyperviseur (notamment de la mémoire vive).
Comment nous travaillons
Nous avons un segment cloud basé sur un hyperviseur certifié par le FSTEK (mais sans certification NDV-4). Ce segment est certifié, ce qui signifie que des données personnelles peuvent être hébergées sur son infrastructure. Niveaux de protection 3 et 4 — les exigences en matière de protection contre les capacités non déclarées ne sont pas nécessaires ici. Voici d'ailleurs l'architecture de notre segment cloud sécurisé :
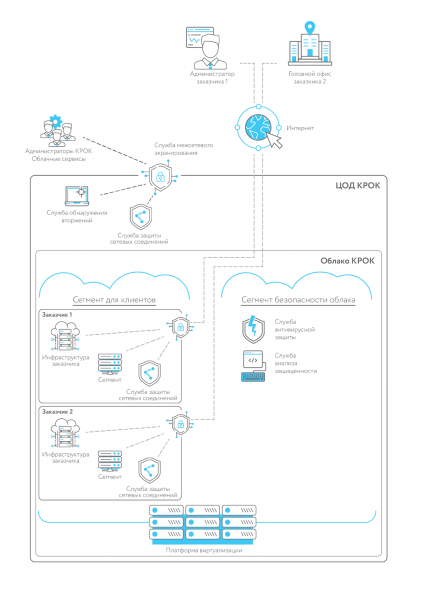
Systèmes pour données personnelles Niveaux de protection 1 et 2 nous ne les mettons en œuvre que sur du matériel dédié. Ce n'est que dans ce cas que, par exemple, la menace UBI.101 n'est effectivement pas pertinente, puisque les racks de serveurs, qui ne sont pas combinés dans un même environnement virtuel, ne peuvent pas interférer les uns avec les autres, même s'ils sont hébergés dans le même centre de données. Pour de tels cas, nous proposons un service de location de matériel dédié (également appelé Hardware as a service).
Si vous n'êtes pas sûr du niveau de protection requis pour votre système de données personnelles, nous vous assistons également dans leur classification.
Sortie
Notre petite étude de marché a montré que certains opérateurs cloud sont prêts à risquer la sécurité des données de leurs clients, ainsi que leur propre avenir, pour obtenir des commandes. Mais nous adoptons une politique différente à cet égard, que nous avons brièvement décrite ci-dessus. Nous serons heureux de répondre à vos questions dans les commentaires.
Source : habr.com
