

Récemment, la société de recherche « Javelin Strategy & Research » a publié un rapport intitulé « L'état de la forte authentification 2019 ». Ses créateurs ont collecté des informations sur les méthodes d'authentification utilisées dans les environnements d'entreprise et les applications utilisateur, et ont également fait des observations intéressantes sur l'avenir de l'authentification stricte.
Nous avons déjà publié la traduction de la première partie avec les conclusions des auteurs du rapport sur Habr. Je ne vais pas copier entièrement le bloc homonyme de la première partie, mais je vais tout de même reproduire un paragraphe.
Du traducteur
Authentification utilisateur
Tous les chiffres et faits sont présentés sans aucune modification, et si vous n'êtes pas d'accord avec eux, il vaut mieux ne pas discuter avec le traducteur, mais avec les auteurs du rapport. Voici mes commentaires (mis en forme comme des citations, comme mentionné dans le texte en italique) sont mon jugement d'expert et je suis prêt à débattre de chacun d'eux (comme de la qualité de la traduction).
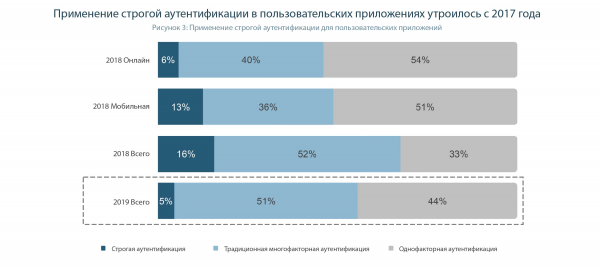
Depuis 2017, l'utilisation de l'authentification stricte dans les applications utilisateur a fortement augmenté, principalement en raison de la disponibilité des méthodes cryptographiques d'authentification sur les appareils mobiles, bien qu'un pourcentage légèrement inférieur d'entreprises utilise l'authentification stricte pour les applications web.
Globalement, le pourcentage d'entreprises utilisant l'authentification stricte dans leurs activités a triplé, passant de 5 % en 2017 à 16 % en 2018 (figure 3).
Les capacités d'utilisation de l'authentification stricte pour les applications web sont encore limitées (
en raison du fait que seules des versions très récentes de certains navigateurs prennent en charge l'interaction avec des tokens cryptographiques, mais ce problème est résolu grâce à l'installation de logiciels supplémentaires, tels queRutoken Plugin Les clés cryptographiques matérielles (
il s'agit uniquement de celles qui répondent aux normes FIDO), comme celles proposées par Google, Feitian, One Span et Yubico, peuvent être utilisées pour une authentification stricte sans installation de logiciel supplémentaire sur les ordinateurs de bureau et les ordinateurs portables (car la plupart des navigateurs prennent déjà en charge la norme WebAuthn de FIDO), mais seulement 3 % des entreprises utilisent cette option pour connecter leurs utilisateurs.Comparaison des tokens cryptographiques (comme
Comparaison des jetons cryptographiques (comme ) et des clés secrètes, fonctionnant selon les normes FIDO, va non seulement au-delà de ce rapport, mais aussi de mes commentaires à ce sujet. En bref, les deux types de jetons utilisent des algorithmes et des principes de fonctionnement similaires. Les jetons FIDO sont actuellement mieux pris en charge par les fabricants de navigateurs, même si la situation va bientôt changer à mesure que de plus en plus de navigateurs vont adopter . En revanche, les jetons cryptographiques classiques sont protégés par un code PIN, peuvent signer des documents électroniques et être utilisés pour l'authentification à deux facteurs sous Windows (toutes versions), Linux et Mac OS X. Ils disposent d'une API pour divers langages de programmation permettant de mettre en œuvre 2FA et EDI dans des applications de bureau, mobiles et Web, tandis que les jetons fabriqués en Russie prennent en charge les algorithmes russes GOST. Dans tous les cas, le jeton cryptographique, peu importe la norme selon laquelle il a été créé, est la méthode d'authentification la plus fiable et la plus pratique.
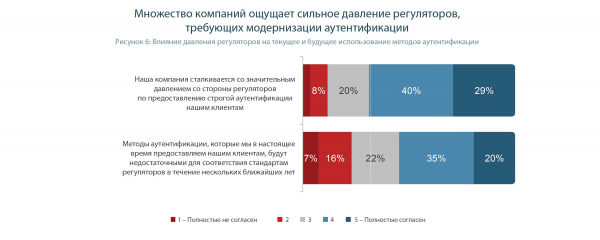
Outre la sécurité : d'autres avantages de l'authentification stricte
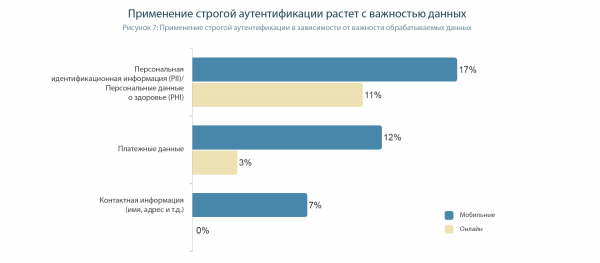
Il n'est pas surprenant que l'utilisation de l'authentification stricte soit étroitement liée à l'importance des données stockées par les entreprises. Les entreprises qui détiennent des informations personnelles confidentielles (Personally Identifiable Information - PII), comme les numéros de sécurité sociale ou les informations de santé personnelles (Personal Health Information - PHI), font face à la pression juridique et réglementaire la plus forte. Ce sont en effet ces entreprises qui sont les plus ardentes défenseurs de l'authentification stricte. La pression sur les entreprises augmente en raison des attentes des clients qui veulent être rassurés que les organisations auxquelles ils confient leurs données les plus sensibles utilisent des méthodes d'authentification fiables. Les organisations qui traitent des PII ou des PHI sensibles utilisent l'authentification stricte plus de deux fois plus souvent que celles qui ne stockent que les informations de contact des utilisateurs (figure 7).
Malheureusement, les entreprises ne veulent pas encore adopter des méthodes d'authentification fiables. Près d'un tiers des décideurs affirment que les mots de passe sont la méthode d'authentification la plus efficace parmi toutes celles énumérées à la figure 9, et 43 % considèrent les mots de passe comme la méthode d'authentification la plus simple.
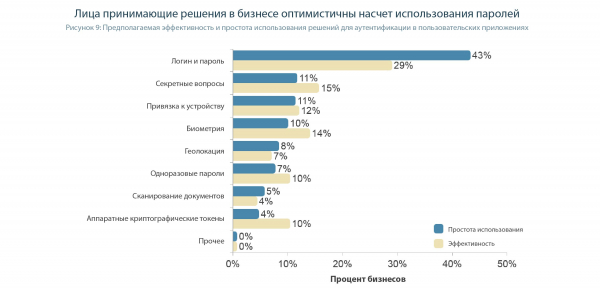
Ce diagramme nous prouve que les développeurs d'applications d'entreprise à travers le monde sont semblables… Ils ne perçoivent pas d'avantages à mettre en œuvre des mécanismes avancés de protection des accès aux comptes et partagent les mêmes idées erronées. Et seules les actions des régulateurs peuvent changer la situation.
Ne touchons pas aux mots de passe. Mais sur quoi faut-il donc croire pour penser que les questions secrètes sont plus sûres que les jetons cryptographiques ? L'efficacité des questions secrètes, qui peuvent être facilement devinées, est estimée à 15 %, tandis que celle des jetons inviolables n'est que de 10. Au moins, regardez le film « L'Illusion d'Optique », qui montre, même de manière allégorique, à quel point il est facile pour les illusionnistes d'obtenir toutes les réponses nécessaires d'un homme d'affaires escroc et de le laisser sans argent.
Un autre fait qui en dit long sur la qualification de ceux qui sont responsables des mécanismes de sécurité dans les applications utilisateur. À leur avis, le processus de saisie du mot de passe est une opération plus simple que l'authentification à l'aide d'un jeton cryptographique. Pourtant, que pourrait-il y avoir de plus simple que de connecter un jeton à un port USB et de saisir un code PIN simple.
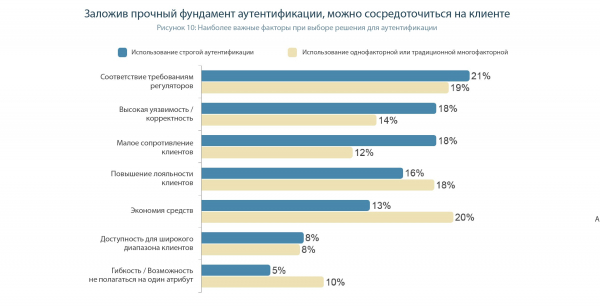
Il est important de noter que l'implémentation d'une authentification stricte permet aux entreprises de ne plus se soucier des méthodes d'authentification et des règles nécessaires pour bloquer les schémas frauduleux, en satisfaisant les véritables besoins de leurs clients.
Alors que le respect des exigences réglementaires est une priorité raisonnable tant pour les entreprises qui utilisent une authentification stricte que pour celles qui ne le font pas, les entreprises qui utilisent déjà une authentification stricte sont beaucoup plus susceptibles de dire que l'augmentation de la fidélité des clients est l'indicateur le plus important qu'elles prennent en compte pour évaluer la méthode d'authentification. (18 % contre 12 %) (figure 10).
Authentification d'entreprise
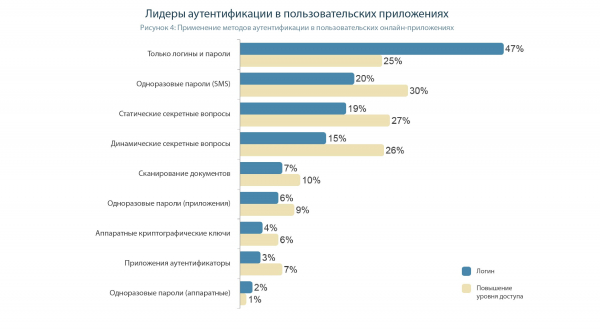
Depuis 2017, l'implémentation de l'authentification stricte dans les entreprises augmente, mais reste un peu plus modeste que pour les applications grand public. La proportion d'entreprises utilisant l'authentification stricte est passée de 7 % en 2017 à 12 % en 2018. Contrairement aux applications pour utilisateurs, dans le milieu professionnel, l'utilisation de méthodes d'authentification sans mot de passe est légèrement plus répandue dans les applications web que sur les appareils mobiles. Environ la moitié des entreprises rapportent utiliser uniquement des noms d'utilisateur et des mots de passe pour authentifier leurs utilisateurs lors de la connexion, avec un cinquième (22 %) qui compte également exclusivement sur les mots de passe pour l'authentification secondaire lors de l'accès à des données particulièrement sensibles.c'est-à-dire que l'utilisateur se connecte d'abord à l'application en utilisant un moyen d'authentification plus simple, et s'il souhaite accéder à des données critiques, il effectuera une autre procédure d'authentification, généralement en utilisant une méthode plus sécurisée.).
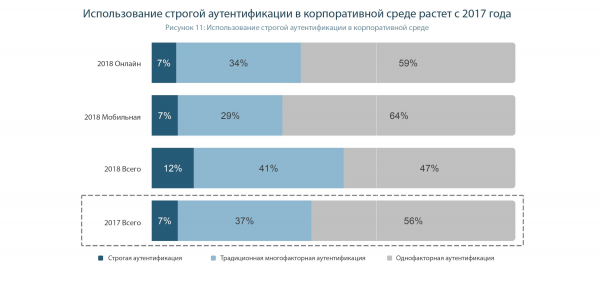
Il faut comprendre que le rapport n'inclut pas l'utilisation de jetons cryptographiques pour l'authentification à deux facteurs dans les systèmes d'exploitation Windows, Linux et Mac OS X. Et à l'heure actuelle, c'est l'utilisation la plus répandue de l'2FA. (Malheureusement, les jetons créés selon les normes FIDO ne peuvent implémenter l'2FA que pour Windows 10).
En effet, alors que l'implémentation de l'2FA dans les applications en ligne et mobiles nécessite un ensemble de mesures, y compris le développement de ces applications, pour l'implémentation de l'2FA dans Windows, il suffit simplement de configurer une PKI (par exemple, sur la base de Microsoft Certification Server) et des politiques d'authentification dans AD.
Et puisque la protection de l'accès au PC de travail et au domaine est un élément crucial de la protection des données d'entreprise, le nombre d'implémentations de l'authentification à deux facteurs ne cesse de croître.
Les deux méthodes d'authentification les plus courantes pour la connexion des utilisateurs au système sont les mots de passe à usage unique fournis via une application distincte (13 % des entreprises) et les mots de passe à usage unique livrés par SMS (12 %). Bien que le pourcentage d'utilisation des deux méthodes soit assez similaire, le SMS OTP est souvent utilisé pour élever le niveau d'autorisation (dans 24 % des entreprises). (Figure 12).
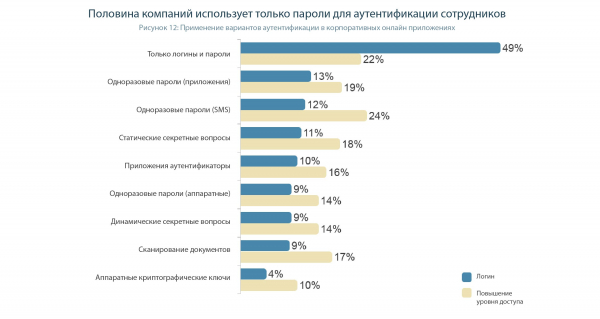
L'augmentation de l'utilisation d'une authentification stricte en entreprise peut probablement s'expliquer par la disponibilité croissante de mise en œuvre de méthodes cryptographiques d'authentification sur les plateformes de gestion des identités d'entreprise (en d'autres termes, les systèmes SSO et IAM d'entreprise ont appris à utiliser des jetons).
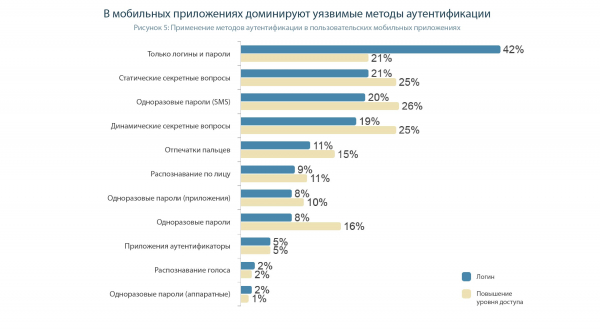
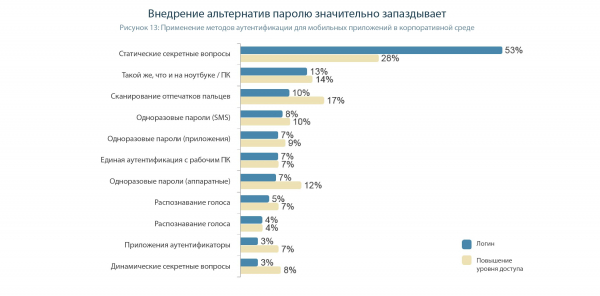
Pour l'authentification mobile des employés et des sous-traitants, les entreprises comptent davantage sur les mots de passe que lors de l'authentification dans les applications grand public. Un peu plus de la moitié (53%) des entreprises utilisent des mots de passe pour authentifier l'accès des utilisateurs aux données de l'entreprise via des appareils mobiles (voir Figure 13).
Dans le cas des appareils mobiles, on pourrait croire en la grande puissance de la biométrie s’il n’y avait pas tant de cas de contrefaçons d'empreintes digitales, de voix, de visages et même d'iris. Une seule recherche sur un moteur de recherche montrera qu'il n'existe tout simplement pas de méthode fiable d'authentification biométrique. De véritables capteurs précis existent effectivement, mais ils sont très coûteux et de grande taille — et ne peuvent pas être installés dans des smartphones.
Ainsi, la seule méthode fonctionnelle de 2FA sur les appareils mobiles est l'utilisation de jetons cryptographiques qui se connectent au smartphone via les interfaces NFC, Bluetooth et USB Type-C.
La protection des données financières de l'entreprise est la principale raison des investissements dans l'authentification sans mot de passe (44%), avec la croissance la plus rapide depuis 2017 (augmentation de huit points de pourcentage). Vient ensuite la protection de la propriété intellectuelle (40%) et des données de ressources humaines (39%). Et c'est compréhensible — non seulement la valeur associée à ces types de données est largement reconnue, mais en plus, un nombre relativement restreint d'employés y travaille. Cela signifie que les coûts de mise en œuvre ne sont pas si élevés, et il suffit de former un petit nombre de personnes à utiliser un système d'authentification plus complexe. En revanche, les types de données et d'appareils auxquels la plupart des employés d'une entreprise accèdent sont toujours protégés exclusivement par des mots de passe. Les documents des employés, les stations de travail et les portails de courriel d'entreprise sont les domaines les plus à risque, puisque seulement un quart des entreprises protègent ces actifs par une authentification sans mot de passe (voir Figure 14).
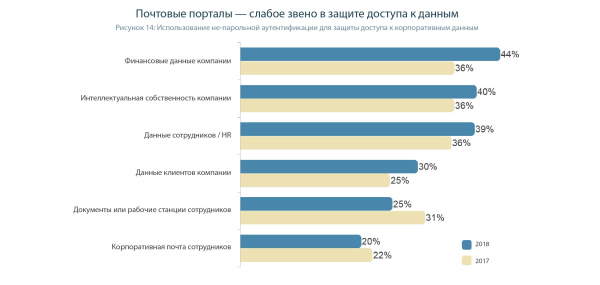
En effet, le courrier électronique professionnel est un outil relativement dangereux et vulnérable, dont le degré de risque potentiel est sous-estimé par la plupart des directeurs informatiques. Chaque jour, les employés reçoivent des dizaines de courriels, alors pourquoi au moins un message de phishing (c'est-à-dire frauduleux) ne pourrait-il pas s'y glisser ? Ce courriel sera conçu dans le style des messages de l'entreprise, de sorte que l'employé cliquera sans crainte sur le lien contenu dans celui-ci. Et par la suite, tout peut arriver, par exemple, le téléchargement d'un virus sur la machine ciblée ou le vol de mots de passe (y compris par le biais de l'ingénierie sociale, via la saisie d'un faux formulaire d'authentification créé par l'attaquant).
Pour éviter de telles situations, les courriers électroniques doivent être signés. Ainsi, il sera immédiatement évident quel message a été créé par un employé légitime et quel est celui d'un malfaiteur. Dans Outlook / Exchange, par exemple, la signature électronique basée sur des jetons cryptographiques s'active de manière assez rapide et simple et peut être utilisée en conjonction avec l'authentification à deux facteurs sur les PC et les domaines Windows.
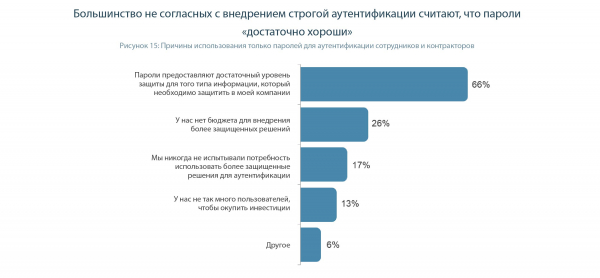
Parmi les dirigeants qui comptent exclusivement sur l'authentification par mot de passe au sein de l'entreprise, deux tiers (66%) le font parce qu'ils estiment que les mots de passe assurent une sécurité suffisante pour le type d'informations que leur société doit protéger (figure 15).
Cependant, les méthodes d'authentification stricte deviennent de plus en plus répandues. En grande partie en raison de leur accessibilité croissante. De plus en plus de systèmes de gestion des identités et des accès (IAM), de navigateurs et de systèmes d'exploitation prennent en charge l'authentification par jetons cryptographiques.
L'authentification stricte a également un autre avantage. Puisque le mot de passe n'est plus utilisé (remplacé par un simple code PIN), il n'y a plus de demandes de la part des employés pour changer un mot de passe oublié. Cela réduit également la charge sur le département informatique de l'entreprise.
Résultats et conclusions
- Les dirigeants n'ont souvent pas les connaissances nécessaires pour évaluer l'efficacité réelle des différentes options d'authentification. Ils ont tendance à faire confiance à ces méthodes de protection dépassées telles que les mots de passe et les questions secrètes simplement parce que « cela fonctionnait auparavant ». Les utilisateurs possèdent encore moins
- de ces connaissances, pour eux, ce qui est primordial – estla sécurité. simplicité et commodité. Tant qu'ils n'ont pas de motifs incitatifs pour choisir des solutions plus sécurisées.
- Les développeurs d'applications utilisateur n'ont souvent aucune raison, d'implémenter l'authentification à deux facteurs au lieu de l'utilisation des mots de passe. La compétition en matière de sécurité dans les applications utilisateur absente.
- Toute la responsabilité d'un piratage retombe sur l'utilisateur. Avoir divulgué un mot de passe à un malfaiteur – c'est de sa faute. Si ton mot de passe a été intercepté ou aperçu – c'est de sa faute. Ne pas exiger du développeur l'utilisation de méthodes d'authentification fiables dans le produit – c'est de sa faute.
- Le bon régulateur doit en premier lieu exiger des entreprises l'implémentation de solutions qui bloquent les fuites de données (en particulier l'authentification à deux facteurs), et non punir pour une fuite de données déjà survenue. Certains développeurs de logiciels essaient de vendre aux consommateurs
- de vieilles et peu fiables dans un bel emballage concernant produit « innovant ». Par exemple, l'authentification par liaison à un smartphone spécifique ou l'utilisation de la biométrie. Comme le montre le rapport, une solution réellement fiable ne peut être que celle basée sur une authentification stricte, c'est-à-dire des jetons cryptographiques. Le même jeton cryptographique peut être utilisé pour
- un large éventail de tâches : pour l'authentification strictedans le système d'exploitation de l'entreprise, dans l'application d'entreprise et utilisateur, pour la signature électronique des transactions financières (important pour les applications bancaires), des documents et des emails. 🥇Que va-t-il advenir de l'authentification et des mots de passe? La deuxième partie du rapport Javelin « État de l'authentification stricte » | ProHoster 🥇Que va-t-il advenir de l'authentification et des mots de passe? La deuxième partie du rapport Javelin « État de l'authentification stricte » | ProHoster
Source : habr.com
