

La censure sur Internet devient un problème de plus en plus important dans le monde entier. Cela conduit à une intensification de la « course à l'armement » – les autorités gouvernementales et les entreprises privées dans différents pays s'efforcent de bloquer divers contenus et luttent contre les moyens de contourner ces restrictions, tandis que les développeurs et les chercheurs cherchent à créer des outils efficaces pour lutter contre la censure.
Des chercheurs des universités Carnegie Mellon, de Stanford et de SRI International ont mené , au cours desquels ils ont développé un service spécial pour masquer l'utilisation de Tor – l'un des outils les plus populaires pour contourner les blocages. Nous vous présentons un récit du travail accompli par les chercheurs.
Tor contre les blocages
Tor assure l'anonymat des utilisateurs grâce à l'utilisation de relais spéciaux – c'est-à-dire des serveurs intermédiaires entre l'utilisateur et le site qu'il souhaite visiter. En général, il y a plusieurs relais entre l'utilisateur et le site, chacun d'eux pouvant déchiffrer seulement une petite quantité de données dans le paquet transmis – juste assez pour connaître le prochain point de la chaîne et l'y envoyer. Ainsi, même si une chaîne ajoute des relais contrôlés par des malfaiteurs ou des censeurs, ils ne pourront pas connaître à la fois l'expéditeur et la destination du trafic.
En tant qu'outil de lutte contre la censure, Tor fonctionne efficacement, mais les censeurs ont toujours la possibilité de le bloquer complètement. L'Iran et la Chine ont mené des campagnes réussies de blocage. Ils ont réussi à identifier le trafic Tor grâce à l'analyse des échanges TLS et d'autres caractéristiques distinctives de Tor.
Par la suite, les développeurs ont réussi à adapter le système pour contourner les blocages. Les censeurs ont répondu par des blocages des connexions HTTPS vers de nombreux sites, y compris Tor. Les développeurs du projet ont créé un programme appelé obfsproxy, qui chiffre davantage le trafic. Cette compétition continue sans relâche.
Données initiales de l'expérience
Les chercheurs ont décidé de développer un outil qui permettrait de masquer l'utilisation de Tor, afin de le rendre utilisable même dans les régions où le système est complètement bloqué.
- Comme hypothèses de départ, les scientifiques ont avancé les propositions suivantes :
- Le censeur contrôle un segment de réseau interne isolé qui se connecte à Internet non censuré.
- Les organismes responsables des blocages contrôlent toute l'infrastructure réseau à l'intérieur du segment censuré, mais pas le logiciel sur les ordinateurs des utilisateurs finaux.
- Le censeur s'efforce d'empêcher les utilisateurs d'accéder à des matériaux jugés indésirables, supposant que tous ces matériaux se trouvent sur des serveurs en dehors du segment réseau contrôlé.
- Les routeurs à la périmètre de ce segment analysent les données non cryptées de tous les paquets pour bloquer le contenu indésirable et empêcher la pénétration des paquets correspondants à l'intérieur du périmètre.
- Tous les relais Tor sont situés en dehors du périmètre.
Comment cela fonctionne
Pour déguiser l'utilisation de Tor, les chercheurs ont créé l'outil StegoTorus. Sa principale tâche est d'améliorer les capacités de Tor à résister à l'analyse automatisée du protocole. L'outil se place entre le client et le premier relais de la chaîne, utilisant son propre protocole de cryptage et des modules de stéganographie pour compliquer l'identification du trafic Tor.
Au premier stade, un module appelé chopper entre en jeu – il transforme le trafic en une séquence de blocs de différentes longueurs, qui sont ensuite envoyés dans un ordre aléatoire.
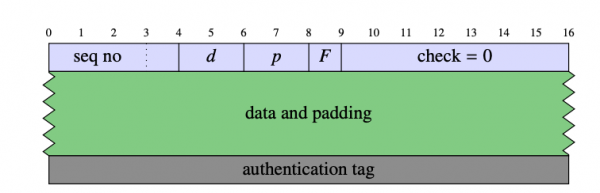
Les données sont chiffrées à l'aide de l'AES en mode GCM. L'en-tête du bloc contient un numéro de séquence de 32 bits, deux champs de longueur (d et p) – qui désignent le volume de données, un champ spécial F et un champ de vérification de 56 bits, dont la valeur doit être nulle. La longueur minimale d'un bloc est de 32 octets, et la longueur maximale est de 217+32 octets. La longueur est contrôlée par les modules de stéganographie.
Lors de l'établissement de la connexion, les premiers octets d'informations constituent un message de handshake, à l'aide duquel le serveur comprend s'il traite une connexion existante ou nouvelle. Si la connexion appartient à un nouveau lien, le serveur répond par un handshake, et chaque participant échange des clés de session à partir de celui-ci. De plus, le système a mis en place un mécanisme de rekeying – similaire à l'attribution de clés de session, mais utilisant des blocs au lieu de messages de handshake. Ce mécanisme modifie le numéro de séquence, sans toucher à l'ID du lien.
Une fois que les deux participants à l'échange de données ont envoyé et reçu le bloc fin, le lien est fermé. Pour se protéger contre les attaques de replay ou les retards de livraison des blocs, les deux participants doivent se souvenir de l'ID pendant un certain temps après la fermeture.
Le module de stéganographie intégré cache le trafic Tor dans le protocole p2p – similaire au fonctionnement de Skype lors des communications VoIP sécurisées. Le module de stéganographie HTTP simule un trafic HTTP non chiffré. Le système imite un utilisateur réel avec un navigateur ordinaire.
Résilience aux attaques
Pour tester dans quelle mesure la méthode proposée améliore l'efficacité du fonctionnement de Tor, les chercheurs ont développé des attaques de deux types.
La première consiste à extraire les flux Tor des flux TCP sur la base des caractéristiques fondamentales du protocole Tor – c'est cette méthode qui a été utilisée pour bloquer le système du gouvernement chinois. La seconde attaque consiste à étudier des flux Tor déjà connus pour extraire des informations sur les sites visités par l'utilisateur.
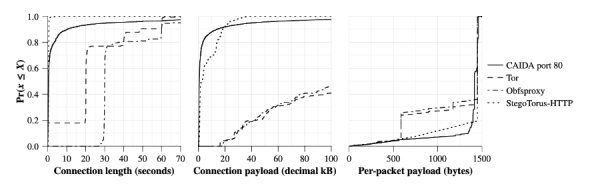
Les chercheurs ont confirmé l'efficacité de l'attaque de premier type contre le « Tor vanille » – pour cela, ils ont collecté des traces de visites de sites parmi les 10 premiers de Alexa.com vingt fois à travers le Tor ordinaire, obfsproxy et StegoTorus avec le module de stéganographie HTTP. Comme référence pour la comparaison, un ensemble de données CAIDA avec des données sur le port 80 a été utilisé – presque toutes ces connexions sont certainement des connexions HTTP.
L'expérience a montré qu'il est assez facile de calculer le Tor ordinaire. Le protocole Tor est trop spécifique et possède un certain nombre de caractéristiques qui sont faciles à déterminer – par exemple, lors de son utilisation, les connexions TCP durent 20 à 30 secondes. L'outil Obfsproxy ne dissimule également presque rien de ces éléments évidents. StegoTorus, en revanche, génère un trafic beaucoup plus proche de la référence CAIDA.
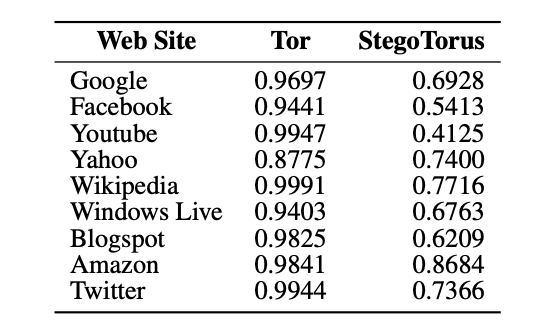
Dans le cas d'une attaque visant à calculer les sites visités, les chercheurs ont comparé la probabilité de cette divulgation de données dans le cas du « Tor vanille » et de leur solution StegoTorus. Pour l'évaluation, une échelle a été utilisée. (Area Under Curve). Les résultats de l'analyse ont montré qu'avec le Tor ordinaire sans protection supplémentaire, la probabilité de divulgation des données sur les sites visités est nettement plus élevée.
Conclusion
L'histoire de la confrontation entre les autorités des pays qui imposent la censure sur Internet et les développeurs de systèmes de contournement des blocages montre que seules des mesures de protection complexes peuvent être efficaces. L'utilisation d'un seul outil ne garantit pas l'accès aux données nécessaires ni que l'information sur le contournement des blocages ne soit pas connue des censeurs.
Ainsi, lors de l'utilisation de tout outil visant à garantir la confidentialité et l'accès au contenu, il est important de ne pas oublier qu'il n'existe pas de solutions idéales, et qu'il est judicieux de combiner différentes méthodes pour atteindre la plus grande efficacité.
Liens et ressources utiles de :
Source : habr.com
