

Image :
Les attaques DoS constituent une des menaces majeures à la sécurité de l'information sur Internet aujourd'hui. Il existe des dizaines de botnets que les cybercriminels louent pour mener de telles attaques.
Des chercheurs de l'université de San Diego ont mené une étude sur l'impact des proxys pour atténuer les effets négatifs des attaques DoS – nous vous présentons les principales conclusions de ce travail.
Introduction : le proxy comme outil de lutte contre les DoS
De telles expérimentations sont régulièrement réalisées par des chercheurs de divers pays, mais leur problème commun réside dans le manque de ressources pour modéliser des attaques ressemblant à la réalité. Les tests sur de petits bancs d'essai ne permettent pas de répondre aux questions sur l'efficacité des proxys face à une attaque dans des réseaux complexes, quels paramètres jouent un rôle clé pour minimiser les dégâts, etc.
Pour l'expérience, les chercheurs ont créé un modèle d'application web typique – par exemple, un service de commerce électronique. Celui-ci fonctionne grâce à un cluster de serveurs, les utilisateurs étant répartis dans différentes zones géographiques et utilisant Internet pour accéder au service. Dans ce modèle, Internet sert de moyen de communication entre le service et les utilisateurs – c'est ainsi que fonctionnent les services web allant des moteurs de recherche aux outils de banque en ligne.
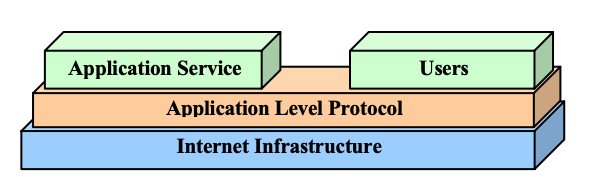
Les attaques DoS rendent impossible une interaction normale entre le service et les utilisateurs. Il existe deux types de DoS : les attaques au niveau de l'application et celles au niveau de l'infrastructure. Dans le second cas, les cybercriminels attaquent directement le réseau et les hôtes sur lesquels le service fonctionne (par exemple, en saturant toute la bande passante du réseau avec un flood de trafic). Dans le cas d'une attaque au niveau de l'application, la cible du cybercriminel est l'interface avec les utilisateurs – pour cela, ils envoient un nombre énorme de requêtes dans le but de provoquer la chute de l'application. L'expérience décrite portait sur les attaques au niveau de l'infrastructure.
Les réseaux de proxy sont l'un des outils de minimisation des dommages causés par les attaques par déni de service (DoS). Lors de l'utilisation d'un proxy, toutes les requêtes de l'utilisateur vers le service et les réponses leur étant adressées ne sont pas transmises directement, mais via des serveurs intermédiaires. Ainsi, ni l'utilisateur ni l'application ne se « voient » directement, ils n'ont accès qu'aux adresses des proxies. Par conséquent, il est impossible d'attaquer l'application directement. À la frontière du réseau se trouvent les soi-disant proxies edge – des proxies externes avec des adresses IP accessibles, la connexion se fait d'abord à travers eux.
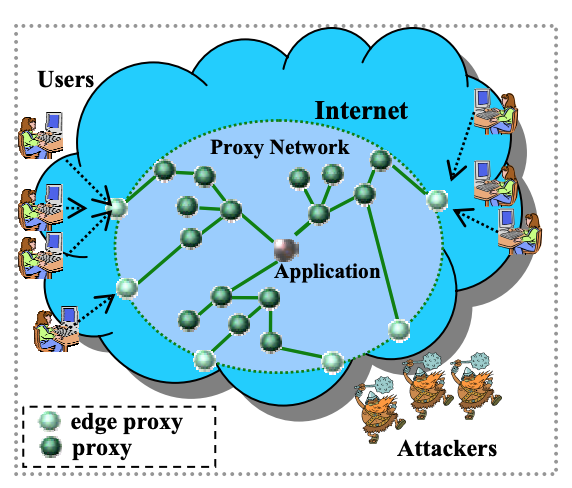
Pour faire face avec succès à une attaque DoS, un réseau de proxy doit avoir deux capacités clés. Premièrement, ce réseau intermédiaire doit jouer le rôle d'intermédiaire, c'est-à-dire qu'il doit être possible d'accéder à l'application uniquement à travers lui. Cela éliminera la possibilité d'une attaque directe sur le service. Deuxièmement, le réseau de proxy doit avoir la capacité de permettre aux utilisateurs d'interagir encore avec l'application, même pendant l'attaque.
L'infrastructure de l'expérience
L'étude a utilisé quatre composants clés :
- la mise en œuvre du réseau de proxy;
- le serveur web Apache;
- l'outil de test web ;
- l'outil de conduite d'attaques .
La simulation a été réalisée dans un environnement MicroGrid – il peut être utilisé pour simuler des réseaux comptant 20 000 routeurs, ce qui est comparable aux réseaux des opérateurs de niveau 1.
Un réseau Trinoo typique se compose d'un ensemble d'hôtes compromis, sur lesquels un démon du programme est lancé. Il existe également un logiciel de contrôle pour surveiller le réseau et orienter les attaques DoS. Après avoir reçu une liste d'adresses IP, le démon Trinoo envoie des paquets UDP aux cibles à des moments donnés.
Au cours de l'expérience, deux clusters ont été utilisés. Le simulateur MicroGrid fonctionnait dans un cluster Xeon Linux de 16 nœuds (serveurs 2.4GHz avec 1 Go de mémoire sur chaque machine), connectés par un concentrateur Ethernet 1 Gbps. D'autres composants logiciels étaient situés dans un cluster de 24 nœuds (450MHz PII Linux-cthdths avec 1 Go de mémoire sur chaque machine), réunis par un concentrateur Ethernet de 100 Mbps. Les deux clusters étaient interconnectés via un canal de 1Gbps.
Le réseau proxy est hébergé dans un pool de 1000 hôtes. Les proxies en périphérie sont répartis uniformément à travers le pool de ressources. Les proxies destinés à l'application sont situés sur des hôtes plus proches de son infrastructure. Les autres proxies sont répartis de manière uniforme entre les proxies en périphérie et les proxies dédiés à l'application.
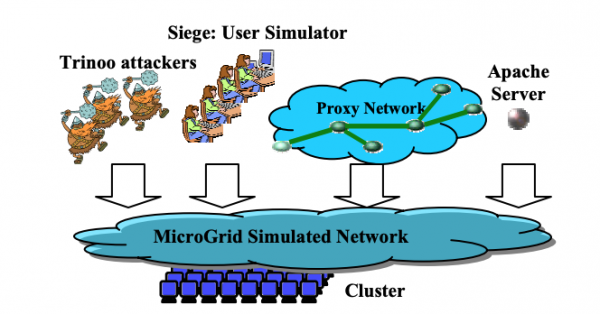
Réseau de simulation
Pour étudier l'efficacité des proxies comme outil de contre-mesure contre les attaques par DoS, les chercheurs ont mesuré la productivité de l'application dans différents scénarios d'interfaces externes. Au total, il y avait 192 proxies dans le réseau proxy (dont 64 en périphérie). Pour mener l'attaque, un réseau Trinoo a été créé, comprenant 100 démons. Chacun des démons avait un canal de 100 Mbps. Cela équivaut à un botnet de 10 000 routeurs domestiques.
L'impact de l'attaque par DoS sur l'application et le réseau proxy a été mesuré. Dans la configuration expérimentale, l'application disposait d'un canal Internet de 250 Mbps, et chaque proxy en périphérie de 100 Mbps.
Résultats de l'expérience
D'après l'analyse, une attaque de 250 Mbps augmente considérablement le temps de réponse de l'application (environ dix fois), rendant son utilisation impossible. Cependant, en utilisant le réseau proxy, l'attaque n'a pas d'impact significatif sur la rapidité et ne dégrade pas l'expérience utilisateur. Cela est dû au fait que les proxies en périphérie atténuent l'effet de l'attaque, et le volume total des ressources du réseau proxy est supérieur à celui de l'application elle-même.
Selon les statistiques, si la puissance de l'attaque ne dépasse pas 6,0 Gbps (étant donné que la capacité totale des canaux des proxies en périphérie n'est que de 6,4 Gbps), 95 % des utilisateurs ne ressentent pas de diminution perceptible des performances. En revanche, en cas d'attaque très puissante dépassant 6,4 Gbps, même l'utilisation du réseau proxy ne permettra pas d'éviter la dégradation du niveau de service pour les utilisateurs finaux.
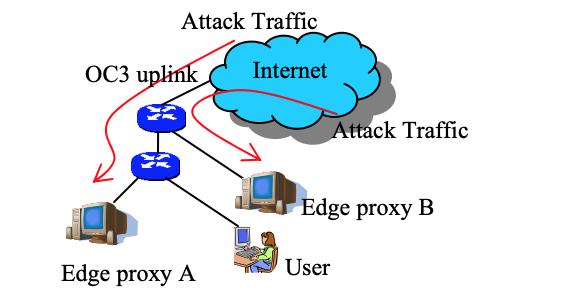
En cas d'attaques concentrées, lorsque leur puissance est concentrée sur un ensemble aléatoire de proxies en périphérie. Dans ce cas, l'attaque encombre une partie du réseau proxy, donc une grande partie des utilisateurs remarquera une baisse de performance.
Conclusions
Les résultats de l'expérience montrent que les réseaux proxy peuvent améliorer les performances des applications TCP et fournir un niveau de service habituel aux utilisateurs, même en cas d'attaques par déni de service (DoS). Selon les données recueillies, les réseaux proxy se révèlent être un moyen efficace de minimiser les conséquences des attaques, plus de 90 % des utilisateurs n'ont pas ressenti de diminution de la qualité du service pendant l'expérience. De plus, les chercheurs ont découvert qu'en augmentant la taille du réseau proxy, l'échelle des attaques DoS qu'il peut supporter augmente pratiquement de manière linéaire. Ainsi, plus le réseau est grand, plus il sera efficace pour lutter contre les DoS.
Liens et ressources utiles de :
Source : habr.com
