

Les boîtiers en métal remplis d'argent qui se trouvent dans les rues de la ville ne peuvent que capter l'attention des amateurs de gains rapides. Et si auparavant, pour vider les distributeurs automatiques, on utilisait des méthodes purement physiques, désormais, des astuces de plus en plus ingénieuses, liées aux ordinateurs, sont mises en œuvre. Actuellement, la méthode la plus en vogue est la « boîte noire » contenant un micro-ordinateur sur une seule carte. C'est de son fonctionnement dont nous allons parler dans cet article.
Le directeur de l'association internationale des fabricants de distributeurs automatiques (ATMIA) Les « boîtes noires » comme la menace la plus dangereuse pour les distributeurs automatiques.
Un distributeur automatique typique est un ensemble de composants électromécaniques déjà prêts, regroupés dans un même boîtier. Les fabricants de distributeurs automatiques construisent leurs créations métalliques à partir d'un dispositif de distribution de billets, d'un lecteur de cartes et d'autres composants développés par des fournisseurs tiers. Une sorte de LEGO pour adultes. Les composants prêts sont placés dans le boîtier du distributeur automatique, qui se compose généralement de deux compartiments : le compartiment supérieur (le « cabinet » ou la « zone de service ») et le compartiment inférieur (le coffre-fort). Tous les composants électromécaniques sont connectés via des ports USB et COM à l'unité centrale, qui dans ce cas joue le rôle d'hôte. Sur les anciens modèles de distributeurs automatiques, on peut également trouver des connexions via le bus SDC.
L'évolution du carding des distributeurs automatiques
Les distributeurs automatiques contenant d'énormes sommes d'argent attirent inévitablement les carders. Au début, les carders exploitaient uniquement les défauts physiques grossiers de la protection des distributeurs : ils utilisaient des skimmers et des shimmers pour voler des données sur les bandes magnétiques ; des faux claviers et des caméras pour observer les codes PIN ; et même de faux distributeurs automatiques.
Ensuite, lorsque les distributeurs automatiques ont commencé à être équipés de logiciels unifiés fonctionnant selon des normes communes comme XFS (eXtensions for Financial Services), les carders ont commencé à attaquer les distributeurs à l'aide de virus informatiques.
Parmi eux, Trojan.Skimmer, Backdoor.Win32.Skimer, Ploutus, ATMii et d'autres malwares nommés et anonymes que les carders installent sur l'hôte du distributeur soit par le biais d'une clé USB de démarrage, soit via le port TCP de gestion à distance.
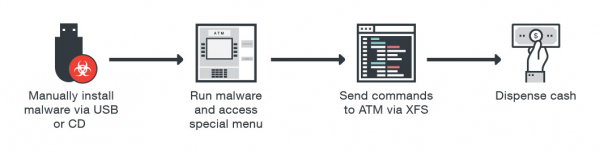
Processus d'infection des distributeurs automatiques
En prenant le contrôle du sous-système XFS, le malware peut envoyer des commandes à l'appareil de distribution de billets sans autorisation. Ou donner des ordres au lecteur de cartes : lire/écrire la bande magnétique de la carte bancaire et même extraire l'historique des transactions stocké sur la puce de la carte EMV. Une attention particulière doit être accordée au EPP (Encrypting PIN Pad). On considère généralement que le code PIN saisi sur celui-ci ne peut pas être intercepté. Cependant, XFS permet d'utiliser le EPP en deux modes : 1) mode ouvert (pour entrer divers paramètres numériques, tels que le montant à encaisser) ; 2) mode sécurisé (le EPP passe en mode sécurisé lorsqu'il faut entrer un code PIN ou une clé de cryptage). Cette particularité de XFS permet aux carders d'effectuer une attaque MiTM : intercepter la commande d'activation du mode sécurisé envoyée de l'hôte au EPP, puis indiquer au EPP que le fonctionnement doit se poursuivre en mode ouvert. En réponse à ce message, le EPP envoie les frappes de touches en clair.
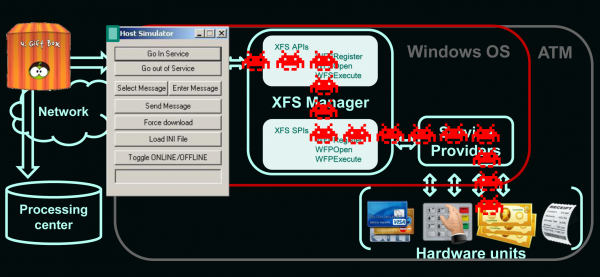
Principe de fonctionnement de la « boîte noire »
Au cours des dernières années, d'Europol, les malwares ciblant les distributeurs automatiques ont notablement évolué. Les carders n'ont plus besoin d'un accès physique au distributeur pour l'infecter. Ils peuvent infecter les distributeurs automatiques par le biais d'attaques réseau à distance, utilisant pour cela le réseau d'entreprise de la banque. Group IB a rapporté en 2016 que dans plus de 10 pays européens, les distributeurs automatiques ont été exposés à des attaques à distance.
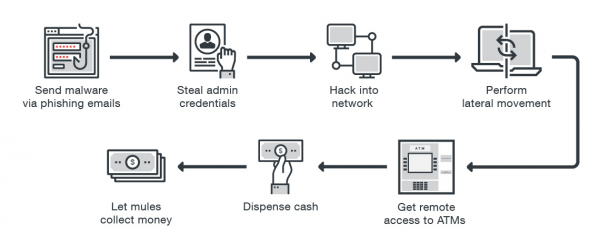
Attaque sur un distributeur automatique via accès à distance
Les antivirus, le blocage des mises à jour de firmware, le blocage des ports USB et le cryptage du disque dur protègent dans une certaine mesure les distributeurs automatiques des attaques virales des carders. Mais que se passe-t-il si le carder ne cible pas l'hôte d'attaque, mais se connecte directement à la périphérie (via RS232 ou USB) – au lecteur de cartes, au pin-pad ou à l'appareil de distribution de billets ?
Première rencontre avec la « boîte noire »
Aujourd'hui, les carders techniquement expérimentés , en utilisant ce que l'on appelle des « boîtes noires » pour voler de l'argent liquide dans les distributeurs automatiques : des micro-ordinateurs monoplates spécifiquement programmés, similaires au Raspberry Pi. Les « boîtes noires » vident complètement les distributeurs automatiques d'une manière complètement magique (du point de vue des banquiers). Les carders connectent leur dispositif magique directement à l'appareil de distribution des billets pour en extraire tout l'argent disponible. Cette attaque contourne tous les moyens de protection logicielle déployés sur l'hôte du distributeur automatique (antivirus, contrôle d'intégrité, cryptage complet du disque, etc.).
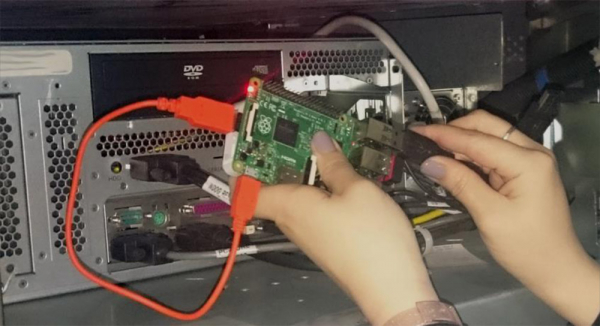
« Boîte noire » basée sur Raspberry Pi
Les plus grands fabricants de distributeurs automatiques et les services secrets gouvernementaux, confrontés à plusieurs réalisations de la « boîte noire », , que ces ordinateurs astucieux poussent les distributeurs automatiques à cracher tout l'argent disponible ; jusqu'à 40 billets toutes les 20 secondes. Les services secrets avertissent également que les carders ciblent le plus souvent les distributeurs automatiques dans les pharmacies, les centres commerciaux, ainsi que ceux servant les automobilistes « en déplacement ».
Dans ce contexte, pour ne pas se faire repérer par les caméras, les carders les plus prudents prennent avec eux un partenaire peu précieux, un mule. Pour que celui-ci ne puisse pas s'approprier la « boîte noire », ils utilisent . Ils retirent des fonctionnalités clés de la « boîte noire » et y connectent un smartphone qu'ils utilisent comme canal de transmission à distance pour envoyer des commandes à la « boîte noire » réduite, via le protocole IP.
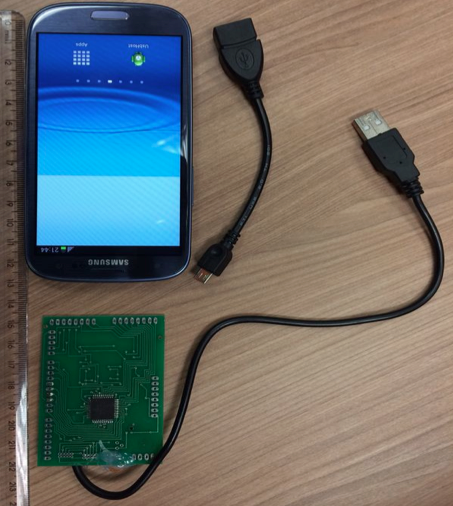
Modification de la « boîte noire », activée par accès distant
Comment cela se passe-t-il du point de vue des banquiers ? Sur les enregistrements des caméras de surveillance, on observe à peu près la scène suivante : une personne ouvre le compartiment supérieur (zone de service), connecte la « boîte magique » au distributeur automatique, ferme le compartiment supérieur et s'en va. Peu après, plusieurs personnes, qui semblent être des clients ordinaires, s'approchent du distributeur et retirent d'énormes sommes d'argent. Ensuite, le carder revient et extrait de l'appareil son petit dispositif magique. En général, le fait que le distributeur automatique a été attaqué par une « boîte noire » n'est découvert que plusieurs jours plus tard : lorsque le coffre vide et le registre des retraits ne coïncident pas. Par conséquent, il ne reste aux employés de la banque qu'à .
Analyse des communications des distributeurs automatiques
Comme mentionné précédemment, l'interaction entre l'unité centrale et les périphériques se fait via USB, RS232 ou SDC. Le cardeur se connecte directement au port du périphérique et lui envoie des commandes, contournant l'hôte. C'est assez simple, car les interfaces standard ne nécessitent pas de pilotes spécifiques. De plus, les protocoles propriétaires par lesquels le périphérique et l'hôte interagissent ne requièrent pas d'authentification (puisque l'appareil se trouve dans une zone de confiance) ; par conséquent, ces protocoles non sécurisés, par lesquels le périphérique et l'hôte interagissent, peuvent être facilement écoutés et sont vulnérables aux attaques par reproduction.
Ainsi, les cardeurs peuvent utiliser un analyseur de trafic logiciel ou matériel, en se connectant directement au port d'un périphérique spécifique (par exemple, un lecteur de cartes) pour collecter les données transmises. En utilisant l'analyseur de trafic, le cardeur découvre tous les détails techniques du fonctionnement du guichet automatique, y compris les fonctions non documentées de son périphérique (comme la fonction de mise à jour du firmware du périphérique). En conséquence, le cardeur obtient un contrôle total sur le guichet automatique. De plus, il est assez difficile de détecter la présence d'un analyseur de trafic.
Un contrôle direct sur l'appareil de distribution de billets signifie que les cartouches du guichet automatique peuvent être vidées sans aucune trace dans les journaux, qui sont normalement tenus par le logiciel déployé sur l'hôte. Pour ceux qui ne sont pas familiers avec l'architecture logicielle et matérielle du guichet automatique, cela peut vraiment sembler magique.
D'où viennent les « boîtes noires » ?
Les fournisseurs de guichets automatiques et les sous-traitants développent des utilitaires de débogage pour diagnostiquer la partie matérielle du guichet automatique, y compris l'électromécanique responsable de la distribution de cash. Parmi ces utilitaires, on trouve : , . L'image ci-dessous présente encore plusieurs de ces utilitaires de diagnostic.
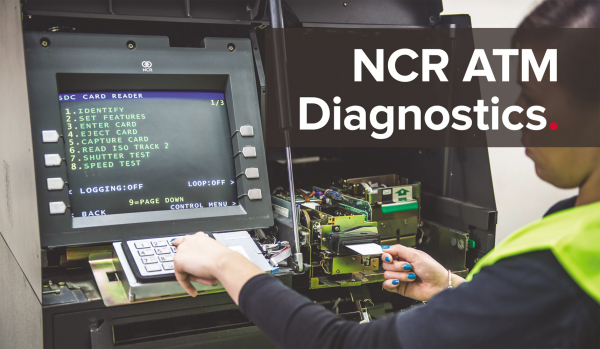
Panneau de contrôle d'ATMDesk
Panneau de contrôle de RapidFire ATM XFS
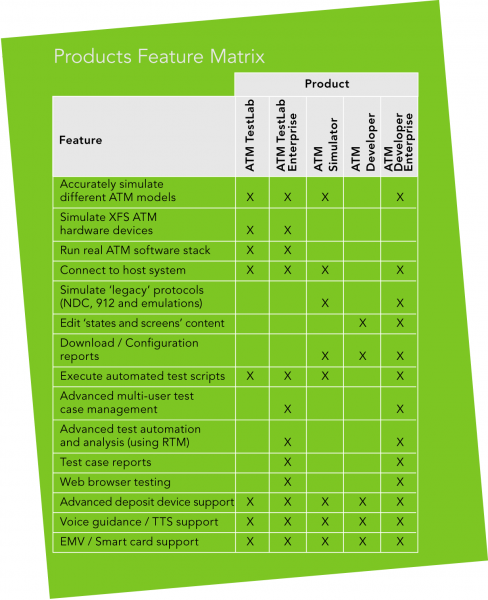
Caractéristiques comparatives de plusieurs utilitaires de diagnostic
L'accès à de tels utilitaires est normalement limité par des jetons personnalisés ; et ils ne fonctionnent que lorsque la porte du coffre-fort du guichet automatique est ouverte. Cependant, en remplaçant simplement quelques octets dans le code binaire de l'utilitaire, les cardeurs Tester le retrait d'argent — sans passer par les vérifications prévues par le fabricant de l'outil. Les carders installent de tels outils modifiés sur leur ordinateur portable ou micro-ordinateur à carte unique, qu'ils connectent ensuite directement à l'appareil délivrant les billets, pour un retrait non autorisé de fonds.
Le dernier kilomètre et un faux centre de traitement
L'interaction directe avec le périphérique, sans communication avec l'hôte, n'est qu'une des nombreuses techniques efficaces du carding. D'autres techniques reposent sur le fait que nous avons une grande variété d'interfaces réseau à travers lesquelles le distributeur automatique de billets (DAB) se connecte au monde extérieur. De X.25 à Ethernet et à la téléphonie mobile. De nombreux DAB peuvent être identifiés et localisés par le service Shodan (la méthode la plus concise de son utilisation est décrite ), avec une attaque ultérieure s'appuyant sur une configuration de sécurité vulnérable, la paresse de l'administrateur et des communications faibles entre les différentes divisions de la banque.
Le dernier kilomètre de communication entre le DAB et le centre de traitement est riche en diverses technologies, qui peuvent servir de point d'entrée pour le carder. L'interaction peut se faire par voie filaire (ligne téléphonique ou Ethernet) ou sans fil (Wi-Fi, téléphonie mobile : CDMA, GSM, UMTS, LTE). Les mécanismes de sécurité peuvent inclure : 1) des moyens matériels ou logiciels pour prendre en charge les VPN (à la fois standards, intégrés au système d'exploitation, et de fabricants tiers) ; 2) SSL/TLS (à la fois spécifiques au modèle de DAB et de fabricants tiers) ; 3) cryptage ; 4) authentification des messages.
Cependant , que pour les banques, les technologies énumérées semblent très compliquées, et donc elles ne se soucient pas de mettre en place une protection réseau spécifique, ou l'implémentent avec des erreurs. Dans le meilleur des cas, le DAB se connecte à un serveur VPN, et déjà à l'intérieur du réseau privé – se connecte au centre de traitement. De plus, même si les banques parviennent à mettre en œuvre les mécanismes de protection ci-dessus, le carder dispose déjà d'attaques efficaces contre eux. Ainsi, même si la sécurité est conforme à la norme PCI DSS, les DAB restent vulnérables.
Une des principales exigences du PCI DSS : toutes les données sensibles doivent être cryptées lorsqu'elles sont transmises via un réseau public. Et en effet, il existe des réseaux qui ont été initialement conçus pour que les données y soient entièrement cryptées ! Il est donc tentant de dire : « Nos données sont cryptées parce que nous utilisons le Wi-Fi et le GSM ». Cependant, beaucoup de ces réseaux ne fournissent pas une protection suffisante. Les réseaux mobiles de toutes générations sont déjà depuis longtemps piratés. De manière définitive et irréversible. Il existe même des fournisseurs proposant des équipements pour intercepter les données qui y sont transmises.
Ainsi, soit dans une communication non sécurisée, soit dans un réseau « privé » où chaque distributeur automatique se fait connaître des autres, une attaque MiTM « centre de traitement falsifié » peut être initiée, ce qui amènera le fraudeur à prendre le contrôle des flux de données échangés entre le distributeur automatique et le centre de traitement.
peuvent potentiellement viser des milliers de distributeurs automatiques. Sur le chemin vers le vrai centre de traitement, le fraudeur insère son propre centre de traitement falsifié. Ce centre de traitement falsifié donne des ordres au distributeur automatique pour délivrer des billets. Le fraudeur configure son centre de traitement de sorte que le retrait d'argent se fasse indépendamment de la carte insérée dans le distributeur automatique – même si sa date d'expiration est dépassée ou si elle a un solde nul. L'important est que le centre de traitement falsifié puisse « reconnaître » la carte. Le faux centre de traitement peut être soit un dispositif artisanal, soit un simulateur de centre de traitement, initialement conçu pour le débogage des paramètres réseau (un autre cadeau du « fabricant » aux fraudeurs).
Dans l'image suivante le dump des commandes pour le retrait de 40 billets de la quatrième cassette, – envoyées depuis le centre de traitement falsifié et conservées dans les journaux du logiciel ATM. Ils ressemblent presque à de vraies commandes.
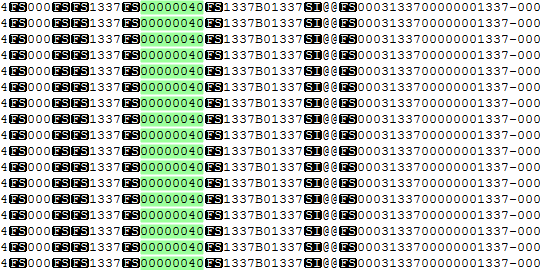
Le dump des commandes du faux centre de traitement
Source : habr.com
