

Dans cet article, nous allons examiner une vulnérabilité très intéressante dans le système d'exploitation « national » Astra Linux, alors commençons...
Astra Linux est un système d'exploitation à usage spécial basé sur le noyau Linux, conçu pour une protection complète des informations et la construction de systèmes automatisés sécurisés.
Le fabricant développe une version de base d'Astra Linux — Common Edition (à usage général) et sa modification Special Edition (à usage spécial) :
- La version à usage général — Common Edition — est destinée aux petites et moyennes entreprises, ainsi qu'aux établissements d'enseignement ;
- La version à usage spécial — Special Edition — est destinée aux systèmes automatisés en mode sécurisé, traitant des informations dont le degré de confidentialité est « top secret » inclus.
Initialement, la vulnérabilité dans le bloqueur d'écran a été découverte dans le système d'exploitation Astra Linux Common Edition v2.12, elle se manifeste lorsque l'ordinateur est en état de blocage et si à ce moment-là un changement de résolution d'écran est effectué. En particulier dans des environnements virtuels (VMWare, Oracle Virtualbox), le contenu complet du bureau est affiché sans passer par une autorisation.
Cette vulnérabilité a également été exploitée avec succès sur Astra Linux Special Edition v1.5. Il est possible d'obtenir des informations à partir de machines physiques en utilisant plusieurs moniteurs avec des résolutions différentes.
Ci-dessous, une vidéo démontrant sur Astra Linux Special Edition v1.5 (le poste a été bloqué, changement de l'extension de la fenêtre) :
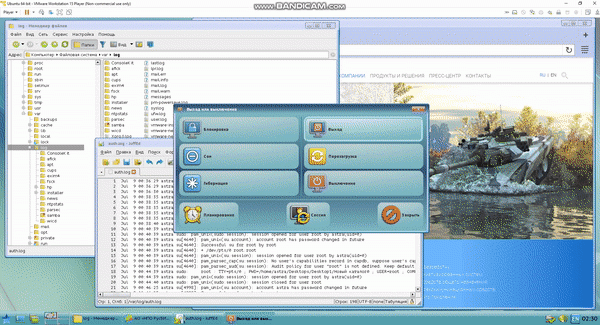
Capture d'écran de la vidéo (extrait de données sur le bureau) :
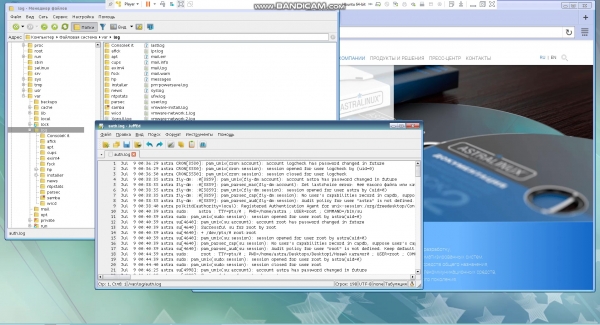
En fin de compte, on peut conclure que l'exploitation de cette faille permettra d'accéder discrètement au contenu des documents (y compris à accès restreint) ouverts sur le bureau d'une station Astra Linux bloquée, ce qui entraînera une fuite de ce type d'informations.
Source : habr.com
