

Qu'est-ce qui distingue un bon responsable de la sécurité dans le domaine de l'IT d'un ordinaire ? Non, ce n'est pas le fait qu'il puisse à tout moment se souvenir du nombre de messages que le manager Igor a envoyés hier à sa collègue Maria. Un bon responsable de la sécurité s'efforce d'identifier les violations potentielles à l'avance et de les repérer en temps réel, en mettant tout en œuvre pour prévenir la poursuite de l'incident. Les systèmes de gestion des événements de sécurité (SIEM, de la gestion des informations et des événements de sécurité) facilitent considérablement la tâche de capture rapide et de blocage de toute tentative de violation.
Traditionnellement, les systèmes SIEM combinent un système de gestion de la sécurité de l'information et un système de gestion des événements de sécurité. Une caractéristique importante des systèmes est l'analyse des événements de sécurité en temps réel, ce qui permet de réagir à ces événements avant qu'un dommage ne survienne.
Les principales tâches des systèmes SIEM :
- Collecte et normalisation des données
- Corrélation des données
- Alerte
- Tableaux de visualisation
- Organisation du stockage des données
- Recherche et analyse des données
- Rapport
Raisons de la forte demande pour les systèmes SIEM
Récemment, la complexité et la coordination des attaques contre les systèmes d'information ont considérablement augmenté. Dans le même temps, le complexe de moyens de protection de l'information devient également plus complexe : systèmes de détection d'intrusion réseau et hôte, systèmes DLP, antivirus et pare-feu, scanners de vulnérabilités, et plus encore. Chaque moyen de protection génère un flux d'événements avec des niveaux de détail variés et souvent, on ne peut percevoir une attaque qu'en superposant des événements provenant de différents systèmes.
Il existe beaucoup d'informations sur toutes sortes de systèmes SIEM commerciaux, mais nous proposons un aperçu succinct des systèmes SIEM open source gratuits, qui n'ont pas de restrictions artificielles sur le nombre d'utilisateurs ou le volume de données acceptées et stockées, et qui sont également faciles à mettre à l'échelle et à maintenir. Nous espérons que cela aidera à évaluer le potentiel de tels systèmes et à décider s'il vaut la peine d'intégrer ces solutions dans les processus commerciaux de l'entreprise.
AlienVault OSSIM
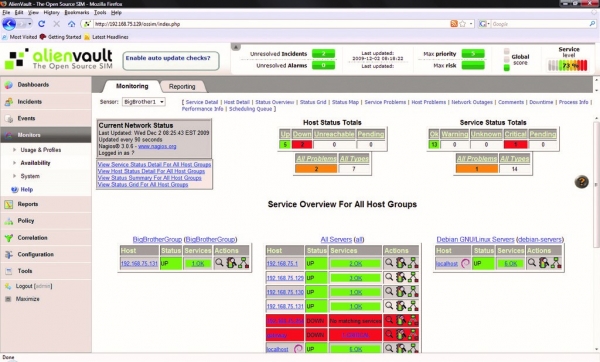
AlienVault OSSIM est la version open-source d'AlienVault USM, l'un des systèmes SIEM commerciaux les plus réputés. OSSIM est un cadre consistant en plusieurs projets open-source, y compris un système de détection d'intrusions réseau Snort, un système de surveillance des réseaux et des hôtes Nagios, un système de détection d'intrusions hôtes OSSEC et un scanner de vulnérabilités OpenVAS.
Pour le suivi des dispositifs, on utilise l'agent AlienVault, qui envoie des journaux depuis l'hôte au format syslog vers la plateforme GELF ou peut être utilisé avec un plugin pour intégrer des services tiers, comme le service de proxy inverse Cloudflare ou le système d'authentification multifactorielle Okta.
La version USM diffère de l'OSSIM par une fonctionnalité avancée de gestion des journaux, de surveillance des infrastructures cloud, d'automatisation, et d'informations sur les menaces actualisées et de visualisation.
Avantages
- Construit sur des projets open-source éprouvés ;
- Une large communauté d'utilisateurs et de développeurs.
Inconvénients
- Ne prend pas en charge la surveillance des plateformes cloud (par exemple, AWS ou Azure) ;
- Absence de gestion des journaux, de visualisation, d'automatisation et d'intégration avec des services tiers.
MozDef (Mozilla Defense Platform)
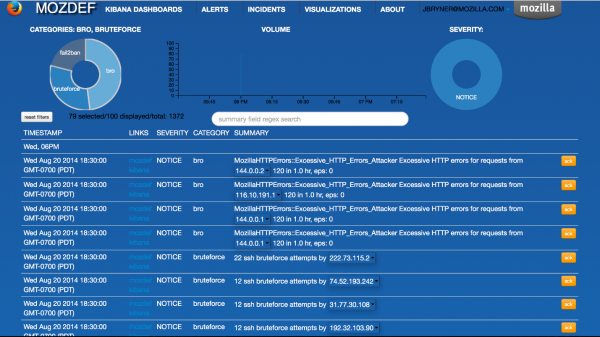
Développée par Mozilla, la plateforme SIEM MozDef est utilisée pour automatiser les processus de gestion des incidents de sécurité. Le système a été conçu de zéro pour atteindre une réactivité, une évolutivité et une résilience maximales, avec une architecture microservices – chaque service s'exécute dans un conteneur Docker.
Comme l'OSSIM, MozDef est construit sur des projets open-source éprouvés, incluant un module d'indexation des journaux et de recherche Elasticsearch, la plateforme Meteor pour créer une interface web flexible, et le plugin Kibana pour la visualisation et la création de graphiques.
La corrélation des événements et les alertes sont réalisées à l'aide de requêtes Elasticsearch, permettant d'écrire des règles personnalisées de traitement des événements et d'alerte en utilisant Python. Selon Mozilla, MozDef peut traiter plus de 300 millions d'événements par jour. MozDef accepte les événements uniquement au format JSON, mais il existe une intégration avec des services tiers.
Avantages
- N'utilise pas d'agents – fonctionne avec des journaux JSON standard ;
- Facilement évolutif grâce à l'architecture microservices ;
- Prend en charge les sources de données des services cloud, y compris AWS CloudTrail et GuardDuty.
Inconvénients
- Un nouveau système moins bien établi.
Wazuh
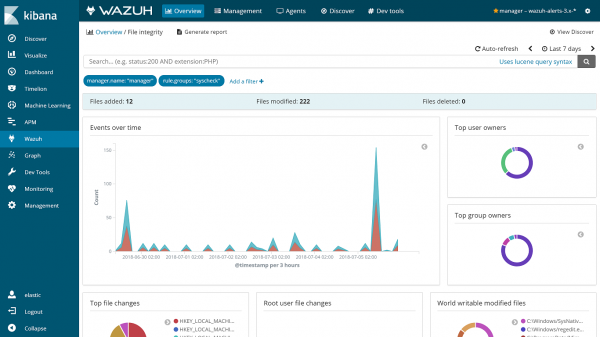
Wazuh a commencé comme un fork d'OSSEC, l'une des SIEM open source les plus populaires. Il s'agit maintenant d'une solution unique avec de nouvelles fonctionnalités, des bugs corrigés et une architecture optimisée.
Le système est construit sur la pile ElasticStack (Elasticsearch, Logstash, Kibana) et prend en charge la collecte de données basée sur des agents ainsi que la réception de journaux systèmes. Cela le rend efficace pour la surveillance des appareils qui génèrent des journaux mais ne peuvent pas installer d'agent - appareils réseau, imprimantes et périphériques.
Wazuh prend en charge les agents OSSEC existants et fournit même un guide pour la migration d'OSSEC vers Wazuh. Bien qu'OSSEC soit encore activement pris en charge, Wazuh est considéré comme la continuation d'OSSEC en raison de l'ajout d'une nouvelle interface web, d'une API REST, d'un ensemble de règles plus complet et de nombreuses autres améliorations.
Avantages
- Fondée et compatible avec la populaire SIEM OSSEC;
- Prend en charge différentes options d'installation : Docker, Puppet, Chef, Ansible;
- Prend en charge la surveillance des services cloud, y compris AWS et Azure;
- Comprend un ensemble complet de règles pour détecter de nombreux types d'attaques et permet de les mettre en conformité avec PCI DSS v3.1 et CIS.
- S'intègre avec le système de stockage et d'analyse des logs Splunk pour la visualisation des événements et le support API.
Inconvénients
- Architecture complexe - nécessite un déploiement complet de l'Elastic Stack en plus des composants serveur Wazuh.
Prelude OSS
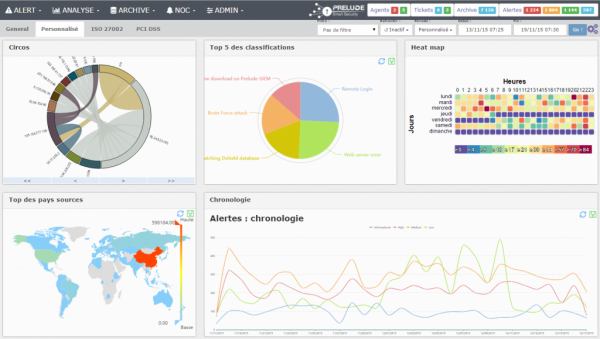
Prelude OSS est la version open-source de la commercialisée Prelude SIEM, développée par l'entreprise française CS. La solution est un système SIEM modulaire flexible, prenant en charge de nombreux formats de logs et l'intégration avec des outils tiers tels qu'OSSEC, Snort et le système de détection de réseau Suricata.
Chaque événement est normalisé au format IDMEF, facilitant l'échange de données avec d'autres systèmes. Mais il y a un bémol - Prelude OSS est fortement limitée en performance et fonctionnalités par rapport à la version commerciale de Prelude SIEM, et est plutôt destinée à de petits projets ou à l'apprentissage des solutions SIEM et à l'évaluation de Prelude SIEM.
Avantages
- Un système éprouvé, développé depuis 1998;
- Prend en charge de nombreux formats de logs différents;
- Normalise les données au format IMDEF, facilitant le transfert des données vers d'autres systèmes de sécurité.
Inconvénients
- Significativement limité en fonctionnalités et en performances par rapport à d'autres systèmes SIEM open-source.
Sagan
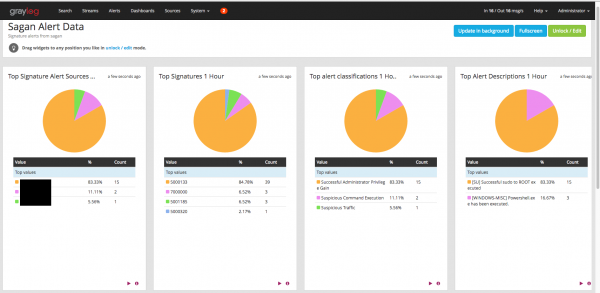
Sagan est un SIEM haute performance qui met l'accent sur la compatibilité avec Snort. En plus de prendre en charge les règles écrites pour Snort, Sagan peut enregistrer dans la base de données Snort et peut même être utilisé avec l'interface Shuil. Essentiellement, c'est une solution légère et multithread qui offre de nouvelles fonctionnalités tout en restant conviviale pour les utilisateurs de Snort.
Avantages
- Entièrement compatible avec la base de données Snort, les règles et l'interface utilisateur ;
- L'architecture multithread assure des performances élevées.
Inconvénients
- Projet relativement jeune avec une petite communauté ;
- Processus d'installation complexe qui nécessite de compiler l'ensemble du SIEM à partir des sources.
Conclusion
Chaque système SIEM décrit a ses particularités et ses limites, il est donc impossible de les considérer comme une solution universelle pour toute organisation. Cependant, ces solutions sont en code source ouvert, ce qui permet de les déployer, de les tester et de les évaluer sans dépenses excessives.
Quoi d'autre d'intéressant à lire sur le blog
→
→
→
→
→
Abonnez-vous à notre -canal pour ne pas manquer le prochain article ! Nous écrivons pas plus de deux fois par semaine et uniquement sur des sujets pertinents.
Source : habr.com
