

Développeurs de Firefox Le plan de Firefox concernant l'étiquetage de toutes les pages ouvertes en HTTP comme présentant un indicateur de connexion non sécurisée. Ce changement est prévu pour la version Firefox 70, dont la sortie est prévue le 22 octobre. Dans Chrome, l'indicateur avertissant de l'établissement d'une connexion non sécurisée pour les pages ouvertes en HTTP a été affiché depuis la version 68.
, proposé en juillet de l'année dernière.
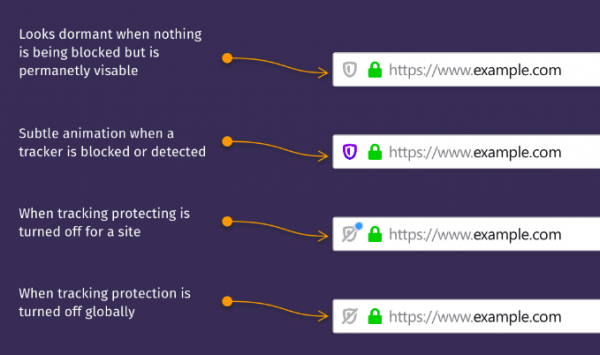
Dans Firefox 70, il y a également retirer le bouton «(i)» de la barre d'adresse, en se contentant d'un affichage permanent de l'indicateur de niveau de sécurité de la connexion, qui permet également d'évaluer l'état des modes de blocage du suivi des mouvements. Pour HTTP, une icône de problèmes de sécurité sera clairement affichée, qui sera également affichée pour FTP et en cas de problèmes de certificats :
On suppose que l'affichage de l'indicateur de connexion non sécurisée incitera les propriétaires de sites à adopter par défaut HTTPS. Selon Firefox Telemetry, la part mondiale des requêtes de pages en HTTPS est de 78,6 %
(70,3 % il y a un an, 59,7 % il y a deux ans), tandis qu'aux États-Unis, elle est de 87,6 %. Le certificat Let's Encrypt, un organisme de certification à but non lucratif contrôlé par la communauté, qui fournit des certificats gratuitement à tous ceux qui le souhaitent, a délivré 106 millions de certificats, couvrant environ 174 millions de domaines (80 millions de domaines l'année dernière).
Le passage à l'étiquetage HTTP comme non sécurisé est une continuation des tentatives précédentes de forcer la transition vers HTTPS dans Firefox. Par exemple, à partir de la version , un indicateur de problèmes de sécurité a été ajouté au navigateur, affiché lorsqu'un accès sans HTTPS est effectué sur des pages contenant des formulaires d'authentification. De plus, de l'accès à de nouvelles API Web — dans le cas des pages ouvertes en dehors d'un contexte sécurisé, la génération de notifications système par l'API Notifications est interdite, et dans le cas d'accès non sécurisé, les appel à getUserMedia() pour accéder à des sources multimédias (par exemple, caméra et microphone) sont bloqués. Dans les paramètres about:config, un drapeau «security.insecure_connection_icon.enabled» a également été ajouté, permettant d'activer optionnellement l'étiquetage des connexions non sécurisées pour HTTP.
Source : opennet.ru
