

Analyse des menaces de cybersécurité pour les systèmes d'information médicaux, pertinents de 2007 à 2017.
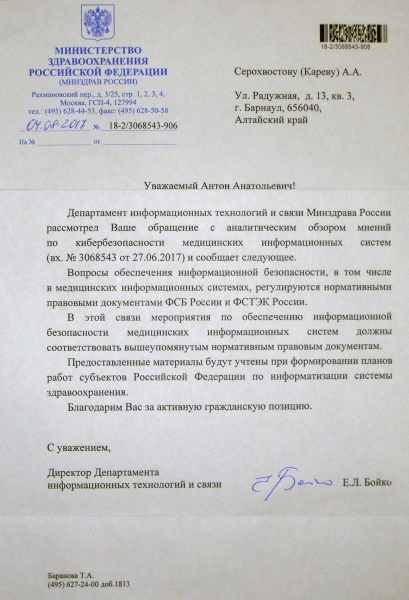
Cette analyse est accompagnée d'une lettre de remerciement du ministère de la Santé de la Fédération de Russie (voir la capture d'écran sous spoiler).
Quelle est la prévalence des systèmes d'information médicaux en Russie ?
- En 2006, «Informatique de Sibérie» (une entreprise IT spécialisée dans le développement de systèmes d'information médicale) a déclaré [38] : « MIT Technology Review publie périodiquement une liste traditionnelle des dix technologies d'information et de communication prometteuses qui auront un impact significatif sur la société humaine dans un avenir proche. En 2006, 6 des 10 technologies de cette liste étaient liées d'une manière ou d'une autre à des questions médicales. L'année 2007 a été proclamée en Russie comme l'« année de l'informatisation de la santé ». De 2007 à 2017, la dynamique de la dépendance du secteur de la santé vis-à-vis des technologies d'information et de communication a constamment augmenté.
- Le 10 septembre 2012, le centre d'analyse et d'information « Systèmes ouverts » a rapporté [41] qu'en 2012, 350 cliniques de Moscou avaient été connectées à l'EEMIAS (système d'information et d'analyse médicale unifié). Un peu plus tard, le 24 octobre 2012, la même source a annoncé [42] qu'à ce moment-là, 3,8 milliers de médecins avaient des postes de travail automatisés, et 1,8 million de citoyens avaient déjà testé le service EEMIAS. Le 12 mai 2015, la même source a rapporté [40] qu'EEMIAS était opérationnel dans toutes les 660 cliniques publiques de Moscou et contenait les données de plus de 7 millions de patients.
- Le 25 juin 2016, le magazine « Profil » a publié [43] un avis d'expert du centre d'analyse international PwC : « Moscou est la seule mégapole où un système unifié de gestion des cliniques de la ville a été entièrement implanté, tandis qu'une telle solution dans d'autres villes du monde, y compris New York et Londres, n'est encore qu'en phase de discussion ». « Profil » a également rapporté qu'au 25 juillet 2016, 75 % des habitants de Moscou (environ 9 millions de personnes) étaient enregistrés dans l'EEMIAS, et plus de 20 000 médecins y travaillent ; depuis le lancement du système, plus de 240 millions de rendez-vous avec des médecins ont été réalisés ; quotidiennement, plus de 500 000 opérations diverses sont effectuées dans le système. Le 10 février 2017, « Écho de Moscou » a rapporté [39] qu'à ce jour, plus de 97 % des consultations médicales à Moscou se déroulent sur rendez-vous préalable, effectué via l'EEMIAS.
- Le 19 juillet 2016, Veronika Skvortsova, ministre de la Santé de la Fédération de Russie, a déclaré [11] qu'à la fin de 2018, 95 % des centres médicaux du pays seront connectés à un système d'information étatique unifié de santé (ЕГИСЗ) – grâce à la mise en place d'une carte médicale électronique unique (ЭМК). Le projet de loi correspondant, obligeant les régions russes à se connecter au système, a été soumis à une discussion publique, approuvé par tous les organes fédéraux concernés et sera prochainement présenté au gouvernement. Veronika Skvortsova a annoncé que 83 régions avaient organisé des rendez-vous électroniques avec les médecins ; dans 66 entités, un système régional unique de répartition des ambulances a été mis en œuvre ; dans 81 régions du pays, des systèmes d'information médicale sont en fonctionnement, avec des postes de travail automatisés pour 57 % des médecins. [11]
Pourriez-vous donner plus de détails sur le système d'information étatique unifié de santé (ЕГСИЗ) ?
- ЕГСИЗ est la base de tous les systèmes d'information médicale nationaux (MIS). Il se compose de fragments régionaux – RИСУЗ (système d'information régional de gestion de la santé). L’ЕМИАС, qui a déjà été mentionné ci-dessus, est un des exemples de RИСУЗ (le plus connu et le plus prometteur). [51] Comme l'explique [56] l'édition du magazine « Directeur des services d'information », l'ЕГСИЗ est une infrastructure IT cloud-réseau, dont la création des segments régionaux est assurée par des centres de recherche situés à Kaliningrad, Kostroma, Novossibirsk, Orel, Saratov, Tomsk et d'autres villes de la Fédération de Russie.
- La mission de l'ЕГСИЗ est d'éliminer l'« informatisation patchwork » de la santé ; en reliant les MIS de différents départements, chacun d'eux ayant utilisé avant la mise en œuvre de l'ЕГСИЗ son propre logiciel, fabriqué sur commande, sans aucun standard centralisé unifié. [54] Depuis 2008, la base de l'espace d'information unifié de la santé de la Fédération de Russie repose sur 26 normes IT sectorielles [50]. Vingt d'entre elles sont des normes internationales.
- Le fonctionnement des centres médicaux dépend en grande partie des systèmes d'information médicale (SIM) tels qu'OpenEMR ou EMIAS. Les SIM assurent le stockage des informations sur les patients : résultats de diagnostic, données sur les médicaments prescrits, antécédents médicaux, etc. Les composants les plus courants des SIM (au 30 mars 2017) sont : EHR (Dossiers Médicaux Électroniques) – un système de gestion des dossiers médicaux électroniques qui stocke de manière structurée les données des patients et gère leur historique médical. NAS (Stockage de Données Connecté en Réseau) – un stockage de données en réseau. DICOM (Imagerie Numérique et Communications en Médecine) – un standard pour la création et l'échange d'images numériques en médecine. PACS (Système d'Archivage et de Communication d'Images) – un système de stockage et d'échange d'images conforme au standard DICOM. Il crée, stocke et visualise les images médicales et les documents des patients examinés. C'est le système DICOM le plus répandu. [3] Tous ces SIM sont vulnérables aux cyberattaques soigneusement conçues, dont les détails sont disponibles en libre accès.
- En 2015, Zhilajev P.S., Goryunova T.I. et Volodin K.I., experts techniques de l'« Université Technologique d'État de Penza », ont déclaré [57] dans leur article sur la cybersécurité dans le secteur médical que le système EMIAS comprend : 1) IMEK (carte électronique médicale intégrée) ; 2) registre municipal des patients ; 3) système de gestion des flux de patients ; 4) système d'information médicale intégrée ; 5) système de comptabilité de gestion consolidée ; 6) système de comptabilité personnalisée des soins médicaux ; 7) système de gestion des registres médicaux. En ce qui concerne l'IMEK, selon [39] la radio « Écho de Moscou » (10 février 2017), ce sous-système est construit sur la base des normes avancées du standard OpenEHR, qui représente la technologie la plus avancée vers laquelle convergent progressivement les pays technologiquement développés.
- La rédaction du magazine « Computerworld Russie » a également précisé [41] qu'en plus de l'intégration de tous ces services entre eux et avec les Systèmes d'Information de Santé des établissements médicaux, l'E-MIAS est également intégrée avec le logiciel du fragment fédéral « EGIS-Santé » (EGIS – Système d'Information Publique Unifié) et les systèmes de gouvernement électronique, y compris les portails de services publics. Peu après, le 25 juillet 2016, la rédaction du magazine « Profil » a précisé [43] que l'E-MIAS regroupe à ce jour plusieurs services : un centre de situation, une inscription électronique, un Dossier Médical Électronique (DME), une prescription électronique, des arrêts de travail, un service de laboratoire et un suivi individualisé.
- Le 7 avril 2016, la rédaction du magazine « Directeur du service informatique » a rapporté [59] que l'E-MIAS est arrivée dans les pharmacies. Dans toutes les pharmacies de Moscou, délivrant des médicaments sur prescription avantageuse, un « système automatisé de gestion de l'approvisionnement médicamenteux » – M-Pharmacie – a été lancé.
- Le 19 janvier 2017, la même source a signalé [58] qu'à partir de 2015, l'implémentation d'un service d'information radiologique unique (E-RIS), intégré avec l'E-MIAS, avait commencé à Moscou. Pour les médecins qui orientent les patients vers des diagnostics, des cartes technologiques pour les examens radiologiques, les échographies, les tomodensitogrammes (CT) et l'IRM ont été élaborées, intégrées avec l'E-MIAS. Au fur et à mesure de l'expansion du projet, des hôpitaux avec leur équipement varié sont prévus pour se connecter au service. De nombreux hôpitaux possèdent leurs propres SIS, avec lesquels une intégration est également prévue. La rédaction de « Profil » constate également qu'après avoir observé l'expérience positive de la capitale, d'autres régions s'intéressent également à l'implémentation de l'E-MIAS.
Pourrait-on avoir plus de détails sur les caractéristiques techniques des systèmes d'information médicale nationaux ?
- Les informations pour ce paragraphe proviennent d'une étude analytique [49] « Informatique de Sibérie ». Environ 70 % des systèmes d'information médicale sont basés sur des bases de données relationnelles. En 1999, 47 % des systèmes d'information médicale utilisaient des bases de données locales (de bureau), dont dans la plupart des cas, il s'agissait de tableaux dBase. Cette approche était caractéristique de la période initiale de développement de logiciels médicaux et de création de produits spécialisés.
- Chaque année, le nombre de systèmes domestiques basés sur des bases de données de bureau diminue. En 2003, ce chiffre n'était déjà plus que de 4 %. Aujourd'hui, pratiquement aucun des développeurs n'utilise de tableaux dBase. Certains produits logiciels utilisent leur propre format de base de données ; ils sont souvent utilisés dans des annuaires pharmacologiques électroniques. À l'heure actuelle, il existe sur le marché national un système d'information médicale construit même sur son propre SGBD de type « client-serveur » : e-Hospital. Il est difficile d'imaginer des raisons objectives pour de telles décisions.
- Lors du développement de systèmes d'information médicale nationaux, les SGBD suivants sont principalement utilisés : Microsoft SQL Server (52,18 %), Cache (17,4 %), Oracle (13 %), Borland Interbase Server (13 %), Lotus Notes/Domino (13 %). À titre de comparaison : si l'on analyse l'ensemble des logiciels médicaux utilisant une architecture « client-serveur », la part du SGBD Microsoft SQL Server sera de 64 %. De nombreux développeurs (17,4 %) utilisent plusieurs SGBD, le plus souvent une combinaison de Microsoft SQL Server et Oracle. Deux systèmes (IS Kondopoga [44] et Paracelse-A [45]) utilisent plusieurs SGBD simultanément. Tous les SGBD utilisés se divisent en deux types fondamentalement différents : relationnels et post-relationnels (orientés objet). À ce jour, 70 % des systèmes d'information médicale nationaux sont basés sur des SGBD relationnels, tandis que 30 % reposent sur des SGBD post-relationnels.
- Lors du développement de systèmes d'information médicale, une grande variété d'outils de programmation est utilisée. Par exemple, ДОКА+ [47] est écrit en PHP et JavaScript. « E-Hospital » [48] a été développé dans l'environnement Microsoft Visual C++. Amulet – dans l'environnement Microsoft Visual.NET. « Infomed » [46], fonctionnant sous Windows (98/Me/NT/2000/XP), a une architecture client-serveur à deux niveaux ; la partie cliente est réalisée en langage de programmation Delphi ; la partie serveur est gérée par le SGBD Oracle.
- Environ 40% des développeurs utilisent les outils intégrés au SGBD. Parmi eux, 42% optent pour des développements propriétaires comme éditeur de rapports, tandis que 23% utilisent des outils intégrés au SGBD. Pour automatiser la conception et le test du code, 50% des développeurs utilisent Visual Source Safe. Quant au logiciel de documentation, 85% des développeurs recourent aux produits Microsoft, comme le traitement de texte Word ou, comme c'est le cas des créateurs d'e-Hospital, Microsoft Help Workshop.
- En 2015, Ageenko T.Yu. et Andrianov A.V., experts techniques de l'Institut technologique de Moscou, ont publié un article [55] où ils détaillent les aspects techniques du système d'information hospitalière automatisé (GAIS), y compris l'infrastructure réseau typique d'un établissement médical et les problèmes récents liés à sa cybersécurité. Le GAIS est un réseau protégé grâce auquel fonctionne le EMIAS, le système d'information médicale le plus prometteur de Russie.
- « Informatique de Sibérie » affirme [53] que les deux centres de recherche les plus réputés développement MIs sont l'Institut des systèmes logiciels de l'Académie des sciences de Russie (situé dans l'ancienne ville russe de Pereslavl-Zalessky) et l'organisation à but non lucratif « Fonds de développement et d'assistance à l'aide médicale spécialisée Medsanchast-168 » (située dans l'Académie scientifique de Novossibirsk). Pour sa part, « Informatique de Sibérie », qui peut également être inscrite sur cette liste, est située à Omsk.
Quelle est la situation en matière de cybersécurité du système national EMIAS ?
- Le 10 février 2017, Vladimir Makarov, responsable du projet EMIAS, a partagé dans une interview à la radio « Echo de Moscou » [39] son avis selon lequel la cybersécurité absolue n'existe pas : « Il y a toujours un risque de fuite de données. Il faut s'habituer à l'idée que l'utilisation de n'importe quelle technologie moderne implique que tout ce qui vous concerne peut être rendu public. Même les boîtes aux lettres électroniques des plus hauts dignitaires d'État sont piratées. » À cet égard, on peut ici mentionner un incident récent au cours duquel l'e-mail d'environ 90 membres du parlement britannique a été compromis.
- Le 12 mai 2015, le département des technologies de l'information de Moscou a présenté [40] quatre points clés du KCSIB (système complexe de sécurité de l'information) pour l'EMIAS : 1) protection physique – les données sont stockées sur des serveurs modernes situés dans des installations souterraines, l'accès à ces installations étant strictement réglementé ; 2) protection logiciel – les données sont transmises de manière chiffrée par des canaux de communication sécurisés ; de plus, il est possible d'obtenir des informations uniquement sur un patient à la fois ; 3) accès autorisé aux données – le médecin s'identifie grâce à une carte intelligente personnelle ; pour le patient, l'authentification à deux facteurs est prévue en utilisant la police de l'OMS et la date de naissance.
- 4) Les données médicales et personnelles sont stockées séparément, dans deux bases de données distinctes, ce qui assure une sécurité supplémentaire ; les serveurs de l'EMIAS accumulent des informations médicales sous forme anonymisée : visites chez le médecin, prescriptions, certificats d'incapacité de travail, orientations, ordonnances et autres détails ; tandis que les données personnelles – numéro de la police de l'OMS, nom, prénom, patronyme, sexe et date de naissance – sont contenues dans les bases du Fonds municipal d'assurance maladie obligatoire de Moscou ; les données de ces deux bases sont visualisées uniquement sur l'écran du médecin, après son identification.
- Cependant, malgré la prétendue imprenable défense de l'EMIAS, les technologies modernes de cyberattaques – les détails de mise en œuvre étant accessibles au public – permettent de contourner même cette protection. Voir, par exemple, la description d'attaque sur le nouveau navigateur Microsoft Edge – dans un contexte sans erreurs logicielles et avec toutes les protections disponibles activées. [62] De plus, l'absence d'erreurs dans le code du programme est déjà, en soi, une utopie. Pour plus de détails, voir la présentation "Les secrets poussiéreux des cyberprotecteurs". [63]
- Le 27 juin 2017, la clinique « Invitro » a suspendu la collecte de biomatériaux et la délivrance des résultats d'analyses en Russie, en Biélorussie et au Kazakhstan en raison d'une vaste cyberattaque. [64]
- Le 12 mai 2017, le « Laboratoire Kasperky » a enregistré [60] 45 000 cyberattaques réussies par le ransomware WannaCry dans 74 pays à travers le monde, la plupart de ces attaques ayant eu lieu en Russie. Trois jours plus tard (le 15 mai 2017), la société antivirus Avast a enregistré [61] déjà 200 000 cyberattaques par le ransomware WannaCry, annonçant que plus de la moitié de ces attaques se sont produites en Russie. L'agence de presse BBC a rapporté (le 13 mai 2017) que, parmi d'autres, le ministère de la Santé, le ministère de l'Intérieur, la Banque centrale et le Comité d'enquête ont été victimes du virus.
- Cependant, les centres de presse de ces ministères russes et d'autres affirment d'une seule voix que les cyberattaques du virus WannaCry, bien qu'elles aient eu lieu, n'ont pas été couronnées de succès. La plupart des publications en langue russe concernant les incidents malheureux avec WannaCry, en mentionnant un ministère russe ou un autre, ajoutent précipitamment quelque chose comme : « Mais selon les données officielles, aucun dommage n'a été causé ». D'un autre côté, la presse occidentale est convaincue que les conséquences des cyberattaques du virus WannaCry sont plus significatives qu'elles ne le sont présentées par la presse russophone. La presse occidentale est si convaincue de cela qu'elle a même levé les soupçons de la Russie concernant son implication dans cette cyberattaque. À qui faire plus confiance – aux médias occidentaux ou nationaux – c'est une affaire personnelle de chacun. Il convient également de noter que les deux parties ont leurs propres motifs pour exagérer ou minimiser les faits avérés.
Quelle est la situation en matière de cybersécurité des systèmes d'information médicale – en chiffres ?
- Le 1er juin 2017, Rebecca Weintrob (médecin-chef de « Brigham and Women's Hospital » avec un doctorat) et Joram Borenstein (ingénieur en cybersécurité) ont déclaré dans un article commun, publié dans les pages de « Harvard Business Review » [18], que l'ère numérique a considérablement facilité la collecte de données médicales et l'échange de dossiers médicaux entre différents centres médicaux : aujourd'hui, les dossiers médicaux des patients sont devenus mobiles et portables. Cependant, pour ces commodités numériques, les centres médicaux doivent faire face à de sérieux risques en matière de cybersécurité.
- Le 3 mars 2017, l'agence d'information « SmartBrief » a rapporté [24] qu'au cours des deux premiers mois de 2017, environ 250 incidents de cybersécurité ont eu lieu, entraînant le vol de plus d'un million d'enregistrements confidentiels. 50 % de ces incidents concernaient les petites et moyennes entreprises (hors secteur de la santé). Environ 30 % étaient liés au secteur de la santé. Peu après, le 16 mars, la même agence a annoncé [22] que le secteur de la santé était le leader des incidents de cybersécurité jusqu'à présent en 2017.
- Le 17 janvier 2013, Michael Greg, directeur de la société de conseil « Solutions réfléchies », spécialisée dans la cybersécurité, a déclaré [21] qu'en 2012, 94 % des centres médicaux étaient devenus victimes de fuites d'informations confidentielles. C'est 65 % de plus qu'en 2010-2011. Pire encore, 45 % des centres médicaux ont rapporté qu'au fil du temps, l'ampleur des fuites d'informations confidentielles devenait de plus en plus grave ; et ont reconnu qu'ils avaient connu plus de cinq fuites majeures pendant la période 2012-2013. Cependant, moins de la moitié des centres médicaux sont convaincus que ces fuites peuvent être évitées ou qu'ils peuvent au moins être informés qu'elles ont eu lieu.
- Michael Greg a également déclaré [21] que pendant la période de 2010 à 2012, en seulement trois ans, plus de 20 millions de patients étaient devenus victimes du vol de dossiers médicaux électroniques (DME) contenant des informations sensibles et confidentielles : diagnostics, procédures de traitement, informations de paiement, détails de couverture d'assurance, numéro de sécurité sociale et bien plus encore. Un cybercriminel qui vole des DME peut utiliser les informations qu'il en tire de diverses manières (voir le paragraphe « Comment les vols de numéros de sécurité sociale sont liés à l'industrie criminelle de la contrefaçon de documents ? »). Cependant, malgré tout cela, la protection des DME dans les centres médicaux est souvent beaucoup moins forte que celle des courriels personnels.
- Le 2 septembre 2014, Mike Orkut, expert technique au MIT, a déclaré [10] que les incidents de virus de rançon augmentent chaque année. En 2014, il y avait 600 % d'incidents en plus qu'en 2013. En outre, le FBI américain a signalé [26] qu'en 2016, plus de 4000 cas de cyberextorsion se produisaient quotidiennement, soit quatre fois plus qu'en 2015. La tendance croissante des infections par des virus de rançon est préoccupante, tout comme l'augmentation graduelle des attaques ciblées. Les cibles les plus fréquentes de ces attaques sont : les institutions financières, le commerce de détail et les centres médicaux.
- Le 19 mai 2017, l'agence de presse « BBC » a publié [23] un rapport de Verizon pour 2017, selon lequel 72 % des incidents de virus de rançon concernent le secteur médical. Au cours des 12 derniers mois, le nombre de ces incidents a augmenté de 50 %.
- Le 1er juin 2017, un rapport [18] du ministère de la Santé et des Services sociaux des États-Unis a été publié dans le « Harvard Business Review », indiquant qu'en 2015, plus de 113 millions de DMP avaient été volés. En 2016, ce chiffre dépasse 16 millions. Malgré une chute brutale du nombre d'incidents par rapport à 2016, la tendance générale demeure à la hausse. Au début de 2017, le centre d'analyse Expirian a déclaré [27] que le secteur de la santé est aujourd'hui la cible la plus convoitée des cybercriminels.
- La fuite de données sur les patients dans les systèmes médicaux devient progressivement [37] l'un des problèmes les plus pressants du secteur de la santé. Selon les données d'InfoWatch, au cours des deux dernières années (2005-2006), une organisation médicale sur deux a connu une fuite d'informations sur ses patients. Parmi ces fuites, 60 % se produisent non pas par des canaux de communication, mais à travers des personnes spécifiques qui sortent des informations confidentielles de l'organisation. Seulement 40 % des fuites d'informations sont dues à des raisons techniques. Le maillon le plus faible [36] dans la cybersécurité des systèmes d'information médicaux, ce sont les humains. Il est possible de dépenser des sommes considérables pour créer des systèmes de protection, mais un employé mal payé peut vendre des informations pour une fraction infime de ce coût.
Les virus informatiques peuvent-ils infecter le matériel médical?
- Le 17 octobre 2012, David Talbot, expert technique au MIT, a déclaré [1] que les équipements médicaux utilisés au sein des centres médicaux deviennent de plus en plus informatisés, souvent « intelligents » et plus flexibles pour être reprogrammés ; et ils sont également de plus en plus fréquemment dotés de fonctionnalités de connectivité réseau. En conséquence, les équipements médicaux sont de plus en plus vulnérables aux cyberattaques et aux infections par des virus. Le problème est aggravé par le fait que les fabricants ne permettent généralement pas de modifier leur matériel, même pour assurer sa cybersécurité.
- Par exemple, en 2009, un ver réseau nommé Conficker a pénétré le centre médical « Beth Israel » et contaminé une partie de l'équipement médical, y compris une station de travail d'obstétrique (de Philips) et une station de travail de radiographie (de General Electric). Afin d'éviter de tels incidents à l'avenir, John Halmak, directeur informatique de ce centre médical - également professeur à la Harvard Medical School avec un doctorat - a décidé de désactiver la fonction de connectivité réseau sur cet équipement. Cependant, il a rencontré des difficultés car l'équipement « ne peut pas être mis à jour en raison de réglementations ». Il a dû fournir des efforts considérables pour négocier avec les fabricants la désactivation des capacités réseau. Toutefois, la déconnexion n'est pas une solution idéale, surtout compte tenu de l'intégration croissante et de l'interdépendance des appareils médicaux. [1]
- Cela concerne l'équipement « intelligent » utilisé à l'intérieur des centres médicaux. Mais il existe également des dispositifs médicaux portables, tels que les pompes à insuline et les stimulateurs cardiaques implantables, qui sont de plus en plus ciblés par des cyberattaques et des virus informatiques. [1] À titre de remarque, il convient également de noter que le 12 mai 2017 (le jour du triomphe du ransomware WannaCry), l'un des chirurgiens cardiaques a rapporté [28] qu'en plein milieu d'une opération à cœur ouvert, plusieurs ordinateurs ont connu des pannes majeures, mais heureusement, il a réussi à finaliser l'opération avec succès.
Quelle est la menace des ransomwares pour le secteur médical ?
- Le 3 octobre 2016, Mohammed Ali, directeur de l'entreprise «Carbonite», spécialisée dans les solutions de cybersécurité, a expliqué [19] dans les pages de «Harvard Business Review» que le ransomware est un type de virus informatique qui bloque l'accès d'un utilisateur à son système jusqu'à ce qu'une rançon soit payée. Le ransomware chiffre le disque dur, ce qui fait que l'utilisateur perd l'accès à des informations sur son ordinateur, et pour fournir la clé de déchiffrement, le ransomware exige une rançon. Pour éviter de se retrouver en contact avec les forces de l'ordre, les cybercriminels utilisent des moyens de paiement anonymes, tels que le bitcoin. [19]
- Mohammed Ali a également déclaré [19] que les distributeurs de ransomwares ont déterminé que le prix de rançon optimal lors d'attaques contre des citoyens ordinaires et des propriétaires de petites entreprises se situe entre 300 et 500 $. C'est une somme que beaucoup sont prêts à payer face à la perspective de perdre toutes leurs économies numériques. [19]
- Le 16 février 2016, l'agence de presse «Guardian» a rapporté [13] qu'à la suite d'une infection par un ransomware, le personnel médical du «Hollywood Presbyterian Medical Center» avait perdu l'accès à ses systèmes informatiques. Les médecins ont dû communiquer par fax, les infirmières ont enregistré les dossiers médicaux sur de vieilles cartes médicales en papier, et les patients ont dû se rendre à l'hôpital pour récupérer personnellement les résultats de leurs analyses.
- Le 17 février 2016, la direction du «Hollywood Presbyterian Medical Center» a publié [30] une déclaration qui disait : «Le soir du 5 février, nos employés ont perdu l'accès au réseau hospitalier. Le logiciel malveillant a bloqué nos ordinateurs et crypté tous nos fichiers. Les forces de l'ordre ont été immédiatement informées. Des experts en cybersécurité ont aidé à rétablir l'accès à nos ordinateurs. La rançon demandée était de 40 bitcoins (17 000 $). La manière la plus rapide et efficace de récupérer nos systèmes et nos fonctions administratives était de payer la rançon et ainsi obtenir la clé de déchiffrement. Pour rétablir le bon fonctionnement des systèmes de l'hôpital, nous avons été contraints de le faire.»
- Le 12 mai 2017, l'agence d'information « New York Times » a rapporté [28] qu'à la suite de l'incident WannaCry, certains hôpitaux étaient tellement paralysés qu'ils n'étaient même pas en mesure d'imprimer des étiquettes pour les nouveau-nés. Dans ces hôpitaux, les patients entendaient : « Nous ne pouvons pas vous soigner car nos ordinateurs sont hors service ». C'est plutôt inhabituel d'entendre cela dans de grandes villes comme Londres.
Si les cyberincidents sont si dangereux, pourquoi les fabricants d'appareils médicaux informatisent-ils leurs dispositifs ?
- Le 9 juillet 2008, Christina Griffantini, experte technique au MIT, a déclaré dans son article « Hôpitaux : l'ère du Plug and Play » [2] : La diversité inquiétante des nouveaux appareils médicaux « intelligents » dans les hôpitaux promet un meilleur soin des patients. Cependant, le problème est que ces appareils sont généralement incompatibles les uns avec les autres, même s'ils sont fabriqués par le même fournisseur. Par conséquent, les médecins éprouvent un besoin pressant d'intégrer tout l'équipement médical dans un réseau informatisé unique.
- Le 9 juillet 2009, Douglas Rosindale, spécialiste IT de l'« Administration des affaires des vétérans », et professeur à la Harvard Medical School, a constaté [2] la nécessité urgente de l'intégration informatisée de l'équipement médical avec ces mots : « Aujourd'hui, de nombreux systèmes brevetés à architecture fermée, provenant de différents fournisseurs, sont disponibles – mais le problème est qu'ils ne peuvent pas interagir les uns avec les autres. Et cela complique les soins aux patients ».
- Lorsque les dispositifs médicaux effectuent des mesures indépendantes sans échanger d'informations entre eux, ils ne peuvent pas évaluer l'état du patient de manière globale, ce qui déclenche une alarme même pour de légers écarts par rapport à la normale, parfois sans raison. Cela crée des désagréments considérables pour les infirmières, particulièrement dans les services de réanimation, où il existe de nombreux dispositifs indépendants. Sans intégration et support réseau, le service de réanimation serait un véritable chaos. L'intégration et le support d'un réseau local permettent de coordonner le fonctionnement des dispositifs médicaux et des systèmes d'information médicale (en particulier l'interaction de ces dispositifs avec les dossiers médicaux électroniques des patients), conduisant ainsi à une réduction significative des fausses alertes. [2]
- Dans les hôpitaux, il y a beaucoup d'équipements coûteux et obsolètes qui ne sont pas compatibles avec le réseau. Ressentant un besoin urgent d'intégration, les hôpitaux remplacent progressivement cet équipement par du nouveau ou l'adaptent pour qu'il puisse s'intégrer au réseau global. Cependant, même avec des équipements neufs conçus pour être intégrés, ce problème n'est pas entièrement résolu. Chaque fabricant de dispositifs médicaux, poussé par une concurrence acharnée, s'efforce de concevoir ses appareils de manière à ce qu'ils ne s'intègrent qu'entre eux. Pourtant, de nombreux services d'urgence nécessitent un ensemble spécifique d'appareils variés qu'aucun fabricant ne peut fournir seul. Par conséquent, le choix d'un seul fabricant ne résoudra pas le problème de compatibilité. C'est un autre défi qui se dresse sur le chemin d'une intégration globale. Et les hôpitaux investissent des sommes considérables pour y remédier. Car autrement, des équipements incompatibles transformeront l'hôpital en un véritable chaos avec leurs fausses alarmes. [2]
- Le 13 juin 2017, Peter Pronovost, médecin et directeur adjoint de la sécurité des patients d'un grand centre médical « Johns Hopkins Medicine », a partagé [17] dans les pages de la « Harvard Business Review » ses réflexions sur la nécessité de la numérisation des équipements médicaux : « Prenons par exemple un respirateur. Le mode optimal de ventilation des poumons d'un patient dépend directement de sa taille. La taille du patient est enregistrée dans le Dossier Médical Électronique (DME). En règle générale, le respirateur n'interagit pas avec le DME, ce qui oblige les médecins à obtenir ces informations manuellement, à effectuer certains calculs sur papier et à saisir manuellement les paramètres du respirateur. Si le respirateur et le DME étaient connectés via un réseau informatique, cette opération pourrait être automatisée. Une routine similaire d'entretien d'équipements médicaux existe également entre des dizaines d'autres dispositifs médicaux. Par conséquent, les médecins doivent effectuer quotidiennement des centaines d'opérations routinières, ce qui entraîne des erreurs – bien que rares, elles sont inévitables. »
- De nouveaux lits d'hôpital informatisés sont équipés d'un ensemble de capteurs high-tech capables de suivre les paramètres variés du patient qui y est allongé. Par exemple, ces lits, en surveillant la dynamique des mouvements du patient, peuvent déterminer s'il risque de développer des escarres. Ces capteurs de haute technologie représentent 30 % du coût total du lit. Cependant, sans intégration informatique, peu de choses peuvent être tirées de ce « lit intelligent » – car il ne peut pas communiquer avec d'autres dispositifs médicaux. Une situation similaire est observée avec les « moniteurs sans fil intelligents », qui mesurent la fréquence cardiaque, la capacité vitale, la pression artérielle, etc. Sans intégration de tout cet équipement dans un réseau informatique unifié, et surtout sans garantir une interaction directe avec le DME des patients, son utilité est limitée. [17]
Pourquoi les cybercriminels ont-ils délaissé le secteur financier et les magasins de détail au profit des centres médicaux ?
- Le 16 février 2016, Julia Cherry, correspondante spéciale pour le « Guardian », a partagé ses observations sur le fait que les centres médicaux sont particulièrement attrayants pour les cybercriminels, car leurs systèmes d'information – en raison de la volonté nationale des centres médicaux de numériser les dossiers médicaux – contiennent une riche et variée information. Y compris les numéros de cartes de crédit, les informations personnelles sur les patients et les données médicales confidentielles. [13]
- Le 23 avril 2014, Jim Finkle, analyste en cybersécurité pour l'agence d'information « Reuters », a expliqué [12] que les cybercriminels cherchent à suivre la voie de la moindre résistance. Les systèmes de cybersécurité des centres médicaux sont beaucoup plus faibles par rapport à d'autres secteurs qui ont déjà pris conscience du problème et ont mis en place des contre-mesures efficaces. C'est pourquoi ils attirent les cybercriminels.
- Le 18 février 2016, Mike Orkut, expert technique du MIT, a déclaré que l'intérêt des cybercriminels pour le secteur médical est dû à cinq raisons : 1) La plupart des centres médicaux ont déjà numérisé tous leurs documents et dossiers ; les autres sont en train de le faire. Les données de ces dossiers contiennent des informations personnelles qui sont très prisées sur le marché noir du Darknet. 2) La cybersécurité dans les centres médicaux n'est pas une priorité ; ils utilisent souvent des systèmes obsolètes et ne les maintiennent pas correctement. 3) La nécessité d'un accès rapide aux données en situations d'urgence dépasse souvent le besoin de sécurité, entraînant les hôpitaux à négliger la cybersécurité, même en étant conscients des conséquences potentielles. 4) Les hôpitaux connectent de plus en plus d'appareils à leur réseau, ce qui offre davantage d'options aux malfaiteurs pour infiltrer le réseau hospitalier. 5) La tendance vers une médecine plus personnalisée – en particulier le besoin des patients d'accéder complètement à leurs Dossiers Médicaux Électroniques (DME) – rend les Systèmes d'Information Médicale (SIM) encore plus accessibles comme cible. [14]
- Le commerce de détail et le secteur financier sont depuis longtemps une cible privilégiée pour les cybercriminels. À mesure que les informations volées de ces établissements inondent le marché noir du Darknet, leur valeur diminue, rendant ainsi moins intéressant pour les malfaiteurs de les voler et de les vendre. C'est pourquoi les mauvais garçons se tournent maintenant vers un nouveau secteur plus rentable. [12]
- Sur le marché noir du Darknet, les cartes médicales valent beaucoup plus cher que les numéros de cartes de crédit. D'une part, parce qu'elles peuvent être utilisées pour accéder à des comptes bancaires et obtenir des prescriptions pour des médicaments contrôlés. D'autre part, il est beaucoup plus difficile de détecter le vol d'une carte médicale et son utilisation illégale, et le temps qui s'écoule entre l'abus et sa découverte est beaucoup plus long que dans le cas d'une carte de crédit. [12]
- Selon des spécialistes de Dell, certains cybercriminels particulièrement ingénieux combinent des informations santé extraites de cartes médicales volées avec d'autres données sensibles, rassemblant ainsi un paquet de documents falsifiés. Ces paquets sont appelés « fullz » et « kitz » sur le jargon du marché noir du Darknet. Le prix de chaque paquet dépasse les 1000 $. [12]
- Le 1er avril 2016, Tom Simonite, expert technique au MIT, a déclaré [4] que la principale différence des cybermenaces dans le secteur médical réside dans la gravité des conséquences qu'elles impliquent. Par exemple, si vous perdez l'accès à votre e-mail professionnel, cela vous dérange naturellement ; cependant, perdre l'accès à des cartes médicales contenant des informations nécessaires au traitement des patients est une tout autre affaire.
- C'est pourquoi pour les cybercriminels – qui comprennent que cette information est très précieuse pour les médecins – le secteur médical est une cible très attrayante. Si attrayante, en fait, qu'ils investissent constamment des sommes considérables pour rendre leurs ransomwares encore plus sophistiqués, afin de rester en avance dans leur lutte incessante contre les systèmes antivirus. Les sommes impressionnantes qu'ils collectent grâce aux ransomwares leur permettent de ne pas lésiner sur de tels investissements, et ces coûts sont largement rentables. [4]
Pourquoi les cas d'infection par des ransomwares ont-ils augmenté dans le secteur médical et continuent-ils à augmenter ?
- Le 1er juin 2017, Rebecca Waintrub (médecin-chef de l'hôpital Brigham et Women's Hospital) et Joram Borenstein (ingénieur en cybersécurité) ont publié [18] dans la Harvard Business Review les résultats de leur recherche conjointe sur la cybersécurité dans le secteur médical. Les points clés de leur étude sont présentés ci-dessous.
- Aucune organisation n'est à l'abri du piratage. Telle est la réalité dans laquelle nous vivons, et cette réalité est devenue particulièrement évidente lors de la diffusion très médiatisée du ransomware WannaCry à la mi-mai 2017, qui a contaminé des centres médicaux et d'autres organisations dans le monde entier. [18]
- En 2016, les administrateurs d'une importante clinique, le « Hollywood Presbyterian Medical Center », ont été surpris de constater qu'ils perdaient l'accès aux informations sur leurs ordinateurs. Les médecins ne pouvaient pas accéder aux dossiers médicaux de leurs patients, ni même à leurs propres rapports. Toutes les informations sur leurs ordinateurs avaient été cryptées par un ransomware. Pendant que toutes les données de la clinique étaient prises en otage par des criminels, les médecins devaient rediriger les clients vers d'autres hôpitaux. Pendant deux semaines, ils ont tout noté sur papier, avant de décider de payer la rançon exigée par les criminels – 17 000 $ (40 bitcoins). Il était impossible de tracer le paiement, car la rançon avait été versée via un système de paiement anonyme en bitcoins. Si des spécialistes en cybersécurité avaient entendu il y a quelques années que des décideurs seraient confrontés à la conversion d'argent en cryptomonnaie pour payer le créateur du virus, ils n'auraient pas cru cela. Pourtant, c'est exactement ce qui s'est passé aujourd'hui. Des personnes ordinaires, des propriétaires de petites entreprises et de grandes corporations – tous sont dans le viseur des ransomwares. [19]
- En ce qui concerne l'ingénierie sociale, les courriels de phishing contenant des liens malveillants et des pièces jointes ne sont plus envoyés au nom de parents lointains souhaitant vous léguer une partie de leur fortune en échange d'informations confidentielles. Aujourd'hui, les courriels de phishing sont des sollicitations bien préparées, sans fautes d'orthographe ; souvent déguisés en documents officiels avec logos et signatures. Certains d'entre eux sont difficiles à distinguer d'une correspondance commerciale ordinaire ou d'avertissements légitimes sur les mises à jour d'applications. Parfois, les décideurs, occupés à recruter, reçoivent des lettres d'un candidat prometteur – avec un CV en pièce jointe, dans lequel est dissimulé un ransomware. [19]
- Cependant, l'ingénierie sociale avancée n'est que la moitié du problème. Une réalité encore plus inquiétante est que le lancement d'un ransomware peut se produire sans l'intervention directe de l'utilisateur. Les ransomwares peuvent se propager par des failles de sécurité ou par des applications anciennes non sécurisées. Au moins une nouvelle variante de ransomware apparaît chaque semaine, et le nombre de méthodes d'infiltration dans les systèmes informatiques ne cesse d'augmenter. [19]
- Par exemple, en ce qui concerne le ransomware WannaCry… Au départ (15 mai 2017), des experts en sécurité ont conclu [25] que la principale raison de l'infection du système national de santé britannique était que les hôpitaux utilisaient une version obsolète du système d'exploitation Windows – XP (les hôpitaux continuent d'utiliser ce système car de nombreux équipements coûteux ne sont pas compatibles avec les versions plus récentes de Windows). Cependant, peu après (22 mai 2017), il a été découvert [29] que tenter de déclencher WannaCry sur Windows XP entraînait souvent un crash de l'ordinateur sans infection ; et la majorité des machines infectées tournaient sous Windows 7. De plus, il avait d'abord été considéré que le virus WannaCry se propageait par phishing, mais par la suite, il a été établi que ce virus se propageait de lui-même, comme un ver informatique, sans aide de l'utilisateur.
- De plus, il existe des moteurs de recherche spécialisés qui ne cherchent pas des sites sur le réseau, mais plutôt du matériel physique. Grâce à eux, on peut savoir où, dans quel hôpital, quel équipement est connecté au réseau. [3]
- Un autre facteur significatif dans la propagation des ransomwares est l'accès à la cryptomonnaie Bitcoin. La facilité de collecte anonyme de paiements à l'échelle mondiale favorise l'augmentation de la cybercriminalité. De plus, en transférant de l'argent aux ravisseurs, vous stimulez ainsi des demandes de rançon répétées à votre encontre. [19]
- Parallèlement, les cybercriminels ont appris à infiltrer même les systèmes dotés des protections les plus modernes et des mises à jour logicielles les plus récentes ; et les moyens de détection et de déchiffrement (que les systèmes de sécurité utilisent) ne fonctionnent pas toujours, surtout si l'attaque est ciblée et unique. [19]
- Cependant, il existe une contre-mesure efficace contre les ransomwares : faire des sauvegardes des données critiques. Ainsi, en cas de problème, les données peuvent être facilement restaurées. [19]
Les médecins, les infirmières et les patients touchés par WannaCry - quelles en ont été les conséquences pour eux ?
- Le 13 mai 2017, Sara Marsh, journaliste au « Guardian », a interrogé plusieurs personnes devenues victimes du ransomware WannaCry afin de comprendre comment cet incident [5] a impacté les personnes touchées (les noms ont été modifiés pour des raisons de confidentialité) :
- Sergueï Petrovitch, médecin : Je ne pouvais pas fournir les soins appropriés aux patients. Quoi que les dirigeants puissent dire pour convaincre le public que les cyberincidents n'ont pas d'impact sur la sécurité des patients finaux, c'est faux. Nous ne pouvions même pas faire de radiographies lorsque nos systèmes informatisés sont tombés en panne. Et sans ces radiographies, presque aucune procédure médicale ne peut se faire. Par exemple, ce soir-là, j'avais un patient, et je devais l'envoyer pour une radiographie, mais étant donné que nos systèmes informatiques étaient paralysés, je ne pouvais pas le faire. [5]
- Véra Mikhaïlovna, patiente atteinte d'un cancer du sein : Après ma séance de chimiothérapie, j’étais à mi-chemin de l'hôpital quand l'attaque cybernétique a eu lieu. Bien que la séance ait déjà été effectuée, j'ai dû passer encore plusieurs heures à l'hôpital - attendant qu'on me délivre enfin mes médicaments. Le retard est survenu parce que, avant de délivrer les médicaments, le personnel médical les vérifie par rapport aux prescriptions, et ces vérifications se font par des systèmes informatisés. Les patients qui attendaient derrière moi étaient déjà dans la chambre pour leurs séances de chimiothérapie ; leurs médicaments avaient également été livrés. Mais comme il était impossible de vérifier leur conformité aux prescriptions, la procédure était retardée. Le traitement des autres patients a même été reporté au lendemain. [5]
- Tatiana Ivanovna, infirmière : Lundi, nous n'avons pas pu consulter les DMD des patients ni la liste des rendez-vous prévus pour aujourd'hui. J'étais de service pour les demandes ce week-end, donc lundi, lorsque notre hôpital a été victime d'une cyberattaque, j'ai dû me souvenir qui devait venir. Nos systèmes d'information ont été bloqués. Nous ne pouvions pas consulter les antécédents médicaux, ni les prescriptions de médicaments ; nous ne pouvions pas accéder aux adresses et coordonnées des patients ; remplir des documents ; vérifier les résultats des analyses. [5]
- Evgeny Sergeyevich, administrateur système : Normalement, le vendredi après-midi, nous avons le plus de visiteurs. C'était le cas aussi ce vendredi. L'hôpital était bondé, et pour traiter les demandes téléphoniques, cinq employés étaient de garde, leurs téléphones sonnaient sans cesse. Tous nos systèmes informatiques fonctionnaient sans problème, mais vers 15h00, tous les écrans des ordinateurs sont devenus noirs. Nos médecins et infirmiers ont perdu l'accès aux DMD des patients, et les employés en charge des appels n'ont pas pu saisir les demandes dans l'ordinateur. [5]
Comment les cybercriminels peuvent-ils nuire à une clinique de chirurgie plastique ?
- Comme le rapporte le « Guardian » [6], le 30 mai 2017, le groupe criminel « Garde impériale » a publié des données confidentielles de 25 000 patients de la clinique lituanienne de chirurgie plastique « Grozio Chirurgija ». Cela incluait des photographies intimes privées prises avant, pendant et après les opérations (leur conservation est nécessaire en raison de la spécificité de la clinique) ; ainsi que des scans de passeports et des numéros de sécurité sociale. Étant donné que la clinique a une bonne réputation et des prix démocratiques, ses services sont utilisés par des habitants de 60 pays, y compris des célébrités de renommée mondiale [7]. Tous sont devenus les victimes de cet incident cybernétique.
- Quelques mois plus tôt, en piratant les serveurs de la clinique et en volant des données, les « gardiens » avaient exigé une rançon de 300 bitcoins (environ 800 000 $). La direction de la clinique a refusé de coopérer avec les « gardiens » et est restée inflexible même lorsque ces derniers ont réduit le montant de la rançon à 50 bitcoins (environ 120 000 $). [6]
- Ayant perdu l'espoir d'obtenir une rançon de la clinique, les « gardes » ont décidé de se tourner vers ses clients. En mars, ils ont publié dans le Dark Web des photos de 150 patients de la clinique [8], pour intimider les autres et les inciter à payer. Les « gardes » demandaient une rançon allant de 50 à 2000 euros, payable en bitcoins, en fonction de la notoriété de la victime et de l'intimité des informations volées. Le nombre exact de patients victimes de chantage n'est pas connu, mais plusieurs dizaines de victimes se sont tournées vers la police. Maintenant, trois mois plus tard, les « gardes » ont publié des données confidentielles de 25 000 autres clients. [6]
Un cybercriminel a volé un dossier médical – quelles en sont les conséquences pour son propriétaire légitime ?
- Le 19 octobre 2016, Adam Levin, expert en cybersécurité et directeur du centre de recherche « CyberScout », a noté [9] que nous vivons à une époque où les dossiers médicaux commencent à contenir une quantité préoccupante d'informations excessivement intimes : sur les maladies, les diagnostics, les traitements et les problèmes de santé. Malheureusement, entre de mauvaises mains, ces informations peuvent être exploitées pour en tirer profit sur le marché noir du Dark Web, c'est pourquoi les cybercriminels choisissent souvent les établissements médicaux comme cible.
- Le 2 septembre 2014, Mike Orkutt, expert technique au MIT, a déclaré [10] : « Alors que les numéros de cartes de crédit volés et les numéros de sécurité sociale sont de moins en moins demandés sur le marché noir du Dark Web, les dossiers médicaux, qui contiennent un riche ensemble d'informations personnelles, valent cher. En particulier parce qu'ils permettent aux personnes non assurées d'accéder à des soins médicaux qu'elles ne pourraient autrement pas se permettre. »
- Une carte médicale volée peut être utilisée pour obtenir des soins médicaux au nom du véritable propriétaire de cette carte. En conséquence, les données médicales de son propriétaire légitime et celles du voleur seront mélangées dans la carte médicale. De plus, si le voleur vend des cartes médicales volées à des tiers, la carte peut être encore plus compromise. Ainsi, en se rendant à l'hôpital, le propriétaire légitime de la carte risque de recevoir des soins médicaux fondés sur un groupe sanguin étranger, un autre historique médical, une liste d'allergies différente, etc. [9]
- De plus, le voleur peut épuiser le plafond d'assurance du propriétaire légitime de la carte médicale, ce qui privera ce dernier de la possibilité de recevoir l'aide médicale nécessaire au moment où elle est requise. Au moment le plus inopportun. Car de nombreux plans d'assurance ont des limites annuelles sur certains types de procédures et de traitements. Et aucune compagnie d'assurance ne paiera pour deux opérations d'appendicite. [9]
- En utilisant une carte médicale volée, le voleur peut abuser des prescriptions de médicaments. En privant ainsi le propriétaire légitime de la possibilité d'obtenir le médicament nécessaire lorsqu'il en a besoin. Car les prescriptions de médicaments sont généralement limitées. [9]
- La protection contre des cyberattaques massives sur les cartes de crédit et de débit n'est pas si compliquée. La protection contre des attaques de phishing ciblées est un peu plus problématique. Cependant, lorsqu'il s'agit de vol de cartes médicales et d'abus, le crime peut être presque invisible. Si le crime est découvert, c'est généralement seulement en cas d'urgence, lorsque les conséquences peuvent être littéralement dangereuses pour la vie. [9]
Pourquoi le vol de cartes médicales connaît-il une demande croissante?
- En mars 2017, le « Centre de lutte contre le vol d'identité » a rapporté que plus de 25 % des fuites de données sensibles proviennent des centres médicaux. Ces fuites causent aux centres médicaux des pertes annuelles s'élevant à 5,6 milliards de dollars. Voici quelques raisons pour lesquelles le vol de cartes médicales connaît une demande croissante. [18]
- Les cartes médicales sont le produit le plus prisé sur le marché noir du Darknet. Elles s'y vendent à 50 $ l'unité. En comparaison, les numéros de cartes de crédit se vendent sur le Darknet à 1 $ l'unité, soit 50 fois moins cher que les cartes médicales. La demande pour les cartes médicales est également due au fait qu'elles constituent un matériel de base dans le cadre de services criminels complexes de falsification de documents. [18]
- Si l'acheteur de cartes médicales ne se manifeste pas, le criminel peut utiliser la carte médicale lui-même pour commettre un vol classique : les cartes médicales contiennent suffisamment d'informations pour ouvrir une carte de crédit, un compte bancaire ou obtenir un prêt au nom de la victime. [18]
- Avec une carte médicale volée en main, le cybercriminel peut, par exemple, mener une attaque de phishing ciblée (pour ainsi dire, aiguiser la lance du phishing), en se faisant passer pour une banque : « Bonjour, nous savons que vous allez être hospitalisé pour une opération. N'oubliez pas de payer les services connexes en suivant ce lien. » Et là, vous pensez : « Bien, puisque qu'ils savent que j'ai une opération demain, cela doit vraiment être un message de la banque. » Si le criminel n'arrive toujours pas à exploiter le potentiel des cartes médicales volées, il peut recourir à un ransomware pour extorquer de l'argent au centre médical, afin de récupérer l'accès aux systèmes et aux données bloquées. [18]
- Les centres médicaux adoptent très lentement les méthodes de cybersécurité, qui sont déjà éprouvées dans d'autres secteurs, ce qui est assez ironique, puisque l'obligation des centres médicaux est d'assurer la confidentialité médicale. De plus, les centres médicaux disposent généralement de budgets nettement plus faibles en matière de cybersécurité et de spécialistes beaucoup moins qualifiés en cybersécurité, que par exemple, dans les institutions financières. [18]
- Les systèmes informatiques médicaux sont étroitement liés aux services financiers. Par exemple, les centres médicaux peuvent avoir des plans d'épargne flexibles pour faire face à des dépenses imprévues, avec leurs propres cartes de paiement ou comptes d'épargne – sur lesquels sont conservés des montants à six chiffres. [18]
- De nombreuses organisations collaborent avec des centres médicaux et offrent à leurs employés un système de bien-être personnalisé. Cela donne aux attaquants l'occasion de pirater les centres médicaux pour accéder aux informations confidentielles des clients d'entreprise du centre médical. Sans parler du fait que l'employeur lui-même peut jouer le rôle de l'attaquant en vendant discrètement les données médicales de ses employés à des tiers. [18]
- Les centres médicaux disposent de chaînes d'approvisionnement complexes et de grandes listes de fournisseurs avec lesquels ils ont établi une connexion numérique. En piratant les systèmes informatiques du centre médical, un attaquant peut également compromettre les systèmes des fournisseurs. De plus, les fournisseurs liés au centre médical par des connexions numériques représentent déjà une porte d'entrée séduisante pour l'attaquant dans les systèmes informatiques du centre médical. [18]
- Dans d'autres domaines, la protection est devenue très sophistiquée, et les attaquants ont donc dû se tourner vers un nouveau secteur, où les transactions ont lieu à travers du matériel et des logiciels vulnérables. [18]
Comment les vols de numéros de sécurité sociale sont-ils liés à l'industrie criminelle de la falsification de documents?
- Le 30 janvier 2015, l'agence d'information « Tom’s Guide » a expliqué [31] en quoi une simple falsification de documents diffère d'une approche combinée. Dans le cas le plus simple, la falsification de documents consiste à ce qu'un escroc se fasse passer pour une autre personne en utilisant son nom, son numéro de sécurité sociale (SSN) et d'autres informations personnelles. Un tel acte de fraude est généralement détecté assez rapidement et facilement. Dans une approche combinée, les malfaiteurs créent une toute nouvelle identité. En falsifiant un document, ils prennent un SSN réel et y ajoutent des fragments d'informations personnelles de plusieurs personnes différentes. Ce monstre de Frankenstein, cousu à partir des informations personnelles de différentes personnes, est bien plus difficile à détecter qu'une simple falsification de document. Puisque l'escroc utilise uniquement certaines informations de chaque victime, ses manœuvres frauduleuses ne seront pas associées aux véritables propriétaires de ces fragments d'informations personnelles. Par exemple, lorsqu'un propriétaire légitime vérifie l'activité de son SSN, il ne trouvera rien de suspect.
- Les malfaiteurs peuvent utiliser leur monstre de Frankenstein pour décrocher un emploi ou obtenir un crédit [31], mais aussi pour ouvrir des entreprises fictives [32], effectuer des achats, obtenir des permis de conduire et des passeports [34]. Même dans le cas d'un crédit, il est très difficile de retracer une falsification de documents, et donc si les banquiers commencent une enquête, c'est probablement le titulaire légal du fragment d'informations personnelles qui sera tenu responsable, et non le créateur du monstre de Frankenstein.
- Les entrepreneurs malhonnêtes peuvent utiliser la falsification de documents pour tromper leurs créanciers, en créant ce qu'on appelle un « sandwich d'entreprise ». Le principe du sandwich d'entreprise est que des entrepreneurs peu scrupuleux peuvent créer plusieurs fausses identités et les présenter comme des clients de leur entreprise, créant ainsi une illusion de succès. Ils deviennent ainsi plus attirants pour leurs créanciers et peuvent bénéficier de conditions de crédit plus favorables. [33]
- Le vol d'informations personnelles et son abus passent souvent inaperçus pour leurs véritables propriétaires, mais peuvent causer des désagréments considérables au moment le moins approprié. Par exemple, le propriétaire légitime d'un SSN peut demander des services sociaux et se voir refuser en raison d'un revenu excessif généré par un faux business utilisant son SSN. [33]
- Depuis 2007 jusqu'à aujourd'hui, le commerce criminel de falsification de documents basé sur le SSN a pris une ampleur considérable [34]. Les escrocs privilégient les SSN qui ne sont pas activement utilisés par leurs légitimes propriétaires, tels que les SSN d'enfants et de personnes décédées. Selon l'agence d'information CBS, en 2014, les incidents mensuels étaient comptabilisés par milliers, alors qu'en 2009, il n'y en avait pas plus de 100 par mois. La croissance exponentielle de ce type d'escroquerie, et surtout son impact sur les données personnelles des enfants, entraînera à l'avenir des conséquences tragiques pour les jeunes. [34]
- Les SSN d'enfants sont utilisés dans ce système frauduleux 50 fois plus souvent que ceux des adultes. Cet intérêt pour les SSN d'enfants s'explique par le fait que ces derniers sont généralement inactifs jusqu'à leurs 18 ans. Donc, si les parents d'enfants mineurs ne surveillent pas leur SSN, leur progéniture pourrait se voir refuser un permis de conduire ou un prêt étudiant à l'avenir. Cela pourrait également compliquer leur employabilité si des informations sur des activités douteuses liées au SSN venaient à tomber entre les mains d'un employeur potentiel. [34]
Aujourd'hui, il y a beaucoup de discussions sur les perspectives et la sécurité des systèmes d'intelligence artificielle. Quelle est la situation dans le secteur médical ?
- Dans le numéro de juin 2017 de MIT Technology Review, le rédacteur en chef de ce magazine spécialisé dans les technologies d'intelligence artificielle a publié son article "Le côté obscur de l'intelligence artificielle", qui répond en détail à cette question. Voici les points clés de son article [35]:
- Les systèmes modernes d'intelligence artificielle (IA) sont si complexes que même les ingénieurs qui les conçoivent ne peuvent pas expliquer comment l'IA prend telle ou telle décision. Aujourd'hui et dans un avenir proche, il semble impossible de développer un système d'IA capable d'expliquer toujours ses actions. La technologie de « l'apprentissage profond » s'est révélée très efficace pour résoudre des problèmes actuels tels que la reconnaissance d'images et de la voix, la traduction linguistique et les applications médicales. [35]
- De grandes attentes reposent sur l'IA pour le diagnostic des maladies mortelles et la prise de décisions économiques complexes ; il est également prévu que l'IA devienne un élément central dans de nombreux autres secteurs. Cependant, cela ne se produira pas - ou en tout cas, cela ne devrait pas se produire - tant que nous n'aurons pas trouvé un moyen de créer un système d'apprentissage profond capable d'expliquer les décisions qu'il prend. Sinon, nous ne pourrons pas prédire quand ce système échouera - et il finira par le faire, tôt ou tard. [35]
- Ce problème est déjà urgent aujourd'hui, et il ne fera que s'aggraver dans le futur. Qu'il s'agisse de décisions économiques, militaires ou médicales. Les ordinateurs sur lesquels sont exécutés les systèmes d'IA se sont programmés eux-mêmes de telle sorte que nous n'avons aucun moyen de comprendre « ce qu'ils ont en tête ». Que dire des utilisateurs finaux, alors que même les ingénieurs qui conçoivent ces systèmes ne peuvent pas comprendre ni expliquer leur comportement. À mesure que les systèmes d'IA continueront de se développer, nous pourrions bientôt franchir une limite - si nous ne l'avons pas déjà fait - où, en s'appuyant sur l'IA, nous devrons faire un « saut de foi ». Bien sûr, en tant qu'êtres humains, nous ne pouvons pas toujours expliquer nos raisonnements et nous nous fions souvent à notre intuition. Mais pouvons-nous permettre aux machines de penser de la même manière - de façon imprévisible et inexpliquée ? [35]
- En 2015, le Mount Sinai, un centre médical à New York, a été inspiré pour appliquer le concept d'apprentissage profond à sa vaste base de données de récits médicaux. La structure des données utilisée pour entraîner le système d'IA comprenait des centaines de paramètres basés sur les résultats des analyses, les diagnostics, les tests et les dossiers médicaux. Le programme qui traitait ces enregistrements a été nommé « Patient Profond ». Il a été formé en utilisant les dossiers de 700 000 patients. Lors des tests de nouveaux enregistrements, il s'est révélé très utile pour prédire les maladies. Sans aucune interaction avec un expert, « Patient Profond » a découvert des symptômes cachés dans les dossiers médicaux qui, selon l'IA, indiquaient que le patient était en danger d'importantes complications, y compris un cancer du foie. Avant cela, nous avions déjà expérimenté diverses méthodes de prédiction utilisant les antécédents médicaux de nombreux patients, mais les résultats de « Patient Profond » n'étaient en rien comparables. De plus, il existe des réalisations tout à fait inattendues : « Patient Profond » prédit très bien l'apparition de troubles mentaux, tels que la schizophrénie. Cependant, comme la médecine moderne n'a pas d'outils pour la prédire, cela soulève la question de savoir comment l'IA a pu le faire. Cependant, « Patient Profond » n'est pas capable d'expliquer comment il procède. [35]
- Idéalement, de tels outils devraient expliquer aux médecins comment ils sont arrivés à certaines conclusions, par exemple, pour justifier l'application d'un médicament. Cependant, les systèmes d'intelligence artificielle modernes n'en sont malheureusement pas capables. Nous pouvons créer de tels programmes, mais nous ne savons pas comment ils fonctionnent. L'apprentissage profond a conduit les systèmes d'IA à un succès fulgurant. Actuellement, ces systèmes d'IA sont utilisés pour prendre des décisions clés dans des domaines tels que la médecine, la finance, la fabrication, etc. Peut-être que c'est la nature même de l'intelligence – qu'une seule partie soit soumise à une explication rationnelle, alors que la plupart prend des décisions spontanées. Mais où cela nous mènera-t-il lorsque nous permettrons à ces systèmes de diagnostiquer le cancer et de mener des manœuvres militaires ? [35]
Le secteur médical a-t-il tiré des leçons de la situation avec WannaCry ?
- Le 25 mai 2017, l'agence de presse « BBC » a rapporté, [16] qu'une des principales raisons de la négligence de la cybersécurité dans les dispositifs médicaux portables est leur faible puissance de calcul, en raison de contraintes strictes de taille. Deux autres raisons tout aussi significatives : le manque de connaissances sur comment écrire un code sécurisé et des délais de mise sur le marché trop serrés.
- Dans le même rapport, « BBC » a souligné [16] qu'en raison des recherches sur le code logiciel d'un des stimulateurs cardiaques, plus de 8000 vulnérabilités y avaient été découvertes ; et que malgré la large couverture médiatique des problèmes de cybersécurité résultant de l'incident WannaCry, seulement 17 % des fabricants de matériel médical ont pris des mesures concrètes pour assurer la cybersécurité de leurs dispositifs. En ce qui concerne les centres médicaux qui ont réussi à éviter le contact avec WannaCry, seulement 5 % d'entre eux se sont préoccupés de diagnostiquer la cybersécurité de leur équipement. Ces rapports ont été obtenus peu après que plus de 60 organisations de santé au Royaume-Uni aient été victimes d'une cyberattaque.
- Le 13 juin 2017, un mois après l'incident de WannaCry, Peter Pronovost, médecin titulaire d'un doctorat et directeur adjoint de la sécurité des patients d'un grand centre médical « Johns Hopkins Medicine », discutant [17] dans les pages de la « Harvard Business Review » des défis de l'intégration informatisée des équipements médicaux, n'a pas mentionné un mot sur la cybersécurité.
- Le 15 juin 2017, un mois après l'incident de WannaCry, Robert Pearl, médecin titulaire d'un doctorat et directeur de deux centres médicaux, discutant [15] dans les pages de la « Harvard Business Review » des défis modernes auxquels sont confrontés les développeurs et les utilisateurs des systèmes de gestion des dossiers médicaux électroniques, n'a pas dit un mot sur la cybersécurité.
- Le 20 juin 2017, un mois après l'incident de WannaCry, un groupe de scientifiques titulaires de doctorats de la Harvard Medical School, qui sont également à la tête de départements clés de la clinique « Brigham and Women’s Hospital », ont publié [20] dans les colonnes de la « Harvard Business Review » les résultats d'une table ronde dédiée à la nécessité de moderniser l'équipement médical afin d'améliorer la qualité des soins aux patients. La table ronde a examiné les perspectives de réduction de la charge des médecins et des coûts grâce à l'optimisation des processus technologiques et à l'automatisation intégrale. Des représentants de 34 principaux centres médicaux des États-Unis ont participé à la discussion. En abordant la modernisation de l'équipement médical, les participants ont placé de grands espoirs dans les outils de prévision et les appareils intelligents. Rien n'a été dit sur la cybersécurité.
Comment les centres médicaux peuvent-ils garantir la cybersécurité ?
- En 2006, le chef du Département des systèmes d'information des communications spéciales du FSO de Russie, le général-leutnant Nikolai Ilyine, a déclaré [52] : « La question de la sécurité de l'information est plus pertinente que jamais. Le nombre d'équipements utilisés augmente rapidement. Malheureusement, il ne tient pas toujours compte des questions de sécurité de l'information au stade de la conception. Il est clair que le coût de la solution à ce problème s'élève entre 10 et 20 % du coût du système lui-même, et le client n'est pas toujours disposé à payer des sommes supplémentaires. Cependant, il est important de comprendre qu'une protection fiable des informations ne peut être réalisée que par une approche globale, où les mesures organisationnelles sont combinées à la mise en œuvre de moyens techniques de protection. »
- Le 3 octobre 2016, Mohamed Ali, ancien cadre clé d'IBM et de Hewlett Packard et actuellement directeur de l'entreprise « Carbonite », spécialisée dans les solutions de cybersécurité, a partagé [19] dans les colonnes de la « Harvard Business Review » ses observations sur la situation de la cybersécurité dans le secteur médical : « Étant donné que les ransomwares sont si répandus et que les dégâts peuvent être si coûteux, je suis toujours surpris lorsque, dans mes conversations avec des CEO, je découvre qu'ils n'y accordent pas plus d'importance. Au mieux, le CEO délègue les problèmes de cybersécurité au service informatique. Cependant, pour assurer une protection efficace, cela ne suffit pas. C'est pourquoi j'encourage toujours les CEO à : 1) inclure des mesures pour prévenir l'impact des ransomwares dans la liste des priorités de développement organisationnel ; 2) revoir la stratégie de cybersécurité appropriée au moins une fois par an ; 3) impliquer l'ensemble de leur organisation dans la formation à ce sujet. »
- Des solutions éprouvées peuvent être empruntées au secteur financier. La principale conclusion [18] tirée par le secteur financier du tumulte lié à la cybersécurité : « L'élément le plus efficace de la cybersécurité est la formation du personnel. Car à ce jour, la principale cause des incidents de cybersécurité est le facteur humain, en particulier la vulnérabilité des personnes aux attaques de phishing. Alors que le chiffrement fort, l'assurance des risques cyber, l'authentification multifactorielle, la lexémisation, la puce sur les cartes, la blockchain et la biométrie sont des outils utiles, ils demeurent largement secondaires. »
- Le 19 mai 2017, l'agence de presse « BBC » a rapporté [23] qu'après l'incident WannaCry, les ventes de logiciels de sécurité au Royaume-Uni ont augmenté de 25 %. Cependant, selon les experts de Verizon, l'achat panique de logiciels de protection n'est pas ce qu'il faut pour assurer la cybersécurité ; pour garantir la sécurité, il faut adopter une approche de protection proactive plutôt que réactive.
P.S. Avez-vous aimé l'article ? Si oui, donnez-lui un like. Si le nombre de likes (visons 70) montre un intérêt des lecteurs de Habr pour ce sujet, je préparerai un suivi dans quelque temps, avec un aperçu des menaces encore plus récentes pour les systèmes d'information médicaux.
Bibliographie
- David Talbot. // MIT Technology Review (Digital). 2012.
- Kristina Grifantini. // MIT Technology Review (Digital). 2008.
- Denis Makrouchine. // SecureList. 2017.
- Tom Simonite. // MIT Technology Review (Digital). 2016..
- Sarah Marsh. // The Guardian. 2017.
- Alex Hern. // The Guardian. 2017.
- Sarunas Cerniauskas. // OCCRP: Organized Crime and Corruption Reporting Progect. 2017.
- Ray Walsh. // BestVPN. 2017.
- Adam Levin. // HuffPost. 2016.
- Mike Orcutt. // MIT Technology Review (Digital). 2014.
- Piotr Sapojnikov. // АМИ: Российское агентство медико-социальной информации. 2016.
- Jim Finkle. // Reuters. 2014.
- Julia Carrie Wong. // The Guardian. 2016.
- Mike Orcutt. // MIT Technology Review (Digital). 2016.
- Robert M. Pearl, MD (Harvard). // Harvard Business Review (Digital). 2017.
- // BBC. 2017.
- Peter Pronovost, MD. // Harvard Business Review (Digital). 2017.
- Rebecca Weintraub, MD (Harvard), Joram Borenstein. // Harvard Business Review (Digital). 2017.
- Mohamad Ali. // Harvard Business Review (Digital). 2016.
- Meetali Kakad, MD, David Westfall Bates, MD. // Harvard Business Review (Digital). 2017.
- Michael Gregg. // HuffPost. 2013.
- // SmartBrief. 2017.
- Matthew Wall, Mark Ward. // BBC. 2017.
- // BBC. 2017.
- Alex Hern. // The Guardian. 2017.
- // FBI. 2017.
- // Rxperian. 2017.
- Steven Erlanger, Dan Bilefsky, Sewell Chan. // The New York Times. 2017.
- // BBC. 2017.
- Allen Stefanek. .
- Linda Rosencrance. // Tom’s Guide. 2015.
- .
- .
- Steven D’Alfonso. // Security Intelligence. 2014.
- Will Knight. Le secret sombre au cœur de l'IA // MIT Technology Review. 120(3), 2017.
- Kouznetsov G.G. // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- Vladimir Makarov. // Радио «Эхо Москвы».
- // Открытые системы. 2015.
- Irina Sheyan. // Computerworld Россия. 2012.
- Irina Sheyan. // Computerworld Россия. 2012.
- Olga Smirnova. // Профиль. 2016.
- Tseplëva Anastasia. // 2012.
- .
- Kouznetsov G.G. // «Информатика Сибири».
- .
- .
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- Ageenko T. Yu., Andriyanov A. V. // IT-Стандарт. 3(4). 2015.
- 2013.
- Zhilyaev P. S., Goryunova T. I., Volodin K. I. // Международный студенческий научный вестник. 2015.
- Irina Sheyan. // Директор информационной службы. 2017.
- Irina Sheyan. // Директор информационной службы. 2016.
- // 2017.
- Andrey Makhonin. // БиБиСи. 2017.
- Erik Bosman, Kaveh Razavi. Dedup Est Machina : Dé-duplication de la mémoire comme vecteur d'exploitation avancée // Actes du Symposium IEEE sur la sécurité et la confidentialité. 2016. pp. 987-1004.
- Bruce Potter. Secrets inavouables de la sécurité de l'information // DEFCON 15. 2007.
- Ekaterina Kostina. .
Source : habr.com
