

La société Google la sortie du navigateur web . En même temps version stable du projet open source , qui sert de base à Chrome. Le navigateur Chrome par l'utilisation des logos Google, la présence d'un système d'envoi de notifications en cas de crash, la possibilité de télécharger le module Flash sur demande, des modules pour la lecture de contenu vidéo protégé (DRM), un système de mise à jour automatique et la transmission lors des recherches La prochaine version de Chrome 77 est prévue pour le 10 septembre.
:
- Par défaut, le mode de protection contre l'envoi de cookies tiers, qui, en l'absence de l'attribut SameSite dans l'en-tête Set-Cookie, définit par défaut la valeur « SameSite=Lax », limitant l'envoi de cookies pour les intégrations provenant de sites tiers (mais les sites peuvent toujours annuler cette restriction en définissant explicitement lors de l'installation du cookie la valeur SameSite=None). Jusqu'à présent, le navigateur envoyait des cookies à toute requête à un site pour lequel des cookies étaient définis, même si le site initialement ouvert était différent, et que la demande était effectuée indirectement via le chargement d'une image ou via un iframe. En mode 'Lax', l'envoi de cookies est bloqué uniquement pour les sous-requêtes intersites, telles que les requêtes d'images ou le chargement de contenu via des iframes, souvent utilisés pour organiser des attaques CSRF et pour suivre les mouvements des utilisateurs entre les sites.
- La lecture de contenu Flash est arrêtée par défaut. Avant la sortie de Chrome 87, prévue pour décembre 2020, il sera possible de restaurer le support Flash dans les paramètres (Avancé > Confidentialité et sécurité > Paramètres du site) avec confirmation explicite de la lecture du contenu Flash pour chaque site (la confirmation est mémorisée jusqu'au redémarrage du navigateur). La suppression complète du code pour assurer le support de Flash est synchronisée avec le plan précédemment annoncé par Adobe de cesser de prendre en charge la technologie Flash en 2020.
- Pour les entreprises, une fonction de recherche de fichiers dans le stockage Google Drive a été ajoutée à la barre d'adresse.
- L'intégration dans Chrome des publicités inacceptables qui nuisent à la perception du contenu et ne répondent pas aux critères énoncés par la Coalition pour l'amélioration de la publicité.
- Un mode adaptatif a été implémenté pour le chargement d'une nouvelle page, dans lequel le nettoyage du contenu actuel et l'affichage d'un fond blanc ne se font pas immédiatement, mais avec un léger retard. Pour les pages se chargeant rapidement, le nettoyage ne provoque qu'un clignotement et n'apporte aucune information utile à l'utilisateur sur le début du chargement de la nouvelle page. Dans cette nouvelle version, si la page se charge rapidement et respecte un léger délai, la nouvelle page s'affiche sur place, remplaçant sans couture l'ancienne (par exemple, pratique lors du passage à d'autres pages du même site ayant un design et une palette de couleurs similaires). Si l'affichage de la page nécessite un temps visible pour l'utilisateur, l'écran sera à nouveau nettoyé comme auparavant ;
- Les critères de détermination de l'activité de l'utilisateur sur la page ont été renforcés. Chrome autorise l'affichage de notifications pop-up et la lecture de contenu vidéo/audio intrusif uniquement après des actions de l'utilisateur sur la page. Dans cette nouvelle version, la pression sur Échap, le survol d'un lien et le contact avec l'écran ne sont plus considérés comme une interaction activant la page (un clic explicite, une saisie de texte ou un défilement sont requis) ;
- une media query «prefers-color-scheme», permettant aux sites de déterminer l'utilisation d'un thème sombre dans le navigateur et d'activer automatiquement le thème sombre pour le site consulté.
- Lors de l'activation du thème sombre dans les versions pour Linux, la barre d'adresse s'affiche désormais en couleur sombre ;
- la possibilité de déterminer l'ouverture d'une page en mode incognito via des manipulations avec l'API FileSystem, qui était utilisée précédemment par certains médias pour imposer un abonnement payant en cas d'ouverture anonymisée de pages sans mémoire des cookies (pour empêcher les utilisateurs d'utiliser le mode privé pour contourner le mécanisme d'accès gratuit). Auparavant, en mode incognito, le navigateur bloquait l'accès à l'API FileSystem pour éviter que des données ne subsistent entre les sessions, ce qui permettait par JavaScript de vérifier la possibilité de sauvegarder des données via l'API FileSystem et, en cas d'échec, de juger de l'activité du mode incognito. Maintenant, l'accès à l'API FileSystem n'est plus bloqué, et le contenu est nettoyé à la fin de la session ;
- de nouveaux appels dans
API Request de Paiement et Payment Handler. La méthode changePaymentMethod() a été ajoutée à l'objet PaymentRequestEvent, et un nouveau gestionnaire d'événements paymentmethodchange a été ajouté à l'objet PaymentRequest. Cela permet à la plateforme de paiement ou à l'application web de réagir à un changement de méthode de paiement par l'utilisateur. Dans cette nouvelle version, le test des applications utilisant des certificats auto-signés a également été facilité dans les API de paiement. Une nouvelle option de ligne de commande « --ignore-certificate-errors » a été ajoutée pour ignorer les erreurs de vérification de certificats durant le développement. - Dans la barre d'adresse, à côté du bouton d'ajout aux favoris pour les applications web fonctionnant en mode Desktop Progressive Web Apps (PWA), un raccourci pour installer l'application web sur le système pour fonctionner comme un programme autonome ;
- Pour les appareils mobiles, une gestion de l'affichage d'un mini-panneau d'invitation à ajouter l'application à l'écran d'accueil a été proposée. Pour les applications PWA (Progressive Web App), le mini-panneau s'affiche automatiquement par défaut lors de la première ouverture du site. Le développeur peut maintenant choisir de ne pas afficher ce panneau et de mettre en œuvre sa propre invitation à l'installation, pour cela un gestionnaire d'événements peut être installé
beforeinstallprompt et lier l'appel preventDefault(); - La fréquence de vérification des mises à jour pour les applications PWA (Progressive Web App) installées dans l'environnement Android a été augmentée. Les mises à jour du WebAPK sont désormais vérifiées tous les jours, au lieu d'une fois tous les trois jours comme auparavant. Si un changement d'une propriété clé est détecté dans le manifeste lors de cette vérification, le navigateur téléchargera et installera le nouveau WebAPK ;
- Dans l'API la possibilité de lire et d'écrire des images via le presse-papiers a été ajoutée, en utilisant les méthodes navigator.clipboard.read() et navigator.clipboard.write();
- Le support d'un groupe d'en-têtes HTTP a été mis en œuvre (Sec-Fetch-Dest, Sec-Fetch-Mode, Sec-Fetch-Site et Sec-Fetch-User), permettant d'envoyer des métadonnées supplémentaires concernant la nature de la demande (demande intersites, demande via une balise img, etc.) afin que des mesures de protection puissent être prises sur le serveur contre certains types d'attaques (par exemple, il est peu probable qu'un lien vers un gestionnaire pour transférer de l'argent soit spécifié via une balise img, donc de telles demandes peuvent être bloquées sans transmettre à l'application);
- Une fonction a été ajoutée , qui initie l'envoi programmé des données de formulaire de manière similaire à un clic sur le bouton d'envoi. Cette fonction peut être utilisée lors du développement de boutons d'envoi personnalisés, pour lesquels l'appel à form.submit() n'est pas suffisant car il ne déclenche pas de validation interactive des paramètres, de génération d'événements 'submit' et de transmission des données associées au bouton d'envoi;
- Une fonctionnalité a été ajoutée à IndexedDB , permettant de valider les transactions liées à l'objet IDBTransaction sans attendre la fin des gestionnaires d'événements de toutes les requêtes associées. L'utilisation de commit() permet d'augmenter le débit des requêtes d'écriture et de lecture dans le stockage et de contrôler explicitement la finalisation de la transaction;
- Dans la fonction Intl.DateTimeFormat, des options telles que , ont été ajoutées pour demander des styles d'affichage de date et d'heure spécifiques à la locale;
- La méthode BigInt.prototype.toLocaleString() a été modifiée pour formater les nombres en tenant compte de la locale, et la méthode Intl.NumberFormat.prototype.format() ainsi que la fonction formatToParts() ont été adaptées pour prendre en charge les valeurs d'entrée de type BigInt;
- L'utilisation de l'API est autorisée dans tous les types de Web Workers, ce qui peut être utilisé pour choisir les options optimales lors de la création d'un MediaStream à partir d'un worker;
- Méthode ajoutée , qui ne retourne que les promesses déjà exécutées ou rejetées, sans tenir compte des promesses en attente d'exécution;
- L'option '—disable-infobars' a été supprimée, qui pouvait auparavant être utilisée pour masquer les avertissements contextuels dans l'interface de Chrome (une règle CommandLineFlagSecurityWarningsEnabled a été proposée pour masquer les avertissements liés à la sécurité);
- Dans l'interface de travail avec des blobs les méthodes text(), arrayBuffer() et stream() pour lire des types de données spécifiques;
- La propriété CSS 'white-space: break-spaces' a été ajoutée, définissant que toute séquence d'espaces entraînant un débordement de ligne doit être cassée;
- Le travail a commencé sur le nettoyage des drapeaux dans chrome://flags, par exemple, le drapeau pour désactiver l'attribut 'ping', permettant aux propriétaires de sites de suivre les clics sur les liens de leurs pages. Lorsqu'un lien est cliqué avec l'attribut 'ping=URL' dans la balise 'a href', l'envoi d'une requête POST supplémentaire à l'URL spécifiée dans l'attribut avec des informations sur le clic ne peut désormais pas être désactivé dans le navigateur. Le sens de bloquer le ping est perdu car cet attribut dans les spécifications HTML5 et il existe de nombreuses méthodes de contournement pour accomplir la même action (par exemple, un proxy via un lien de transit ou l'interception de clics par des gestionnaires JavaScript);
- Le drapeau pour désactiver , où les pages de différents hôtes sont toujours hébergées en mémoire dans des processus différents, chacun appliquant son propre sandbox.
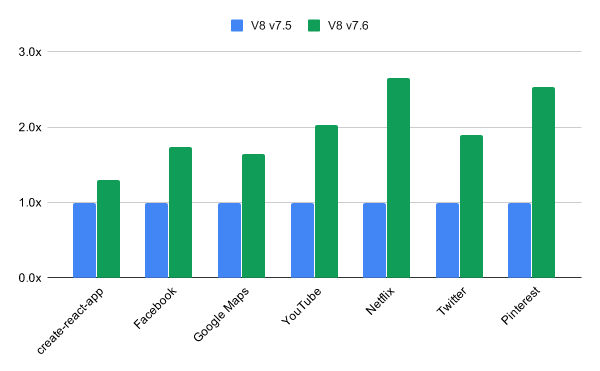
- Dans le moteur V8, la performance du scan et de l'analyse du format JSON a été considérablement améliorée. Pour les pages web populaires, la vitesse d'exécution de JSON.parse est accélérée jusqu'à 2,7 fois. La conversion des chaînes unicode est également considérablement accélérée, par exemple, la vitesse des appels String#localeCompare, String#normalize, ainsi que certains API Intl, a presque doublé. Les performances des opérations sur des tableaux gelés utilisant des opérations comme frozen.indexOf(v), frozen.includes(v), fn(…frozen), fn(…[…frozen]) et fn.apply(this, […frozen]) ont également été grandement optimisées.

En plus des nouveautés et des corrections de bogues, la nouvelle version corrige . De nombreuses vulnérabilités ont été identifiées grâce à des tests automatisés réalisés avec des outils , , , et . Aucun problème critique n'a été identifié qui permettrait de contourner tous les niveaux de protection du navigateur et d'exécuter du code dans le système en dehors de l'environnement sandbox. Dans le cadre du programme de récompenses en espèces pour la découverte de vulnérabilités pour cette version actuelle, Google a versé 16 primes pour un montant total de 23 500 dollars (une prime de 10 000 dollars, une prime de 6 000 dollars, deux primes de 3 000 dollars et trois primes de 500 dollars). Le montant de 9 récompenses n'a pas encore été déterminé.
Source : opennet.ru
