

Aujourd'hui, nous allons commencer à étudier les routeurs. Si vous avez suivi mon cours vidéo du premier au dix-septième épisode, vous avez déjà acquis les bases des commutateurs. Nous passons maintenant au prochain appareil : le routeur. Comme vous le savez d'après le précédent cours vidéo, l'un des sujets du programme CCNA s'intitule justement : Cisco Switching & Routing.
Dans cette série, nous n'allons pas étudier les routeurs Cisco, mais examinerons le concept de routage dans son ensemble. Nous aborderons trois thèmes. Le premier consiste à faire le point sur ce que vous savez déjà sur les routeurs et à discuter de la manière dont cela peut être appliqué en synergie avec les connaissances acquises lors de l'étude des commutateurs. Nous devons comprendre comment les commutateurs et les routeurs collaborent ensemble.
Ensuite, nous définirons ce qu'est le routage, ce qu'il signifie et comment il fonctionne, puis nous passerons aux types de protocoles de routage. Aujourd'hui, j'utilise la topologie que vous avez déjà vue dans les leçons précédentes.
Nous avons vu comment les données se déplacent à travers le réseau et comment se déroule le processus de synchronisation TCP en trois étapes. Le premier message envoyé à travers le réseau est un paquet SYN. Voyons comment se déroule la synchronisation en trois étapes lorsque l'ordinateur avec l'adresse IP 10.1.1.10 souhaite se connecter au serveur 30.1.1.10, c'est-à-dire qu'il tente d'établir une connexion FTP.
Pour commencer la connexion, l'ordinateur crée un port source avec un numéro aléatoire 25113. Si vous avez oublié comment cela fonctionne, je vous recommande de revoir les leçons vidéo précédentes où ce sujet a été traité.
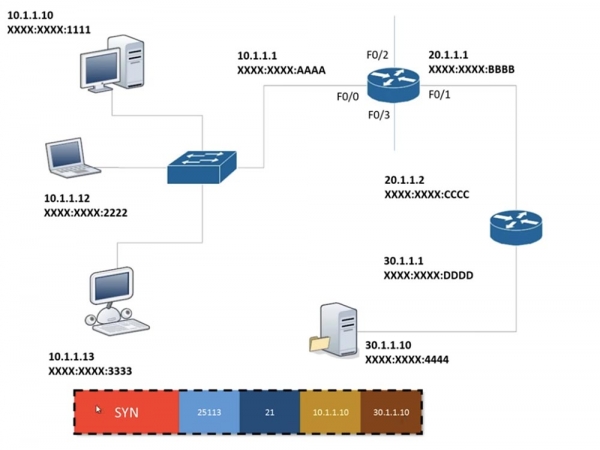
Ensuite, il place dans le cadre le numéro du port de destination, sachant qu'il doit se connecter au port 21, puis ajoute les informations de la couche 3 du modèle OSI, c'est-à-dire son propre adresse IP et l'adresse IP du point de destination. Les données, entourées par un trait pointillé, ne changent pas tant qu'elles n'atteignent pas le point final. En atteignant le serveur, elles ne changent pas non plus, mais le serveur ajoute au cadre les informations de la couche 2, c'est-à-dire l'adresse MAC. Cela est dû au fait que les commutateurs ne perçoivent que les données de la couche 2 du modèle OSI. Dans ce scénario, le routeur est le seul appareil réseau à traiter les informations de la couche 3, naturellement, l'ordinateur travaille également avec ces informations. Ainsi, le commutateur ne manipule que les informations de la couche 2, tandis que le routeur s'occupera des informations de la couche 3.
Le switch connaît l'adresse MAC source XXXX:XXXX:1111 et souhaite savoir l'adresse MAC du serveur auquel l'ordinateur se connecte. Il compare l'adresse IP source avec l'adresse de destination, comprend que ces appareils se trouvent dans des sous-réseaux différents et décide d'utiliser une passerelle pour accéder à un autre sous-réseau.
On me demande souvent qui détermine l'adresse IP de la passerelle. Tout d'abord, cela est décidé par l'administrateur réseau qui crée le réseau et attribue une adresse IP à chaque appareil. En tant qu'administrateur, vous pouvez attribuer à votre routeur n'importe quelle adresse se trouvant dans la plage d'adresses autorisées de votre sous-réseau. En général, c'est la première ou la dernière adresse valide, mais il n'y a pas de règles strictes concernant son attribution. Dans notre cas, l'administrateur a attribué l'adresse de la passerelle, ou du routeur, 10.1.1.1 au port F0/0.
Lorsque vous configurez un réseau sur un ordinateur avec l'adresse IP statique 10.1.1.10, vous définissez le masque de sous-réseau 255.255.255.0 et la passerelle par défaut 10.1.1.1. Si vous n'utilisez pas d'adresse statique, cela signifie que l'ordinateur utilise DHCP, qui attribue une adresse dynamique. Quelle que soit l'adresse IP utilisée par l'ordinateur, statique ou dynamique, il doit y avoir une adresse de passerelle pour accéder à un autre réseau.
Ainsi, l'ordinateur 10.1.1.10 sait qu'il doit envoyer un cadre au routeur 10.1.1.1. Ce transfert a lieu au sein du réseau local, où l'adresse IP n'a aucune importance ; seul l'adresse MAC compte. Supposons que l'ordinateur n'ait jamais communiqué avec le routeur et ne connaît pas son adresse MAC, il doit donc d'abord envoyer une requête ARP demandant à tous les appareils du sous-réseau : « Hé, lequel d'entre vous a l'adresse 10.1.1.1 ? Merci de me communiquer votre adresse MAC ! ». Étant donné qu'ARP est un message de diffusion, il est reçu par tous les ports de tous les appareils, y compris le routeur.
L'ordinateur 10.1.1.12, ayant reçu l'ARP, pense : « non, mon adresse n'est pas 10.1.1.1 » et rejette la requête, de même que l'ordinateur 10.1.1.13. Le routeur, ayant reçu la requête, comprend qu'on s'adresse à lui et envoie l'adresse MAC du port F0/0 – tous les ports ayant des adresses MAC différentes – à l'ordinateur 10.1.1.10. Maintenant, connaissant l'adresse de la passerelle XXXX:AAAA, qui dans ce cas est l'adresse de destination, l'ordinateur l'ajoute à la fin de l'image, destinée au serveur. Parallèlement, il établit l'en-tête de l'image FCS/CRC, qui est un mécanisme de vérification des erreurs de transmission.
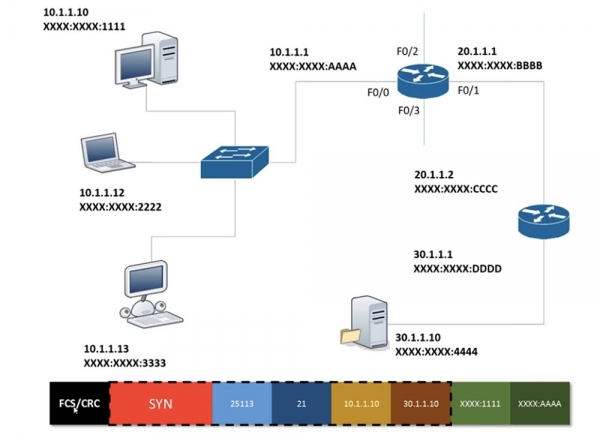
Après cela, l'image de l'ordinateur 10.1.1.10 est envoyée par câble au routeur 10.1.1.1. Après avoir reçu l'image, le routeur supprime le FCS/CRC, en utilisant le même algorithme que l'ordinateur pour la vérification. Les données ne sont rien d'autre qu'une série de zéros et de uns. Si les données sont corrompues, c'est-à-dire qu'un 1 devient un 0 ou un 0 devient un 1, ou s'il y a une fuite de données, ce qui se produit souvent lors de l'utilisation d'un hub, l'appareil doit renvoyer l'image.
Si la vérification FCS/CRC est réussie, le routeur examine les adresses MAC source et destination et les supprime, car ce sont des informations de niveau 2, et passe au corps de l'image, qui contient des informations de niveau 3. À partir de celle-ci, il apprend que les informations contenues dans l'image sont destinées à un appareil avec l'adresse IP 30.1.1.10.
Le routeur sait d'une certaine manière où se trouve cet appareil. Nous n'avons pas discuté de cette question lorsque nous avons examiné le fonctionnement des switchs, nous allons donc l'aborder maintenant. Le routeur a 4 ports, j'ai donc ajouté quelques connexions à celui-ci. Donc, comment le routeur sait-il que les données pour l'appareil avec l'adresse IP 30.1.1.10 doivent être envoyées par le port F0/1 ? Pourquoi ne les envoie-t-il pas par le port F0/3 ou F0/2 ?
La réalité est que le routeur fonctionne avec une table de routage. Chaque routeur possède une telle table, lui permettant de décider par quel port transmettre une image particulière.
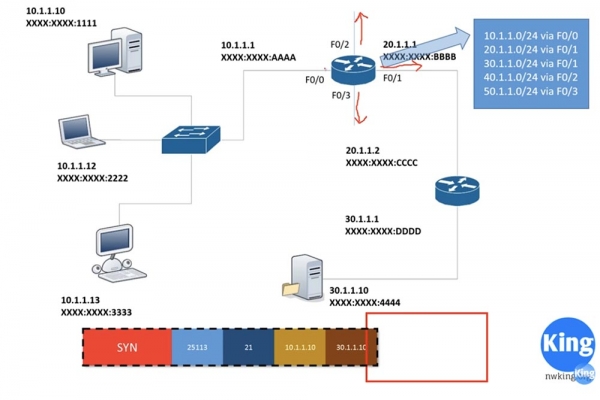
Dans ce cas, le port F0/0 est configuré avec l'adresse IP 10.1.1.1, ce qui signifie qu'il est connecté au réseau 10.1.1.10/24. De même, le port F0/1 est configuré avec l'adresse 20.1.1.1, c'est-à-dire qu'il est relié au réseau 20.1.1.0/24. Le routeur connaît ces deux réseaux car ils sont directement connectés à ses ports. Ainsi, l'information selon laquelle le trafic pour le réseau 10.1.10/24 doit passer par le port F0/0, et pour le réseau 20.1.1.0/24 par le port F0/1, est connue par défaut. Comment le routeur sait-il alors par quels ports opérer avec les autres réseaux ?
Nous voyons que le réseau 40.1.1.0/24 est connecté au port F0/2, le réseau 50.1.1.0/24 à port F0/3, et le réseau 30.1.1.0/24 relie le deuxième routeur au serveur. Le deuxième routeur a également une table de routage, qui indique que le réseau 30 est connecté à son port, que nous appellerons 0/1, et qu'il est relié au premier routeur via le port 0/0. Ce routeur sait que son port 0/0 est connecté au réseau 20, et que le port 0/1 est connecté au réseau 30, mais il ne sait rien de plus.
De même, le premier routeur connaît les réseaux 40 et 50, connectés aux ports 0/2 et 0/3, mais ne sait rien du réseau 30. Le protocole de routage fournit aux routeurs l'information dont ils ne disposent pas par défaut. Le mécanisme par lequel ces routeurs interagissent entre eux constitue la base du routage, qui peut être dynamique ou statique.
Le routage statique consiste à donner au premier routeur l'information suivante : s'il doit se connecter au réseau 30.1.1.0/24, il doit utiliser le port F0/1. Cependant, lorsque le deuxième routeur reçoit du trafic du serveur destiné à l'ordinateur 10.1.1.10, il ne sait pas quoi en faire, car sa table de routage ne contient que des informations sur les réseaux 30 et 20. Ainsi, ce routeur doit également mettre en place un routage statique : s'il reçoit du trafic pour le réseau 10, il doit l'envoyer par le port 0/0.
Le problème du routage statique est que je dois configurer manuellement le premier routeur pour qu'il gère le réseau 30, et le deuxième routeur pour qu'il gère le réseau 10. C'est simple si je n'ai que 2 routeurs, mais lorsque j'en ai 10, configurer le routage statique prend beaucoup de temps. Dans ce cas, il est logique d'utiliser le routage dynamique.
Ainsi, après avoir reçu un cadre de l'ordinateur, le premier routeur consulte sa table de routage et décide de l'envoyer via le port F0/1. Il ajoute également à ce cadre l'adresse MAC source XXXX.BBBB et l'adresse MAC de destination XXXX.CCCC.
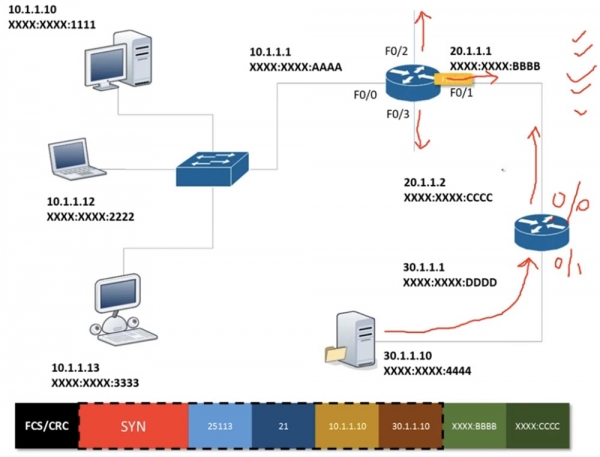
Après avoir reçu ce cadre, le deuxième routeur « découpe » les adresses MAC liées à la couche 2 du modèle OSI et passe aux informations de la couche 3. Il constate que l'adresse IP de destination 30.1.1.10 appartient au même réseau que le port 0/1 du routeur, ajoute l'adresse MAC source et l'adresse MAC de l'appareil de destination, puis envoie le cadre au serveur.
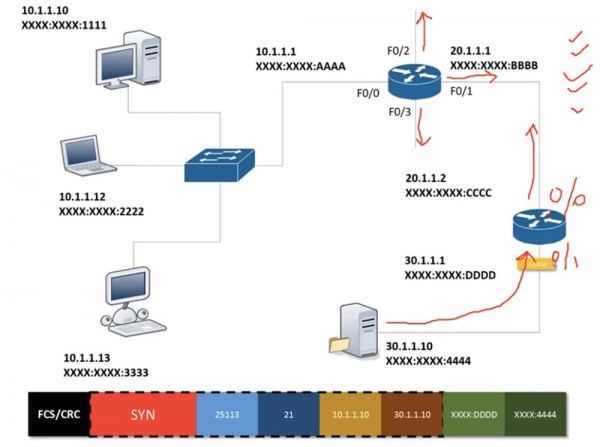
Comme je l'ai déjà mentionné, le processus similaire se répète dans l'autre sens, c'est-à-dire qu'une deuxième étape d'handshake se produit, le serveur renvoyant un message SYN ACK. Avant cela, il élimine toutes les informations superflues et ne conserve que le paquet SYN.
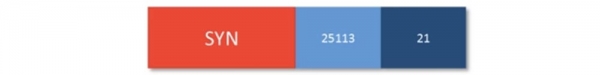
Après avoir reçu ce paquet, le deuxième routeur examine les informations reçues, les complète et les envoie plus loin.
Ainsi, lors des leçons précédentes, nous avons étudié le fonctionnement des commutateurs, et maintenant nous avons vu comment fonctionnent les routeurs. Répondons à la question de ce qu'est le routage au sens large. Supposons que vous rencontriez un panneau de signalisation à un rond-point. Vous voyez que la première sortie mène à la base de l'armée de l'air royale de Fairfax, la deuxième à l'aéroport, la troisième vers le sud. Si vous choisissez la quatrième sortie, vous aboutirez à une impasse, et par la cinquième, vous pourrez traverser le centre-ville jusqu'au château de Braxby.
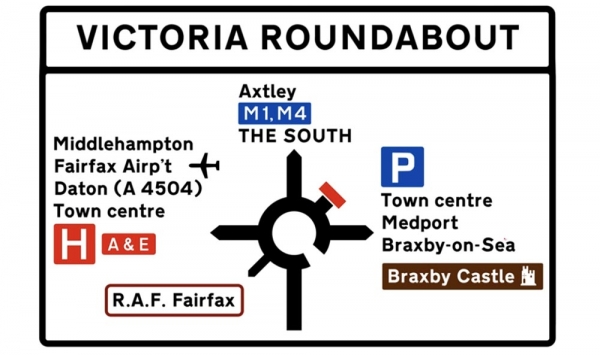
En gros, le routage est ce qui oblige le routeur à prendre des décisions sur la direction à donner au trafic. Dans ce cas, vous, en tant que conducteur, devez décider quelle sortie du rond-point utiliser. Dans les réseaux, les routeurs doivent décider où envoyer des paquets ou des cadres. Vous devez comprendre que le routage permet de créer des tables sur la base desquelles les routeurs prennent ces décisions.
Comme je l'ai dit, il existe un routage statique et dynamique. Examinons le routage statique, pour cela je vais dessiner 3 appareils connectés entre eux, où le premier et le troisième appareil sont liés à des réseaux. Supposons qu'un réseau 10.1.1.0 veuille se connecter au réseau 40.1.1.0, tandis qu'entre les routeurs sont situés les réseaux 20.1.1.0 et 30.1.1.0.
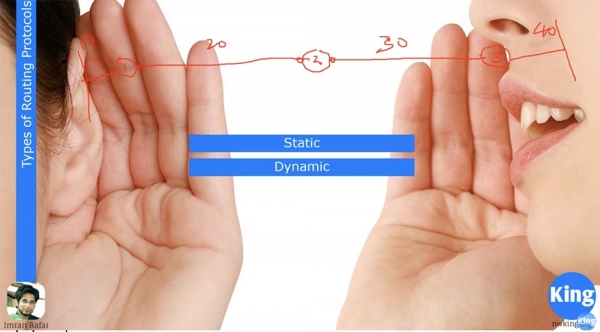
Dans ce cas, les ports des routeurs doivent appartenir à des sous-réseaux différents. Le routeur 1 ne connaît par défaut que les réseaux 10. et 20. et ne sait rien des autres réseaux. Le routeur 2 connaît uniquement les réseaux 20. et 30., car ils lui sont connectés, tandis que le routeur 3 est au courant uniquement des réseaux 30. et 40. Si le réseau 10. souhaite se connecter au réseau 40., je dois informer le routeur 1 au sujet du réseau 30. et que s'il veut transmettre une trame du réseau 40., il doit utiliser l'interface pour le réseau 20. et envoyer la trame par ce même réseau 20.
Au second routeur, je dois assigner 2 routes : s'il souhaite transférer un paquet du réseau 40. vers le réseau 10., il doit utiliser le port du réseau 20., et pour transférer un paquet du réseau 10. vers le réseau 40. – le port du réseau 30. De la même manière, je dois fournir au routeur 3 des informations sur les réseaux 10. et 20.
Si vous avez de petits réseaux, il est très facile de configurer le routage statique. Cependant, plus le réseau s'étend, plus des problèmes de routage statique apparaissent. Imaginons que vous ayez créé une nouvelle connexion reliant directement le premier et le troisième routeur. Dans ce cas, le protocole de routage dynamique mettra automatiquement à jour la table de routage du routeur 1, indiquant : « si vous devez contacter le routeur 3, utilisez la route directe » !
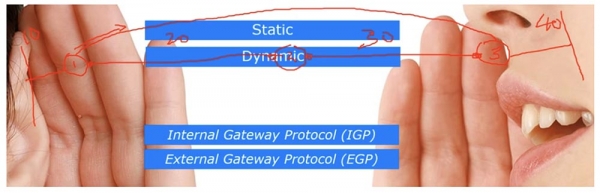
Il existe deux types de protocoles de routage : le protocole de passerelle interne (IGP) et le protocole de passerelle externe (EGP). Le premier fonctionne avec un système autonome distinct, connu sous le nom de domaine de routage. Imaginez que vous ayez une petite organisation avec seulement 5 routeurs. Si nous parlons uniquement de la connexion entre ces routeurs, nous faisons référence à l'IGP ; si vous utilisez votre réseau pour vous connecter à Internet, comme le font les fournisseurs d'accès (ISP), alors vous utilisez l'EGP.
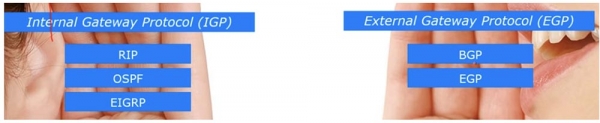
L'IGP utilise 3 protocoles populaires : RIP, OSPF et EIGRP. Le programme CCNA ne mentionne que les deux derniers protocoles, car RIP est obsolète. C'est le protocole de routage le plus simple, encore utilisé dans certains cas, mais qui ne fournit pas la sécurité réseau requise. C'est l'une des raisons pour lesquelles Cisco a exclu RIP du programme de formation. Cependant, je vais tout de même vous en parler, car son étude aide à comprendre les bases du routage.
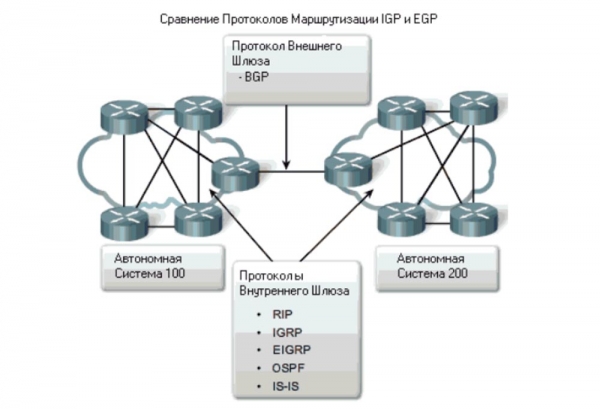
La classification des protocoles EGP utilise deux protocoles : BGP et le protocole EGP proprement dit. Dans le cadre du cours CCNA, nous allons étudier uniquement BGP, OSPF et EIGRP. Vous pouvez considérer l'histoire de RIP comme une information complémentaire qui sera reflétée dans l'une des vidéos de cours.
Il existe également deux types de protocoles de routage : les protocoles de vecteur de distance Distance Vector et les protocoles de routage d'état de lien Link State.
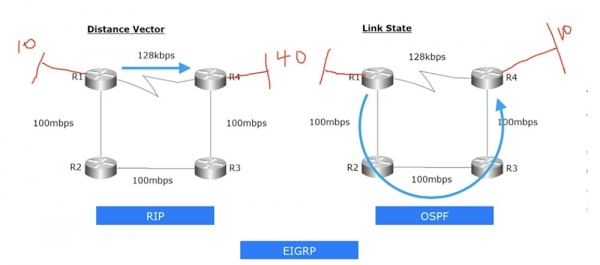
Le premier type de protocole examine les vecteurs de distance et de direction. Par exemple, je peux établir une connexion directement entre le routeur R1 et R4, ou par le chemin R1-R2-R3-R4. Lorsqu'il s'agit de protocoles de routage utilisant la méthode de vecteur de distance, la connexion se fera toujours par le chemin le plus court. Peu importe que cette connexion ait une vitesse minimale. Dans notre cas, c'est 128 kbit/s, ce qui est beaucoup plus lent que la connexion par le chemin R1-R2-R3-R4, où la vitesse est de 100 Mbit/s.
Examinons le protocole de vecteur de distance RIP. Je vais ajouter devant le routeur R1 un réseau 10., et derrière le routeur R4 un réseau 40. Supposons qu'il y ait de nombreux ordinateurs dans ces réseaux. Si je veux établir une connexion entre le réseau 10. R1 et le réseau 40. R4, je vais assigner à R1 une routage statique de type : « si vous devez vous connecter au réseau 40., utilisez la connexion directe avec le routeur R4 ». De plus, sur les quatre routeurs, je dois configurer manuellement RIP. Ainsi, le tableau de routage de R1 va automatiquement indiquer que si le réseau 10. veut se connecter au réseau 40., il doit utiliser la connexion directe R1-R4. Même si un détour serait plus rapide, le protocole Distance Vector choisira toujours le chemin le plus court avec la distance de transmission la plus courte.
OSPF est un protocole de routage d'état de lien qui examine toujours l'état des sections du réseau. Dans ce cas, il évalue la vitesse des canaux, et s'il constate que la vitesse de transmission du trafic sur le canal R1-R4 est très faible, il choisit le chemin avec une vitesse supérieure R1-R2-R3-R4, même si sa longueur dépasse celle du chemin le plus court. Ainsi, si je configure le protocole OSPF sur tous les routeurs, lorsque le réseau 40. tentera de se connecter au réseau 10., le trafic sera envoyé par le chemin R1-R2-R3-R4. Donc, RIP est un protocole de vecteur de distance, tandis qu'OSPF est un protocole de routage d'état de lien.
Il existe un autre protocole – EIGRP, un protocole de routage propriétaire de Cisco. En ce qui concerne les dispositifs réseau d'autres fabricants, comme Juniper, ils ne prennent pas en charge EIGRP. C'est un excellent protocole de routage qui est beaucoup plus efficace que RIP et OSPF, mais il ne peut être utilisé que dans des réseaux basés sur des appareils fabriqués par Cisco. Je vous expliquerai plus en détail pourquoi ce protocole est si avantageux. Pour l'instant, je noterai que l'EIGRP combine des caractéristiques des protocoles de type vecteur de distance et des protocoles de routage d'état de lien, représentant ainsi un protocole hybride.
Dans la prochaine leçon vidéo, nous allons nous concentrer sur les routeurs Cisco, et je vais vous parler un peu du système d'exploitation Cisco IOS, qui est conçu à la fois pour les switchs et les routeurs. J'espère qu'au cours des leçons 19 ou 20, nous commencerons à étudier en profondeur les protocoles de routage, et je vous montrerai comment configurer les routeurs Cisco à l'aide de petits réseaux.
Merci de rester avec nous. Aimez-vous nos articles ? Voulez-vous voir plus de contenus intéressants ? Soutenez-nous en passant une commande ou en recommandant à vos amis. 30% de réduction pour les utilisateurs de Habr sur un équivalent unique des serveurs d'entrée de gamme, conçu spécialement pour vous : (options disponibles avec RAID1 et RAID10, jusqu'à 24 cœurs et jusqu'à 40 Go DDR4).
Dell R730xd à moitié prix ? Uniquement chez nous aux Pays-Bas ! Dell R420 — 2x E5-2430 2.2GHz 6C 128Go DDR3 2x960Go SSD 1Gbps 100To — à partir de 99 $ ! Lisez sur
Source : habr.com
