

Nous avons déjà abordé les réseaux locaux VLAN dans les leçons vidéo des Jours 11, 12 et 13, et aujourd'hui nous poursuivrons leur étude dans le cadre de la formation ICND2. J'ai enregistré la vidéo précédente, qui a marqué la fin de ma préparation à l'examen ICND1, il y a quelques mois, et j'ai été très occupé depuis. Je pense que beaucoup d'entre vous ont réussi cet examen, ceux qui ont retardé le test peuvent attendre la fin de la deuxième partie du cours et essayer de passer l'examen complet CCNA 200-125.
Avec cette leçon vidéo « Jour 34 », nous commençons le sujet du cours ICND2. Beaucoup me demandent pourquoi nous n'avons pas étudié OSPF et EIGRP. En fait, ces protocoles ne font pas partie du programme de l'examen ICND1 et sont étudiés lors de la préparation pour l'examen ICND2. À partir d'aujourd'hui, nous allons aborder les sujets de la deuxième partie du cours et bien sûr, nous étudierons les protocoles OSPF et EIGRP. Avant de commencer le sujet d'aujourd'hui, je veux parler de la structuration de nos leçons vidéo. Lors de la présentation des sujets d'ICND1, je ne suivais pas les modèles habituels, mais expliquais simplement le matériel de manière logique, car je pensais que cette approche était plus facile à comprendre. Cependant, pour l'étude d'ICND2, à la demande des auditeurs, je vais présenter le matériel didactique conformément au plan et au programme du cours Cisco.
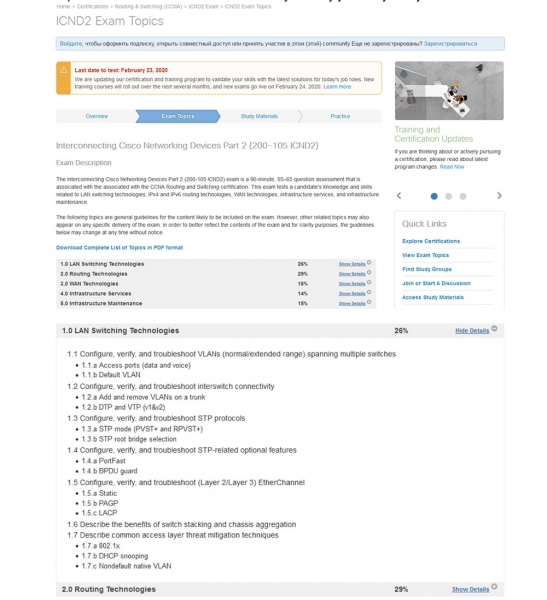
Si vous allez sur le site de l'entreprise, vous verrez ce plan et que l'ensemble du cours est divisé en 5 parties principales :
— Technologies de commutation des réseaux locaux (26 % du contenu pédagogique) ;
— Technologies de routage (29 %) ;
— Technologies des réseaux mondiaux (16 %) ;
— Services d'infrastructure (14 %) ;
— Maintenance de l'infrastructure (15 %).
Je commencerai par la première partie. Si vous cliquez sur le menu déroulant sur la droite, vous pourrez voir le contenu détaillé de cette section. La leçon vidéo d'aujourd'hui couvrira le sujet de la section 1.1 : « Configuration, vérification et dépannage des réseaux VLAN (standard / étendu), impliquant plusieurs commutateurs » et des sous-sections 1.1a « Ports d'accès (données et voix) » et 1.1b « VLAN par défaut ».
Ensuite, je vais essayer de suivre ce même principe de présentation, c'est-à-dire que chaque vidéo sera dédiée à une section avec des sous-sections. Si le matériel est insuffisant, je regrouperai plusieurs thèmes, comme par exemple 1.2 et 1.3, dans une même leçon. En revanche, si la section contient beaucoup de contenu, je la diviserai en deux vidéos. Quoi qu'il en soit, nous allons suivre le programme du cours, et vous pourrez facilement comparer vos notes avec le plan d'études actuel de Cisco.
Vous voyez à l'écran mon nouveau bureau, qui est Windows 10. Si vous souhaitez améliorer votre bureau avec différents widgets, vous pouvez consulter ma vidéo intitulée « Pimp Your Desktop », où j'explique comment configurer le bureau de votre ordinateur selon vos besoins. Ce type de vidéo est publié sur un autre canal, ExplainWorld, vous pouvez donc utiliser le lien dans le coin supérieur droit pour en découvrir le contenu.
Avant de commencer la leçon, je vous demanderai de partager mes vidéos et de mettre des likes. Je tiens également à rappeler nos contacts sur les réseaux sociaux et les liens vers mes pages personnelles. Vous pouvez m'écrire par e-mail, et comme je l'ai déjà dit, les personnes qui auront effectué un don sur notre site auront la priorité pour recevoir ma réponse personnelle.
Si vous n'avez pas fait de don, ce n'est pas grave, vous pouvez laisser vos commentaires sous les vidéos sur la chaîne YouTube, et je tâcherai d'y répondre dans la mesure du possible.
Alors aujourd'hui, selon le calendrier Cisco, nous allons aborder trois questions : comparer le Default VLAN, ou VLAN par défaut, avec le Native VLAN, ou VLAN « natif », découvrir la différence entre le Normal VLAN (plage VLAN normale) et le Extended VLAN (plage VLAN étendue), et examiner la distinction entre Data VLAN (VLAN de données) et Voice VLAN (VLAN voix). Comme je l'ai dit, nous avons déjà examiné cette question dans les épisodes précédents, mais de manière assez superficielle, c'est pourquoi beaucoup d'élèves ont encore du mal à distinguer les types de VLAN. Aujourd'hui, je vais l'expliquer de manière à ce que tout le monde puisse comprendre.
Examinons la différence entre le Default VLAN et le Native VLAN. Si vous prenez un tout nouveau switch Cisco avec les paramètres d'usine, il aura cinq VLAN : VLAN1, VLAN1002, VLAN1003, VLAN1004 et VLAN1005.
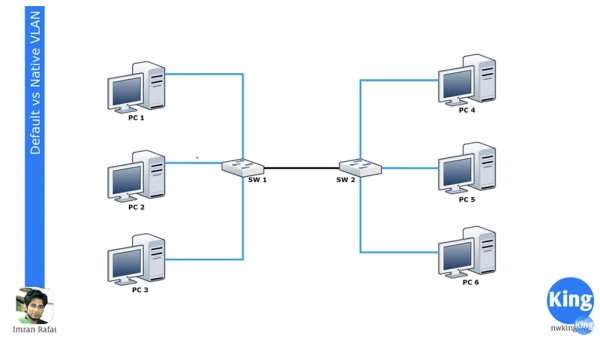
Le VLAN1 est le VLAN par défaut pour tous les dispositifs Cisco, tandis que les VLAN 1002-1005 sont réservés pour Token Ring et FDDI. Le réseau VLAN1 ne peut pas être supprimé ou renommé, et il n'est pas possible d'y ajouter des interfaces. Tous les ports du commutateur appartiennent par défaut à ce réseau tant qu'ils ne sont pas configurés autrement. Par défaut, tous les commutateurs peuvent communiquer les uns avec les autres car ils font tous partie de VLAN1. Voici ce que signifie « VLAN par défaut » ou Default VLAN.
Si vous accédez aux paramètres du commutateur SW1 et assignez deux interfaces au réseau VLAN20, elles devenirnt parties du réseau VLAN20. Avant de commencer la leçon d'aujourd'hui, je vous recommande vivement de revoir les séries précédentes 11, 12 et 13, car je ne vais pas répéter ce qu'est un VLAN et comment ils fonctionnent.
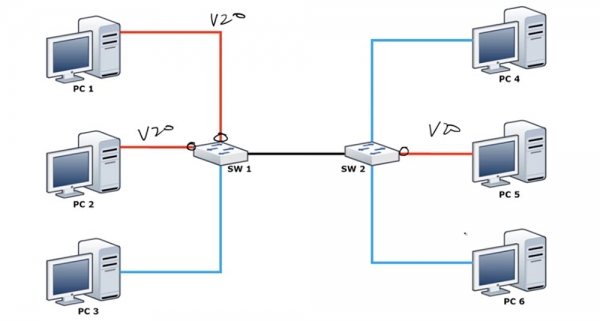
Je tiens simplement à rappeler qu'il n'est pas possible d'attribuer automatiquement des interfaces au réseau VLAN20 tant que celui-ci n'est pas créé. Vous devez d'abord accéder au mode de configuration global du commutateur et créer le VLAN20. Vous pouvez jeter un œil à la console de configuration CLI et comprendre ce que je veux dire. Une fois que vous avez attribué ces 2 ports pour travailler avec VLAN20, les ordinateurs PC1 et PC2 pourront communiquer entre eux, car ils appartiendront tous les deux au même réseau VLAN20. Cependant, l'ordinateur PC3 appartiendra toujours à VLAN1 et ne pourra donc pas communiquer avec les ordinateurs du réseau VLAN20.
Nous avons un deuxième commutateur SW2, dont une des interfaces est assignée pour travailler avec VLAN20, et à ce port est connecté l’ordinateur PC5. Avec cette configuration, PC5 ne peut pas communiquer avec PC4 et PC6, mais ces deux ordinateurs peuvent communiquer entre eux, car ils appartiennent au même réseau VLAN1.
Les deux commutateurs sont connectés par un tronc via des ports configurés en conséquence. Je ne vais pas me répéter, je dirai simplement que tous les ports du commutateur sont configurés par défaut en mode trunking via le protocole DTP. Si vous connectez un ordinateur à un port, ce port sera alors en mode access. Si vous souhaitez changer le port auquel PC3 est connecté en mode access, vous devrez entrer la commande switchport mode access.
Ainsi, si vous connectez deux commutateurs entre eux, ils formeront un tronc. Les deux ports supérieurs de SW1 transporteront uniquement le trafic VLAN20, le port inférieur transportera uniquement le trafic VLAN1, mais la connexion trunk transportera tout le trafic passant par le commutateur. Ainsi, le trafic VLAN1 et VLAN20 sera acheminé vers SW2.
Comme vous le savez, les réseaux VLAN ont une signification locale. Par conséquent, SW2 sait que le trafic reçu sur le port VLAN1 de PC4 peut être envoyé à PC6 uniquement par un port qui appartient également à VLAN1. Cependant, lorsqu'un commutateur envoie du trafic à un autre commutateur via une liaison trunk, il doit utiliser un mécanisme pour expliquer à l'autre commutateur de quel trafic il s'agit. Un tel mécanisme est fourni par le réseau Native VLAN, qui est connecté au port trunk et laisse passer le trafic tagué.
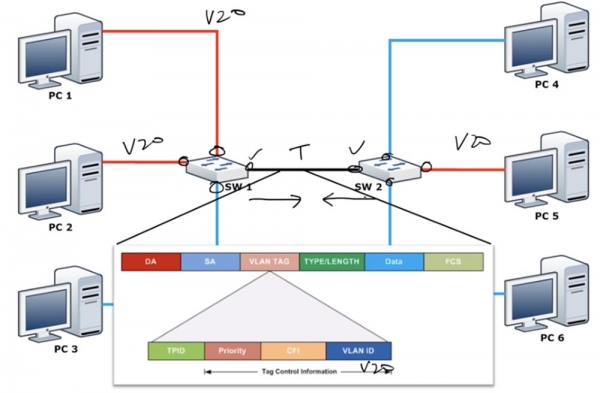
Comme je l'ai déjà mentionné, un commutateur n'a qu'un seul réseau qui ne peut pas être modifié – il s'agit du réseau par défaut VLAN1. Mais par défaut, le Native VLAN est VLAN1. Qu'est-ce que le Native VLAN ? C'est le réseau qui laisse passer le trafic non tagué de VLAN1, mais dès qu'un trafic provenant de tout autre réseau, dans notre cas VLAN20, arrive sur le port trunk, il est obligatoirement tagué. Chaque trame a une adresse de destination DA, une adresse source SA et un tag VLAN contenant l'identifiant de réseau VLAN ID. Dans notre cas, cet identifiant montre que ce trafic appartient à VLAN20, il peut donc être envoyé uniquement par le port VLAN20 et être destiné à PC5. On peut dire que le Native VLAN détermine si le trafic doit être tagué ou non tagué.
N'oubliez pas que VLAN1 par défaut est le réseau Native VLAN, car par défaut tous les ports utilisent VLAN1 comme Native VLAN pour le transfert de trafic non tagué. Cependant, le réseau Default VLAN est uniquement VLAN1, le seul réseau qui ne peut pas être modifié. Si un commutateur reçoit des trames non taguées sur son port trunk, il les classe automatiquement dans le Native VLAN.
En d'autres termes, sur les commutateurs Cisco, toute VLAN peut être utilisée comme Native VLAN, par exemple VLAN20, tandis que VLAN1 peut uniquement être utilisée comme Default VLAN.
Cependant, nous pourrions rencontrer un problème. Si nous changeons le VLAN natif du port trunk du premier switch en VLAN20, le port pensera : « étant donné que c'est le VLAN natif, son trafic n'a pas besoin d'être marqué » et enverra le trafic non marqué du réseau VLAN20 au second switch. Le switch SW2, ayant reçu ce trafic, dira : « parfait, ce trafic n'a pas de balise. Selon mes paramètres, mon VLAN natif est le VLAN1, donc je devrais envoyer ce trafic non marqué sur le réseau VLAN1 ». De cette manière, SW2 dirigera le trafic reçu uniquement vers PC4 et PC6, bien qu'il soit destiné à PC5. Cela créera un énorme problème de sécurité, car cela mélangera le trafic VLAN. C'est pourquoi il est toujours nécessaire de configurer le même VLAN natif sur les deux ports trunk, c'est-à-dire que si le VLAN natif pour le port trunk SW1 est VLAN20, alors ce même VLAN20 doit être configuré comme VLAN natif sur le port trunk SW2.
Voici la différence entre le VLAN natif et le VLAN par défaut, et vous devez vous rappeler que tous les VLAN natifs dans le trunk doivent correspondre (note du traducteur : il est donc préférable d'utiliser pour le VLAN natif un réseau différent de VLAN1).
Voyons cela du point de vue du switch. Vous pouvez accéder au switch et taper la commande show vlan brief, après quoi vous verrez que tous les ports du switch sont connectés au VLAN par défaut 1.
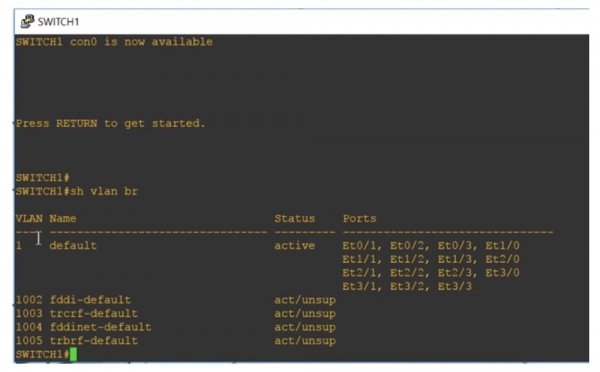
Voici quatre autres réseaux VLAN : 1002, 1003, 1004 et 1005. Ce sont également des VLAN par défaut, comme vous pouvez le voir par leur désignation. Ils sont des réseaux par défaut car réservés pour des réseaux spécifiques — Token Ring et FDDI. Comme vous pouvez le constater, ils sont en état actif, mais ne sont pas supportés car aucun réseau des normes mentionnées n'est connecté au switch.
La désignation « par défaut » pour le réseau VLAN 1 ne peut pas être modifiée, car c'est le réseau par défaut. Puisque par défaut tous les ports du switch appartiennent à ce réseau, tous les switches peuvent communiquer entre eux par défaut, c'est-à-dire sans besoin de configuration supplémentaire des ports. Si vous souhaitez connecter un switch à un autre réseau, vous passez en mode de configuration globale et créez ce réseau, par exemple, VLAN20. En appuyant sur « Entrée », vous accéderez à la configuration du réseau créé et pourrez lui donner un nom, par exemple, Gestion, avant de sortir des paramètres.
Si vous exécutez maintenant la commande show vlan brief, vous verrez que nous avons un nouveau réseau VLAN20, qui n'est associé à aucun des ports du commutateur. Pour attribuer ce réseau à un port spécifique, il faut sélectionner l'interface, par exemple, int e0/1, entrer dans les paramètres de ce port et saisir les commandes switchport mode access et switchport access vlan20.
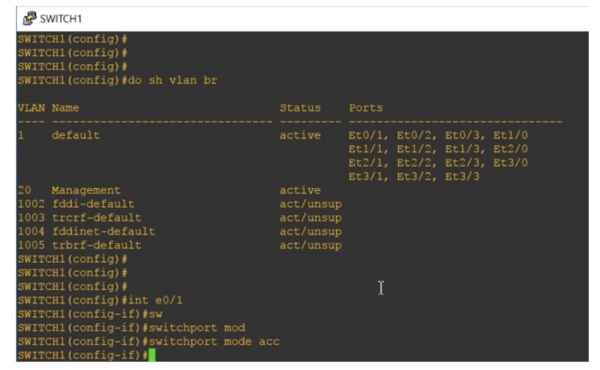
Si nous demandons au système de montrer l'état des réseaux VLAN, nous verrons que le port Ethernet 0/1 est désormais destiné au réseau de gestion, c'est-à-dire qu'il a été automatiquement déplacé ici depuis la zone des ports normalement réservés au VLAN1.
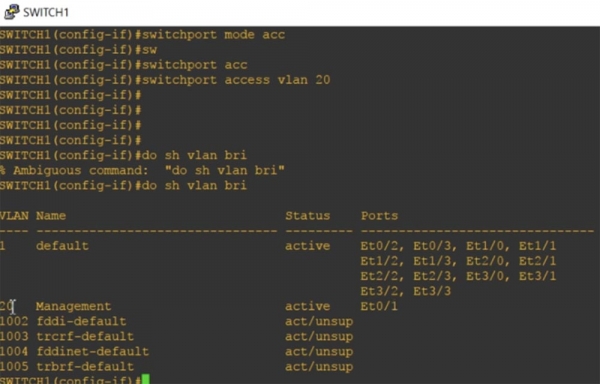
Souvenez-vous que chaque port d'accès ne peut avoir qu'une seule Data VLAN, donc il ne peut pas desservir simultanément deux réseaux VLAN.
Regardons maintenant le Native VLAN. J'utilise la commande show int trunk et je vois que le port Ethernet0/0 est consacré au trunk.
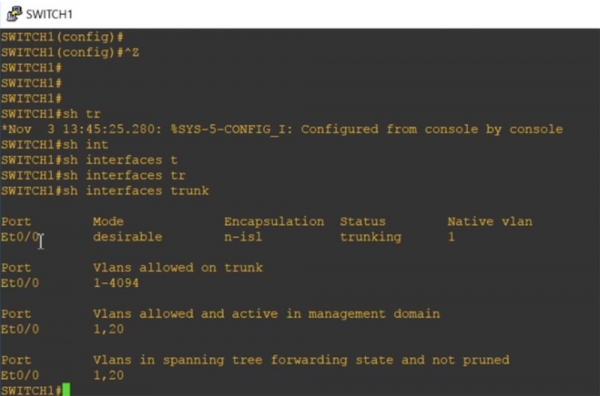
Je n'ai pas eu besoin de le faire spécifiquement, car le protocole DTP a automatiquement affecté cette interface au trunking. Le port est en mode desirable, avec une encapsulation de type n-isl, l'état du port est – trunking, réseau – Native VLAN1.
Voici la plage des numéros VLAN autorisés pour le trunking, 1-4094, et il est indiqué que nous avons les réseaux VLAN1 et VLAN20 en activité. Maintenant, je vais entrer en mode de configuration globale et taper la commande int e0/0, grâce à laquelle je vais accéder aux paramètres de cette interface. J'essaie de programmer manuellement ce port pour fonctionner en mode trunk avec la commande switchport mode trunk, mais le système ne prend pas la commande, répondant que : « un interface avec un mode d'encapsulation de trunk automatique ne peut pas être mis en mode « trunk ».
Par conséquent, je dois d'abord configurer le type d'encapsulation de trunk, pour cela j'utilise la commande switchport trunk encapsulation. Le système a fourni des suggestions avec les paramètres possibles de cette commande :
dot1q — pendant le trunking, le port utilise l'encapsulation de trunk standard 802.1q ;
isl — pendant le trunking, le port utilise l'encapsulation de trunk uniquement du protocole propriétaire Cisco ISL ;
negotiate – l'appareil procède à l'encapsulation de trunk avec tout appareil connecté à ce port.
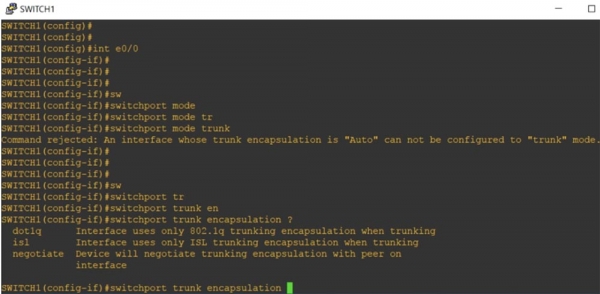
À chaque extrémité du trunk, le même type d'encapsulation doit être sélectionné. Par défaut, le switch « prêt à l'emploi » ne supporte que l'encapsulation de type dot1q, ce qui est pris en charge par presque tous les dispositifs réseau. Je vais configurer notre interface pour l'encapsulation de trunk selon cette norme avec la commande switchport trunk encapsulation dot1q, après quoi j'utiliserai la commande switchport mode trunk précédemment rejetée. Maintenant, notre port est configuré en mode trunk.
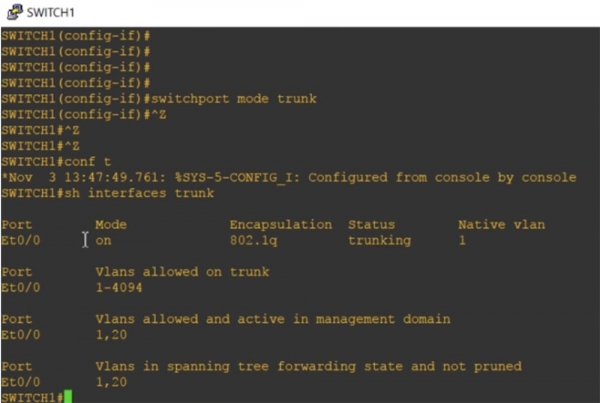
Si le trunk est formé de deux switches Cisco, le protocole propriétaire ISL sera utilisé par défaut. Si un switch supporte à la fois dot1q et ISL, tandis que l'autre ne supporte que dot1q, le trunk sera automatiquement converti en mode d'encapsulation dot1q. Si nous regardons à nouveau les paramètres de trunking, nous verrons que le mode d'encapsulation du port d'interface Et0/0 a changé de n-isl à 802.1q.
En entrant la commande show int e0/0 switchport, nous verrons tous les paramètres de l'état de ce port.
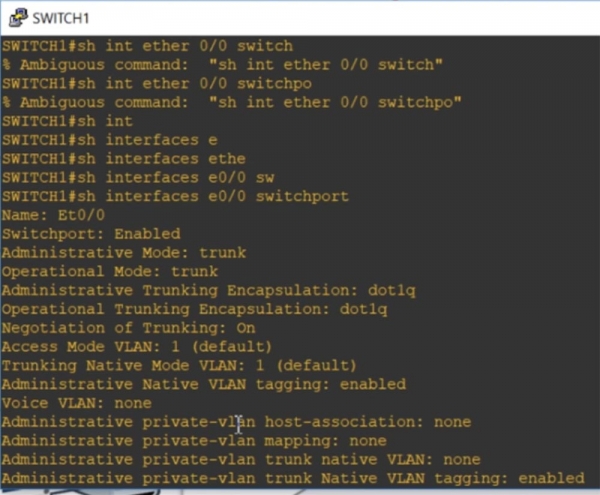
Vous voyez que par défaut, le VLAN1 est pour le trunk le « réseau natif » Native VLAN et qu'il est possible d'avoir un mode de marquage du trafic pour le Native VLAN. Ensuite, j'utilise la commande int e0/0, j'accède aux paramètres de cette interface et je tape switchport trunk, après quoi le système propose des suggestions de paramètres possibles pour cette commande.
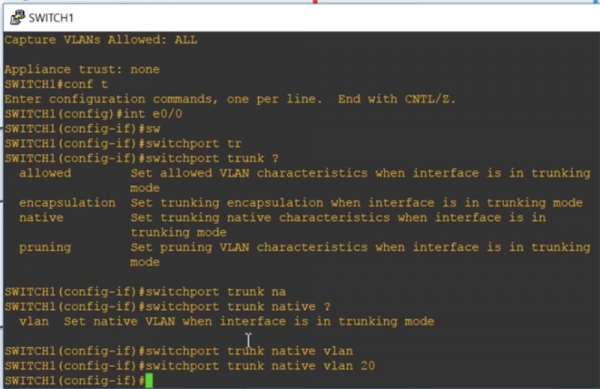
Allowed signifie que si le port est en mode trunk, les caractéristiques VLAN autorisées seront définies. Encapsulation active l'encapsulation de trunk si le port est en mode trunk. J'utilise le paramètre native, ce qui signifie que les caractéristiques natives seront définies pour le port en mode trunk, et j'entre la commande switchport trunk native VLAN20. Ainsi, en mode trunk, le VLAN20 sera le Native VLAN pour ce port du premier switch SW1.
Nous avons un autre switch, SW2, pour lequel le port trunk utilise le VLAN1 comme Native VLAN. Vous voyez maintenant que le protocole CDP signale un message indiquant qu’il y a une incohérence de Native VLAN aux deux extrémités du trunk : le port trunk du premier switch Ethernet0/0 utilise le Native VLAN20, tandis que le port trunk du second utilise le Native VLAN1. Cela illustre la différence entre Native VLAN et Default VLAN.
Passons à l'examen des plages standard et étendues des réseaux VLAN.
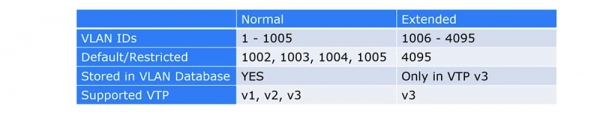
Pendant longtemps, Cisco a uniquement pris en charge la plage de numéros VLAN de 1 à 1005, avec la plage de 1002 à 1005 réservée par défaut pour les VLAN Token Ring et FDDI. Ces réseaux étaient appelés VLAN classiques. Comme vous le savez, l'ID VLAN est un tag de 12 bits qui permet d'établir un numéro allant jusqu'à 4096, cependant, pour des raisons de compatibilité, Cisco n'a utilisé que des numéros jusqu'à 1005.
La plage étendue des VLAN comprend les numéros de 1006 à 4095. Elle peut être utilisée sur des appareils anciens uniquement s'ils prennent en charge VTP v3. Si vous utilisez VTP v3 et la plage étendue des VLAN, vous devez désactiver le support de VTP v1 et v2, car les première et deuxième versions ne peuvent pas fonctionner avec des VLAN ayant un numéro supérieur à 1005.
Donc, si vous utilisez un VLAN étendu pour des anciens commutateurs, VTP doit être en mode 'désactivé' et vous devez le configurer manuellement pour les VLAN, sinon la mise à jour de la base de données VLAN ne pourra pas avoir lieu. Si vous envisagez d'utiliser un VLAN étendu avec VTP, vous aurez besoin de la troisième version de VTP.
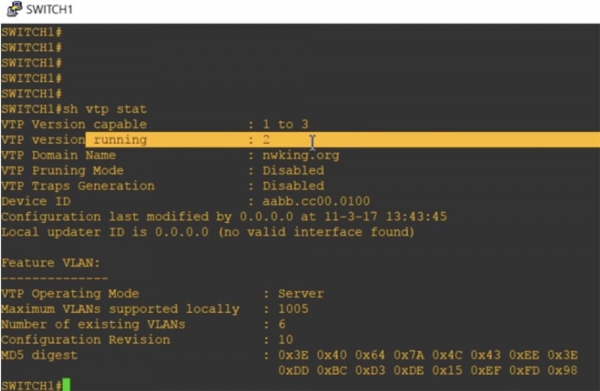
Examinons l'état de VTP avec la commande show vtp status. Vous pouvez voir que le commutateur fonctionne en mode VTP v2, tout en prenant en charge les versions 1 et 3. Je lui ai assigné le nom de domaine nwking.org.
Le mode de gestion de VTP est crucial – serveur. Vous pouvez voir que le nombre maximal de réseaux VLAN pris en charge est de 1005. Ainsi, on peut comprendre que ce commutateur, par défaut, ne prend en charge que la plage classique des VLAN.
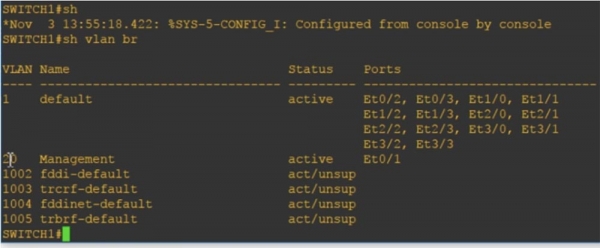
Je vais maintenant entrer la commande show vlan brief, et vous verrez VLAN20 Management mentionné ici, car il fait partie de la base de données VLAN.
Si je demande maintenant à afficher la configuration actuelle de l'appareil avec la commande show run, nous ne verrons aucune mention de VLAN, car ils ne sont contenus que dans la base de données VLAN.
Ensuite, j'utilise la commande vtp mode pour configurer le mode de fonctionnement de VTP. Les anciens modèles de commutateurs n'avaient que trois options pour cette commande : client, qui met le commutateur en mode client, serveur, qui active le mode serveur, et transparent, qui met le commutateur en mode 'transparent'. Comme il était impossible de désactiver complètement VTP sur les anciens commutateurs, en mode transparent, le commutateur, tout en faisant partie du domaine VTP, ne recevait tout simplement plus les mises à jour de la base de données des réseaux VLAN envoyées à ses ports via le protocole VTP.
Les nouveaux commutateurs disposent d'un paramètre off permettant de désactiver complètement le mode VTP. Passons l'appareil en mode transparent avec la commande vtp mode transparent et jetons un coup d'œil à la configuration actuelle. Comme vous pouvez le voir, une entrée pour VLAN20 a été ajoutée. Ainsi, si nous ajoutons un réseau VLAN dont le numéro se situe dans la plage VLAN normale allant de 1 à 1005, et que VTP est en mode transparent ou off, ce réseau sera ajouté à la configuration actuelle et à la base de données des réseaux locaux virtuels conformément aux politiques internes de VLAN.
Essayons d'ajouter le VLAN 3000, et vous verrez qu'en mode transparent, il apparaît également dans la configuration actuelle. En général, si nous voulons ajouter un réseau de la plage VLAN étendue, nous devons utiliser la commande vtp version 3. Comme vous pouvez le voir, les deux réseaux VLAN20 et VLAN3000 apparaissent dans la configuration actuelle.
Si nous sortons du mode transparent et que nous activons le mode serveur avec la commande vtp mode server, puis que nous regardons à nouveau la configuration actuelle, nous constatons que les entrées VLAN ont complètement disparu. Cela s’est produit parce que toutes les informations sur les VLAN sont stockées uniquement dans la base de données VLAN et ne peuvent être vues qu’en mode transparent VTP. Étant donné que j'ai activé le mode VTP v3, après avoir utilisé la commande show vtp status, on peut voir que le nombre maximal de VLAN pris en charge a augmenté à 4096.
Ainsi, la base de données VTP v1 et VTP v2 ne prend en charge que les VLAN normaux numérotés de 1 à 1005, tandis que la base de données VTP v3 inclut des enregistrements pour les VLAN étendus numérotés de 1 à 4096. Si vous utilisez le mode VTP transparent ou VTP off, les informations sur les VLAN seront ajoutées à la configuration actuelle. Si vous souhaitez utiliser la plage VLAN étendue, l'appareil doit être en mode VTP v3. Voilà en quoi consiste la différence entre les VLAN normaux et étendus.
Maintenant, comparons les VLAN pour les données et les VLAN pour la transmission vocale. Si vous vous souvenez, j'ai dit que chaque port peut appartenir simultanément à un seul VLAN.
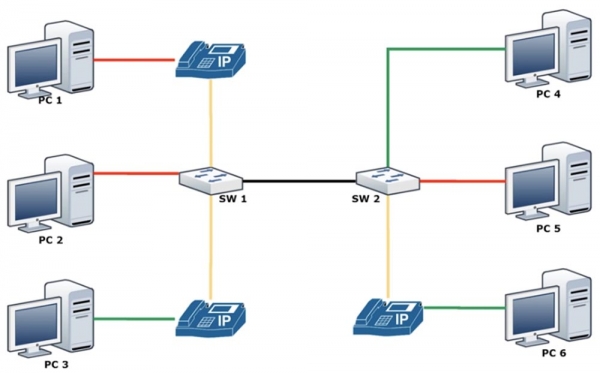
Cependant, dans de nombreux cas, il est nécessaire de configurer le port pour faire fonctionner le téléphone IP. Les téléphones IP Cisco modernes intègrent un commutateur, ce qui vous permet de connecter simplement le téléphone avec un câble à la prise murale, et avec un cordon de patch à votre ordinateur. Le problème est que la prise murale à laquelle se connecte le port du téléphone doit avoir deux VLAN différents. Nous avons déjà discuté dans les tutoriels vidéo 11 et 12 de ce qu'il faut faire pour éviter les boucles de trafic, comme utiliser le concept de VLAN « natif » qui permet de faire passer du trafic non étiqueté, mais tout cela était des solutions alternatives. La solution définitive à ce problème a été le concept de séparation des VLAN dans les réseaux pour le trafic de données et le réseau pour le trafic vocal.
Dans ce cas, vous regroupez toutes les lignes téléphoniques dans un VLAN vocal. Dans l'image, on voit que les ordinateurs PC1 et PC2 peuvent appartenir au réseau rouge VLAN20, l'ordinateur PC3 au réseau vert VLAN30, mais tous les téléphones IP qui leur sont associés appartiendront au même réseau vocal jaune VLAN50.
En fait, chaque port du commutateur SW1 aura simultanément 2 réseaux VLAN – un pour les données et un pour la voix.
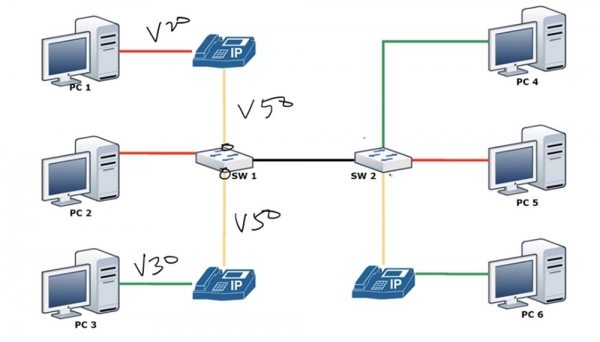
Comme je l'ai dit, un VLAN d'accès a toujours un seul VLAN ; vous ne pouvez pas avoir deux VLAN sur un même port. Vous ne pouvez pas appliquer en même temps les commandes switchport access vlan 10, switchport access vlan 20 et switchport access vlan 50 à une même interface. Cependant, vous pouvez utiliser pour une même interface les deux commandes : la commande switchport access vlan 10 et la commande switchport voice vlan 50. Ainsi, puisque le téléphone IP contient un commutateur à l'intérieur, il peut encapsuler et envoyer le trafic vocal VLAN50 tout en recevant et envoyant en mode switchport access le trafic de données du réseau VLAN20 vers le commutateur SW1. Voyons comment ce mode est configuré.
Nous allons d'abord créer le réseau VLAN50, puis nous passerons aux paramètres de l'interface Ethernet 0/1 et programmerons son mode sur switchport mode access. Après cela, j'introduirai successivement les commandes switchport access vlan 10 et switchport voice vlan 50.
J'ai oublié de configurer le même mode VLAN pour le trunk, donc je vais passer aux paramètres du port Ethernet 0/0 et entrer la commande switchport trunk native vlan 1. Maintenant, je vais demander à afficher les paramètres VLAN, et vous voyez que désormais, sur le port Ethernet 0/1, nous avons les deux réseaux – VLAN 50 et VLAN20.
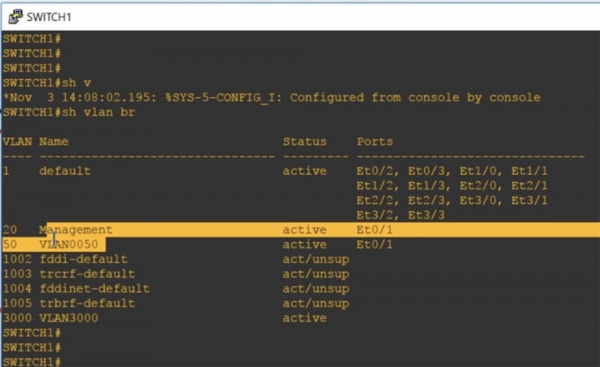
Ainsi, si vous voyez que deux VLAN sont situés sur un même port, cela signifie que l'un d'eux est un réseau vocal Voice VLAN. Cela ne peut pas être un trunk, car si vous regardez les paramètres du trunk avec la commande show int trunk, vous verrez que le port trunk contient tous les réseaux VLAN, y compris le réseau par défaut VLAN1.
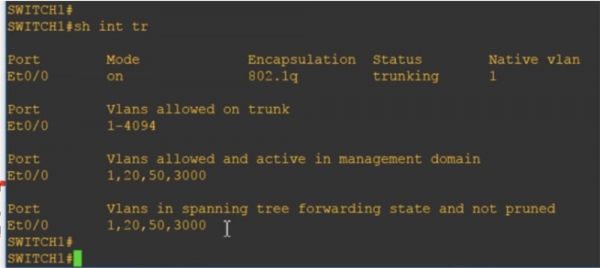
On peut dire qu'en termes techniques, lorsque vous créez un réseau de données et un réseau vocal, chacun de ces ports se comporte comme un semi-trunk : pour un réseau, il fonctionne comme un trunk, pour l'autre comme un port access.
Si vous tapez la commande show int e0/1 switchport, vous pouvez voir que certaines caractéristiques correspondent à deux modes de fonctionnement : nous avons à la fois un access statique et une encapsulation de trunking. Dans ce mode access, le réseau de données VLAN 20 Management est présent, et simultanément, il y a le réseau vocal VLAN 50.
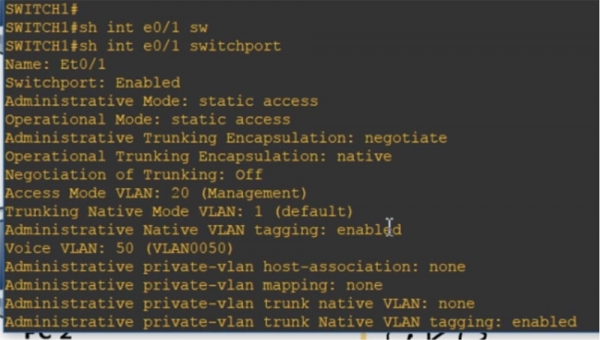
Vous pouvez consulter la configuration actuelle, qui montrera également que sur ce port, il y a les réseaux access vlan 20 et voice vlan 50.
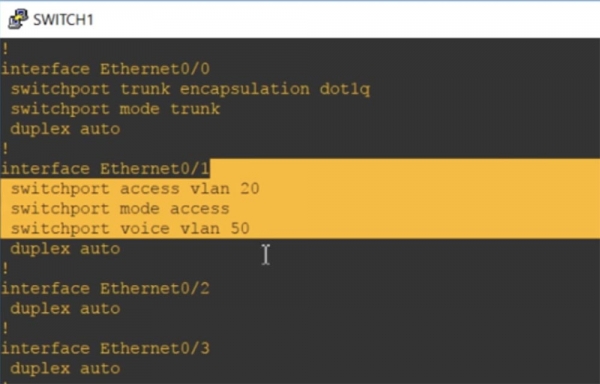
Voici en quoi consiste la différence entre les réseaux Data VLAN et Voice VLAN. J'espère que vous avez compris tout ce que j'ai expliqué, sinon, n'hésitez pas à revoir ce tutoriel vidéo une fois de plus.
Merci de rester avec nous. Aimez-vous nos articles ? Voulez-vous voir plus de contenus intéressants ? Soutenez-nous en passant une commande ou en recommandant à vos amis. 30% de réduction pour les utilisateurs de Habr sur un équivalent unique des serveurs d'entrée de gamme, conçu spécialement pour vous : (options disponibles avec RAID1 et RAID10, jusqu'à 24 cœurs et jusqu'à 40 Go DDR4).
Dell R730xd à moitié prix ? Uniquement chez nous aux Pays-Bas ! Dell R420 — 2x E5-2430 2.2GHz 6C 128Go DDR3 2x960Go SSD 1Gbps 100To — à partir de 99 $ ! Lisez sur
Source : habr.com
