

Ma compréhension actuelle :
1) KVM
KVM (Machine Virtuelle Basée sur le Noyau) – un hyperviseur (VMM – Gestionnaire de Machines Virtuelles) qui fonctionne comme un module sur le système d'exploitation Linux. L'hyperviseur est nécessaire pour exécuter un logiciel dans un environnement virtuel non existant tout en masquant le matériel physique réel sur lequel ce logiciel fonctionne. L'hyperviseur agit comme un « intermédiaire » entre le matériel physique (hôte) et le système d'exploitation virtuel (invité).
Puisque KVM est un module standard du noyau Linux, il bénéficie de toutes les fonctionnalités offertes par le noyau (gestion de la mémoire, planificateur, etc.). Par conséquent, tous ces avantages profitent également aux invités (car les invités fonctionnent sur l'hyperviseur qui tourne dans le noyau du système d'exploitation Linux).
KVM est très rapide, mais à lui seul, il n'est pas suffisant pour lancer un système d'exploitation virtuel, car une émulation I/O est nécessaire. Pour l'I/O (processeur, disques, réseau, vidéo, PCI, USB, ports série, etc.), KVM utilise QEMU.
2) QEMU
QEMU (Émulateur Rapide) – un émulateur de divers dispositifs qui permet d'exécuter des systèmes d'exploitation conçus pour une architecture sur une autre (par exemple, ARM → x86). En plus du processeur, QEMU émule divers périphériques : cartes réseau, disques durs, cartes graphiques, PCI, USB, etc.
Ça fonctionne comme ceci :
Les instructions / code binaire (par exemple, ARM) sont convertis en code intermédiaire indépendant de la plateforme à l'aide du convertisseur TCG (Tiny Code Generator), puis ce code binaire indépendant de la plateforme est converti en instructions / code cible (par exemple, x86).
ARM → code_intermédiaire → x86
En gros, vous pouvez exécuter des machines virtuelles sur QEMU sur n'importe quel hôte, même avec d'anciens modèles de processeurs qui ne supportent pas Intel VT-x (Technologie de Virtualisation Intel) / AMD SVM (Machine Virtuelle Sécurisée AMD). Cependant, dans ce cas, cela fonctionnera très lentement, en raison du fait que le code binaire d'exécution doit être recompilé à la volée deux fois, à l'aide de TCG (TCG est un compilateur Just-in-Time).
C'est-à-dire que QEMU est en soi super, mais il fonctionne très lentement.
3) Anneaux de protection
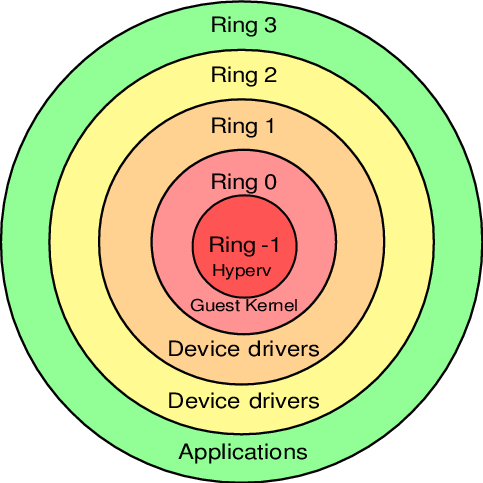
Le code binaire sur les processeurs ne fonctionne pas n'importe comment, mais se situe à différents niveaux (anneaux / Anneaux de Protection) avec différents niveaux d'accès aux données, du plus privilégié (Anneau 0) au plus restreint, régulé et « avec des contraintes » (Anneau 3).
Le système d'exploitation (noyau OS) fonctionne en Ring 0 (mode noyau) et peut faire tout ce qu'il veut avec n'importe quelles données et dispositifs. Les applications utilisateur fonctionnent au niveau Ring 3 (mode utilisateur) et ne peuvent pas faire ce qu'elles veulent, elles doivent à chaque fois demander l'accès pour effectuer une opération (de cette façon, les applications utilisateur n'ont accès qu'à leurs propres données et ne peuvent pas « s'immiscer » dans le « bac à sable » des autres). Les Rings 1 et 2 sont destinés à être utilisés par les pilotes.
Avant l'invention d'Intel VT-x / AMD SVM, les hyperviseurs fonctionnaient en Ring 0, tandis que les invités fonctionnaient en Ring 1. Étant donné que le Ring 1 n'a pas suffisamment de droits pour le bon fonctionnement de l'OS, à chaque appel privilégié du système invité, l'hyperviseur devait modifier cet appel à la volée et l'exécuter en Ring 0 (un peu comme le fait QEMU). C'est-à-dire que le code binaire de l'invité NON s'exécutait directement sur le processeur, subissant à chaque fois plusieurs modifications intermédiaires à la volée.
Les frais généraux étaient considérables et c'était un gros problème, et à ce moment-là, les fabricants de processeurs, indépendamment les uns des autres, ont publié un ensemble d'instructions étendu (Intel VT-x / AMD SVM) permettant d'exécuter du code des systèmes d'exploitation invités DIRECTEMENT sur le processeur hôte (en contournant toutes sortes d'étapes intermédiaires coûteuses, comme cela se faisait auparavant).
Avec l'apparition d'Intel VT-x / AMD SVM, un nouveau niveau spécial Ring -1 (moins un) a été créé. Et maintenant, l'hyperviseur fonctionne à ce niveau, tandis que les invités fonctionnent en Ring 0 et obtiennent un accès privilégié au CPU.
C'est-à-dire qu'en définitive :
- l'hôte fonctionne en Ring 0
- les invités fonctionnent en Ring 0
- l'hyperviseur fonctionne en Ring -1
4) QEMU-KVM
KVM donne accès aux invités au Ring 0 et utilise QEMU pour l'émulation I/O (processeur, disques, réseau, vidéo, PCI, USB, ports série, etc., que voient et avec lesquels interagissent les invités).
D'où QEMU-KVM (ou KVM-QEMU) 🙂
CRÉDITS
P.S. Le texte de cet article a été initialement publié sur le canal Telegram en réponse à la question d'un des membres du canal.
Écrivez dans les commentaires, à quels endroits je ne comprends pas correctement le sujet ou s'il y a des éléments à ajouter.
Merci!
Source : habr.com
