

Supposons que STP soit en état de convergence. Que se passera-t-il si je prends un câble et connecte le switch N directement au switch racine A ? Le pont racine « verra » qu'il a un nouveau port actif et enverra un BPDU par ce port.
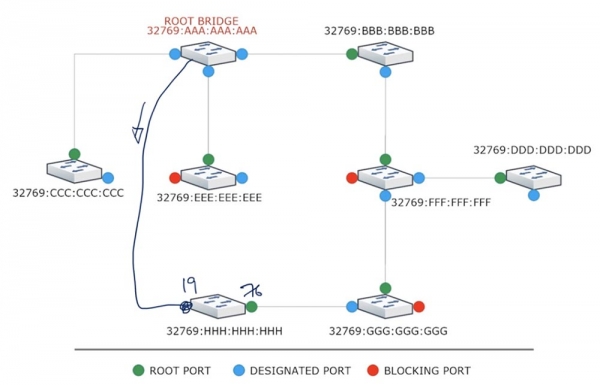
Le switch N, ayant reçu ce trame avec un coût de zéro, déterminera le coût du chemin via le nouveau port comme 0+19 = 19 alors que le coût de son port racine est de 76. Ensuite, le port du switch N qui était auparavant en état désactivé passera par toutes les étapes de transition et se mettra en mode de transmission uniquement après 50 secondes. Si d'autres appareils sont connectés à ce switch, ils perdront tous la connexion avec le switch racine et le réseau pendant 50 secondes.
De la même manière, le switch G, ayant reçu du switch N un BPDU avec une notification de coût de 19, changera le coût de son port désigné à 19+19= 38 et le réassignera comme nouveau port racine, car le coût de son ancien port racine est de 57, ce qui est supérieur à 38. Tous les ports seront alors réassignés à nouveau, avec une durée de 50 secondes, et finalement, tout le réseau s'effondrera.
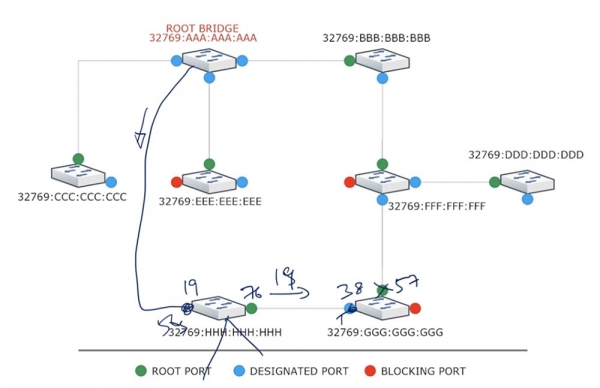
Examinons maintenant ce qui se passera dans une situation similaire avec l'utilisation de RSTP. Le switch racine enverra également un BPDU au switch N qui se connecte à lui, mais bloquera immédiatement son port. En recevant ce trame, le switch N déterminera que ce chemin a un coût inférieur à celui de son port racine et le bloquera immédiatement. Ensuite, N enverra au switch racine une proposition pour ouvrir un nouveau port, car son coût est inférieur à celui du port racine déjà existant. Après que le switch racine aura accepté la demande, il débloquera son port et enverra un accord au switch N, après quoi ce dernier fera de son nouveau port son port racine.
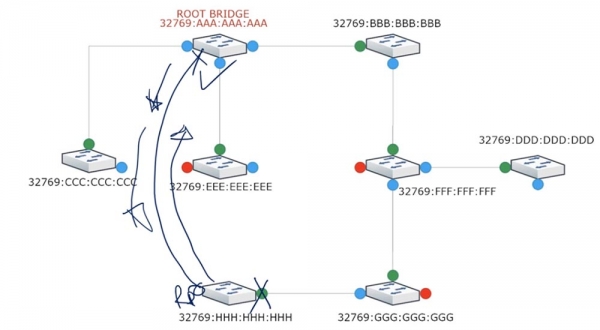
Grâce au mécanisme de proposition/accord, la réattribution du port racine se fera pratiquement instantanément, et tous les appareils connectés au switch N ne perdront pas leur connexion au réseau.
En assignant un nouveau port racine, le switch N transformera l'ancien port racine en port alternatif. Il en sera de même pour le switch G - il échangera des messages de proposition/accord avec le switch N, désignera un nouveau port racine et bloquera les autres ports. Ensuite, le processus continuera dans le segment suivant du réseau avec le switch F.
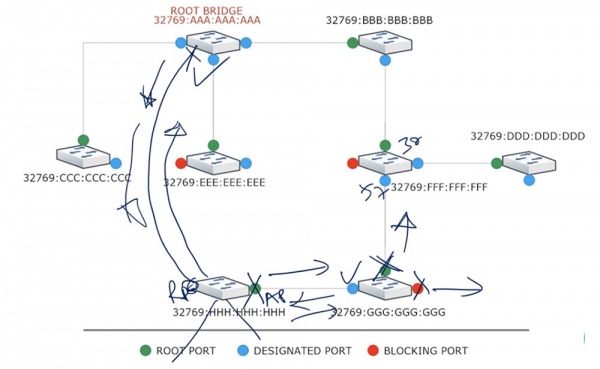
Le commutateur F, après avoir analysé les coûts, constate que le chemin vers le commutateur racine par le port inférieur coûtera 57 alors que le chemin existant par le port supérieur coûte 38, et il laissera tout comme cela. En apprenant cela, le commutateur G bloquera le port faisant face à F et redirigera le trafic vers le commutateur racine par le nouveau chemin G-H-A.
Tant que le commutateur F n'a pas reçu de Proposition/Agrement du commutateur G, il gardera son port inférieur bloqué pour éviter la formation de boucles. Ainsi, vous voyez que le RSTP est un protocole très rapide qui ne crée pas de problèmes dans le réseau, tels que ceux posés par le STP.
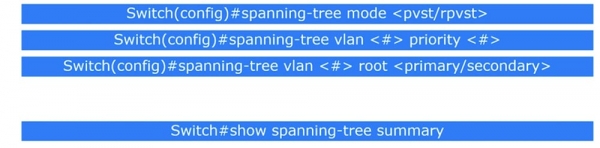
Maintenant, passons à l'examen des commandes. Vous devez entrer en mode de configuration globale du commutateur et sélectionner le mode PVST ou RPVST à l'aide de la commande spanning-tree mode . Ensuite, vous devez décider comment modifier la priorité d'un VLAN spécifique. Pour cela, utilisez la commande spanning-tree vlan priority . D'après le dernier didacticiel vidéo, vous devez vous rappeler que la priorité est un nombre multiple de 4096 et par défaut, ce nombre est 32768 plus le numéro du réseau VLAN. Si vous avez choisi le VLAN1, la priorité par défaut sera 32768+1= 32769.
Pourquoi pourrait-il être nécessaire de modifier la priorité des réseaux ? Nous savons que le BID se compose d'une valeur numérique de priorité et d'une adresse MAC. L'adresse MAC d'un appareil ne peut pas être modifiée, elle a une valeur fixe, donc seule la valeur de la priorité peut être modifiée.
Supposons qu'il existe un grand réseau où tous les appareils Cisco sont connectés en configuration circulaire. Dans ce cas, PVST est activé par défaut, donc le système choisira le commutateur racine. Si tous les appareils ont la même priorité, l'avantage ira au commutateur avec l'adresse MAC la plus ancienne. Cependant, cela peut être un commutateur d'une dizaine ou douzaine d'années, d'un modèle obsolète, qui manque même de puissance et de performance pour 'diriger' un réseau aussi vaste.
En même temps, vous pourriez avoir dans le réseau un tout nouveau commutateur qui coûte plusieurs milliers de dollars, mais qui, en raison de sa valeur d'adresse MAC plus élevée, est contraint de 'se soumettre' à un vieux commutateur coûtant quelques centaines de dollars. Si l'ancien commutateur devient le commutateur racine, cela indique une grave erreur de conception du réseau.
Vous devez donc accéder aux paramètres du nouveau switch et lui attribuer une valeur de priorité minimale, par exemple, 0. En utilisant VLAN1, la valeur totale de priorité sera de 0+1=1, et tous les autres dispositifs considéreront constamment celui-ci comme le switch racine.
Imaginons maintenant la situation suivante. Si le switch racine devient inaccessible pour une raison quelconque, vous pourriez souhaiter que le nouveau switch racine ne soit pas n'importe quel switch avec une priorité inférieure, mais un switch spécifique avec de meilleures fonctionnalités réseau. Dans ce cas, dans les paramètres du pont racine, utilisez la commande qui désigne les switches racines principaux et secondaires : spanning-tree vlan root . La valeur de priorité pour le switch principal sera de 32768 – 4096 – 4096 = 24576. Pour le switch secondaire, elle sera calculée selon la formule 32768 – 4096 = 28672.
Vous n'avez pas besoin d'entrer ces chiffres manuellement – le système le fera automatiquement pour vous. Ainsi, le switch ayant une priorité de 24576 sera racine, et en cas d'inaccessibilité, celui ayant une priorité de 28672, à condition que la priorité de tous les autres switches soit par défaut d'au moins 32768. C'est ainsi que vous devez procéder si vous ne voulez pas que le système désigne automatiquement un switch racine.
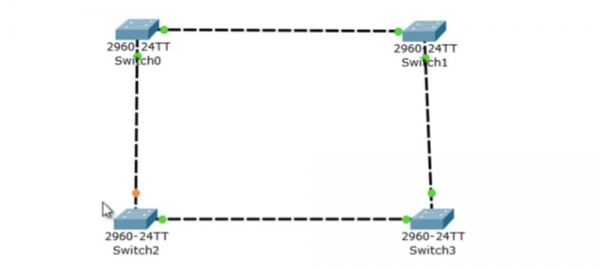
Si vous souhaitez voir les paramètres du protocole STP, utilisez la commande show spanning-tree summary. Examinons maintenant tous les sujets abordés aujourd'hui à l'aide de Packet Tracer. J'utilise une topologie réseau de 4 switches modèle 2690, peu importe, car tous les modèles de switches Cisco prennent en charge STP. Ils sont connectés entre eux de manière à former un cercle fermé.
Par défaut, les dispositifs Cisco fonctionnent en mode PSTV+, ce qui signifie qu'une convergence nécessite moins de 20 secondes pour chaque port. Le panneau de simulation permet de visualiser l'envoi de trafic et de voir les paramètres de fonctionnement du réseau créé.
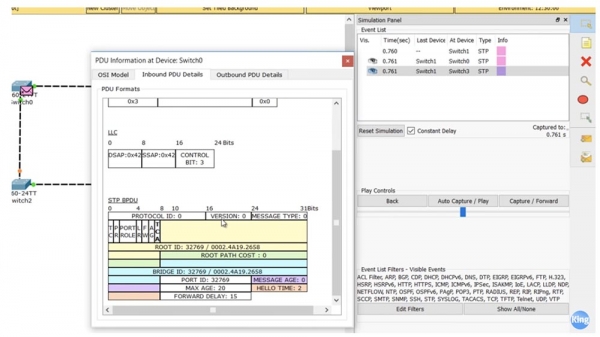
Vous voyez à quoi ressemble une trame STP BPDU. Si vous voyez une indication de version 0, cela signifie que vous avez le STP, car pour le RSTP, la version utilisée est 2. La valeur Root ID est également indiquée, composée de la priorité et de l'adresse MAC du switch racine, ainsi que la valeur équivalente du Bridge ID.
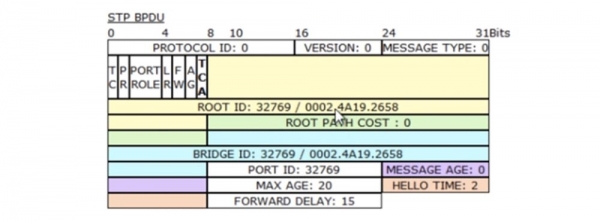
Ces valeurs sont égales, car le coût du chemin vers le commutateur racine pour le SW0 est de 0, donc il est lui-même le commutateur racine. Ainsi, après l'activation des commutateurs grâce à l'utilisation de STP, un choix automatique du Root Bridge a eu lieu et le réseau a fonctionné. Vous pouvez voir que pour éviter une boucle, le port supérieur Fa0/2 du commutateur SW2 a été mis dans l'état Blocking, mais la couleur orange du marqueur indique cela.
Passons à la console de configuration du commutateur SW0 et utilisons quelques commandes. La première est la commande show spanning-tree, après avoir tapé celle-ci, des informations sur le mode PVSTP+ pour le réseau VLAN1 s'afficheront à l'écran. Si nous utilisons plusieurs VLAN, un autre bloc d'informations apparaîtra en bas de la fenêtre pour le deuxième et les réseaux suivants utilisés.
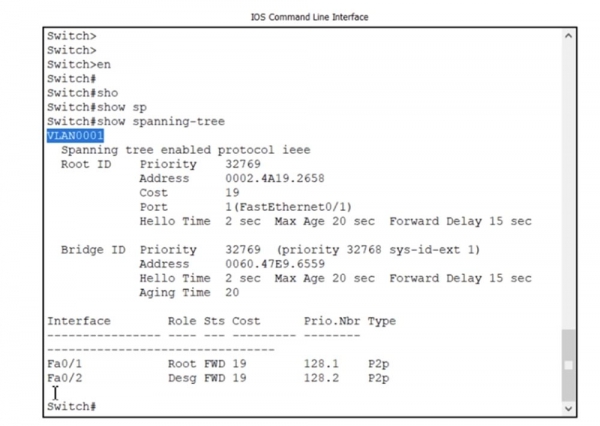
Vous voyez que le protocole STP est disponible selon la norme IEEE, ce qui signifie l'utilisation de PVSTP+. Techniquement, ce n'est pas une norme .1d. Ici, des informations sur le Root ID sont également fournies : priorité 32769, adresse MAC de l'appareil racine, coût 19, etc. Ensuite, des informations sur le Bridge ID sont données, où la valeur de priorité est décodée en 32768 +1, et une autre adresse MAC suit. Comme vous pouvez le voir, je me suis trompé : le commutateur SW0 n'est pas le commutateur racine, le commutateur racine a une adresse MAC différente, indiquée dans les paramètres du Root ID. Je pense que c'est parce que le SW0 a reçu un BPDU indiquant qu'un certain commutateur du réseau a de meilleures chances de jouer le rôle de racine. Nous allons examiner cela maintenant.
(note du traducteur : Root ID – identifiant du commutateur racine, identique pour tous les appareils du même réseau VLAN, fonctionnant selon le protocole STP, Bridge ID – identifiant du commutateur local dans le cadre du Root Bridge, qui peut être différent pour différents commutateurs et différents VLAN).
Une autre circonstance indiquant que le SW0 n'est pas le commutateur racine est que le commutateur racine n'a pas de Root Port, alors qu'en l'occurrence, il y a à la fois un Root Port et un Designated Port, qui sont tous deux en état de forwarding. Vous voyez également le type de connexion p2p, ou « point à point ». Cela signifie que les ports fa0/1 et fa0/2 sont directement connectés aux commutateurs voisins.
Si un port était connecté au hub, le type de connexion serait indiqué comme partagé, nous y reviendrons plus tard. Si je saisis la commande pour afficher les informations récapitulatives show spanning-tree summary, nous verrons que ce switch est en mode PVSTP, suivi d'une énumération des fonctionnalités de port non disponibles.
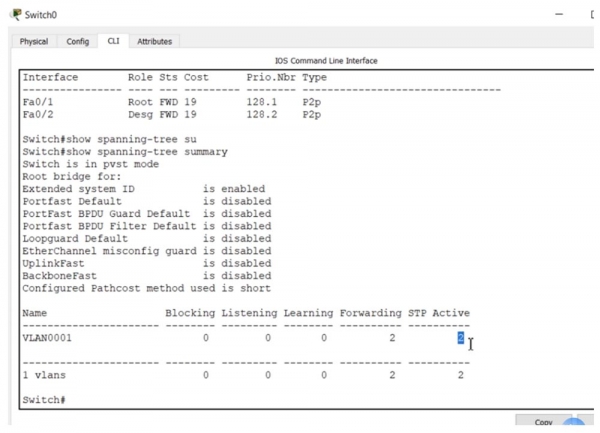
Voici l'état et le nombre de ports traitant VLAN1 : blocking 0, listening 0, learning 0, en mode forwarding il y a 2 ports.
Avant de passer au switch SW2, examinons les paramètres du switch SW1. Pour cela, nous utilisons la même commande show spanning-tree.
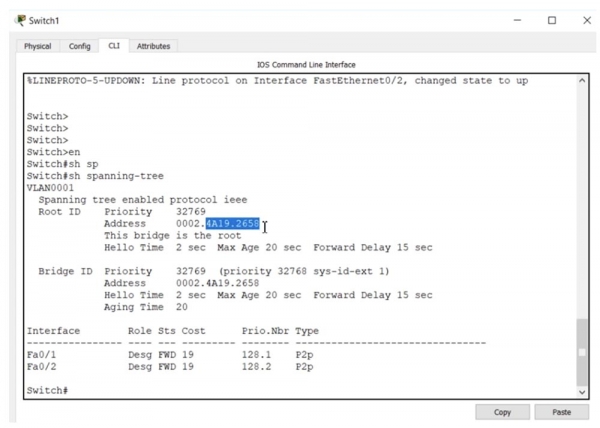
Vous voyez que l'adresse MAC de l'ID racine du switch SW1 est la même que celle de SW0, car tous les appareils du réseau reçoivent la même adresse de l'appareil Root Bridge lors de la convergence, étant donné qu'ils font confiance au choix fait par le protocole STP. Comme vous pouvez le voir, SW1 est le switch racine, car les adresses de l'ID racine et de l'ID du pont coïncident. De plus, il y a un message indiquant « ce switch est le racine ».
Un autre signe du switch racine est qu'il n'a pas de ports racines, les deux ports étant désignés comme désignés. Si tous les ports sont indiqués comme désignés et sont en état de forwarding, alors vous avez un switch racine devant vous.
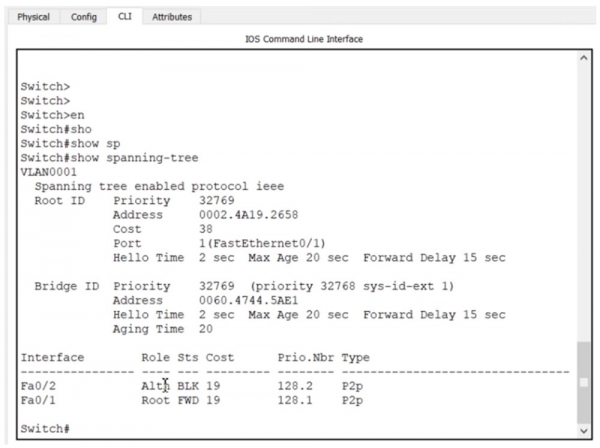
Le switch SW3 contient des informations similaires, et maintenant je passe à SW2, car un de ses ports est en état de Blocking. J'utilise la commande show spanning-tree et nous voyons que les informations sur l'ID racine et la valeur de priorité sont les mêmes que celles des autres switches.
Il est ensuite indiqué qu'un des ports est alternatif. Ne vous laissez pas troubler par cela, la norme 802.1d appelle cela Blocking Port, et dans PVSTP, un port bloqué est toujours désigné comme alternatif. Ainsi, ce port alternatif Fa0/2 est en état bloqué, et le port Fa0/1 agit en tant que Root Port.
Le port bloqué se trouve dans le segment de réseau entre le switch SW0 et le switch SW2, ce qui empêche la formation d'une boucle. Comme vous pouvez le voir, les switches utilisent une connexion de type p2p, car aucun autre appareil n'est connecté à eux.
Nous avons un réseau convergeant via le protocole STP. Maintenant, je vais prendre un câble et connecter directement le switch SW2 au switch racine SW1. Après cela, tous les ports de SW2 commenceront à être signalés par des marqueurs orange.
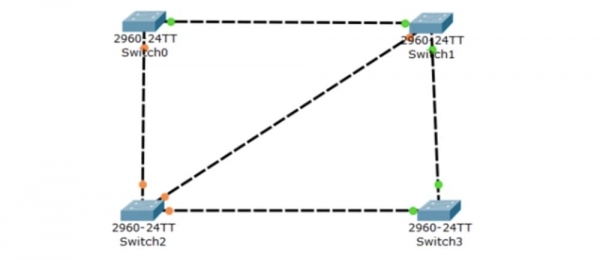
Si nous utilisons la commande show spanning-tree summary, nous verrons que d'abord deux ports sont à l'état Listening, puis passent à l'état Learning et, après quelques secondes, à l'état Forwarding, le marqueur changeant alors de couleur pour devenir vert. Si nous entrons maintenant la commande show spanning-tree, on peut voir que le port Fa0/1, qui était auparavant le port Root, est maintenant passé à l'état de blocage et est devenu le port Alternative.
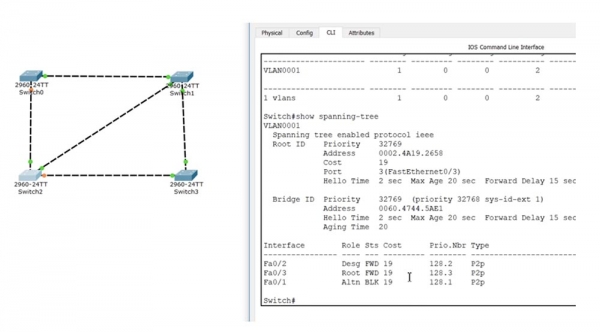
Le port Fa0/3, auquel le câble du switch racine est connecté, est devenu le port Root, tandis que le port Fa0/2 s'est transformé en port Designated. Examinons à nouveau le processus de convergence. Je vais débrancher le câble SW2-SW1 et revenir à la topologie précédente. Vous voyez que les ports de SW2 sont d'abord bloqués et redeviennent orange, puis passent successivement par les états Listening et Learning pour arriver à l'état Forwarding. Pendant ce temps, un port devient vert et l'autre, connecté au switch SW0, reste orange. Le processus de convergence a duré un certain temps, c'est le coût du fonctionnement de STP.
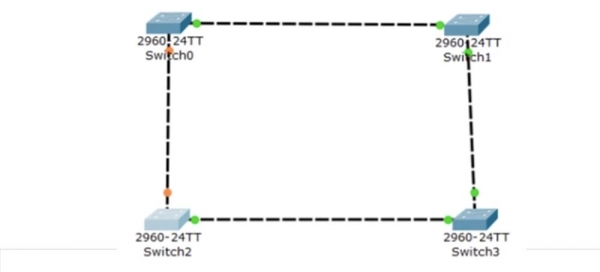
Voyons maintenant comment fonctionne RSTP. Commençons par le switch SW2 et entrons dans ses paramètres la commande spanning-tree mode rapid-pvst. Cette commande n'a que deux options : pvst et rapid-pvst, j'utilise la seconde. Après avoir saisi la commande, le switch passe en mode RPVST, ce qui peut être vérifié avec la commande show spanning-tree.
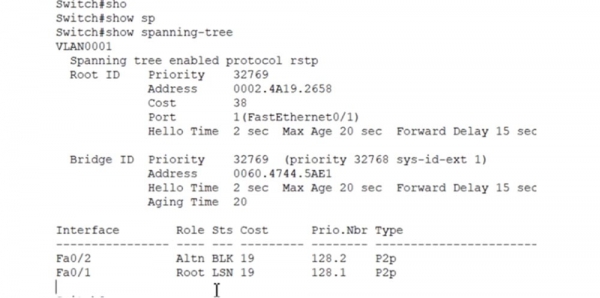
Au début, vous voyez un message indiquant que nous avons maintenant le protocole RSTP en fonctionnement. Tout le reste reste inchangé. Ensuite, je dois faire de même pour tous les autres appareils, et voilà, la configuration de RSTP est terminée. Examinons le fonctionnement de ce protocole comme nous l'avons fait pour STP.
Je reconnecte à nouveau le switch SW2 directement au switch racine SW1 - voyons à quelle vitesse la convergence se produira. Je tape la commande show spanning-tree summary et je vois que deux ports du switch sont à l'état Blocking, 1 à l'état Forwarding.
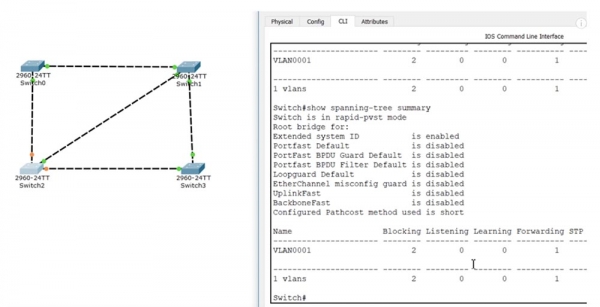
Vous constatez que la convergence s'est produite presque instantanément, vous pouvez donc juger de la rapidité de RSTP par rapport à STP. Ensuite, nous pouvons utiliser la commande spanning-tree portfast default, qui mettra tous les ports du switch en mode portfast par défaut. Cela est pertinent lorsque la plupart des ports du switch sont des ports Edge, directement connectés aux hôtes. Si nous avons un port qui n'est pas Edge, nous le reconfigurons en mode spanning-tree.
Pour configurer le fonctionnement avec VLAN, vous pouvez utiliser la commande spanning-tree vlan avec les paramètres priority (définit la priorité du switch pour le spanning-tree) ou root (désigne le switch comme racine). Nous utilisons la commande spanning-tree vlan 1 priority, en spécifiant comme priorité n'importe quel nombre multiple de 4096, dans la plage de 0 à 61440. Cela permet de modifier manuellement la priorité de n'importe quel VLAN.
Vous pouvez entrer la commande spanning-tree vlan 1 root avec les paramètres primary ou secondary, pour configurer le port racine principal ou de secours pour un réseau spécifique. Si j'utilise spanning-tree vlan 1 root primary, ce port sera le port racine principal pour le réseau VLAN1.
Je vais entrer la commande show spanning-tree, et nous verrons que ce switch SW2 a une priorité de 24577, les adresses MAC de Root ID et Bridge ID coïncident, ce qui signifie qu'il est désormais devenu le switch racine.
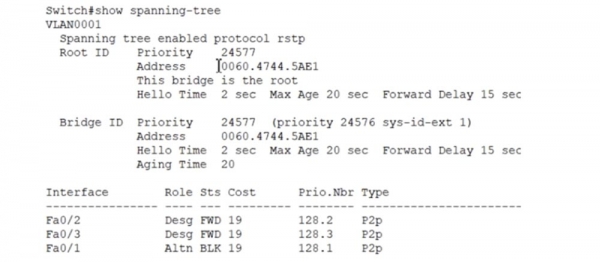
Vous voyez à quelle vitesse la convergence et le changement de rôle des switches ont eu lieu. Je vais maintenant annuler le mode switch principal avec la commande no spanning-tree vlan 1 root primary, après quoi sa priorité reviendra à la valeur précédente de 32769, et le rôle de switch racine reviendra à SW1.
Voyons comment fonctionne portfast. Je vais entrer la commande int f0/1, accéder aux paramètres de ce port et utiliser la commande spanning-tree, après quoi le système fournira des indications sur les valeurs des paramètres.
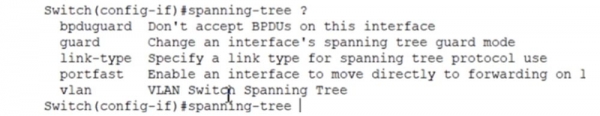
Ensuite, j'utilise la commande spanning-tree portfast, que l'on peut entrer avec les paramètres disable (désactive la fonction portfast pour ce port) ou trunk (active la fonction portfast pour ce port même en mode trunk).
Si vous entrez spanning-tree portfast, la fonction sera simplement activée sur ce port. Pour activer la fonction BPDU Guard, vous devez utiliser la commande spanning-tree bpduguard enable, la commande spanning-tree bpduguard disable désactive cette fonction.
Je vais rapidement aborder une autre chose. Si pour VLAN1 l'interface du switch SW2 dans la direction de SW3 est bloquée, alors avec d'autres paramètres de configuration pour un autre VLAN, par exemple, VLAN2, cette même interface peut devenir le port racine. Ainsi, un mécanisme de répartition de la charge du trafic peut être mis en œuvre dans le système - dans un cas, ce segment de réseau n'est pas utilisé, dans l'autre, il est utilisé.
Je vais montrer ce qui se passe lorsque nous avons un interface partagée en connectant le hub. J'ajouterai un hub au schéma et le connecterai au switch SW2 avec deux câbles.
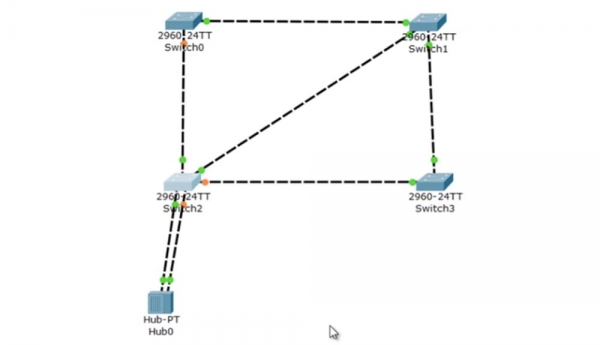
La commande show spanning-tree reflétera la situation suivante.
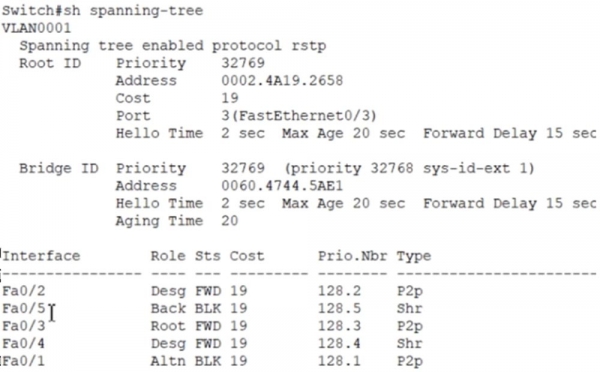
Fa0/5 (port inférieur gauche du commutateur) devient le port de secours, et le port Fa0/4 (port inférieur droit du commutateur) devient le port désigné. Les deux ports sont de type partagé, ou shared. Cela signifie que le segment des interfaces du switch hub représente un réseau commun.
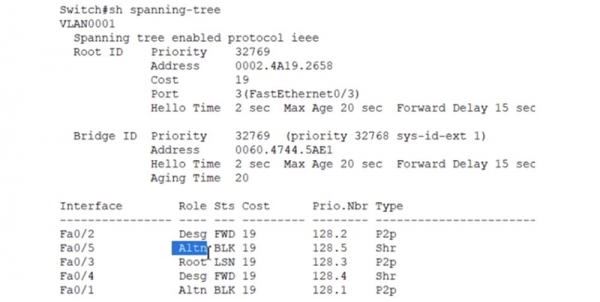
Grâce à l'utilisation de RSTP, nous avons obtenu une séparation entre les ports alternatif et de secours. Si nous passons le commutateur SW2 en mode pvst avec la commande spanning-tree mode pvst, nous verrons que l'interface Fa0/5 est de nouveau passée à l'état Alternative, car il n'y a maintenant plus de différence entre le port de secours et le port alternatif.
C'était une leçon très longue, et si vous n'avez pas compris quelque chose, je vous conseille de la revoir encore une fois.
Merci de rester avec nous. Aimez-vous nos articles ? Voulez-vous voir plus de contenus intéressants ? Soutenez-nous en passant une commande ou en recommandant à vos amis. 30% de réduction pour les utilisateurs de Habr sur un équivalent unique des serveurs d'entrée de gamme, conçu spécialement pour vous : (options disponibles avec RAID1 et RAID10, jusqu'à 24 cœurs et jusqu'à 40 Go DDR4).
Dell R730xd à moitié prix ? Uniquement chez nous aux Pays-Bas ! Dell R420 — 2x E5-2430 2.2GHz 6C 128Go DDR3 2x960Go SSD 1Gbps 100To — à partir de 99 $ ! Lisez sur
Source : habr.com
