

Au cours de la dernière décennie, en plus des méthodes d'extraction de secrets ou d'exécution d'autres activités non autorisées, les attaquants ont commencé à utiliser des fuites de données involontaires et à manipuler le processus d'exécution des programmes via des canaux auxiliaires.
Les méthodes d'attaque traditionnelles peuvent être coûteuses en termes de connaissances, de temps et de puissance de calcul. Les attaques par canaux auxiliaires, en revanche, peuvent être plus facilement mises en œuvre et non destructrices, car elles exploitent ou gèrent des propriétés physiques accessibles lors d'un fonctionnement normal.
À l'aide de méthodes statistiques de traitement des mesures de canal auxiliaire ou en introduisant des pannes dans les canaux fermés des circuits intégrés, un attaquant peut accéder à ses secrets en quelques heures.
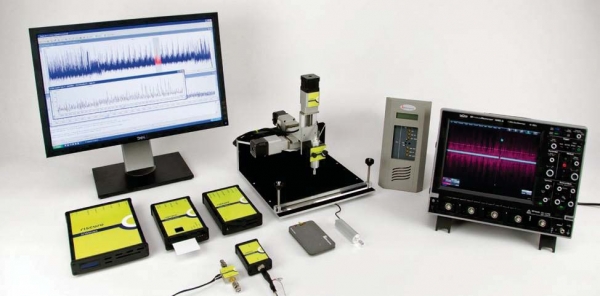
Chaque année, plus de 5 000 millions de cartes à puce sont produites, de nouvelles technologies cryptographiques intégrées apparaissent sur le marché, ce qui augmentent la nécessité d'assurer la sécurité tant des affaires que de la vie privée.
Aux Pays-Bas, la société Riscure a créé le système Inspector, qui fournit aux laboratoires de recherche ainsi qu'aux fabricants de nouveaux moyens hautement efficaces de détection des menaces pour garantir la sécurité.
Le système Inspector de Riscure prend en charge différentes méthodes d'analyse des canaux auxiliaires (SCA), telles que l'analyse de la consommation d'énergie (SPA/DPA), la synchronisation, les fréquences radio, ainsi que l'analyse électromagnétique (EMA) et les attaques perturbatrices (FI), telles que les pannes de tension, les pannes d'horloge et la manipulation au laser. Les fonctions intégrées du système prennent en charge de nombreux algorithmes cryptographiques, protocoles appliqués, interfaces et instruments de mesure.
Le système vous permet d'étendre et de mettre en œuvre de nouvelles méthodes et applications personnalisées pour la détection des vulnérabilités.
Le système d'analyse des canaux auxiliaires Inspector SCA comprend :
- le traceur de consommation d'énergie Power Tracer ;
- la station de sondage électromagnétique EM Probe Station ;
- le générateur déclencheur icWaves ;
- le filtre CleanWave ;
- la sonde de courant Current Probe.
Parmi les principaux atouts, on peut distinguer :
- C'est un outil intégré unique pour l'analyse des canaux auxiliaires et les tests par injection de pannes ;
- L'Inspector répond aux exigences des tests de canaux auxiliaires, certifiés EMVco et CMVP selon des critères communs.
- C'est un environnement ouvert qui inclut le code source des modules, permettant ainsi de modifier les méthodes existantes et d'intégrer de nouvelles méthodes de test qui peuvent être développées par l'utilisateur pour l'Inspector.
- Le logiciel et le matériel stables et intégrés permettent une collecte de données à grande vitesse sur des millions de traces.
- Le cycle de publication de logiciels de six mois permet aux utilisateurs de rester informés des dernières méthodes de test de canaux auxiliaires sur le terrain.
L'Inspector est disponible dans différentes versions sur une plateforme unique :
- Inspector SCA offre toutes les options nécessaires pour effectuer une analyse des canaux auxiliaires DPA et EMA.
- Inspector FI offre une fonctionnalité complète pour l'introduction d'erreurs (attaques de déstabilisation), ainsi qu'une analyse différentielle des erreurs (DFA).
- Inspector Core et SP (traitement des signaux) offre les fonctionnalités de base de l'SCA, mises en œuvre sous forme de modules séparés, afin de fournir un package logiciel abordable pour la collecte de données ou le traitement ultérieur.
Inspector SCA
Après l'obtention des résultats de mesure, diverses méthodes de traitement des signaux sont disponibles pour générer de nombreuses traces avec un niveau de signal élevé et un faible niveau de bruit. Des fonctions de traitement des signaux ont été développées, tenant compte des subtiles différences entre le traitement des signaux de traçage électromagnétique, de traçage de consommation d'énergie et de traçage RF. Des outils graphiques puissants pour visualiser les traces dans l'Inspector permettent aux utilisateurs d'effectuer une analyse temporelle ou une vérification des traces, par exemple, pour détecter des vulnérabilités SPA.
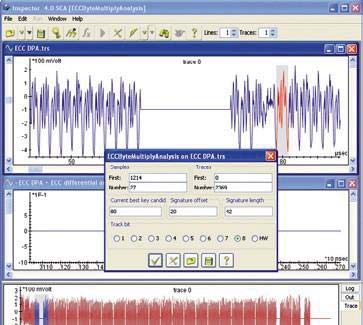
Exécution DPA lors de la mise en œuvre de l'ECC
Pour de nombreuses mises en œuvre de sécurité, jugées à l'heure actuelle résistantes au SPA, l'accent des tests est généralement mis sur les méthodes de test différentielle (c'est-à-dire DPA/CPA). À cet effet, l'Inspector propose un large éventail de méthodes configurables, concernant un grand nombre d'algorithmes cryptographiques et des algorithmes largement utilisés tels que (3)DES, AES, RSA et ECC.
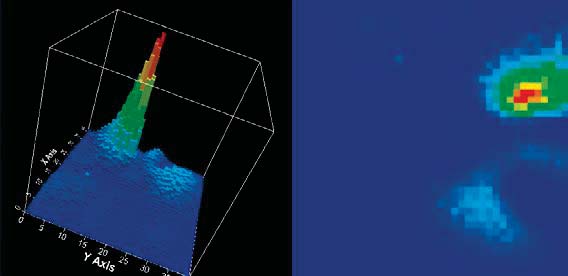
Émission EM du circuit intégré pour trouver le meilleur emplacement lors de la mise en œuvre de DEMA.
Caractéristiques principales
- Cette solution combine l'analyse de la consommation d'énergie (SPA/DPA/CPA), des méthodes électromagnétiques (SEMA/DEMA/EMA-RF) et des techniques de test sans contact (RFA).
- La vitesse de collecte des données est considérablement augmentée grâce à l'intégration étroite de l'oscilloscope avec Inspector.
- Pour prévenir le jitter des impulsions d'horloge et la randomisation, des méthodes avancées d'alignement sont utilisées.
- L'utilisateur peut configurer des modules de crypto-analyse prenant en charge les attaques de type primaire et de haut ordre sur tous les principaux algorithmes tels que (3)DES, AES, RSA et ECC.
- Un soutien étendu pour des algorithmes spécifiques à différents domaines est utilisé, y compris SEED, MISTY1, DSA, ainsi que Camellia.
Matériel
En plus de la station de travail PC, Inspector utilise du matériel optimisé pour les données de canaux secondaires et la collecte de signaux :
- Traceur de puissance (Power Tracer) pour SPA / DPA / CPA sur cartes intelligentes
- Station de sondage EM (EM Probe station) pour SEMA / DEMA / EMA RF
- Sonde de courant (Current Probe) pour SPA / DPA / CPA sur appareils intégrés
- Filtre CleanWave avec Micropross MP300 TCL1/2 pour RFA et EMA RF
- Oscilloscope compatible IVI
Les objets évalués nécessitent souvent des mesures, des commutations et un contrôle du matériel, qui sont nécessaires pour réaliser SCA. Le gestionnaire matériel flexible de l'outil Inspector, un environnement de développement ouvert et de nombreuses options d'interface fournissent une base solide pour des mesures de haute qualité avec le matériel de l'utilisateur.
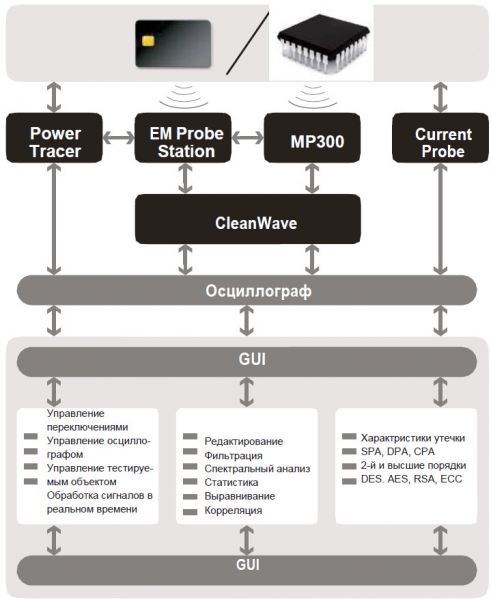
Inspector SCA
Le Responsable de la Sécurité Interne, Joh John Connor, déclare à propos du système :
« Inspector a radicalement changé la manière dont nous évaluons la résistance de nos produits aux attaques différentielles DPA. Sa force réside dans l'intégration des processus de collecte et d'analyse, nous permettant d'évaluer rapidement l'efficacité des nouveaux projets de matériel cryptographique. De plus, son interface graphique exceptionnelle permet à l'utilisateur de visualiser les signatures de consommation d'énergie à partir des données discrètes collectées, que ce soit individuellement ou simultanément, ce qui est inestimable lors de la préparation des données pour le DPA pendant une attaque – tandis que ses puissantes bibliothèques analytiques prennent en charge les algorithmes de chiffrement commerciaux les plus couramment utilisés. Des mises à jour logicielles et technologiques opportunes, soutenues par Riscure, nous aident à maintenir la sécurité de nos produits.
Inspector FI
Inspector FI – injection de pannes (Fault Injection) – offre un large éventail de fonctionnalités pour effectuer des tests par injection de pannes sur des technologies de cartes à puce et d'appareils embarqués. Les méthodes de test prises en charge incluent des pannes de cycles d'horloge, des pannes de tension et des attaques optiques utilisant du matériel laser. Les attaques par injection de pannes – également connues sous le nom d'attaques par perturbation – modifient le comportement de la puce, provoquant une défaillance exploitable.
Avec Inspector FI, les utilisateurs peuvent tester si une clé peut être extraite en provoquant des pannes dans les opérations cryptographiques de la puce, en contournant des vérifications telles que l'authentification ou l'état du cycle de vie, ou en modifiant le processus d'exécution du programme sur la puce.
Options configurables étendues
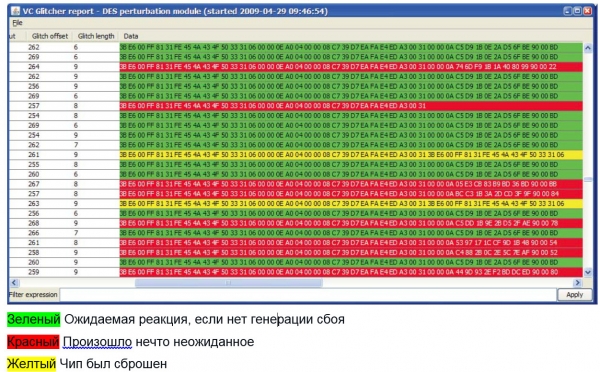
Inspector FI comprend de nombreux paramètres personnalisables pour le contrôle logiciel des commutateurs et des perturbations, tels que des impulsions de pic de différentes durées, la répétition d'impulsions et la variation des niveaux de tension. Le logiciel présente les résultats en montrant le comportement attendu, les réinitialisations de la carte et les comportements inattendus, accompagnés d'un enregistrement détaillé. Des modules d'attaque DFA sont disponibles pour les principaux algorithmes de chiffrement. En utilisant le « maître », les utilisateurs peuvent également créer un programme de perturbation personnalisé avec l'API.
Caractéristiques principales
- Précision et synchronisation non parallèles et facilement reproductibles pour tous les matériels d'injection de pannes (glitching).
- Scénarios de conception d'attaque, utilisant un système de commandes puissant et des environnements de développement intégrés pour l'inspection.
- Options de configuration étendues pour l'inspection pour les tests automatisés par injection de failles.
- Équipement laser pour le multi-glitching avec une face avant et arrière de la carte, fabriqué sur mesure pour les tests par injection de failles.
- Modules DFA pour la mise en œuvre des algorithmes de chiffrement populaires, y compris RSA, AES et 3DES.
- La mise à niveau vers un laser multipoint permet d'affecter la puce à plusieurs endroits en même temps.
- La synchronisation dépendante des opérations, utilisant un générateur de déclenchement icWaves, peut prévenir l'application de contre-mesures et éviter la perte d'échantillons.
Matériel
L'Inspector FI peut être utilisé avec les composants matériels suivants pour effectuer des attaques :
- VC Glitcher avec amplificateur de glitch supplémentaire.
- Station avec laser à diode et mise à niveau multipoint supplémentaire.
- PicoScope 5203 ou oscilloscope compatible IVI.
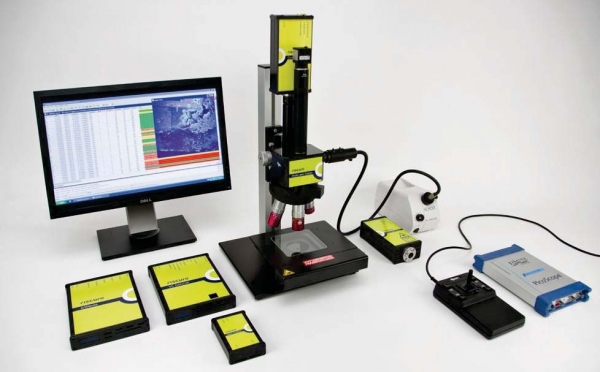
Inspector FI avec VC Glitcher, générateur de déclenchement icWaves, amplificateur de glitches Glitch Amplifier et station laser Laser Station.
Le générateur VC Glitcher constitue le cœur de l'architecture de glitching du système Inspector. Utilisant la technologie FPGA ultra-rapide, il peut générer des glitches d'une durée de seulement deux nanosecondes. Le matériel dispose d'une interface de programmation conviviale. Le programme de glitch, créé par l'utilisateur, est chargé dans le FPGA avant le test. Le VC Glitcher inclut un circuit intégré pour l'injection de glitches par tension et par impulsions d'horloge, ainsi qu'une sortie de canal pour contrôler la station laser.
La station avec laser à diode est constituée d'un ensemble spécial de lasers à diode puissants avec uneoptique sur mesure, contrôlée rapidement et de manière flexible par VC Glitcher. Cet équipement élève le test optique à un nouveau niveau, offrant des multiples glitchs efficaces, un contrôle précis de la puissance et une réponse rapide et prévisible pour le changement d'impulsions.
Grâce à la mise à niveau de la station avec laser à diode vers une version multipoint, plusieurs zones de la puce peuvent être testées en utilisant différents paramètres de synchronisation et de tension d'alimentation.
Lancement basé sur des signaux utilisant le générateur d'impulsions trigger icWaves
Le jitter des impulsions d'horloge, les interruptions aléatoires du processus et la durée dépendante des données nécessitent un basculement flexible des défaillances et une collecte de données de canal latéral. Le générateur icWaves du système Inspector crée une impulsion de trigger en réponse à la détection en temps réel d'écarts par rapport au modèle spécifié concernant l'alimentation de la puce ou le signal EM. L'appareil comprend un filtre passe-bande spécial pour garantir la détection de la conformité au modèle, même dans un signal bruyant.
Le traçage de référence, utilisé pour la correspondance avec le modèle au sein d'un appareil basé sur FPGA, peut être modifié à l'aide des fonctions de traitement des signaux d'Inspector. La carte intelligente ayant détecté une introduction de défaillance peut initier un mécanisme de protection pour supprimer des données sensibles ou bloquer la carte. Le composant icWaves peut également être utilisé pour initier l'arrêt de la carte chaque fois que la consommation d'énergie ou le profil EM s'écartent du fonctionnement standard.
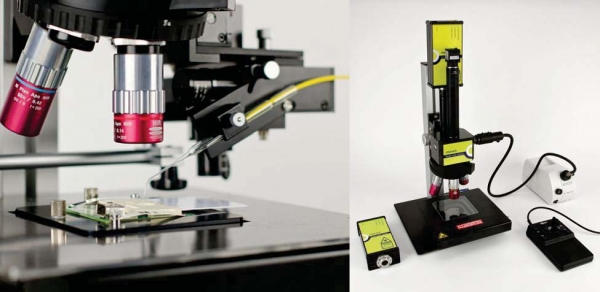
Station laser Laser Station (LS) avec option d'accès multi-point,
avec un microscope et une table de coordonnées
Environnement de développement intégré (IDE)
L'environnement de développement Inspector est conçu pour offrir une flexibilité maximale à l'utilisateur appliquant SCA et FI à des fins variées.
- API ouverte : simplifie la mise en œuvre de nouveaux modules
- Code source : chaque module est fourni avec son code source, permettant ainsi aux modules d'être adaptés aux souhaits de l'utilisateur ou utilisés comme base pour créer de nouveaux modules
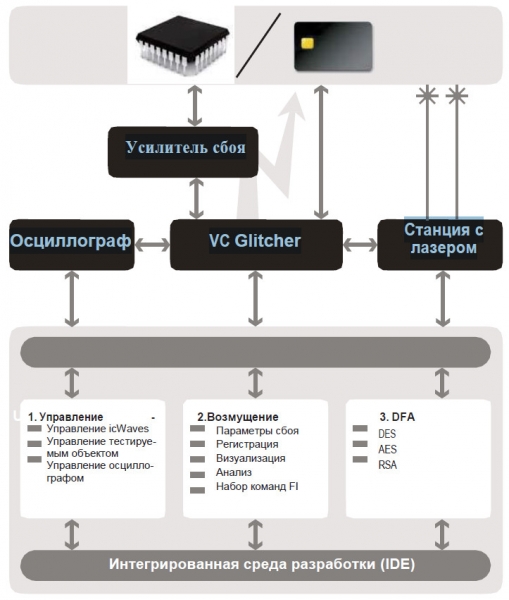
Inspector FI
Inspector combine l'injection de défaillances et les méthodes d'analyse de canal latéral dans un seul package haute performance.
Exemple d'analyse du comportement de défaillance :
Le domaine des attaques par canal latéral évolue rapidement, et de nouvelles recherches sont publiées chaque année, devenant de notoriété publique ou rendant obligatoire la certification des schémas et des normes. Inspector permet aux utilisateurs de rester informés des nouvelles avancées et des mises à jour régulières du logiciel, qui mettent en œuvre de nouvelles méthodes.
Source : habr.com
