

Dans cet article, nous aborderons les 5 premières tâches et découvrirons les bases de l'analyse du trafic des différents protocoles réseau.
Informations organisationnellesSpécialement pour ceux qui souhaitent apprendre quelque chose de nouveau et se développer dans tous les domaines de la sécurité informatique, je vais écrire et parler des catégories suivantes :
- PWN;
- cryptographie (Crypto);
- technologies réseau (Network);
- reverse (Reverse Engineering);
- stéganographie (Stegano);
- recherche et exploitation des vulnérabilités WEB.
De plus, je partagerai ma expérience en criminalistique numérique, analyse des malwares et des firmwares, attaques sur les réseaux sans fil et les réseaux locaux, réalisation de pentests et rédaction d'exploits.
Pour que vous puissiez être au courant des nouveaux articles, logiciels et autres informations, j'ai créé et dans le domaine de la sécurité informatique. De plus, vos demandes personnelles, questions, suggestions et recommandations .
Toutes les informations sont présentées uniquement à des fins éducatives. L'auteur de ce document ne saurait être tenu responsable de tout dommage causé à quiconque résultant de l'utilisation des connaissances et des méthodes acquises par l'étude de ce document.
Authentification FTP
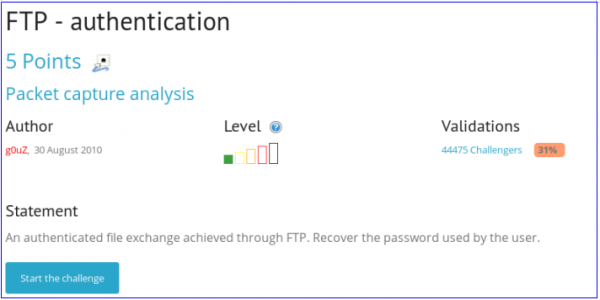
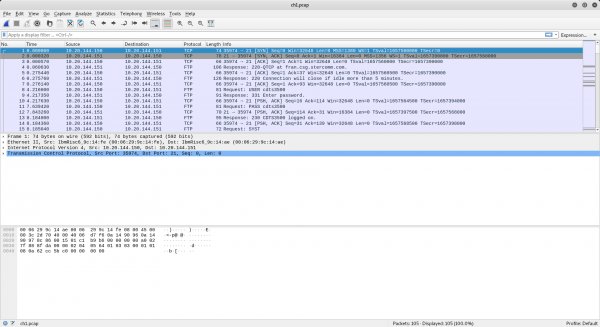
Dans cette tâche, nous devons trouver les données d'authentification à partir d'un dump de trafic. On nous dit qu'il s'agit d'FTP. Ouvrons le fichier PCAP dans Wireshark.
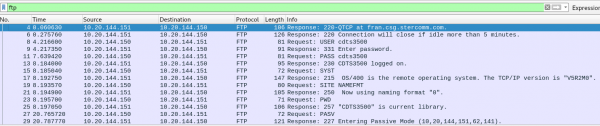
Tout d'abord, filtrons les données, car nous avons besoin uniquement du protocole FTP.
Affichons maintenant le trafic par flux. Pour cela, après avoir cliqué avec le bouton droit, sélectionnons Suivre le flux TCP.
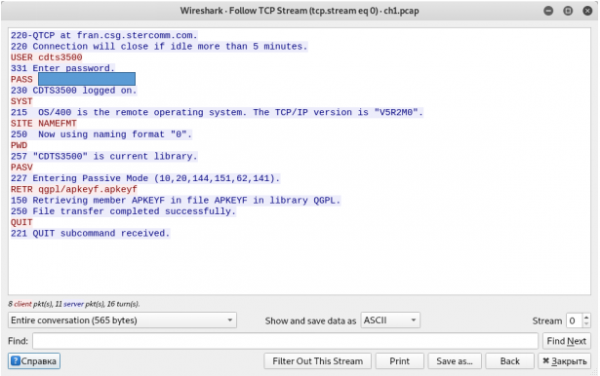
Nous voyons le login et le mot de passe de l'utilisateur.
Authentification Telnet
La tâche est similaire à la précédente.
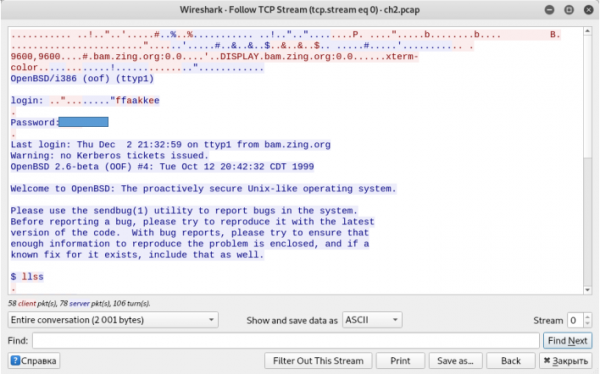
Nous récupérons le login et le mot de passe.
Trame Ethernet
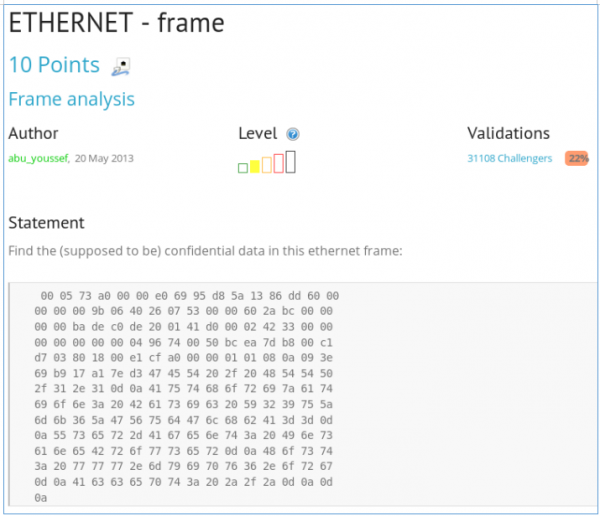
On nous donne une représentation hexadécimale d'une trame du protocole Ethernet et nous demandons de trouver des données confidentielles. En fait, les protocoles sont encapsulés les uns dans les autres. C'est-à-dire que dans la zone de données du protocole Ethernet se trouve le protocole IP, dans la zone de données de celui-ci se trouve le protocole TCP, où se trouve HTTP, où sont les données. Il ne nous reste donc qu'à décoder les symboles du format hex.
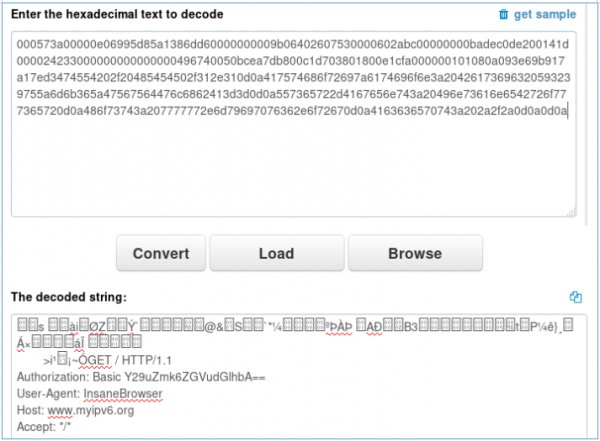
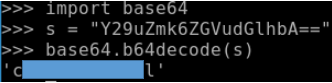
Dans l'en-tête HTTP, il y a des données d'authentification Basic. Nous les décodons depuis Base64.
Authentification Twitter
Nous devons trouver le mot de passe pour se connecter à Twitter à partir d'un dump de trafic.
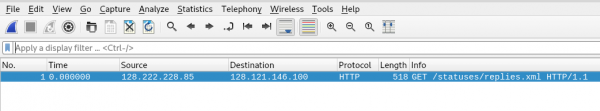
Il n'y a qu'un seul paquet. Ouvrons-le en double-cliquant.
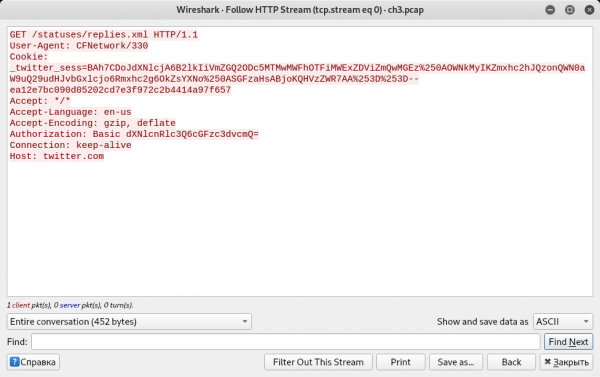
Et à nouveau, nous voyons les données d'authentification Basic.
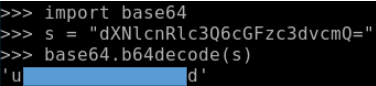
Nous trouvons le login et le mot de passe.
Fichier Bluetooth inconnu
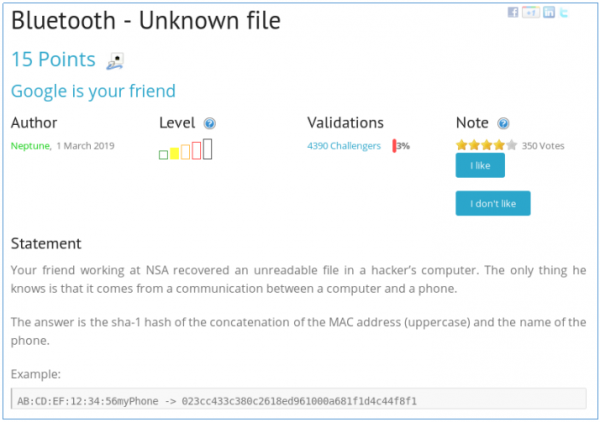
Une histoire nous est racontée et nous devons trouver le nom et l'adresse MAC du téléphone. Ouvrons le fichier dans Wireshark. Cherchons la ligne Remote Name Request Complete.

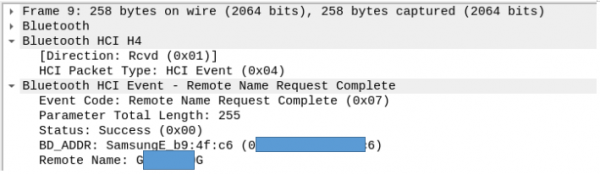
Regardons les champs de ce paquet, où sont affichés l'adresse MAC et le nom du téléphone.
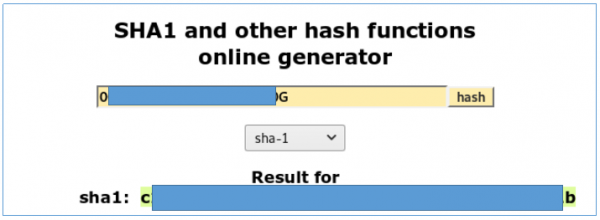
Nous prenons le hachage et soumettons.
Nous terminerons ici l'examen de ces petites tâches sur le thème des réseaux (plus pour les débutants). La suite sera plus complexe... Vous pouvez nous rejoindre dans . Là, vous pouvez proposer vos sujets et participer au vote pour choisir le prochain sujet des articles.
Source : habr.com
